
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-55182-NextJS-RCE-PoC — Prueba de concepto funcional (PoC) para CVE-2025-55182 (React2Shell) - Ejecución remota de código no autenticada en Next.js 15.0.0 a través de React Server Components | Kitploit
Herramientas/GitHubGitHub/pkrasulia/cve-2025-55182-nextjs-rce-poc
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebAprendizaje y EducaciónDesarrollo de PayloadsLabs y Práctica
GitHubpkrasulia/cve-2025-55182-nextjs-rce-poc

CVE-2025-55182-NextJS-RCE-PoC

Prueba de concepto funcional (PoC) para CVE-2025-55182 (React2Shell) - Ejecución remota de código no autenticada en Next.js 15.0.0 a través de React Server Components

Ver Repositorio
415hace 9 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Entorno de Reproducción CVE-2025-55182 (React2Shell)

⚠️ SOLO CON FINES EDUCATIVOS

Este repositorio se crea estrictamente con fines educativos y de investigación. Demuestra una vulnerabilidad crítica en los Componentes del Servidor React (Next.js) para ayudar a los desarrolladores a comprender los riesgos y la importancia de actualizar sus dependencias.

NO UTILICE ESTE CÓDIGO EN PRODUCCIÓN O CONTRA SISTEMAS QUE NO LE PERTENEZCAN.

Resumen

Este proyecto reproduce CVE-2025-55182 (también conocido como "React2Shell"), una vulnerabilidad de Ejecución Remota de Código (RCE) que afecta a los Componentes del Servidor React en aplicaciones Next.js.

  • Vulnerabilidad: RCE no autenticada mediante Contaminación de Prototipos en el analizador RSC.
  • Versiones Afectadas: React < 19.0.0 (específicamente compilaciones experimentales), Next.js < 15.0.3 (específicamente 15.0.0 en esta demo).
  • Mecanismo: El atacante envía una solicitud multipart/form-data manipulada que explota la lógica de deserialización de los Componentes del Servidor React para ejecutar código JavaScript arbitrario en el servidor.
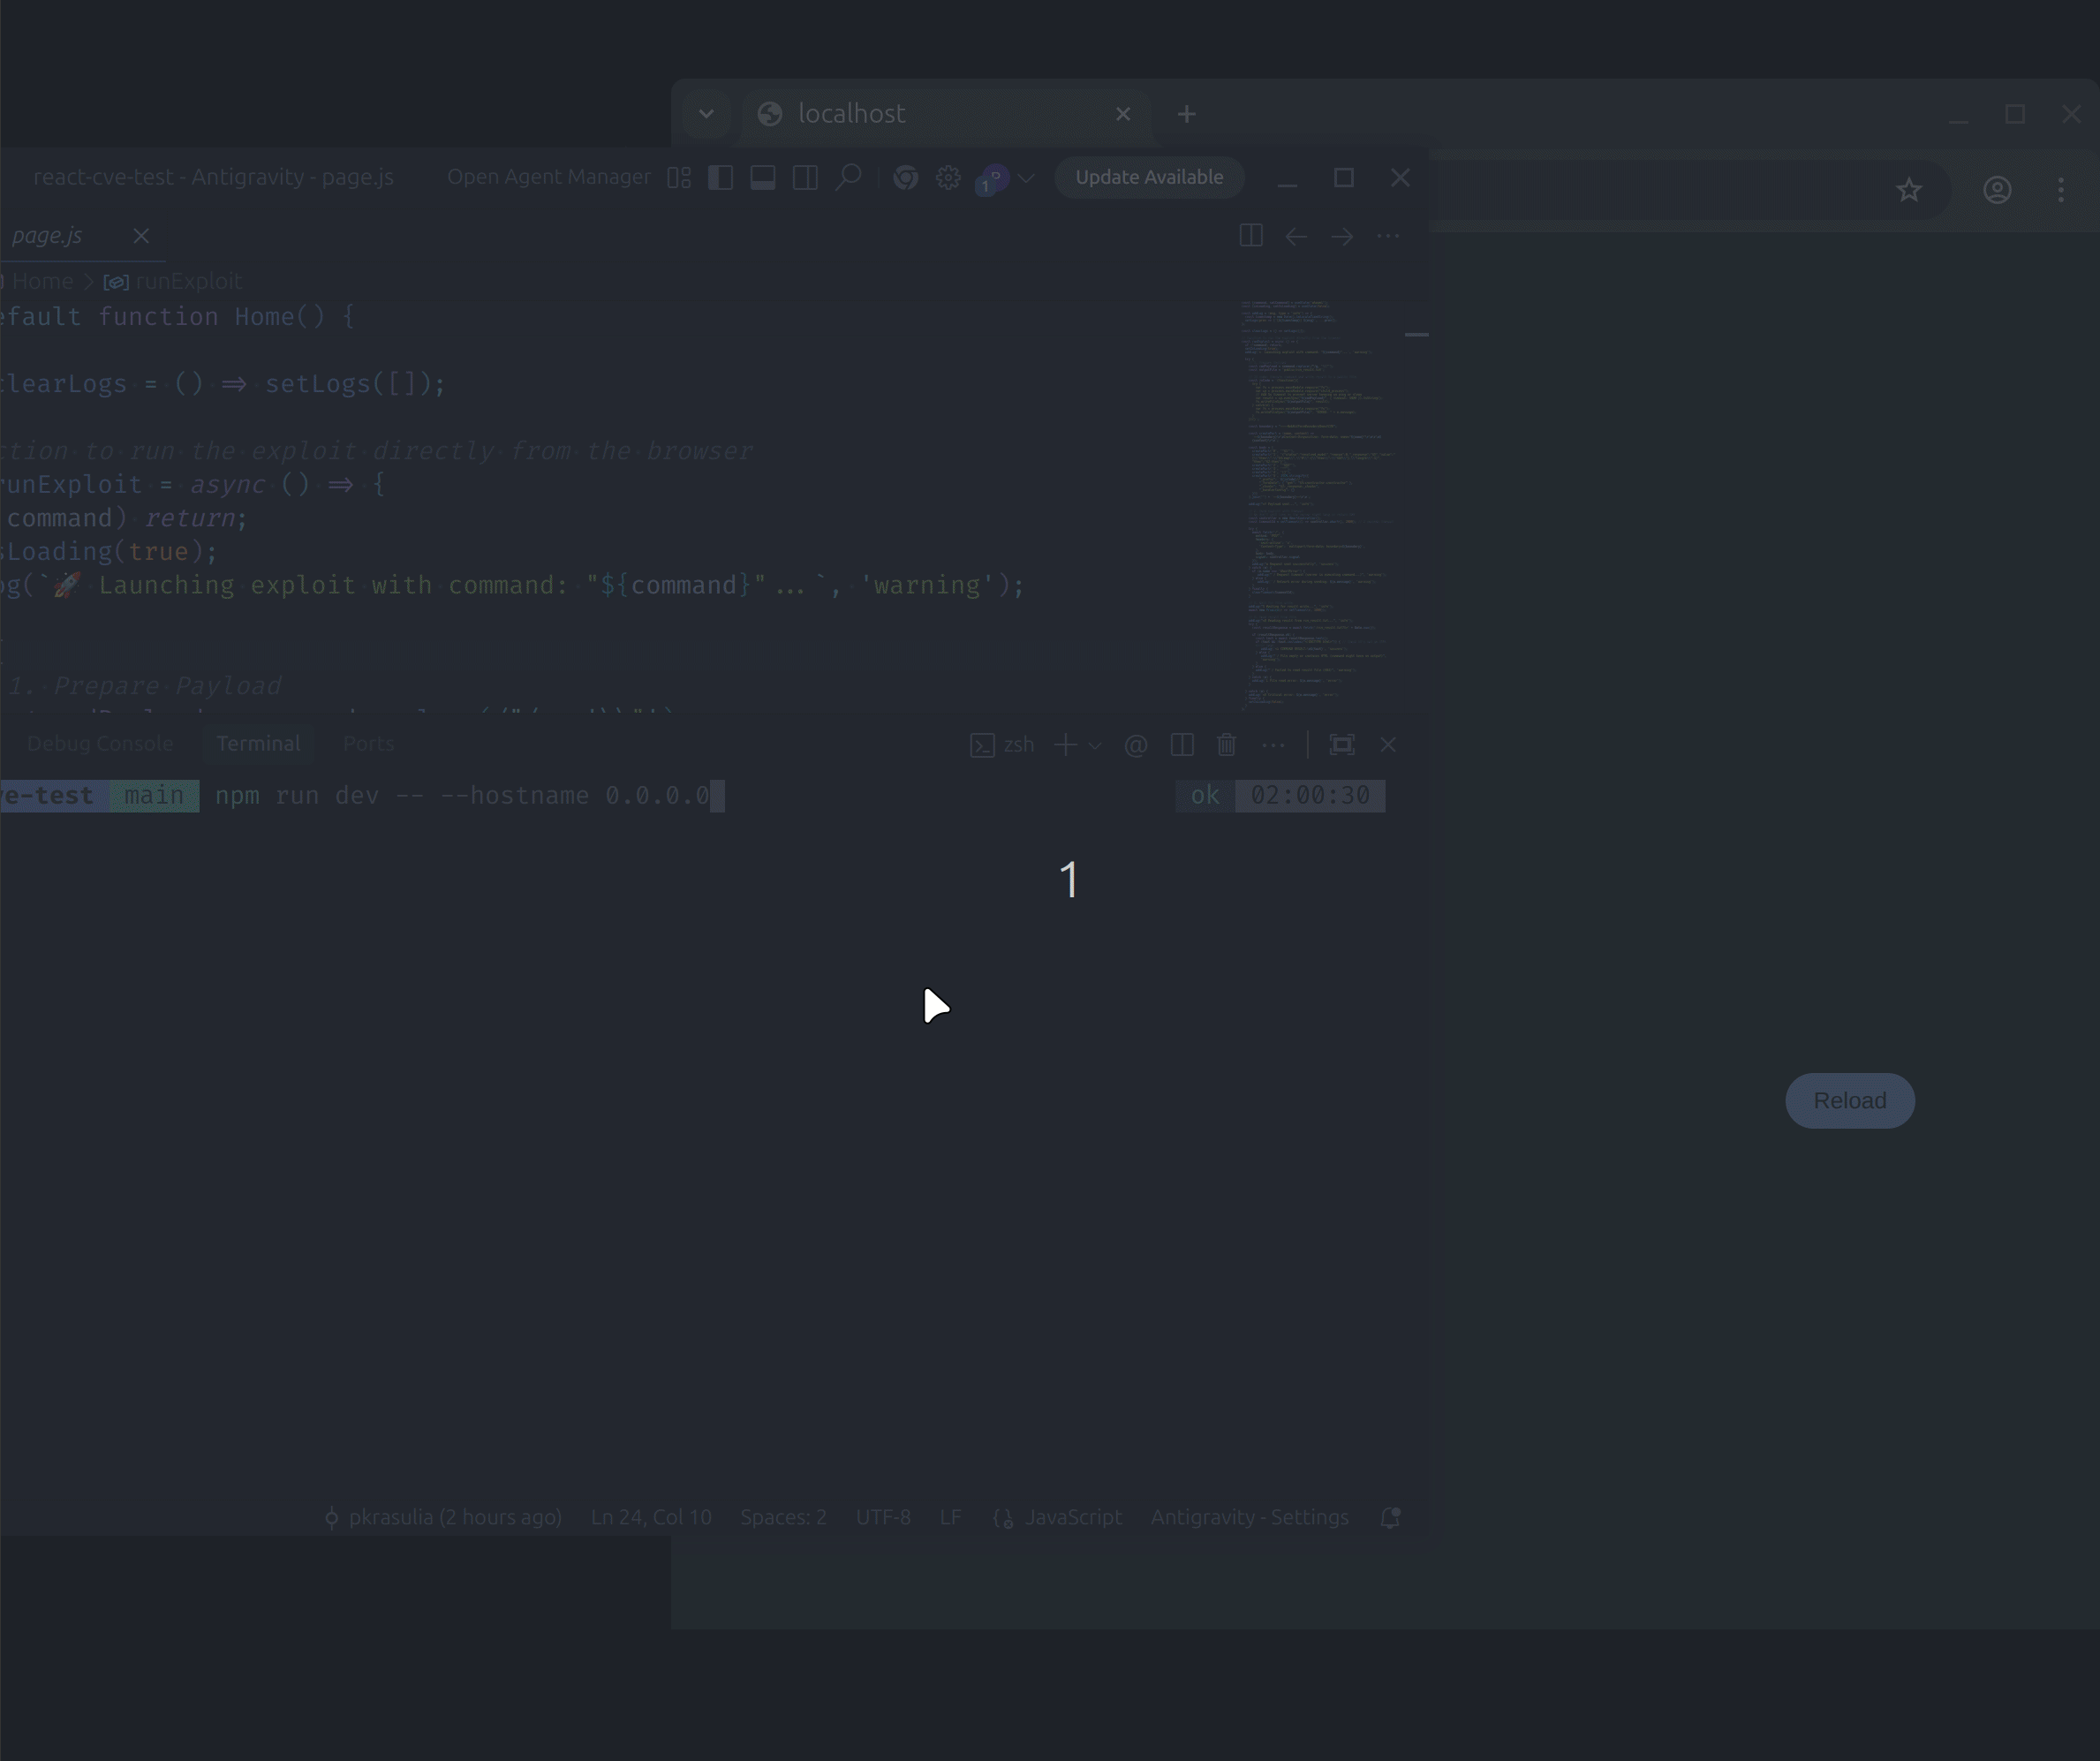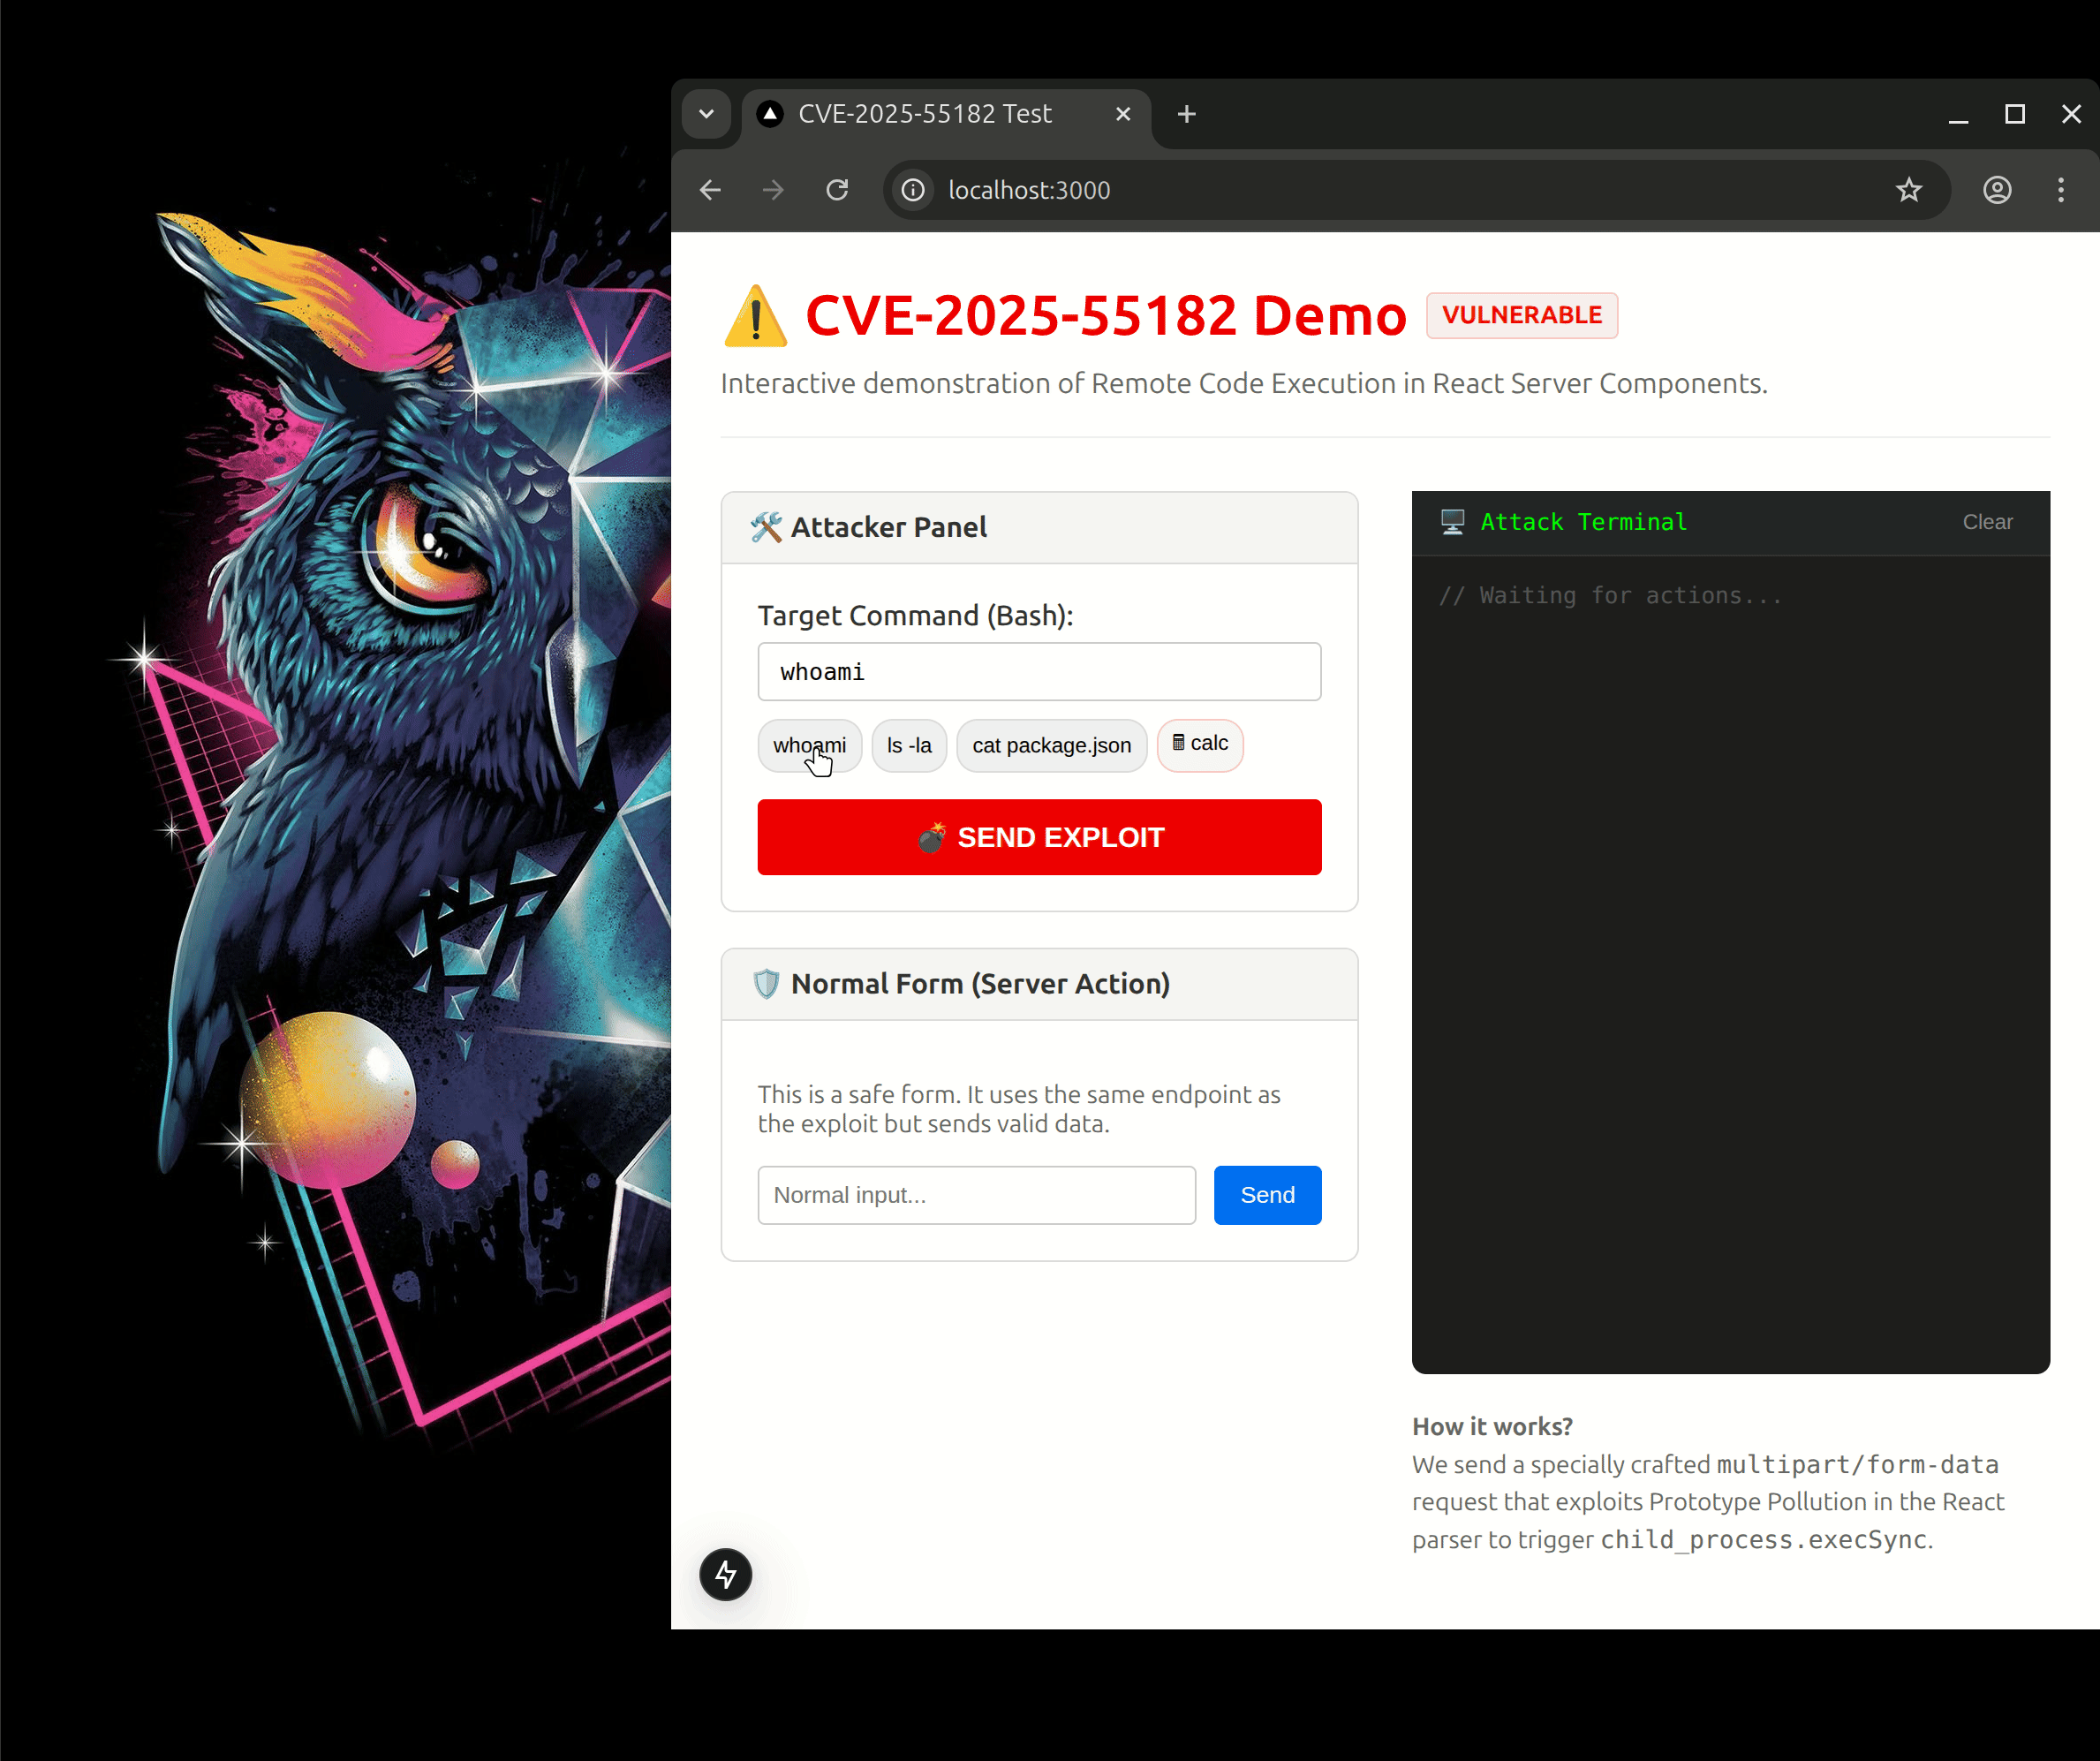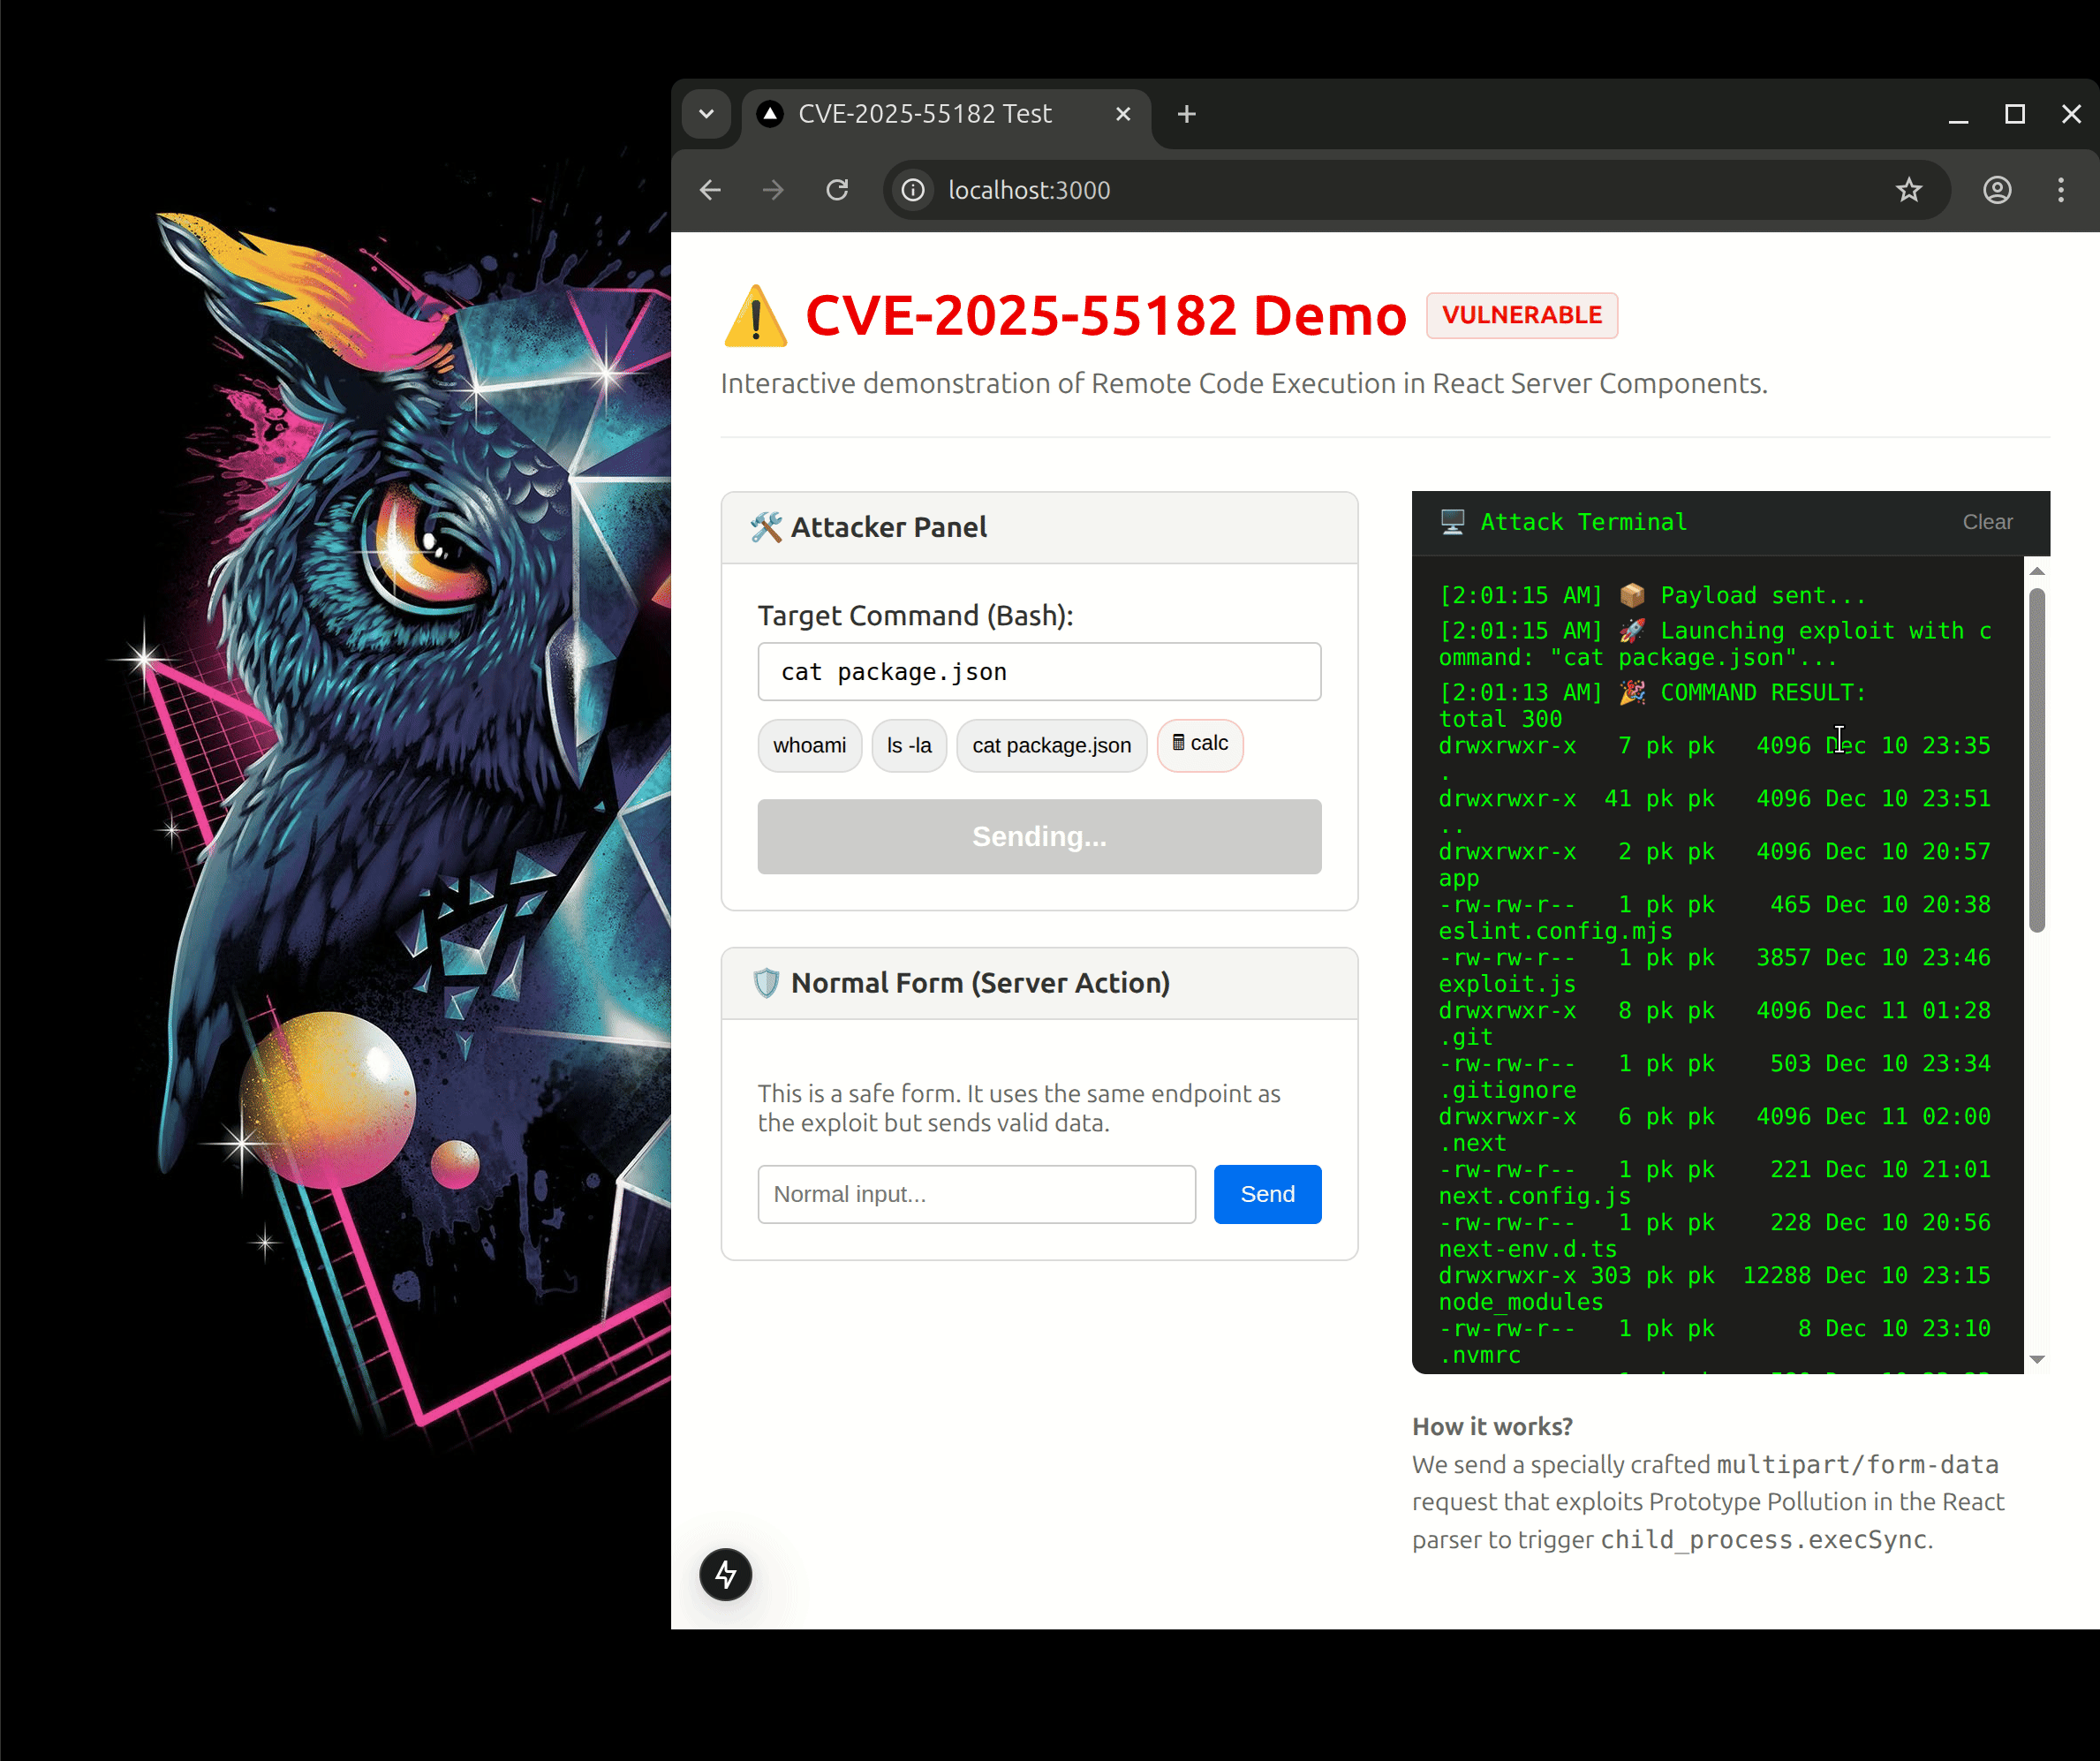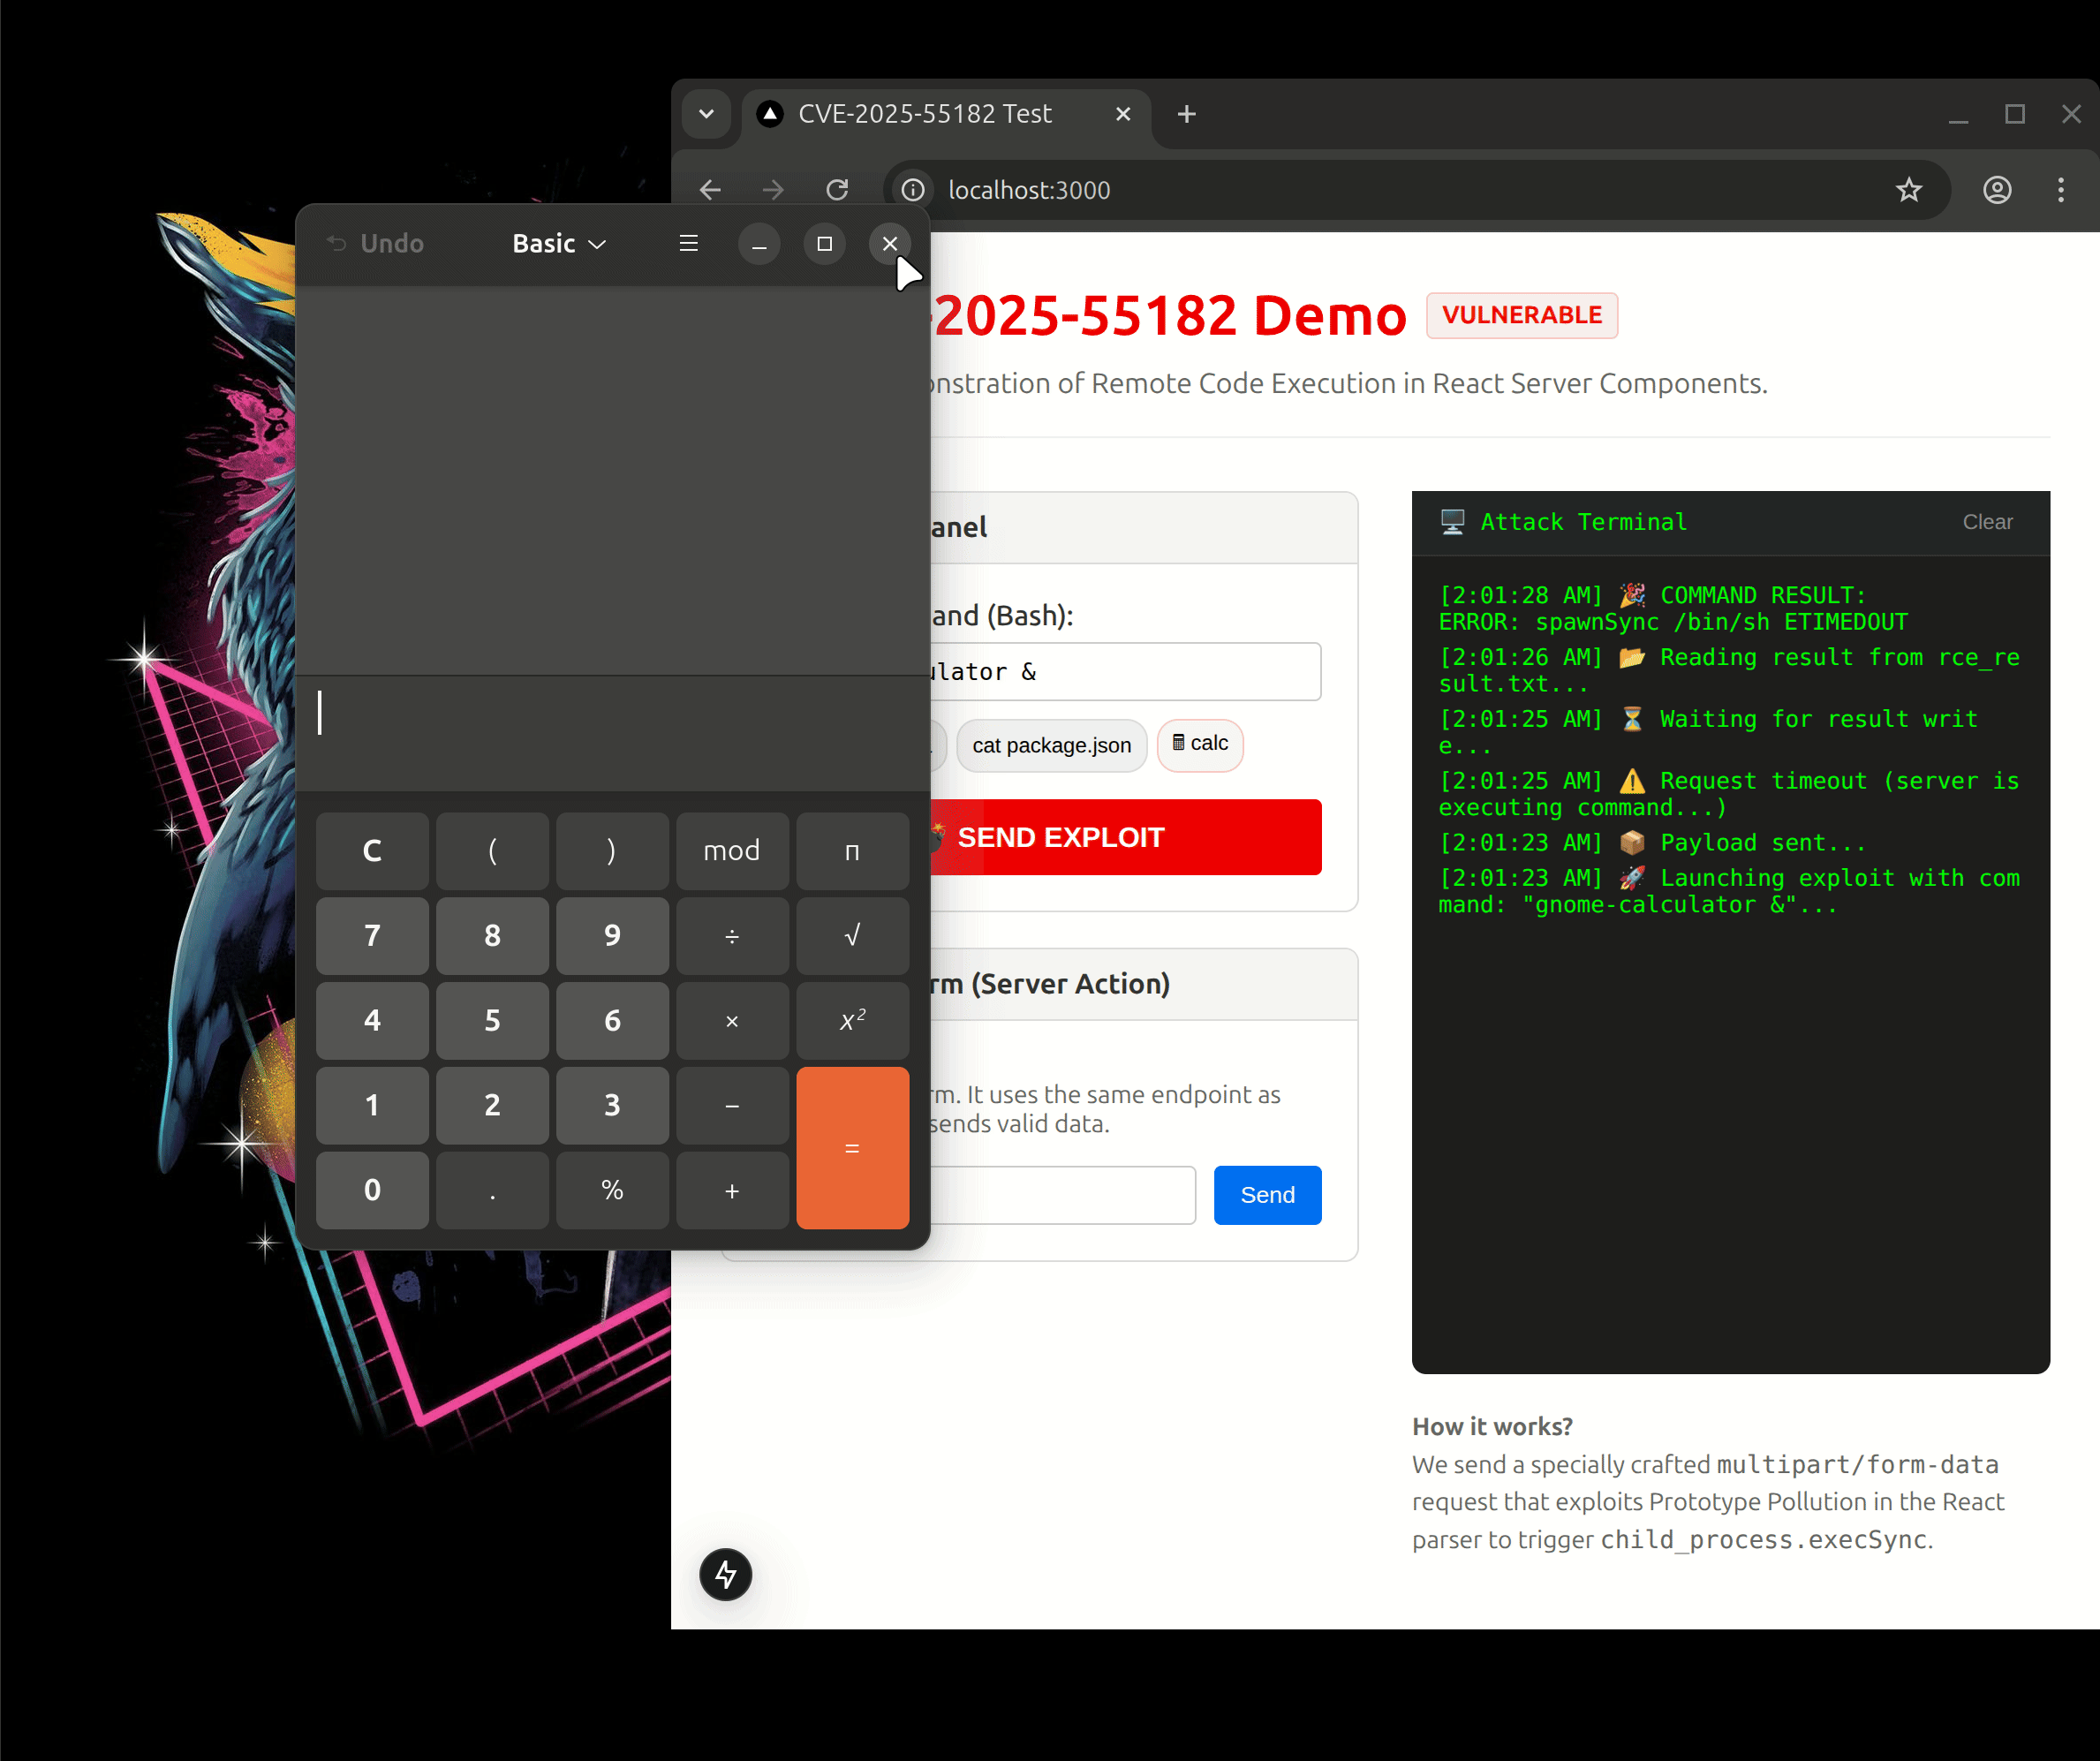
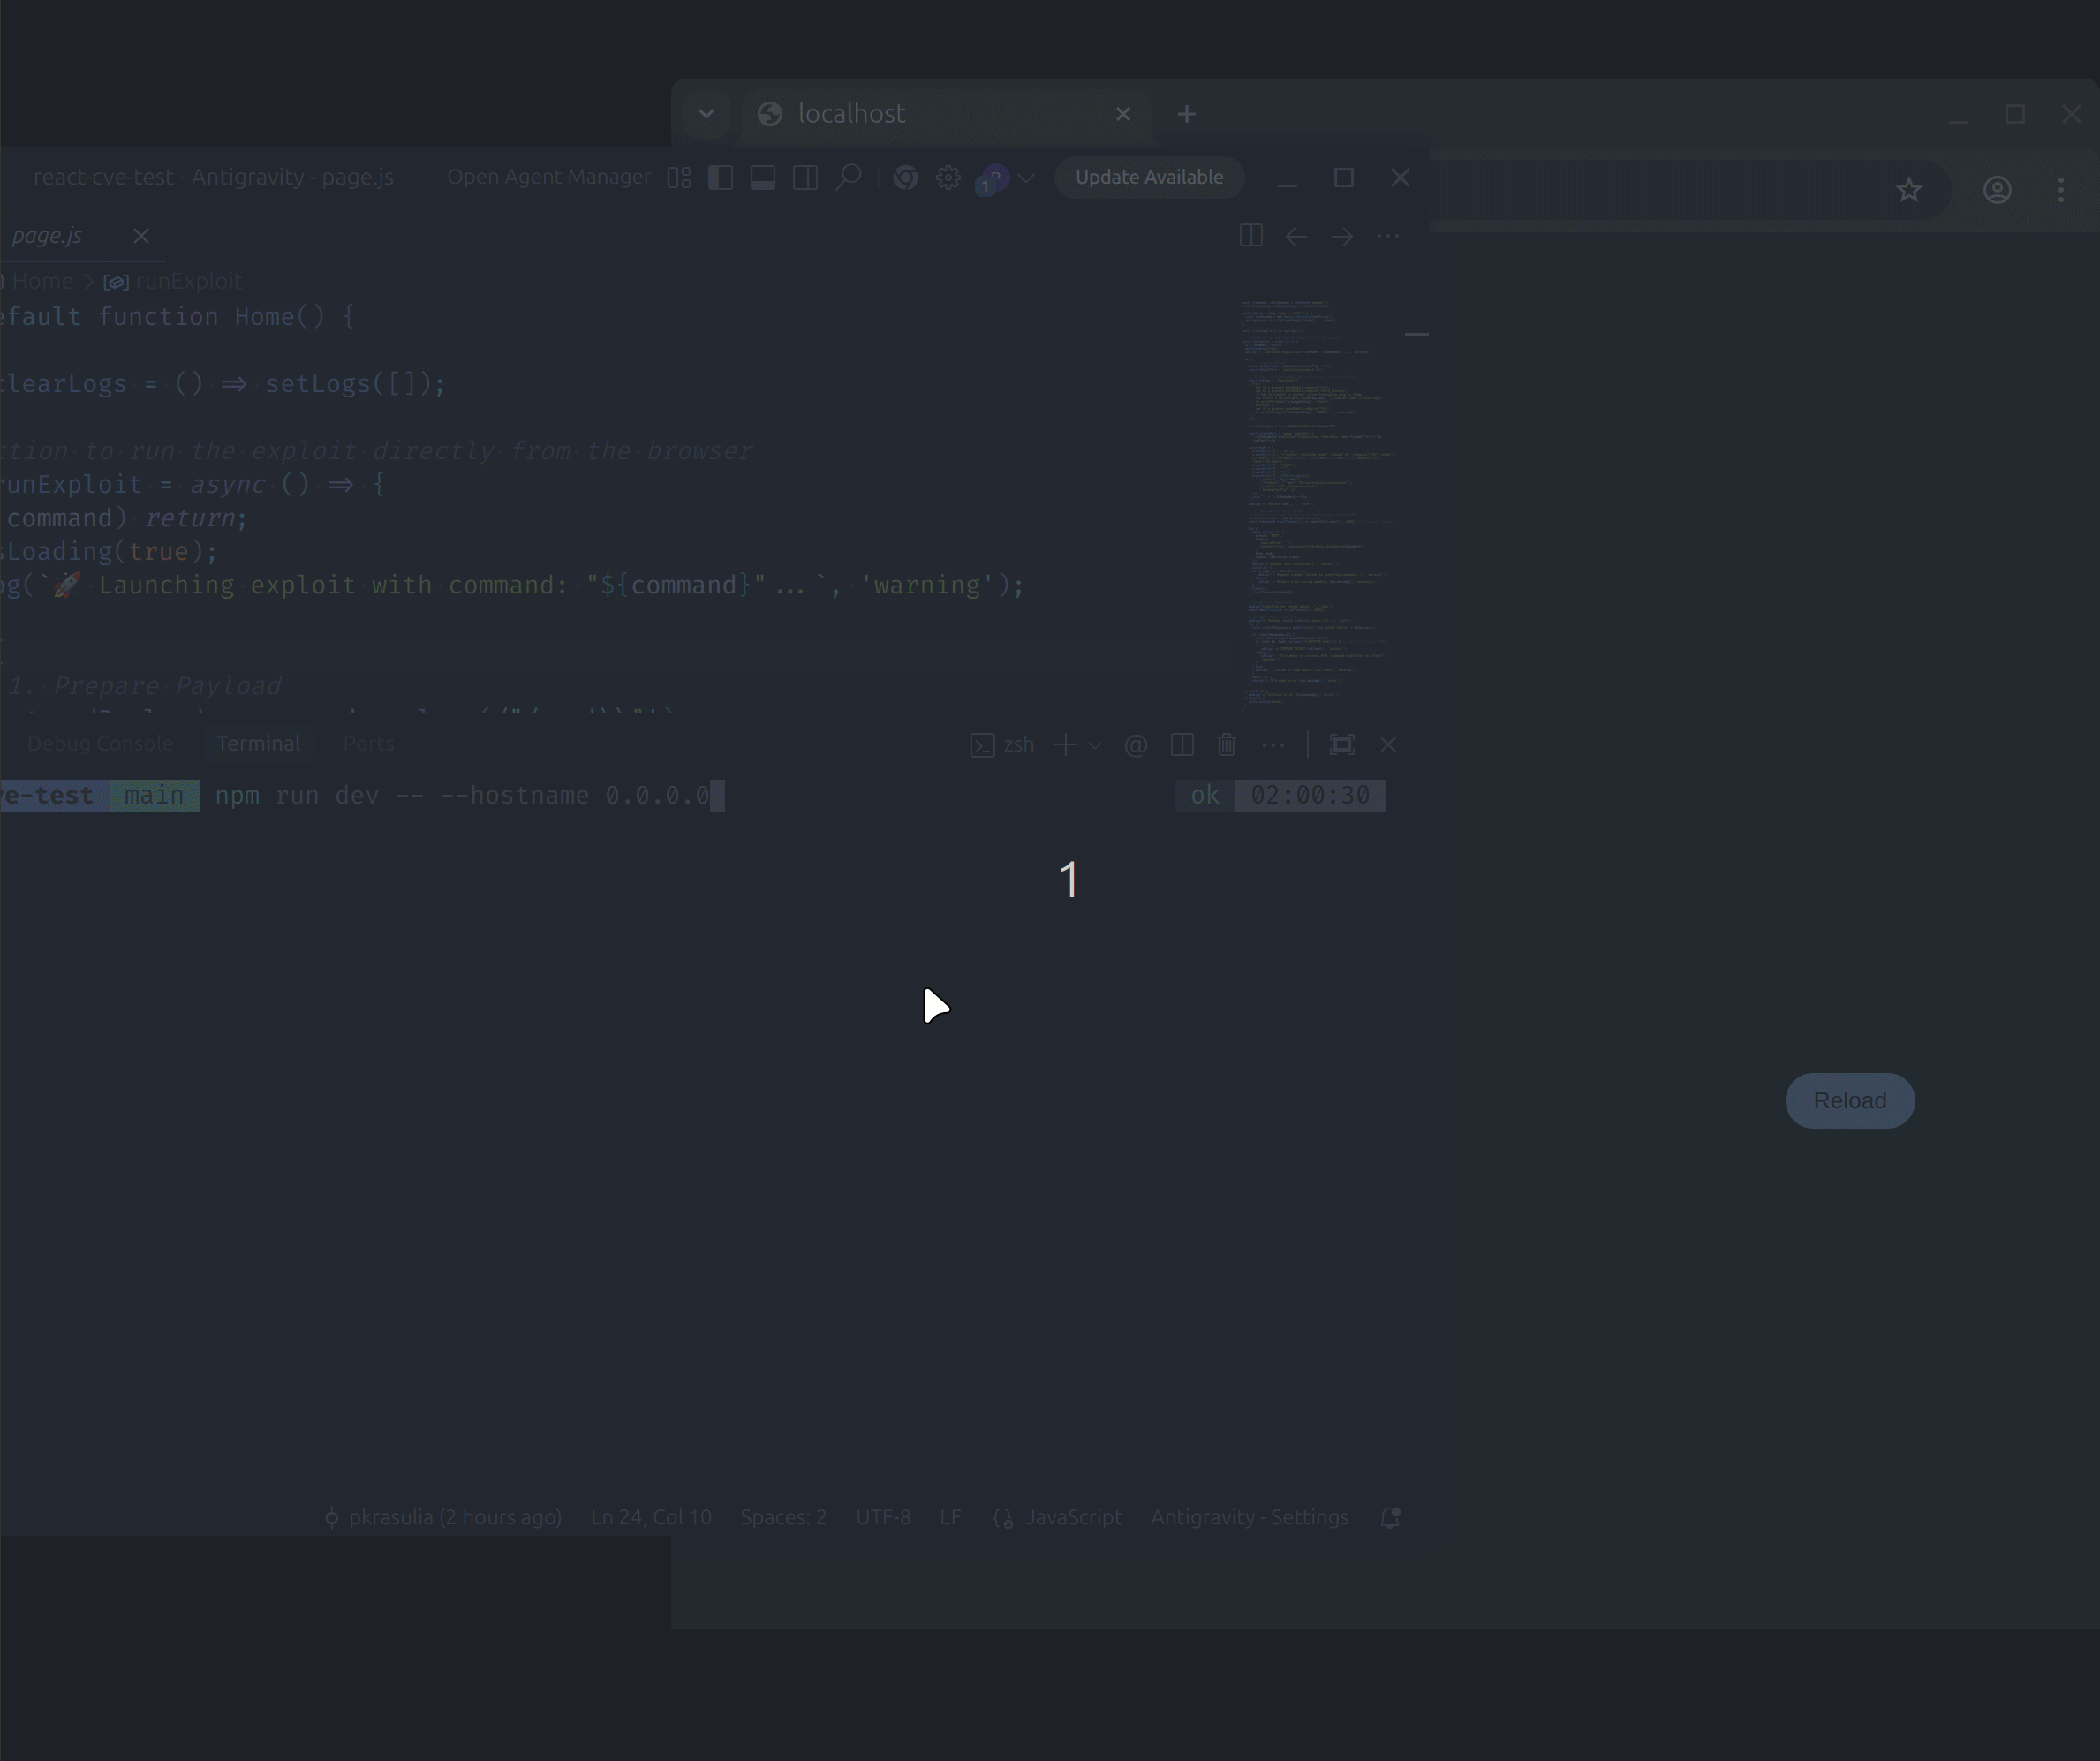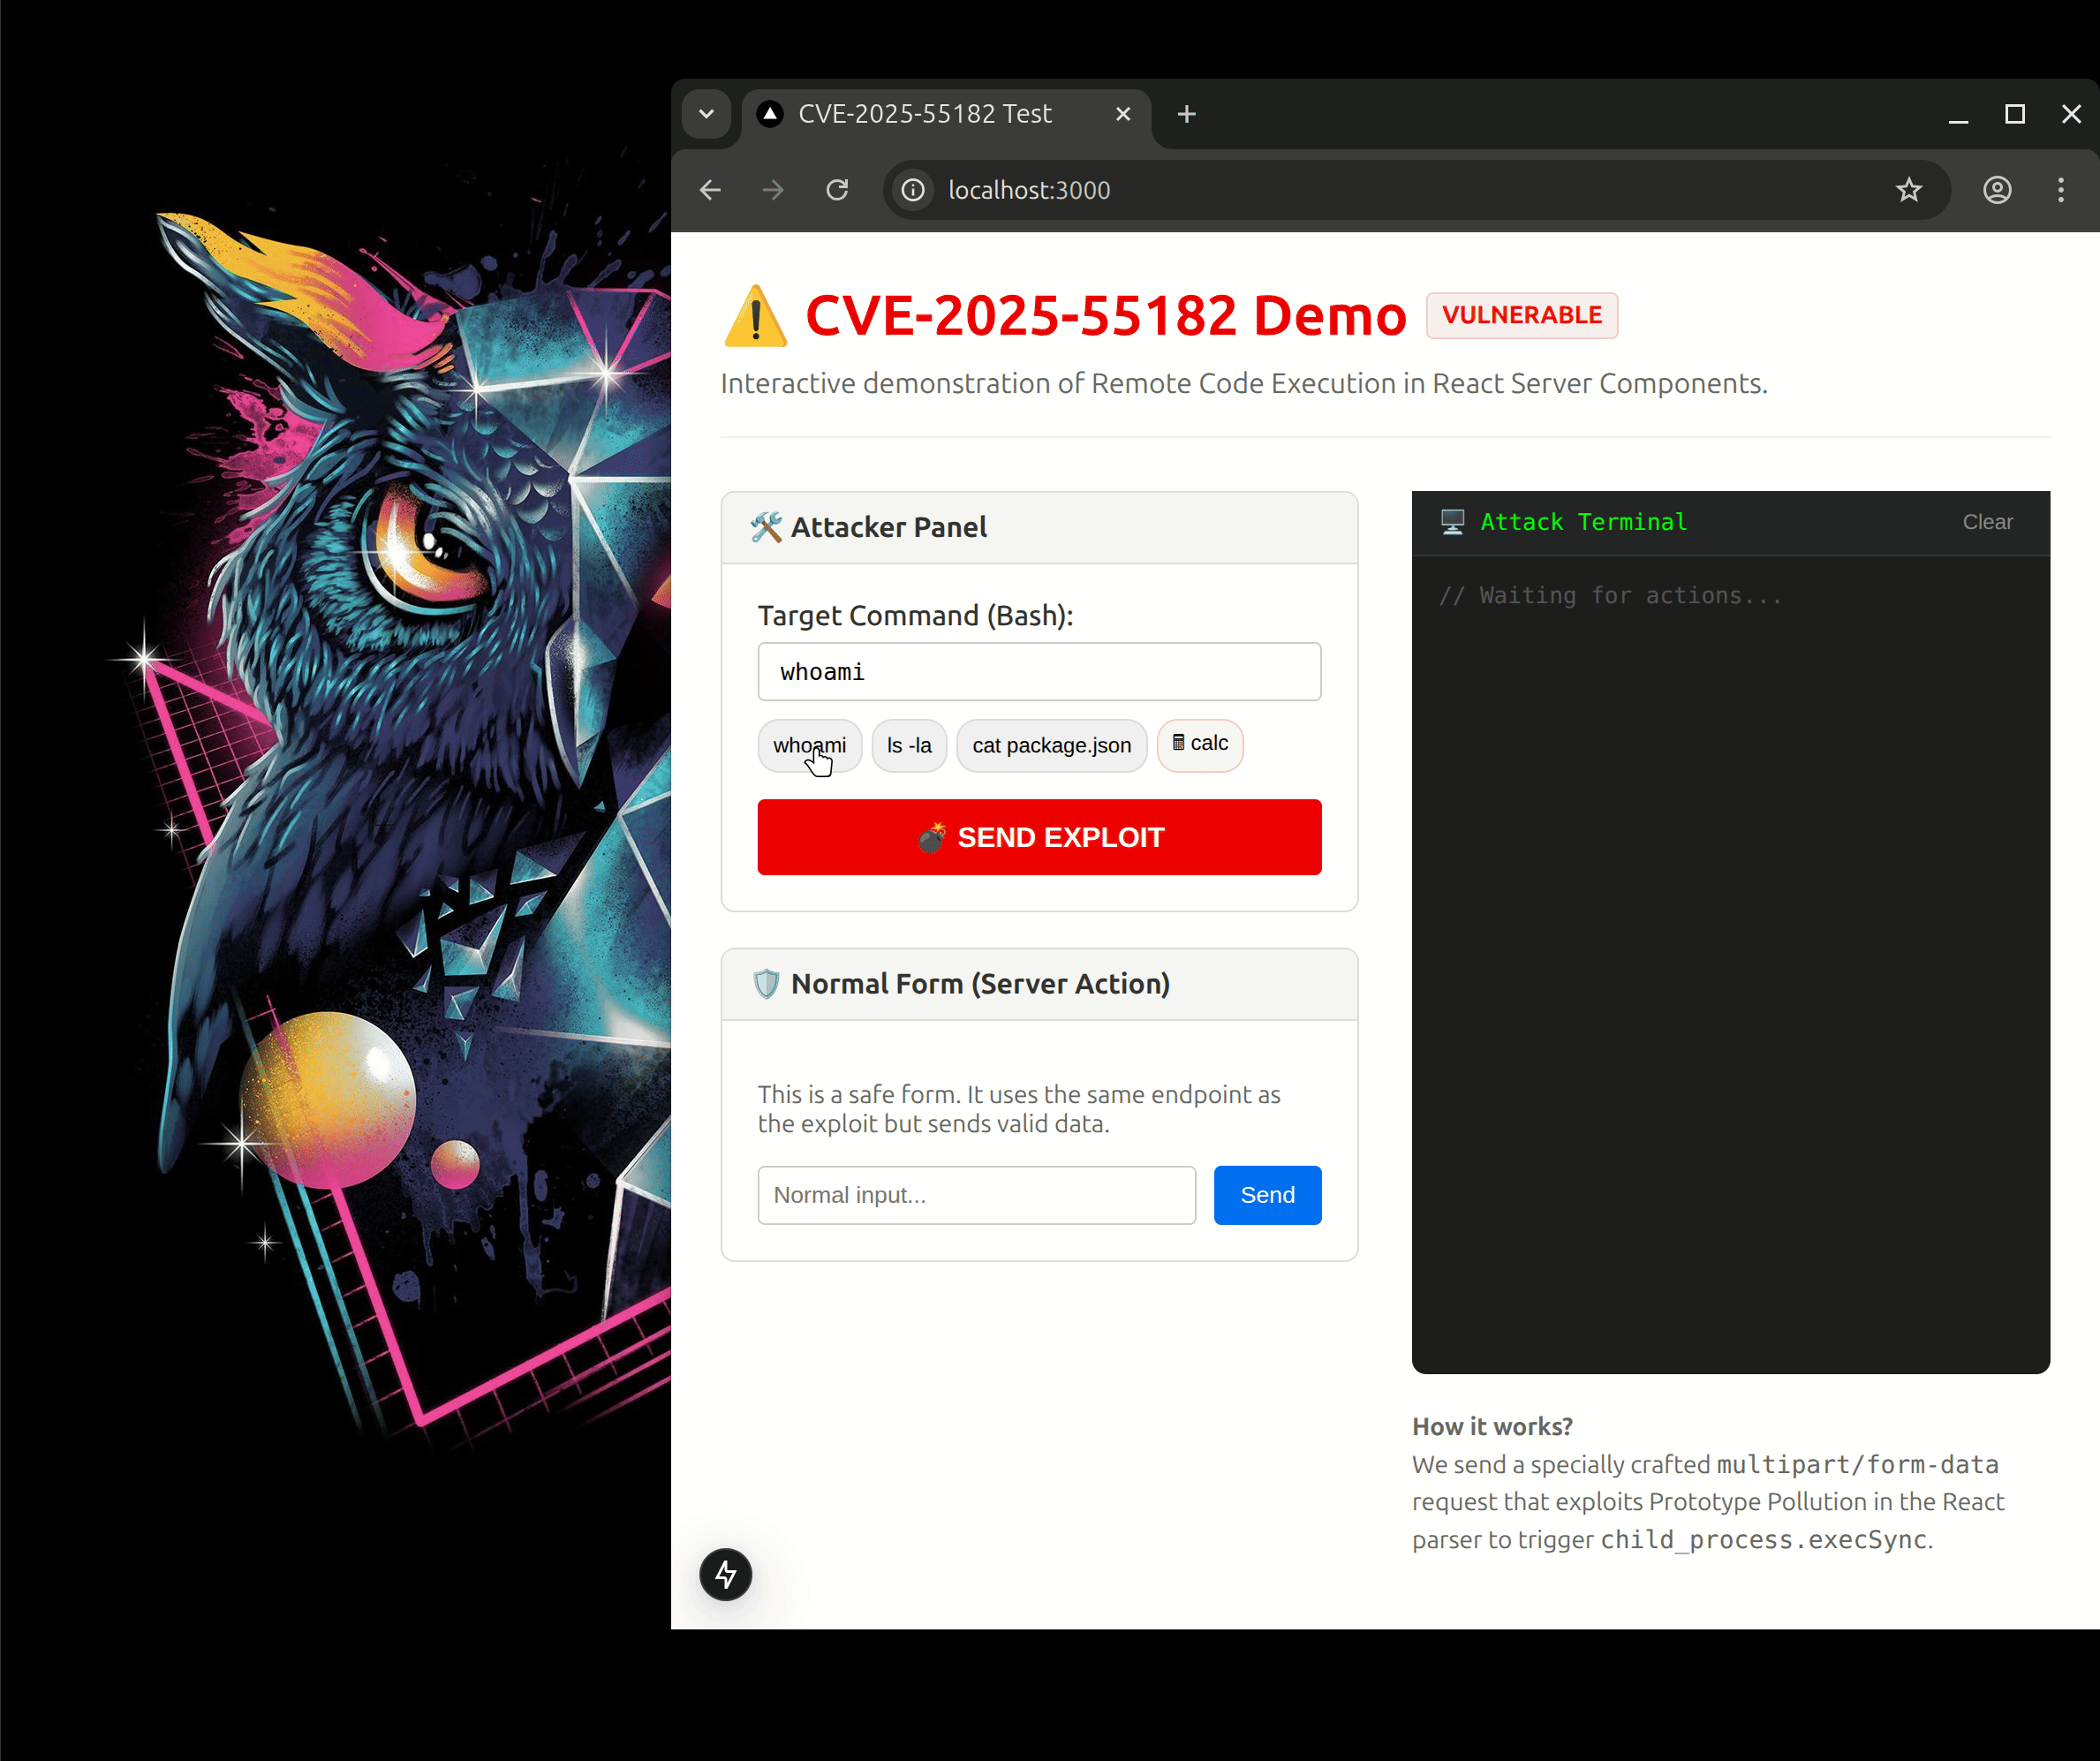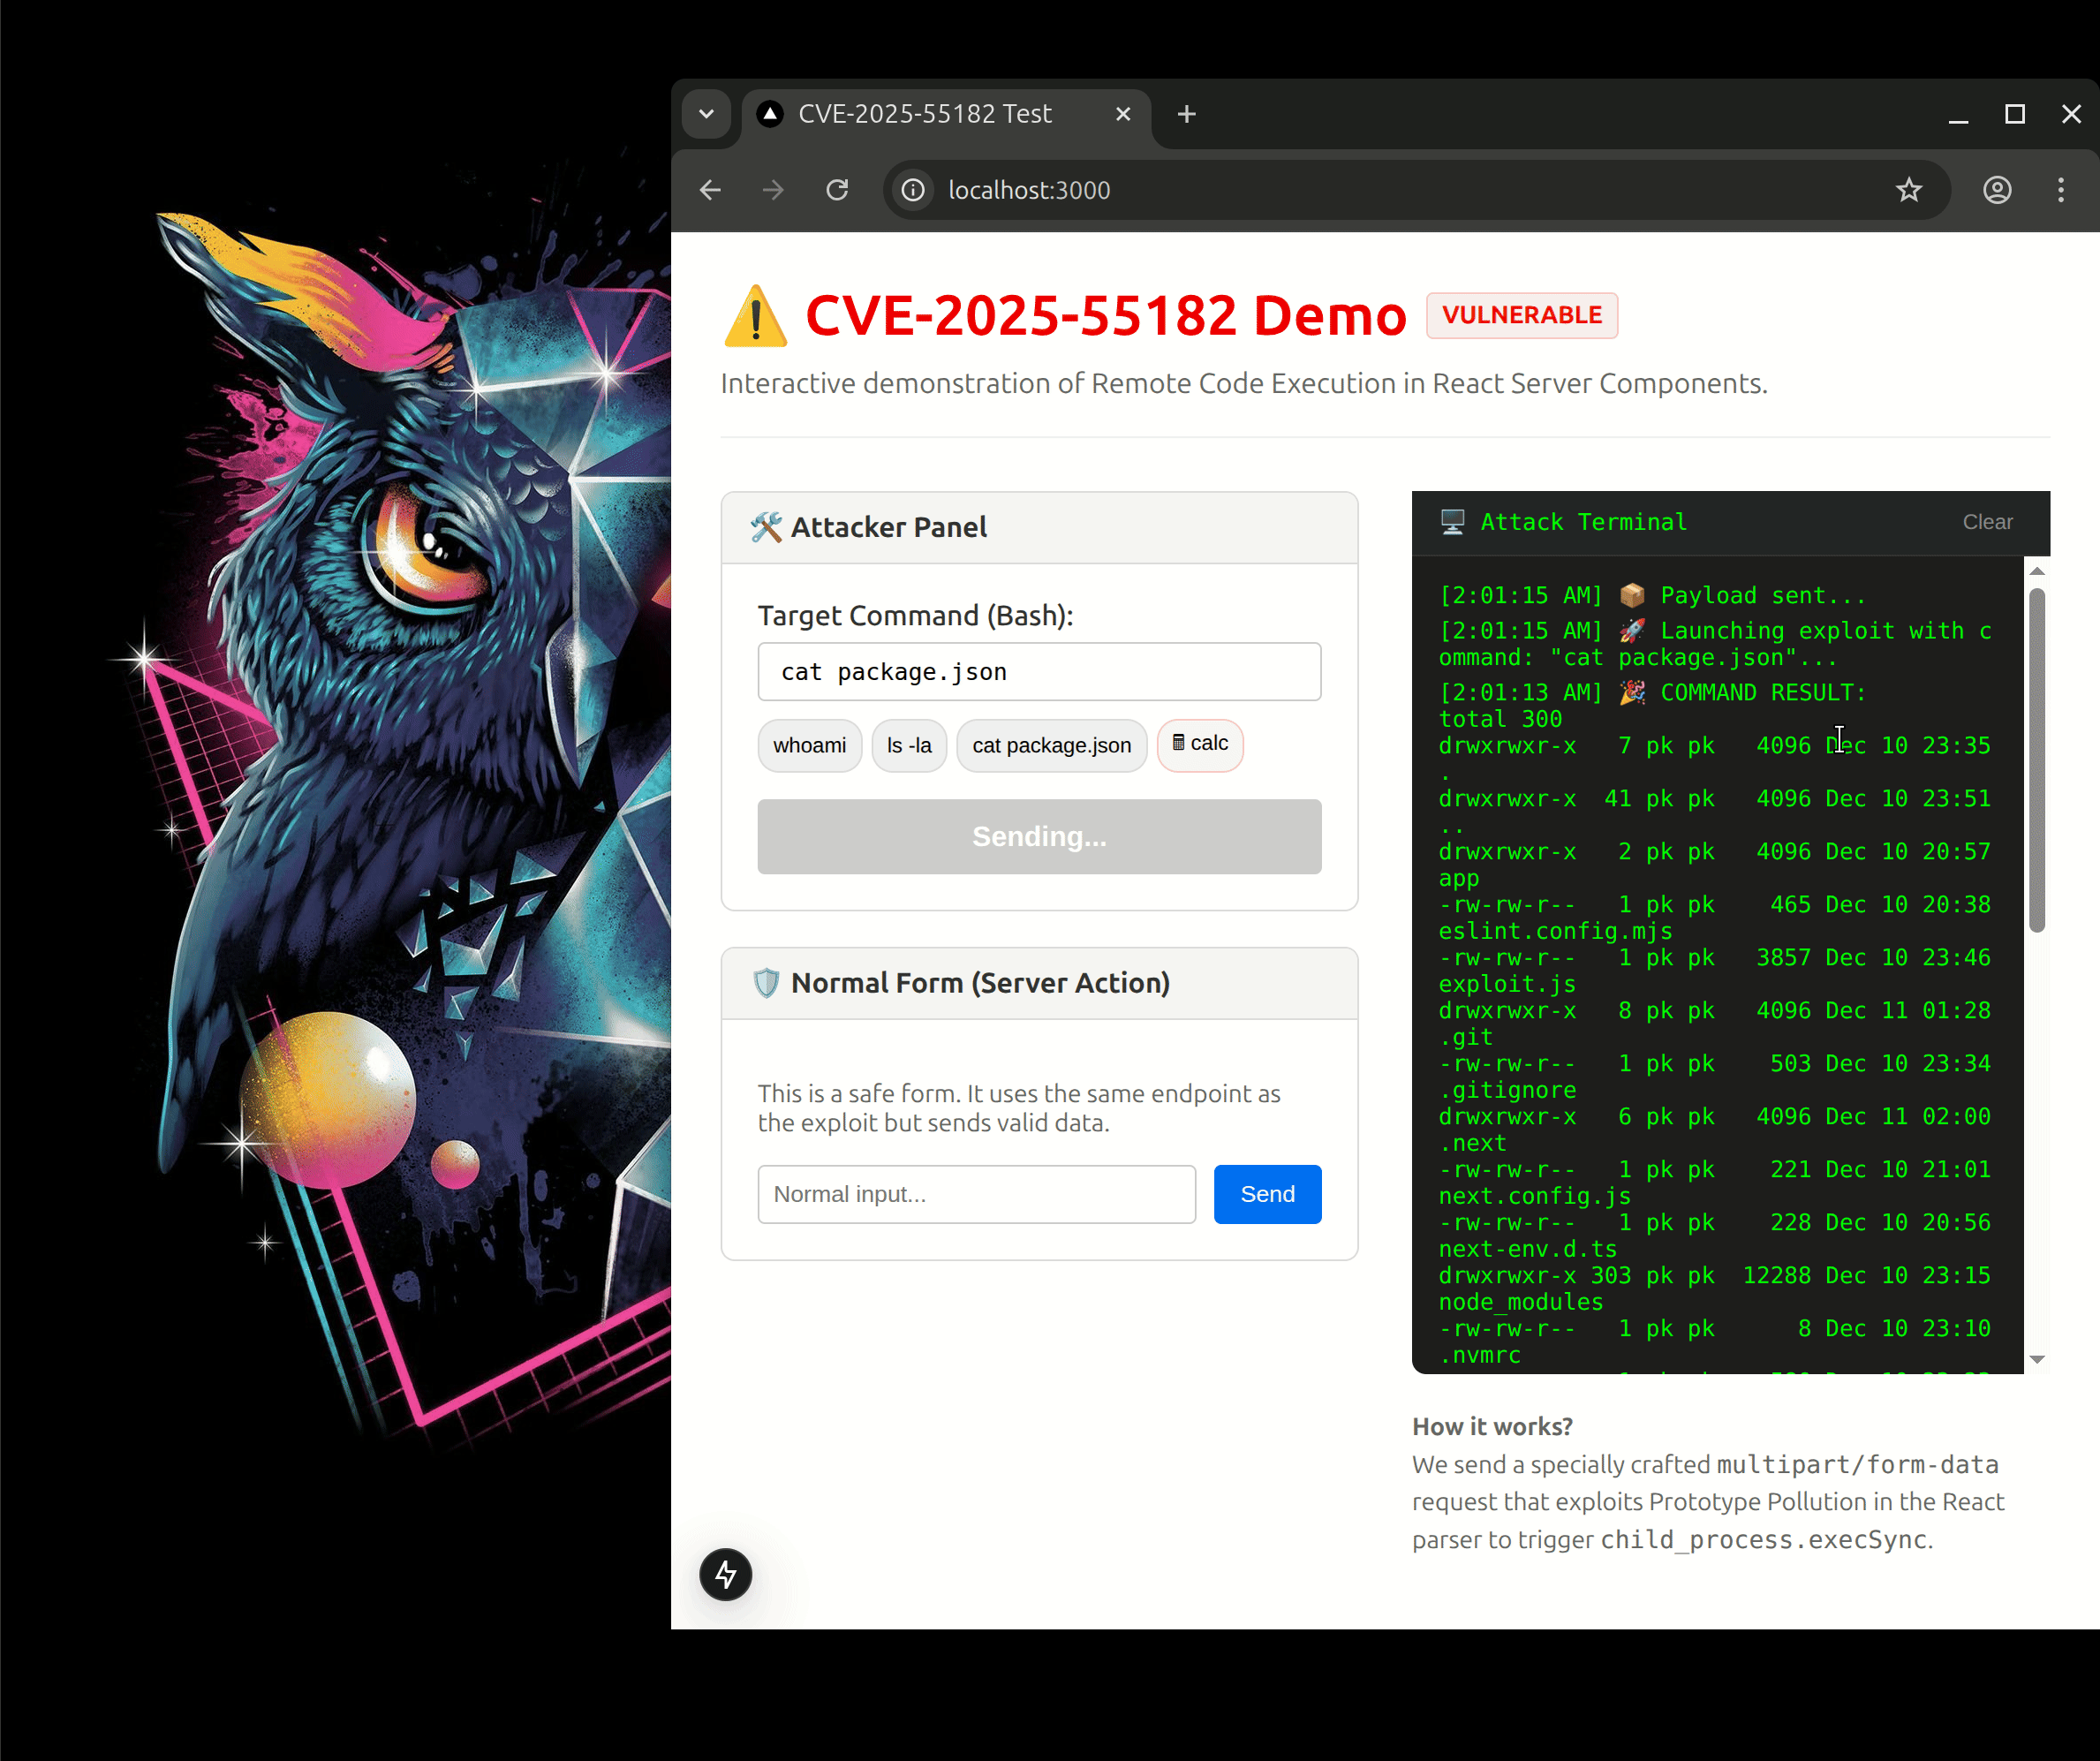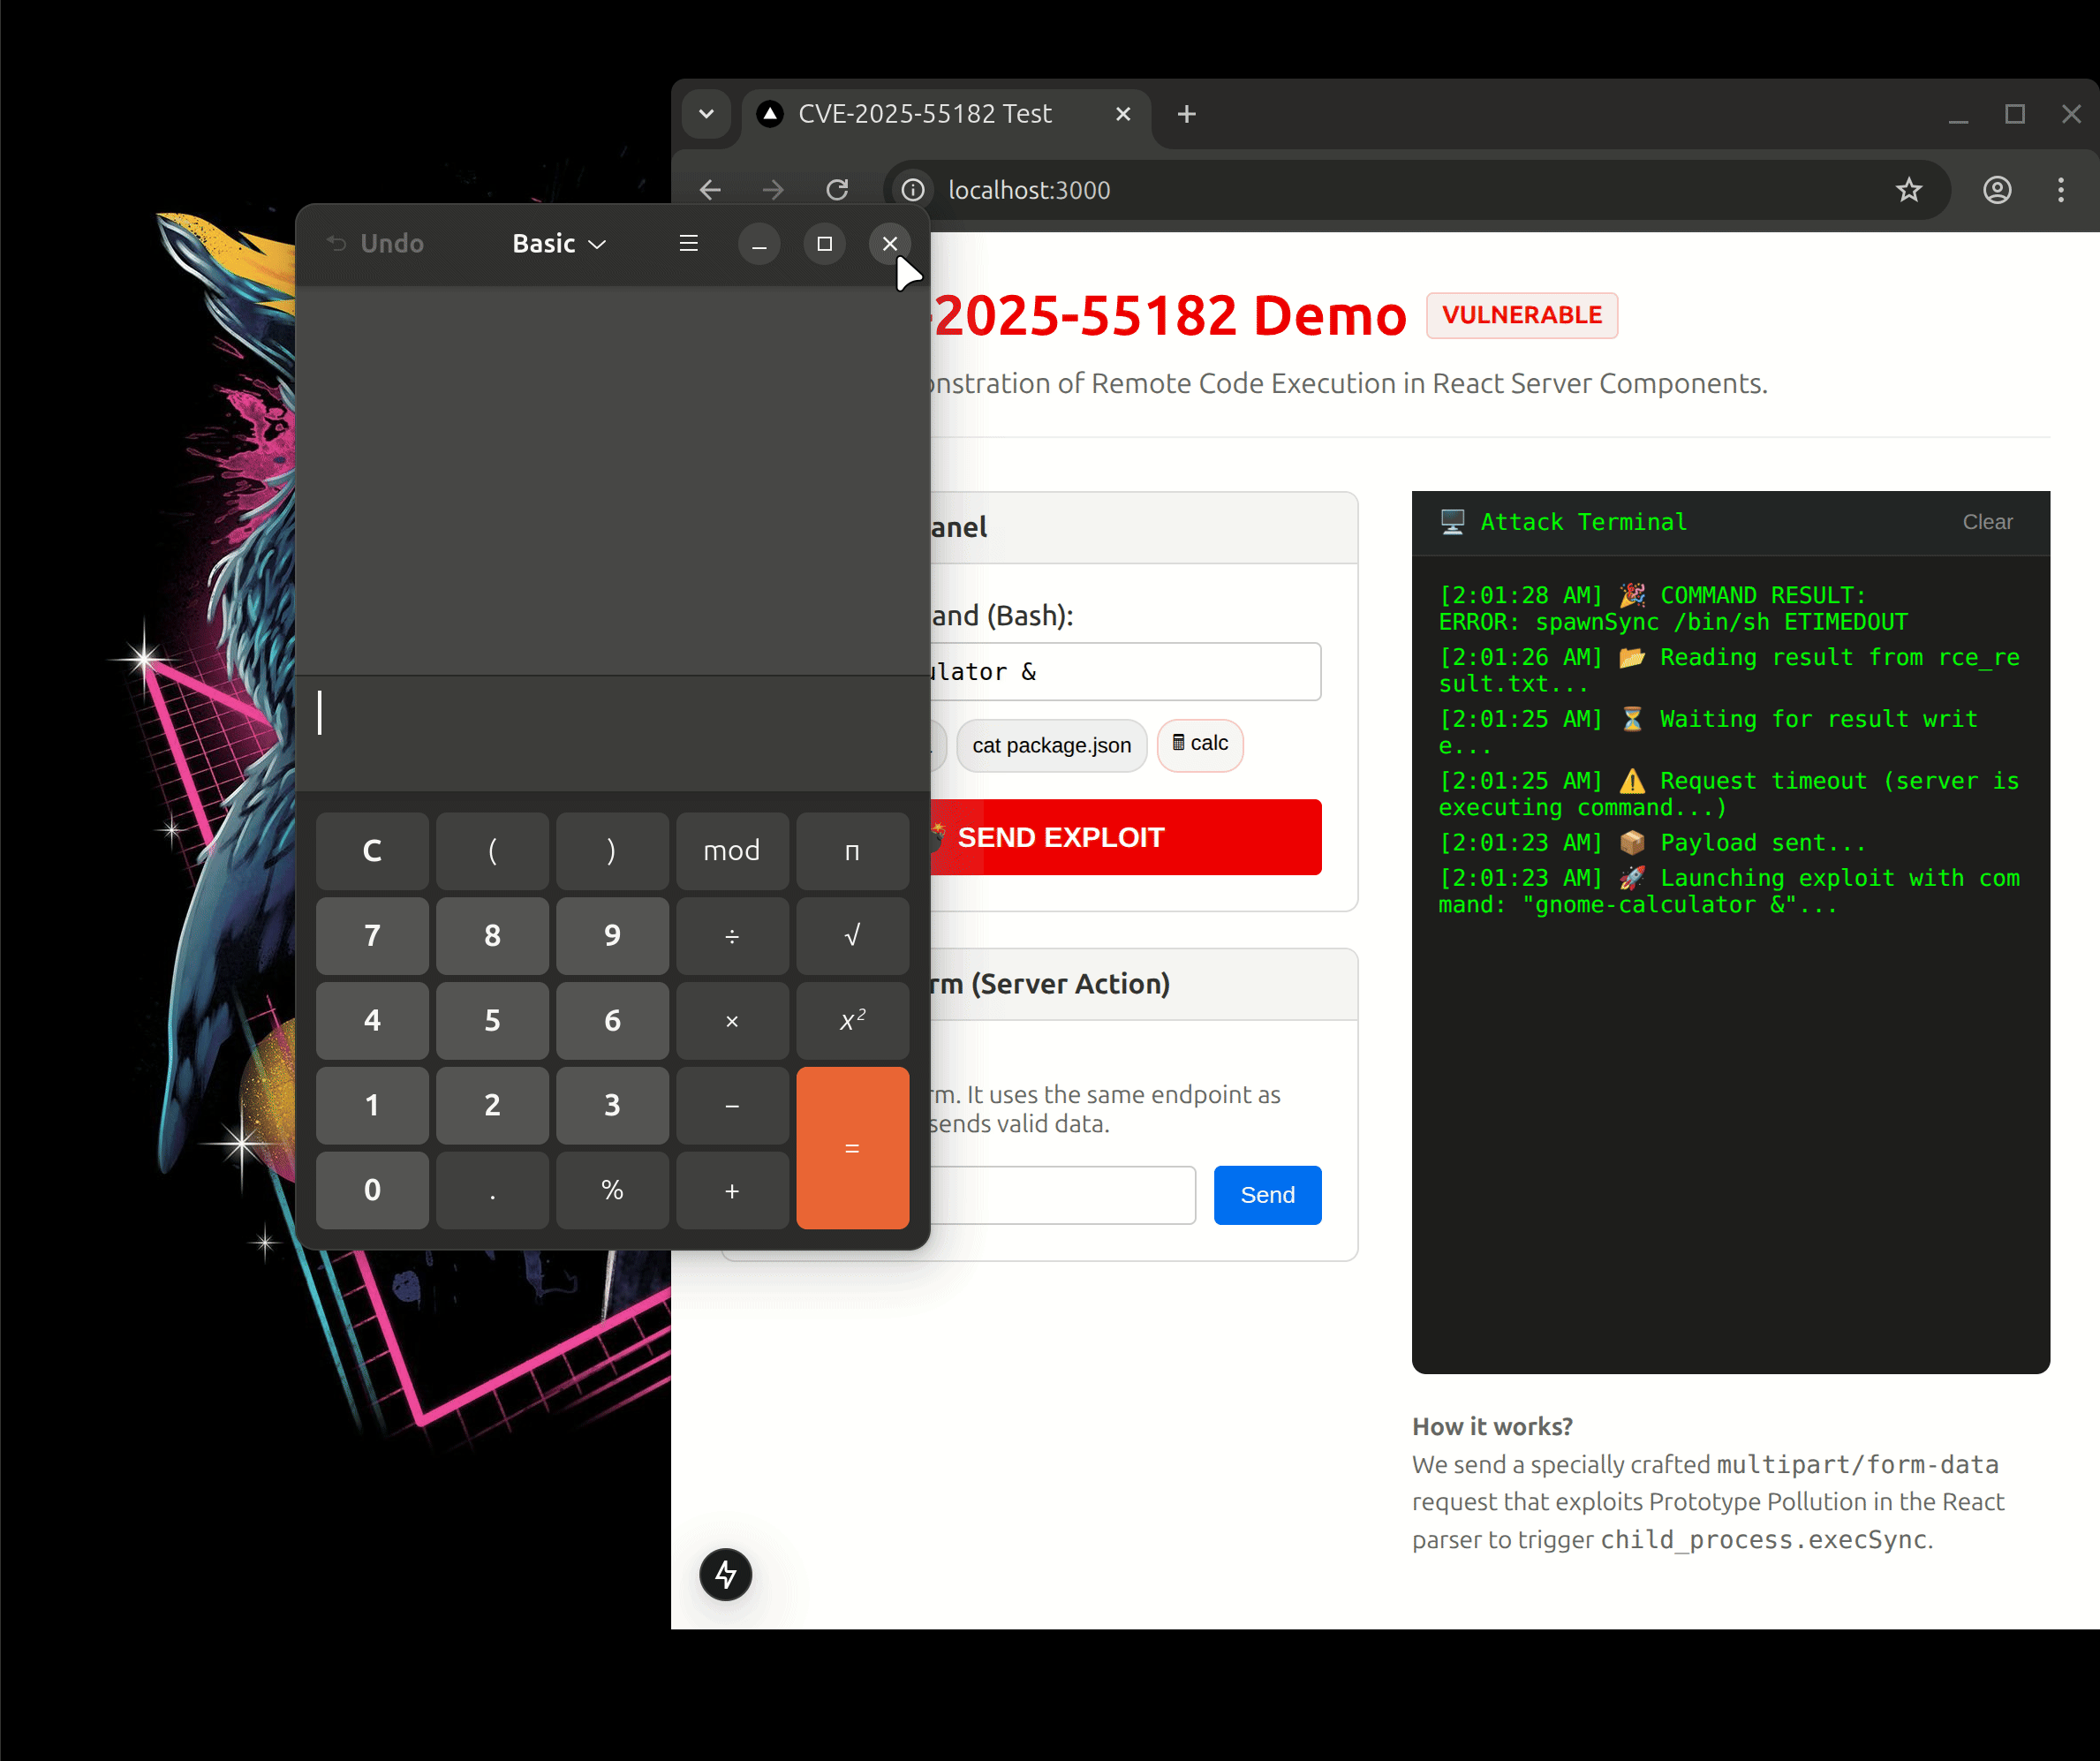
Demo de RCE CVE-2025-55182

Estructura del Proyecto

  • app/page.js: Contiene el Panel de Explotación Interactivo. Este Componente Cliente le permite ejecutar comandos RCE directamente desde el navegador.
  • app/actions.js: Contiene una Acción de Servidor estándar. La vulnerabilidad reside en la lógica de análisis del framework antes de que se ejecute esta acción.
  • exploit.js: Un script independiente de Node.js para demostrar el exploit de forma programática.

Configuración e Instalación

Requisitos Previos

  • Node.js (v18 o posterior recomendado)
  • NPM
  • (Opcional) nvm para la gestión de versiones

Instalación

  1. Clonar el repositorio:

    git clone https://github.com/pkrasulia/CVE-2025-55182-NextJS-RCE-PoC.git
    cd react-cve-test
    
  2. (Opcional) Usar la versión correcta de Node.js:

    nvm use
    
  3. Instalar dependencias (esto instalará las versiones vulnerables):

    npm ci --legacy-peer-deps
    # O
    npm install --force
    
  4. Iniciar el servidor de desarrollo:

    npm run dev
    

El servidor debería iniciarse en http://localhost:3000.

Cómo Reproducir RCE

Método 1: Panel Interactivo (Recomendado)

  1. Abra http://localhost:3000 en su navegador.
  2. Verá la página "Demo de CVE-2025-55182".
  3. En el Panel del Atacante, introduzca un comando (por ejemplo, whoami, ls -la o cat package.json).
  4. Haga clic en ENVIAR EXPLOIT.
  5. Observe la salida del comando en la Terminal de Ataque a la derecha.

Método 2: Línea de Comandos (Node.js)

Puede ejecutar el script de exploit directamente desde su terminal:

# Basic usage
node exploit.js http://localhost:3000 "whoami"

# Open Calculator (Linux) - use '&' to run in background
node exploit.js http://localhost:3000 "gnome-calculator &"

Mitigación

Para corregir esta vulnerabilidad en sus propios proyectos:

  1. Actualizar Next.js: Actualice a Next.js 15.0.3 o posterior.
    npm install next@latest react@latest react-dom@latest
    
  2. Auditar Dependencias: Asegúrese de que ningún otro paquete esté forzando versiones antiguas de React/Next.js.

Descargo de Responsabilidad

El autor no se hace responsable del mal uso de esta información. Este proyecto está destinado a ayudar a investigadores de seguridad y desarrolladores a mejorar la seguridad de sus aplicaciones.

Descargar herramienta