 pkblanks/remediating-cve-2013-3900-enablecertpaddingcheck-
Informe de remediación paso a paso para CVE-2013-3900 en una VM de Windows Server 2019 en Azure, utilizando escaneos autenticados de Tenable/Nessus y el endurecimiento del registro para aplicar comprobaciones de relleno de certificados.

Remediación de CVE-2013-3900 (EnableCertPaddingCheck)
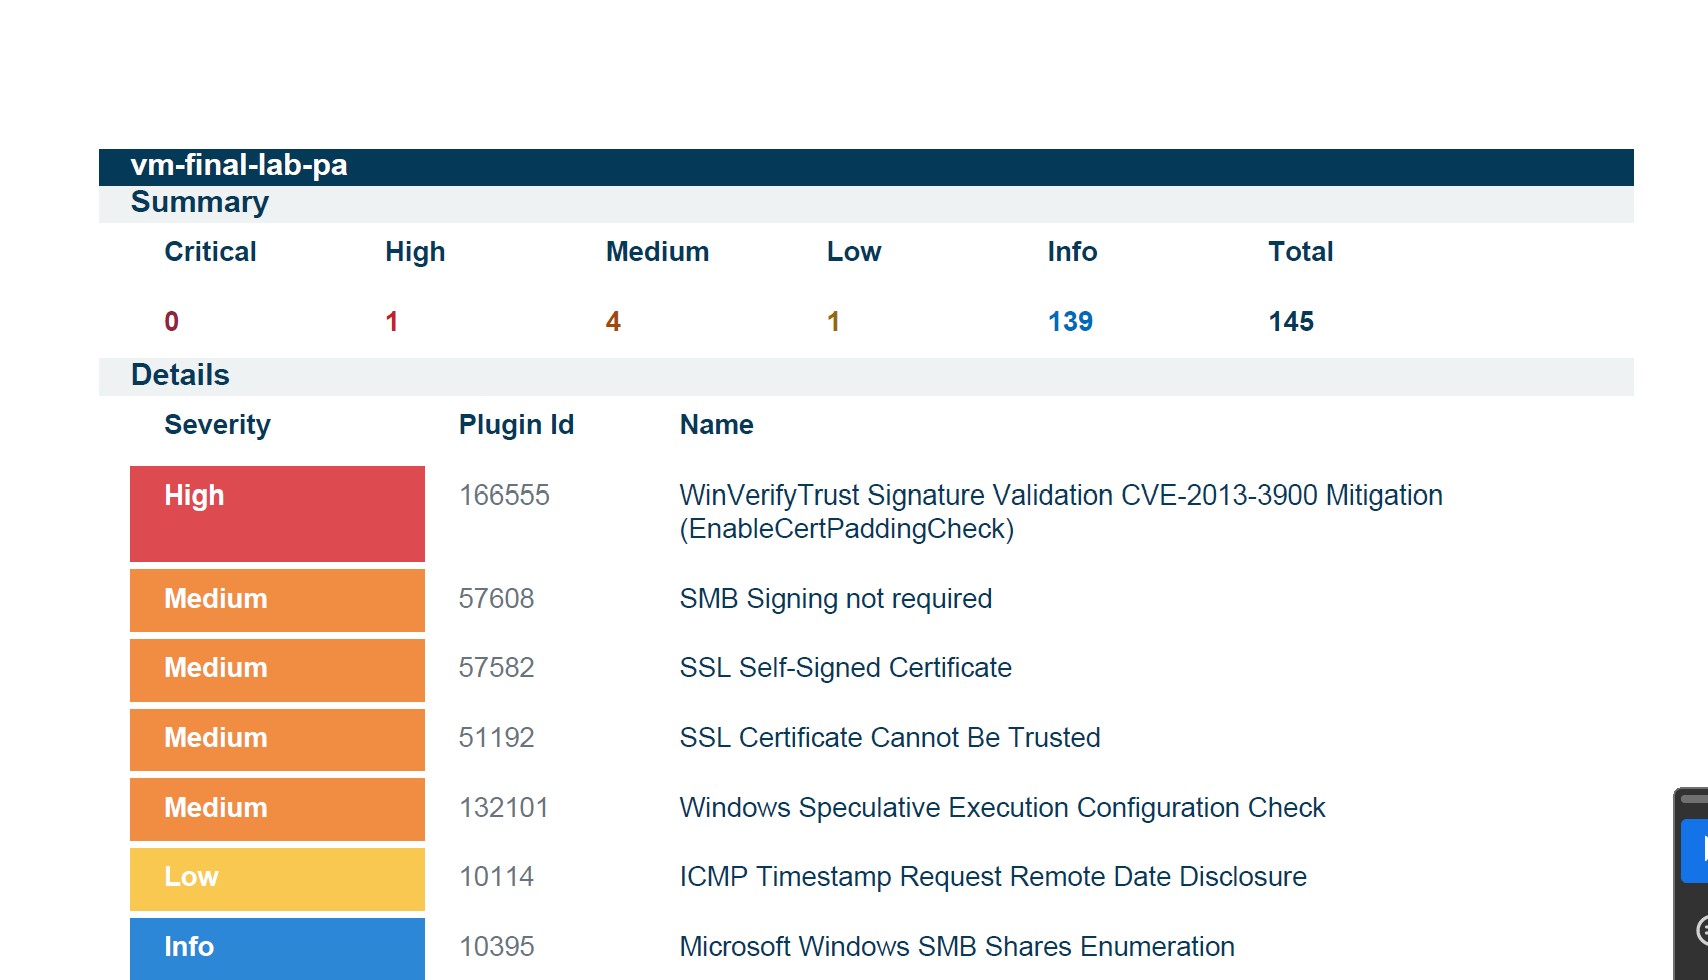
Durante un escaneo de vulnerabilidades autenticado con Tenable/Nessus, identifiqué CVE-2013-3900 en mi instancia de Windows Server 2019 Datacenter alojada en Microsoft Azure. El escaneo utilizó credenciales administrativas válidas para realizar comprobaciones en profundidad, confirmando la presencia de esta vulnerabilidad a nivel del sistema operativo.
CVE-2013-3900 es una vulnerabilidad de validación de firmas en WinVerifyTrust que puede permitir a los atacantes eludir la verificación de firmas digitales, especialmente mediante archivos PE modificados maliciosamente.
Para mitigar esta vulnerabilidad, planeo aplicar la corrección a nivel de registro recomendada por Microsoft, que impone una verificación de firmas más estricta. También validaré si esta mitigación puede aplicarse de forma segura en nuestro entorno sin romper la compatibilidad de las aplicaciones.
Durante un escaneo de vulnerabilidades autenticado/ con credenciales mediante Tenable/Nessus, el motor de escaneo interno marcó CVE-2013-3900 — una vulnerabilidad conocida de alta severidad — en una instancia de Windows Server 2019 Datacenter alojada en Microsoft Azure. Nessus clasifica esta vulnerabilidad como Alta, debido a su capacidad para eludir la verificación de firmas digitales, permitiendo que cargas maliciosas parezcan código de confianza. Los resultados iniciales del escaneo interno con Nessus se pueden ver a continuación:
Para mitigar esta vulnerabilidad, se aplicó la siguiente configuración a nivel de registro:
Busque cmd, haga clic derecho en Símbolo del sistema y seleccione Ejecutar como administrador.
reg add "HKLM\Software\Microsoft\Cryptography\Wintrust\Config" /v EnableCertPaddingCheck /t REG_DWORD /d 1 /f
reg add "HKLM\Software\Wow6432Node\Microsoft\Cryptography\Wintrust\Config" /v EnableCertPaddingCheck /t REG_DWORD /d 1 /f
Estas claves de registro habilitan comprobaciones estrictas de relleno de certificados al establecer EnableCertPaddingCheck en 1, evitando así que los atacantes exploten fallos de relleno en archivos PE firmados.
Se reinició el sistema para asegurar que los cambios se aplicaran en todos los procesos y servicios.
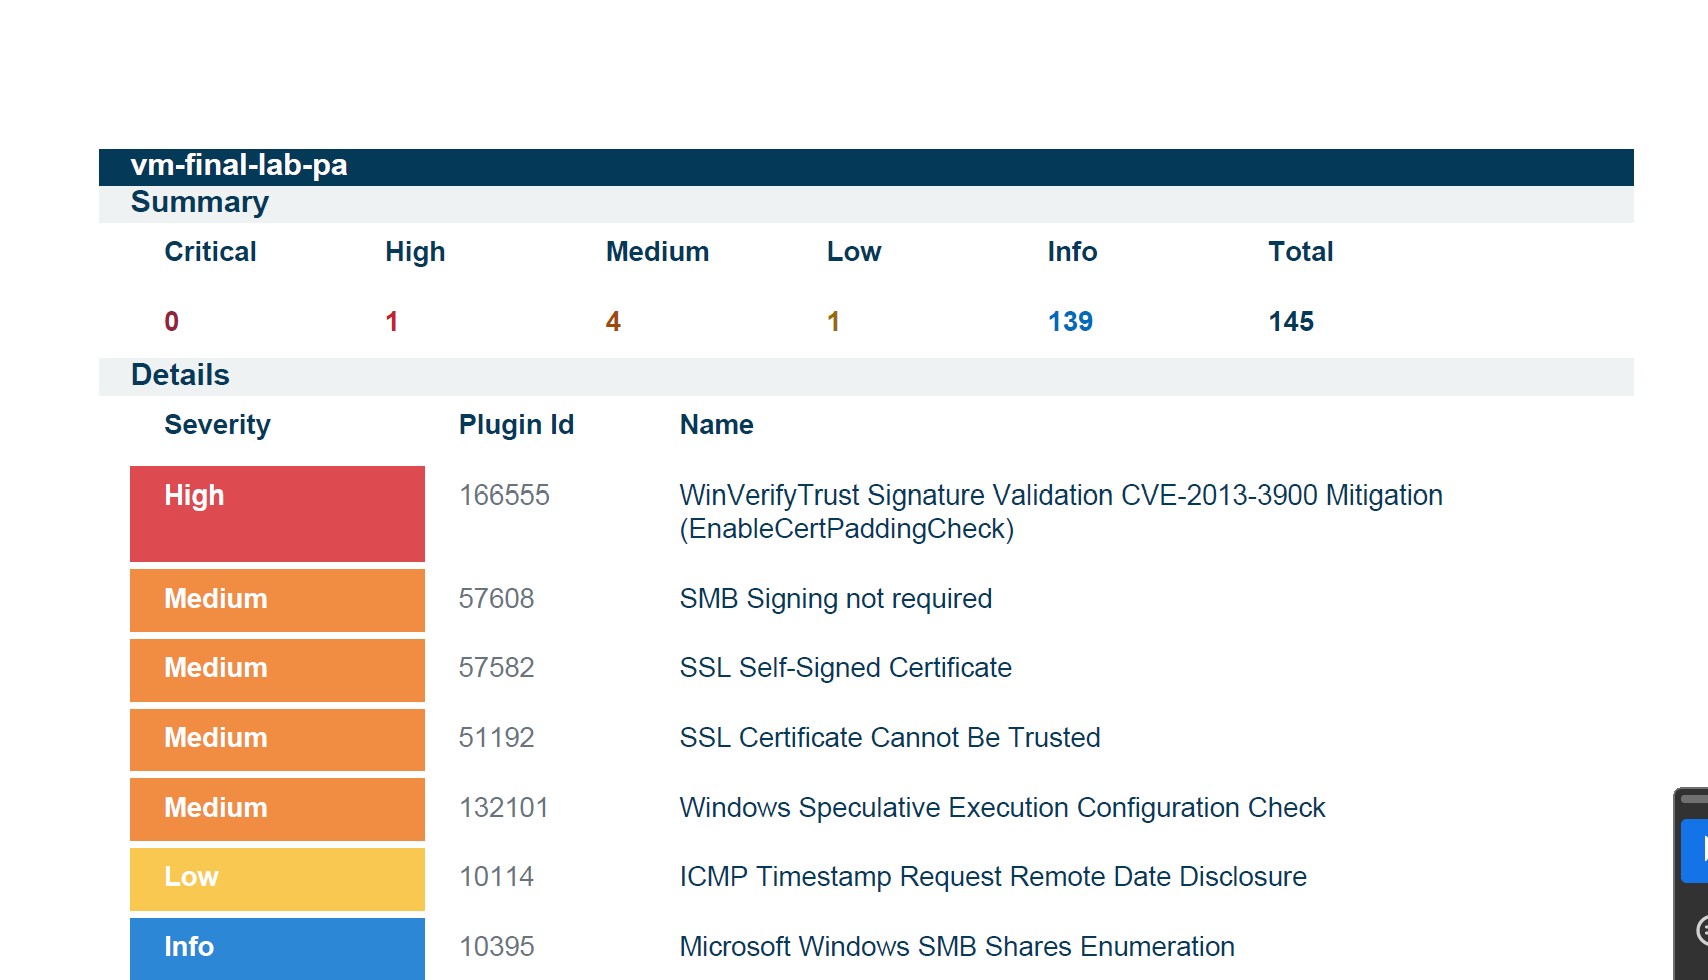
Después de un escaneo exitoso con credenciales, ahora podemos observar que la vulnerabilidad ha sido eliminada, como se muestra a continuación:
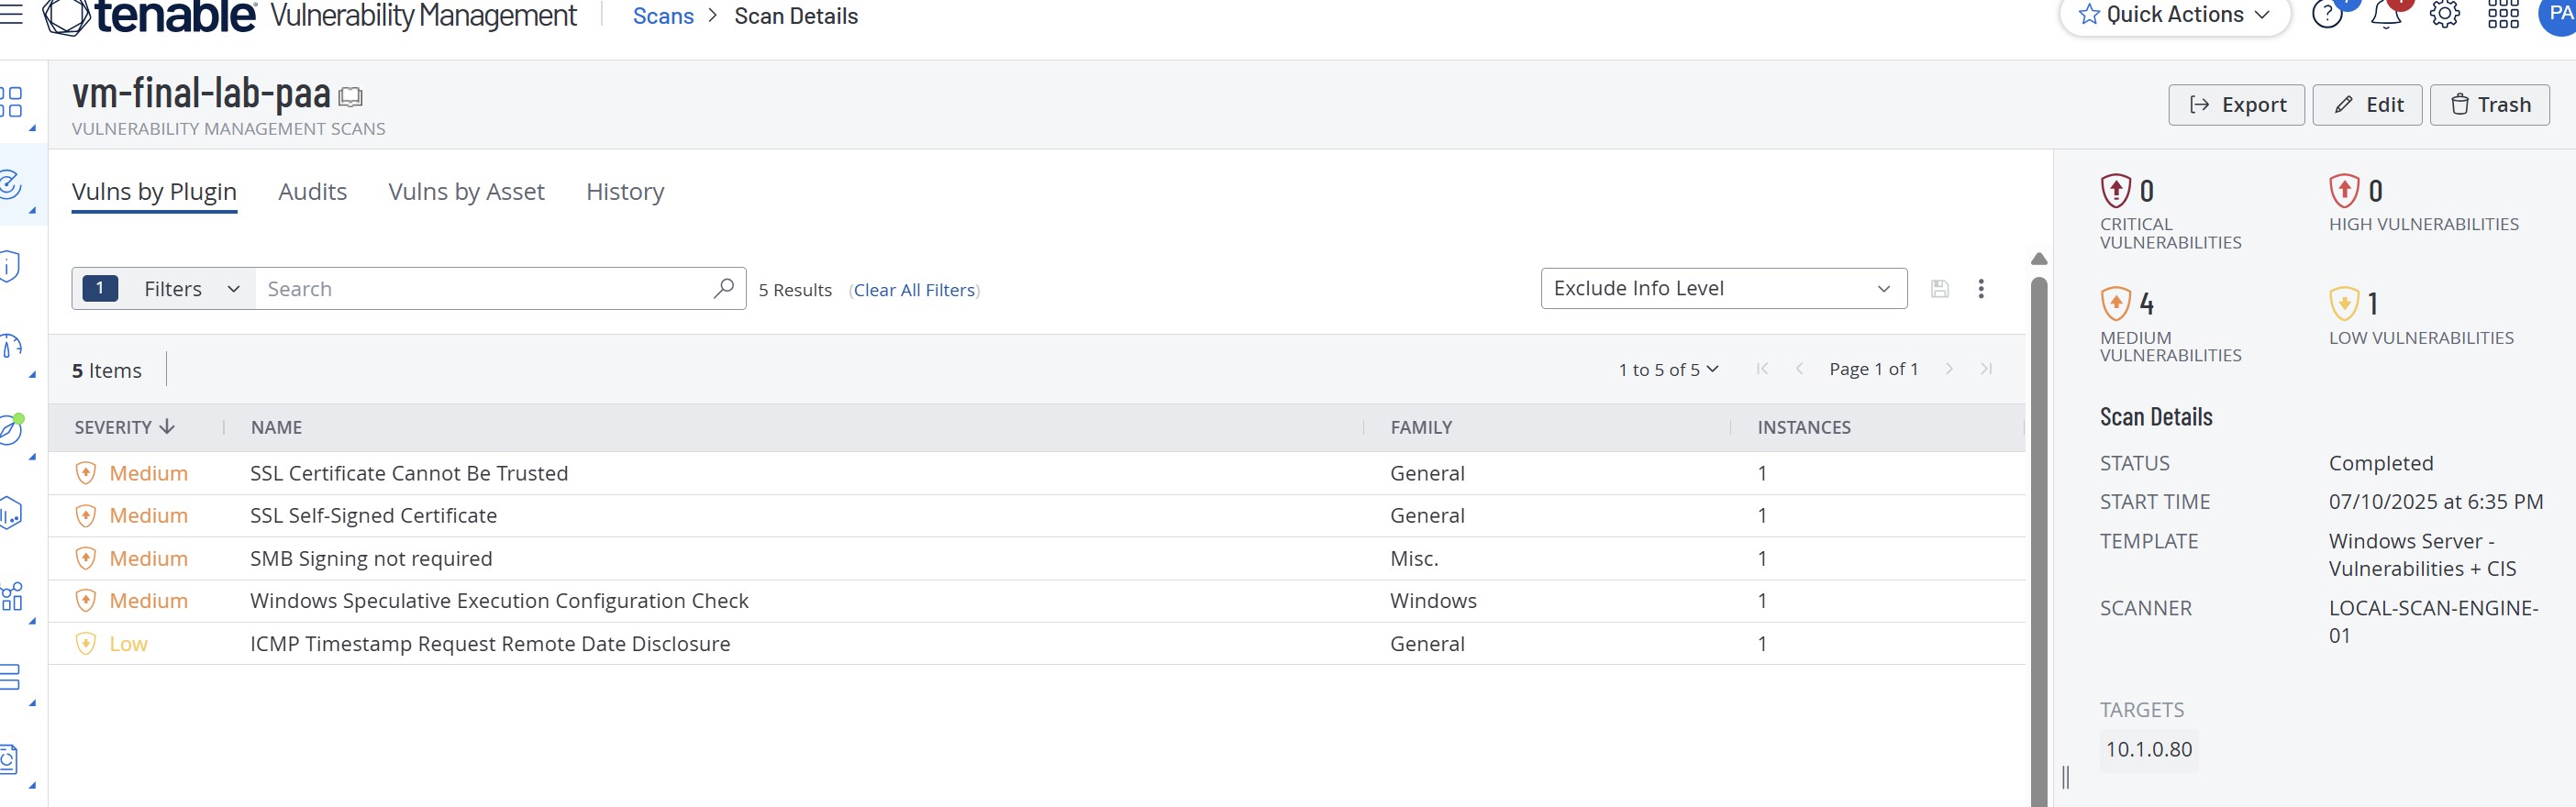
Después de la remediación, un escaneo autenticado posterior de Nessus confirmó que CVE-2013-3900 se ha resuelto por completo.
⚠️ Riesgos de dejar CVE-2013-3900 sin parchear:
CVE-2013-3900 es un vector de ataque sigiloso crítico que socava el modelo de confianza del software firmado digitalmente. Mediante una remediación y verificación oportunas, este sistema está ahora protegido contra esta amenaza.
El escaneo periódico con credenciales, combinado con la validación de parches y la aplicación de configuraciones, sigue siendo un pilar fundamental de nuestro Programa de Gestión de Vulnerabilidades.
