
 pho5nix/red-team-goad-lab-proxmox
Guía de construcción para un laboratorio casero de Red Teaming. Configuración del laboratorio GOAD en Proxmox y pfSense, Operator/C2 y Redirectors.

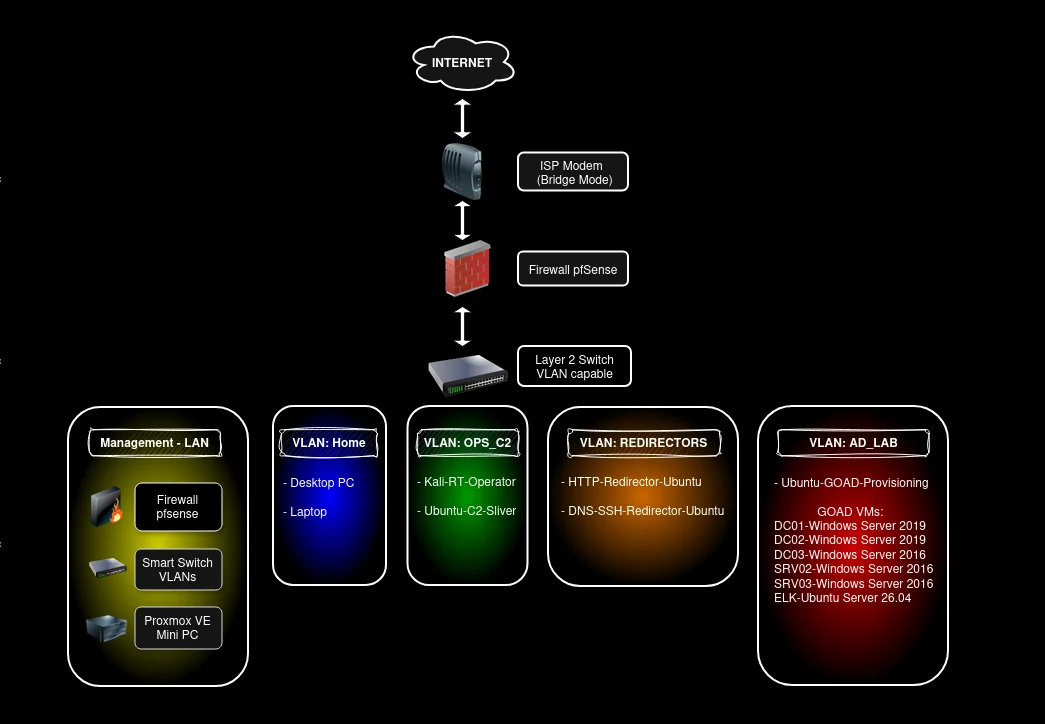
Construir en orden:
La sintaxis de comandos para Packer, Terraform y GOAD debe verificarse contra tu repositorio GOAD recién clonado en el momento de la construcción. GOAD se mantiene activamente y los formatos de archivos de variables pueden cambiar entre versiones.
Segmentos
| VLAN | Subred | Puerta de enlace (pfSense) | Propósito | Origen de IP |
|---|
| 150 | 172.23.150.0/24 | 172.23.150.1 | Kali Operator y Ubuntu C2/Sliver | DHCP de pfSense (reservas tras la creación) |
| 160 | 10.60.160.0/24 | 10.60.160.1 | Redirector HTTP/S y Redirector DNS/SSH (VMs Ubuntu) | DHCP de pfSense (reservas tras la creación) |
| 56 | 192.168.56.0/24 | 192.168.56.1 | VM de aprovisionamiento Ubuntu GOAD, laboratorio GOAD AD (5 VMs Windows) más ELK SIEM | Estática (Terraform/Cloudbase-Init) |
| 100 | 10.10.100.0/24 | 10.10.100.1 | Tu Escritorio/Portátil | DHCP de pfSense (reservas tras la creación) |
Hosts GOAD (estáticos, internos a la VLAN 56)
| Nombre clave | Rol | SO | Dominio | IP |
|---|---|---|---|---|
| kingslanding | DC01 | WS 2019 | sevenkingdoms.local | 192.168.56.10 |
| winterfell | DC02 | WS 2019 | north.sevenkingdoms.local | 192.168.56.11 |
| meereen | DC03 | WS 2016 | essos.local | 192.168.56.12 |
| castelblack | SRV02 (MSSQL/IIS) | WS 2019 | north.sevenkingdoms.local | 192.168.56.22 |
| braavos | SRV03 (MSSQL/ADCS) | WS 2016 | essos.local | 192.168.56.23 |
| GOAD-ELK | SIEM (Elasticsearch/Kibana/Logstash) | Ubuntu 26.04 | Monitorización del laboratorio | 192.168.56.50 |
Los hosts GOAD utilizan los controladores de dominio como su DNS (kingslanding, .10), requerido para AD. pfSense es solo su puerta de enlace.
| Componente | VLAN | vCPU | RAM | Disco |
|---|---|---|---|---|
| Operador Kali | 150 | 4 | 8 GB | 60 GB |
| Ubuntu + Sliver C2 | 150 | 2 | 4 GB | 40 GB |
| Redirector HTTP/S | 160 | 2 | 2 GB | 20 GB |
| Redirector DNS/SSH | 160 | 2 | 2 GB | 20 GB |
| Host de aprovisionamiento | 56 | 4 | 4 GB | 40 GB |
| kingslanding DC01 | 56 | 2 | 4 GB | 60 GB |
| winterfell DC02 | 56 | 2 | 4 GB | 60 GB |
| meereen DC03 | 56 | 2 | 4 GB | 60 GB |
| castelblack SRV02 | 56 | 2 | 4 GB | 60 GB |
| braavos SRV03 | 56 | 2 | 4 GB | 60 GB |
| GOAD-ELK SIEM | 56 | 4 | 8 GB | 80 GB |
El total es aproximadamente 28 vCPU, 48 GB de RAM, 620 GB de disco thin provisioned para el laboratorio GOAD completo.
Frente a 80 GB de RAM, eso deja unos 30 GB de margen para el propio Proxmox y los snapshots.
Puedes configurar el GOAD-Light o el MINILAB en su lugar, si tienes recursos limitados.
Este laboratorio está construido estrictamente para educación y entrenamiento de seguridad autorizado en un entorno aislado y autocontenido. Las técnicas que enseña son las mismas que los defensores necesitan entender para proteger sistemas reales. Mantenlo aislado, mantenlo local y usa lo que aprendas para hacer las cosas más seguras.
