 pelock/powershell-pro-obfuscator-python
Automatiza la ofuscación y virtualización del código fuente de scripts de PowerShell con una API web flexible para Python (paquete pip).

PowerShell Pro Obfuscator protege scripts .ps1 propietarios con renombrado, cifrado polimórfico de cadenas y enteros, aplanamiento de flujo de control, autómatas finitos (FSA), un motor de VM, comprobaciones de integridad autodefensivas, un enlazador de protección y sondas anti-depuración.
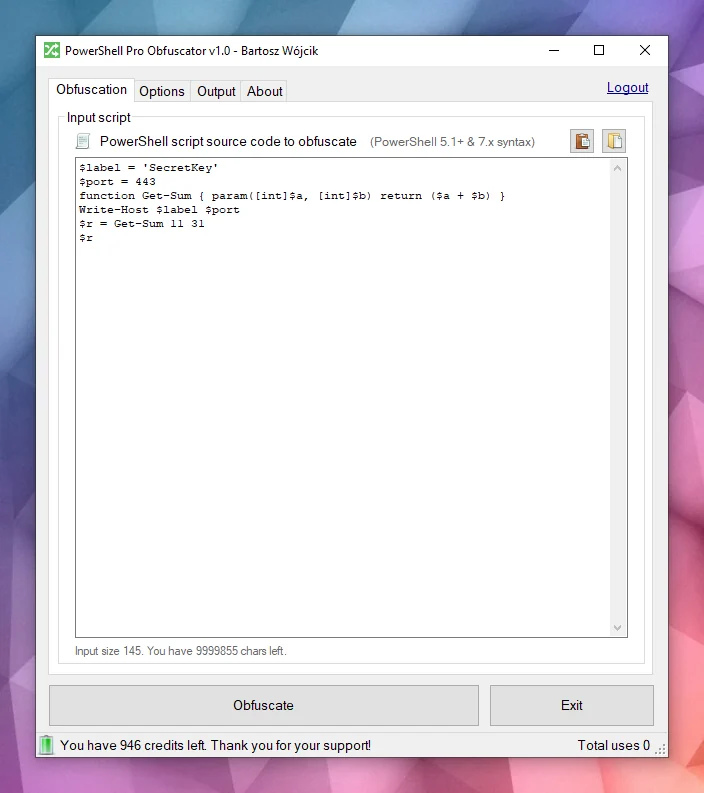
Ofusca, virtualiza y protege scripts .ps1 de PowerShell con cifrado polimórfico de cadenas, motor de VM, transformaciones de autómatas finitos, comprobaciones de auto-integridad y anti-depuración — mediante GUI, CLI, herramienta en línea o API.
Más detalles técnicos, descargas y documentación disponibles en:
https://www.pelock.com/products/powershell-pro-obfuscator
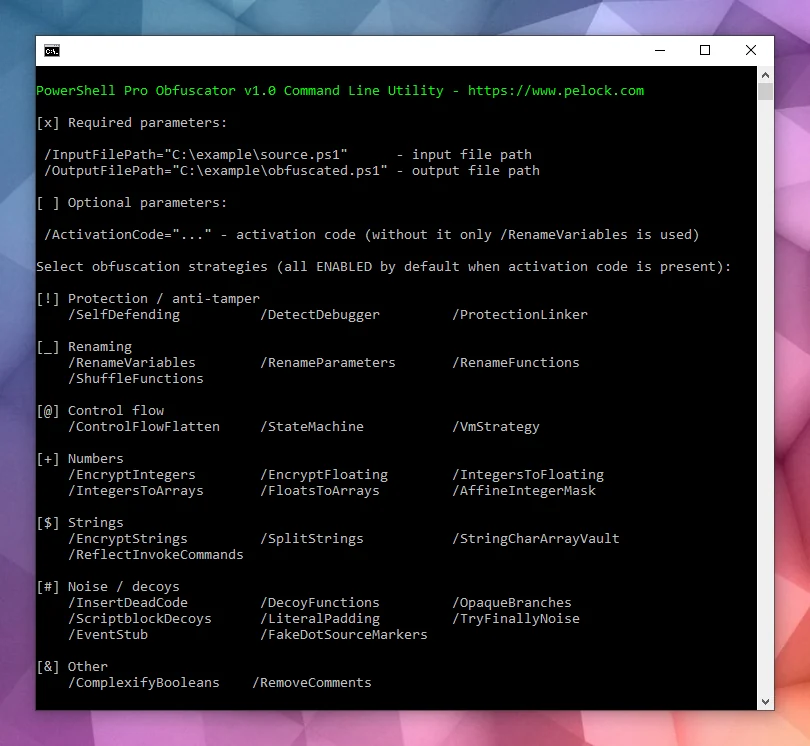
Está disponible para Windows y Linux:
Múltiples APIs de programación disponibles:
Una interfaz de ofuscación en línea:
Los scripts normalmente se distribuyen como archivos .ps1 en texto plano o incrustados en módulos. Esa conveniencia significa que cualquiera con acceso al archivo puede leer toda la lógica, buscar credenciales o claves API en las cadenas y robar tus algoritmos a menos que tomes medidas adicionales para ocultar la intención.
PowerShell es un shell multiplataforma y lenguaje de scripting basado en .NET. Se usa ampliamente para automatización, configuración, pipelines de DevOps y gestión de endpoints en Windows y Linux.
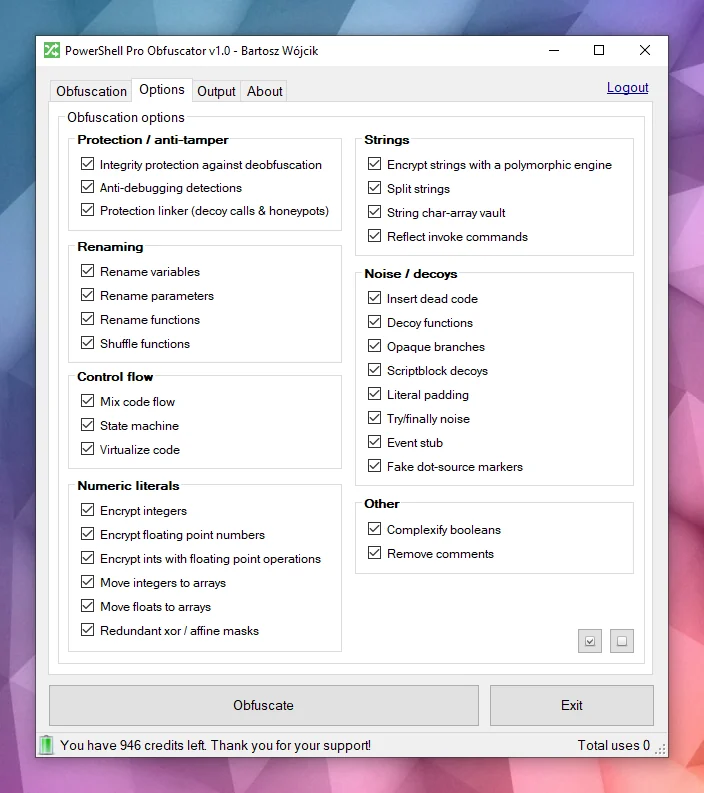
PowerShell Pro Obfuscator incluye muchas estrategias avanzadas de ofuscación, virtualización y protección. Puedes ajustar fácilmente la protección frente al tamaño y el rendimiento.
 Ofuscación potente
PowerShell Pro Obfuscator utiliza estrategias de ofuscación de última generación como cifrado polimórfico de cadenas, cifrado de enteros y flotantes, y ruido señuelo. El resultado oculta literales y estructura mientras preserva el comportamiento de ejecución probado.
 Virtualización de código
Las sentencias seleccionadas se elevan a opcodes de un motor de VM generado aleatoriamente con casos de switch barajados, opcodes señuelo y un bucle de despacho ofuscado. Los analistas deben interpretar la máquina virtual en lugar de leer PowerShell en texto plano.
 Autómatas finitos (FSA)
La ofuscación con autómatas finitos (FSA) reescribe bloques lineales de sentencias de PowerShell en autómatas de doble estado con planificadores opacos y manejadores de despacho barajados. En lugar de leer el código de arriba a abajo, los analistas deben seguir estados numéricos, tablas de transición y rutas señuelo para reconstruir el orden original.
 Anti-depuración
La protección anti-depuración inserta sondas polimórficas que detectan depuradores adjuntos, puntos de interrupción de PowerShell, modos de preferencia de depuración y rastreo, y señales relacionadas del host. Cuando una comprobación se activa, el script ofuscado sale silenciosamente en lugar de revelar lógica protegida bajo análisis interactivo.
 Comprobaciones de auto-integridad
Una sonda de arranque verifica la forma del script en disco (conteos de funciones y tokens de integridad) y establece una clave de manipulación cuando el archivo ya no coincide con la compilación ofuscada. Los descifradores de cadenas consumen esa clave, por lo que los scripts parcheados devuelven basura en lugar de texto plano. Esta capa autodefensiva eleva el coste de la desofuscación casual y las ediciones de archivos.
 Enlazador de protección
Una pasada tardía conecta resolutores honeypot, llamadas auxiliares falsas con argumentos aleatorios y trampas de pila superficial que permanecen activas solo antes de que se complete el arranque. Los fragmentos extraídos mantienen superficies de llamada ruidosas que parecen reales bajo revisión estática. La ejecución normal después de una comprobación de integridad exitosa permanece sin cambios.
Mira este ejemplo: el mismo script se vuelve más difícil de leer de un vistazo después de la ofuscación.
function Get-Greeting {
    param([string]$Name)
    Write-Host "Hello World from $Name!"
}
Get-Greeting "PowerShell Pro Obfuscator"
