 password123456/linux-security-audit
Herramienta automatizada de auditoría de seguridad para Linux que verifica más de 130 elementos del benchmark CIS en sistemas basados en RHEL, generando informes XML detallados sobre la configuración del sistema, políticas criptográficas y endurecimiento de servicios.


CIS - Red Hat Enterprise Linux 8 Benchmark v3.0.0CIS - Red Hat Enterprise Linux 8 Benchmark v3.0.0 (No es el conjunto completo del documento:).elementos:
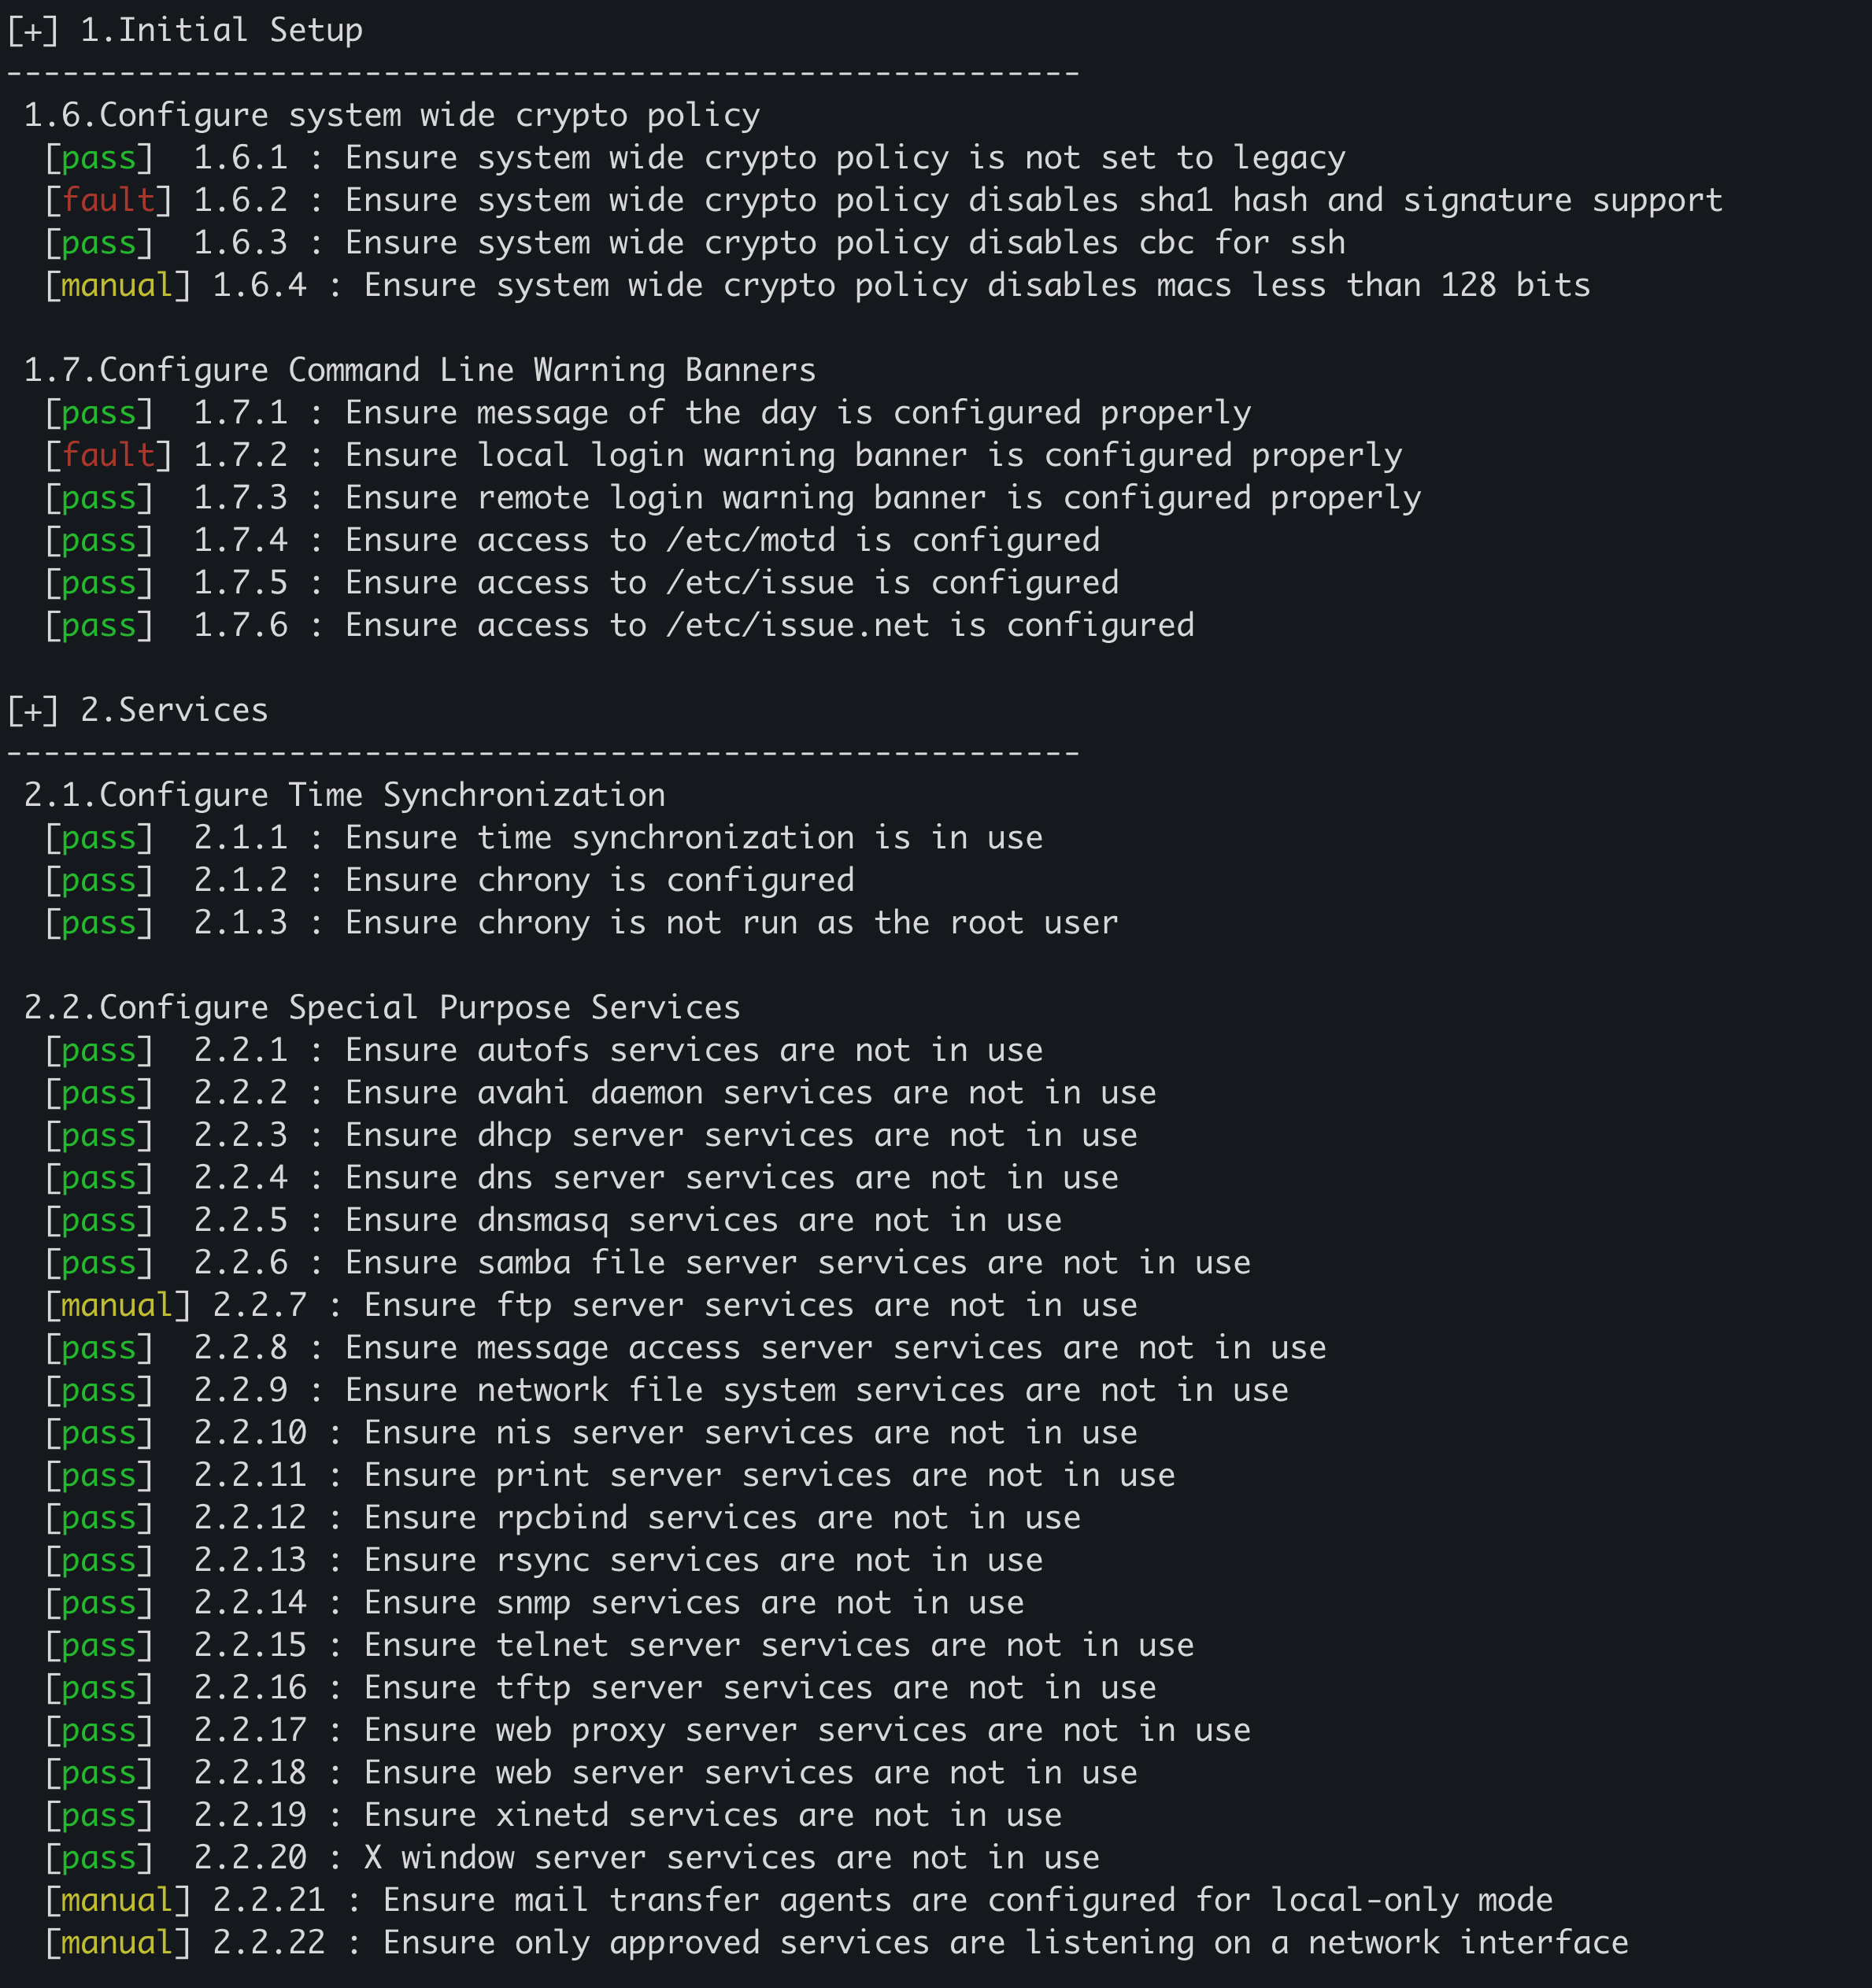
1. Configuración Inicial
 1.6 Configurar política criptográfica del sistema
  1.6.1 Asegúrese de que la política criptográfica del sistema no esté configurada como heredada (legacy)
  1.6.2 Asegúrese de que la política criptográfica del sistema deshabilite el soporte de hash sha1 y firmas
  1.6.3 Asegúrese de que la política criptográfica del sistema deshabilite cbc para ssh
  1.6.4 Asegúrese de que la política criptográfica del sistema deshabilite macs de menos de 128 bits

 1.7 Configurar Banners de Advertencia de Línea de Comandos
  1.7.1 Asegúrese de que el mensaje del día esté configurado correctamente
  1.7.2 Asegúrese de que el banner de inicio de sesión local esté configurado correctamente
  1.7.3 Asegúrese de que el banner de inicio de sesión remoto esté configurado correctamente
  1.7.4 Asegúrese de que el acceso a /etc/motd esté configurado
  1.7.5 Asegúrese de que el acceso a /etc/issue esté configurado
  1.7.6 Asegúrese de que el acceso a /etc/issue.net esté configurado

2. Servicios
 2.1 Configurar Sincronización de Tiempo
  2.1.1 Asegúrese de que la sincronización de tiempo esté en uso
  2.1.2 Asegúrese de que chrony esté configurado
  2.1.3 Asegúrese de que chrony no se ejecute como usuario root

 2.2 Configurar Servicios de Propósito Especial
  2.2.1 Asegúrese de que los servicios autofs no estén en uso
  2.2.2 Asegúrese de que los servicios del daemon avahi no estén en uso
  2.2.3 Asegúrese de que los servicios del servidor dhcp no estén en uso
  2.2.4 Asegúrese de que los servicios del servidor dns no estén en uso
  2.2.5 Asegúrese de que los servicios dnsmasq no estén en uso
  2.2.6 Asegúrese de que los servicios del servidor de archivos samba no estén en uso
  2.2.7 Asegúrese de que los servicios del servidor ftp no estén en uso
  2.2.8 Asegúrese de que los servicios del servidor de acceso a mensajes no estén en uso
  2.2.9 Asegúrese de que los servicios del sistema de archivos en red no estén en uso
  2.2.10 Asegúrese de que los servicios del servidor nis no estén en uso
  2.2.11 Asegúrese de que los servicios del servidor de impresión no estén en uso
  2.2.12 Asegúrese de que los servicios rpcbind no estén en uso
  2.2.13 Asegúrese de que los servicios rsync no estén en uso
  2.2.14 Asegúrese de que los servicios snmp no estén en uso
  2.2.15 Asegúrese de que los servicios del servidor telnet no estén en uso
  2.2.16 Asegúrese de que los servicios del servidor tftp no estén en uso
  2.2.17 Asegúrese de que los servicios del servidor proxy web no estén en uso
  2.2.18 Asegúrese de que los servicios del servidor web no estén en uso
  2.2.19 Asegúrese de que los servicios xinetd no estén en uso
  2.2.20 Asegúrese de que los servicios del servidor X window no estén en uso
  2.2.21 Asegúrese de que los agentes de transferencia de correo estén configurados para modo solo local
  2.2.22 Asegúrese de que solo los servicios aprobados estén escuchando en una interfaz de red

4. Acceso, Autenticación y Autorización
 4.1 Configurar planificadores de trabajos
  4.1.1 Configurar cron.
   4.1.1.1 Asegúrese de que el daemon cron esté habilitado y activo
   4.1.1.2 Asegúrese de que los permisos en /etc/crontab estén configurados
   4.1.1.3 Asegúrese de que los permisos en /etc/cron.hourly estén configurados
   4.1.1.4 Asegúrese de que los permisos en /etc/cron.daily estén configurados
   4.1.1.5 Asegúrese de que los permisos en /etc/cron.weekly estén configurados
   4.1.1.6 Asegúrese de que los permisos en /etc/cron.monthly estén configurados
   4.1.1.7 Asegúrese de que los permisos en /etc/cron.d estén configurados
   4.1.1.8 Asegúrese de que crontab esté restringido a usuarios autorizados
  4.1.2 Configurar at
   4.1.2.1 Asegúrese de que at esté restringido a usuarios autorizados

 4.2 Configurar Servidor SSH
  4.2.1 Asegúrese de que los permisos en /etc/ssh/sshd_config estén configurados
  4.2.2 Asegúrese de que los permisos en los archivos de clave privada del host SSH estén configurados
  4.2.3 Asegúrese de que los permisos en los archivos de clave pública del host SSH estén configurados
  4.2.4 Asegúrese de que el acceso sshd esté configurado
  4.2.5 Asegúrese de que el Banner de sshd esté configurado
  4.2.6 Asegúrese de que los Cifrados de sshd estén configurados
  4.2.7 Asegúrese de que ClientAliveInterval y ClientAliveCountMax de sshd estén configurados
  4.2.8 Asegúrese de que DisableForwarding de sshd esté habilitado
  4.2.9 Asegúrese de que HostbasedAuthentication de sshd esté deshabilitado
  4.2.10 Asegúrese de que IgnoreRhosts de sshd esté habilitado
  4.2.11 Asegúrese de que KexAlgorithms de sshd esté configurado
  4.2.12 Asegúrese de que LoginGraceTime de sshd esté configurado
  4.2.13 Asegúrese de que LogLevel de sshd esté configurado
  4.2.14 Asegúrese de que los MACs de sshd estén configurados
  4.2.15 Asegúrese de que MaxAuthTries de sshd esté configurado
  4.2.16 Asegúrese de que MaxSessions de sshd esté configurado
  4.2.17 Asegúrese de que MaxStartups de sshd esté configurado
  4.2.18 Asegúrese de que PermitEmptyPasswords de sshd esté deshabilitado
  4.2.19 Asegúrese de que PermitRootLogin de sshd esté deshabilitado
  4.2.20 Asegúrese de que PermitUserEnvironment de sshd esté deshabilitado
  4.2.21 Asegúrese de que UsePAM de sshd esté habilitado
  4.2.22 Asegúrese de que crypto_policy de sshd no esté configurado

 4.3 Configurar escalación de privilegios
  4.3.1 Asegúrese de que sudo esté instalado
  4.3.2 Asegúrese de que los comandos sudo usen pty
  4.3.3 Asegúrese de que exista el archivo de registro de sudo
  4.3.4 Asegúrese de que los usuarios deban proporcionar contraseña para escalación
  4.3.5 Asegúrese de que la reautenticación para escalación de privilegios no esté deshabilitada globalmente
  4.3.6 Asegúrese de que el tiempo de espera de autenticación de sudo esté configurado correctamente
  4.3.7 Asegúrese de que el acceso al comando su esté restringido
