 oxfemale/cve-2026-2636_poc
Prueba de concepto para CVE-2026-2636, una vulnerabilidad de CLFS.sys en Windows que provoca BSoD mediante ReadFile en el identificador de CreateLogFile, permitiendo una denegación de servicio sin privilegios.

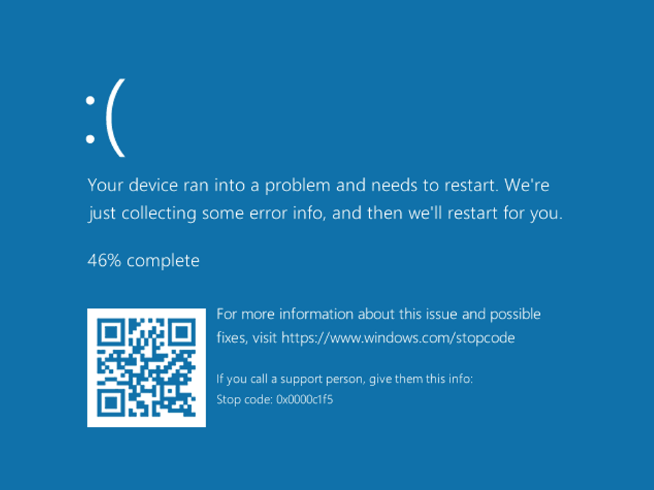
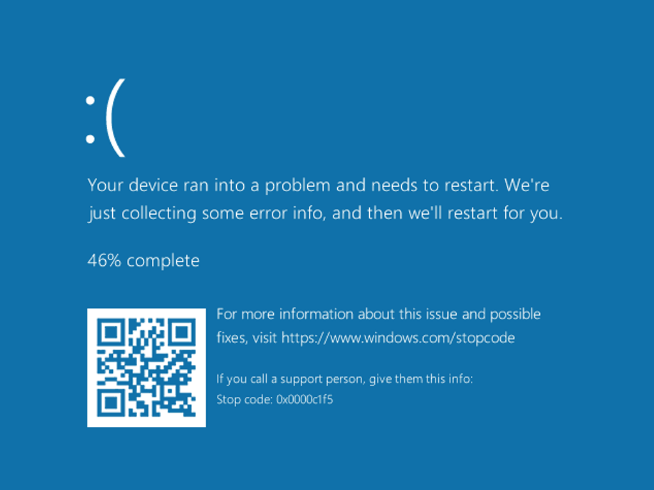
CVE-2026-2636 es una vulnerabilidad en el controlador del Sistema de Archivos de Registro Común (CLFS) de Windows (CLFS.sys). Un usuario sin privilegios puede provocar un estado irrecuperable del sistema llamando a la API ReadFile sobre un identificador abierto mediante CreateLogFile. Esto resulta en una Pantalla Azul de la Muerte (BSoD), lo que conduce a una denegación de servicio (DoS).
Vector CVSS: (Pendiente de Asignación Oficial)
Impacto: Denegación de Servicio (Bloqueo del Sistema)
Descubierto: 2025
Publicación del Parche: Actualización Acumulativa de Septiembre de 2025
| Versión | Estado |
|---|---|
| Windows 11 23H2 y anteriores | ? Vulnerable |
| Windows 11 2024 LTSC (anterior a septiembre de 2025) | ? Vulnerable |
| Windows Server 2025 (anterior a septiembre de 2025) | ? Vulnerable |
| Windows 11 2024 LTSC (con actualización de septiembre de 2025) | ? Parcheado |
| Windows Server 2025 (con actualización de septiembre de 2025) | ? Parcheado |
| Windows 25H2 (publicado en septiembre de 2025) | ? Parcheado |
La vulnerabilidad se origina en CWE-159: Manejo Incorrecto del Uso Inválido de Elementos Especiales. Específicamente, el controlador CLFS no valida adecuadamente la combinación de indicadores en el Paquete de Solicitud de E/S (IRP) asociado con una operación de lectura en un archivo de registro CLFS.
Cuando se inicia una operación de lectura mediante ReadFile sobre un identificador creado por CreateLogFile, el sistema genera un IRP con indicadores específicos:
| Indicador | Valor | Descripción |
|---|---|---|
IRP_PAGING_IO | 0x02 | Indica que la E/S se relaciona con la paginación de memoria (archivo de paginación o archivos mapeados en memoria) |
IRP_INPUT_OPERATION | Varía | Indica que la operación de E/S implica transferencia de datos de entrada |
Información Crítica: Para un comportamiento correcto de la función, al menos uno de estos indicadores debería estar habilitado. En el escenario del PoC, ambos están deshabilitados, lo que conduce a la ruta de manejo incorrecta que desencadena el BSoD.
Si bien el subsistema CLFS ha sido fuente de vulnerabilidades pasadas (a menudo relacionadas con archivos .blf manipulados), este problema es único porque:
El PoC es deliberadamente mínimo y consta de solo dos llamadas principales a la API, lo que demuestra la simplicidad del desencadenante:
