 owasp/ninja-pingu
Escáner de red de alto rendimiento para escaneo de IP y puertos a gran escala con identificación de servicios, detección de dispositivos embebidos y análisis de vulnerabilidades mediante un marco de plugins.

NINJA-PingU No es Solo una Utilidad de Ping es una herramienta gratuita de escaneo de red de alto rendimiento y código abierto para análisis a gran escala. Ha sido diseñado con el rendimiento como su objetivo principal y desarrollado como un marco para permitir la creación fácil de plugins.
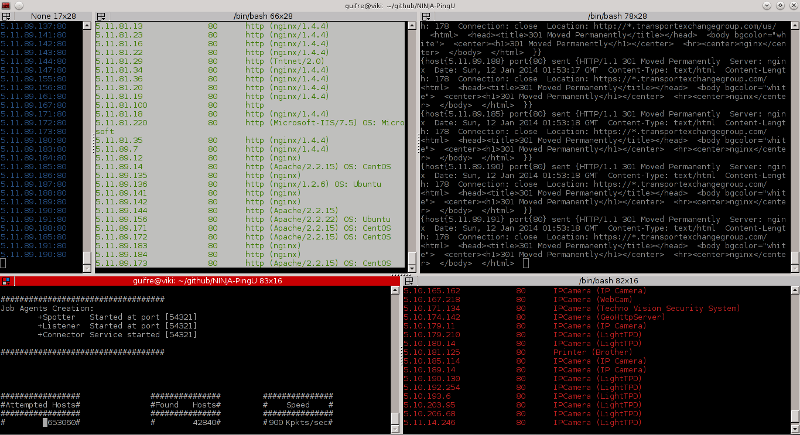
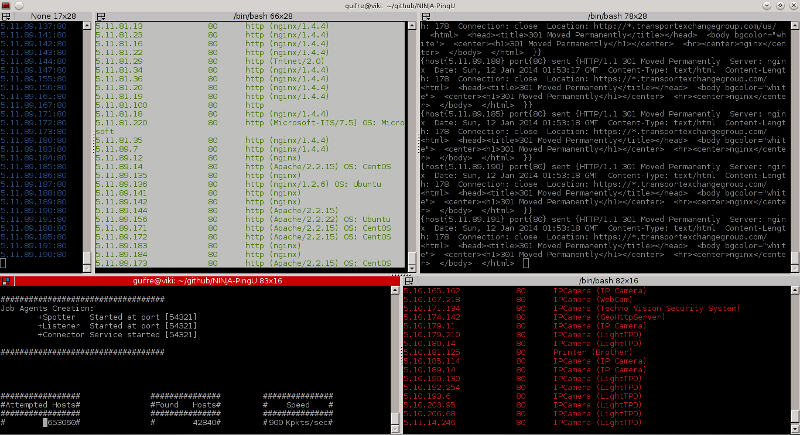
NINJA PingU viene de serie con un conjunto de plugins para análisis de servicios e identificación de dispositivos embebidos. Más información sobre ellos se puede encontrar en su página web en http://owasp.github.io/NINJA-PingU
  - gcc
  - Sistema Linux. No funcionará ni en *BSD ni en Windows.
  - Privilegios de root
$ cd /tmp; wget https://github.com/OWASP/NINJA-PingU/archive/v1.0.tar.gz; tar -xvf v1.0.tar.gz; cd NINJA-PingU-1.0/; ./npingu.sh
   # sudo ./bin/npingu [OPCIONES] objetivos

  -t    Número de hilos de envío.
  -p	Rango de escaneo de puertos. Por ejemplo, 80 o 20-80.
  -d	Retardo entre paquetes enviados (en usecs).
  -s	Sin identificación de servicio (menos carga de ancho de banda, más hosts/tiempo).
  -m	Módulo a ejecutar. Por ejemplo, Service.
  -h	Mostrar esta ayuda.
  [objetivos] Semilla de dirección IP. Por ejemplo, 192.168.1. o 1.1.1.1-255.0.0.0
NINJA Pingu incluye un script bash para automatizar la compilación del proceso, la optimización del rendimiento del sistema operativo y una interfaz de usuario mejorada con integración de terminator. Se puede ejecutar corriendo el siguiente comando.
$ ./npingu.sh
Ejemplo para escanear algunos servidores de OVH:
   # ./bin/npingu -t 3 -p 20-80 188.1.1.1-188.255.1.1 -d 1 -m Service

  -Hosts objetivo [188.165.83.148-188.255.83.148]
  -Rango de puertos objetivo [20-80]
  -Hilos [3]
  -Retardo 1 usec
  -Usar el módulo de identificación de servicios
Ejemplo para escanear varios servidores web de Google:
  # ./bin/npingu -t 5 -p 80 -s 74.125.0.0-74.125.255.255

  -Hosts objetivo [74.125.0.0-74.125.255.255]
  -Puerto objetivo [80]
  -Hilos [5]
  -s escaneo synOnly
Ejemplo para escanear la puerta trasera 32764/TCP
  # ./bin/npingu -t 2 1.1.1.1-255.1.1.1 -m Backdoor32764 -p 32764

  -Hosts objetivo [1.1.1.1-255.1.1.1]
  -Puerto objetivo [32764]
  -Hilos [2]
  -Usar el módulo de puerta trasera 32764/TCP
No dudes en enviarme un correo con cualquier problema, error, sugerencia o arreglo a: Guifre Ruiz [email protected]
Visita http://owasp.github.io/NINJA-PingU para más información sobre NINJA PingU.
Código bajo licencia GPL v3.0.
