
 ostorlab/oxo
Orquestador modular de escaneo de seguridad que combina agentes especializados para detección de vulnerabilidades, reconocimiento y huellas digitales en redes, aplicaciones web, aplicaciones móviles y APIs.

[](https://badge.fury.io/py/ostorlab) [](https://pepy.tech/project/ostorlab) [](https://blog.ostorlab.co/) [](https://twitter.com/ostorlabsec) # OXO Scan Orchestration Engine OXO es un framework de escaneo de seguridad diseñado para la modularidad, la escalabilidad y la simplicidad. Es de código abierto y está mantenido por [Ostorlab](https://ostorlab.co). OXO Engine combina herramientas especializadas para trabajar de forma cohesionada con el fin de encontrar vulnerabilidades y realizar acciones como reconocimiento, enumeración y fingerprinting. * [Documentación](https://oxo.ostorlab.co/docs) * [Tienda de agentes](https://oxo.ostorlab.co/store) * [Manual de la CLI](https://oxo.ostorlab.co/docs/manual) * [Ejemplos](https://oxo.ostorlab.co/tutorials/examples) 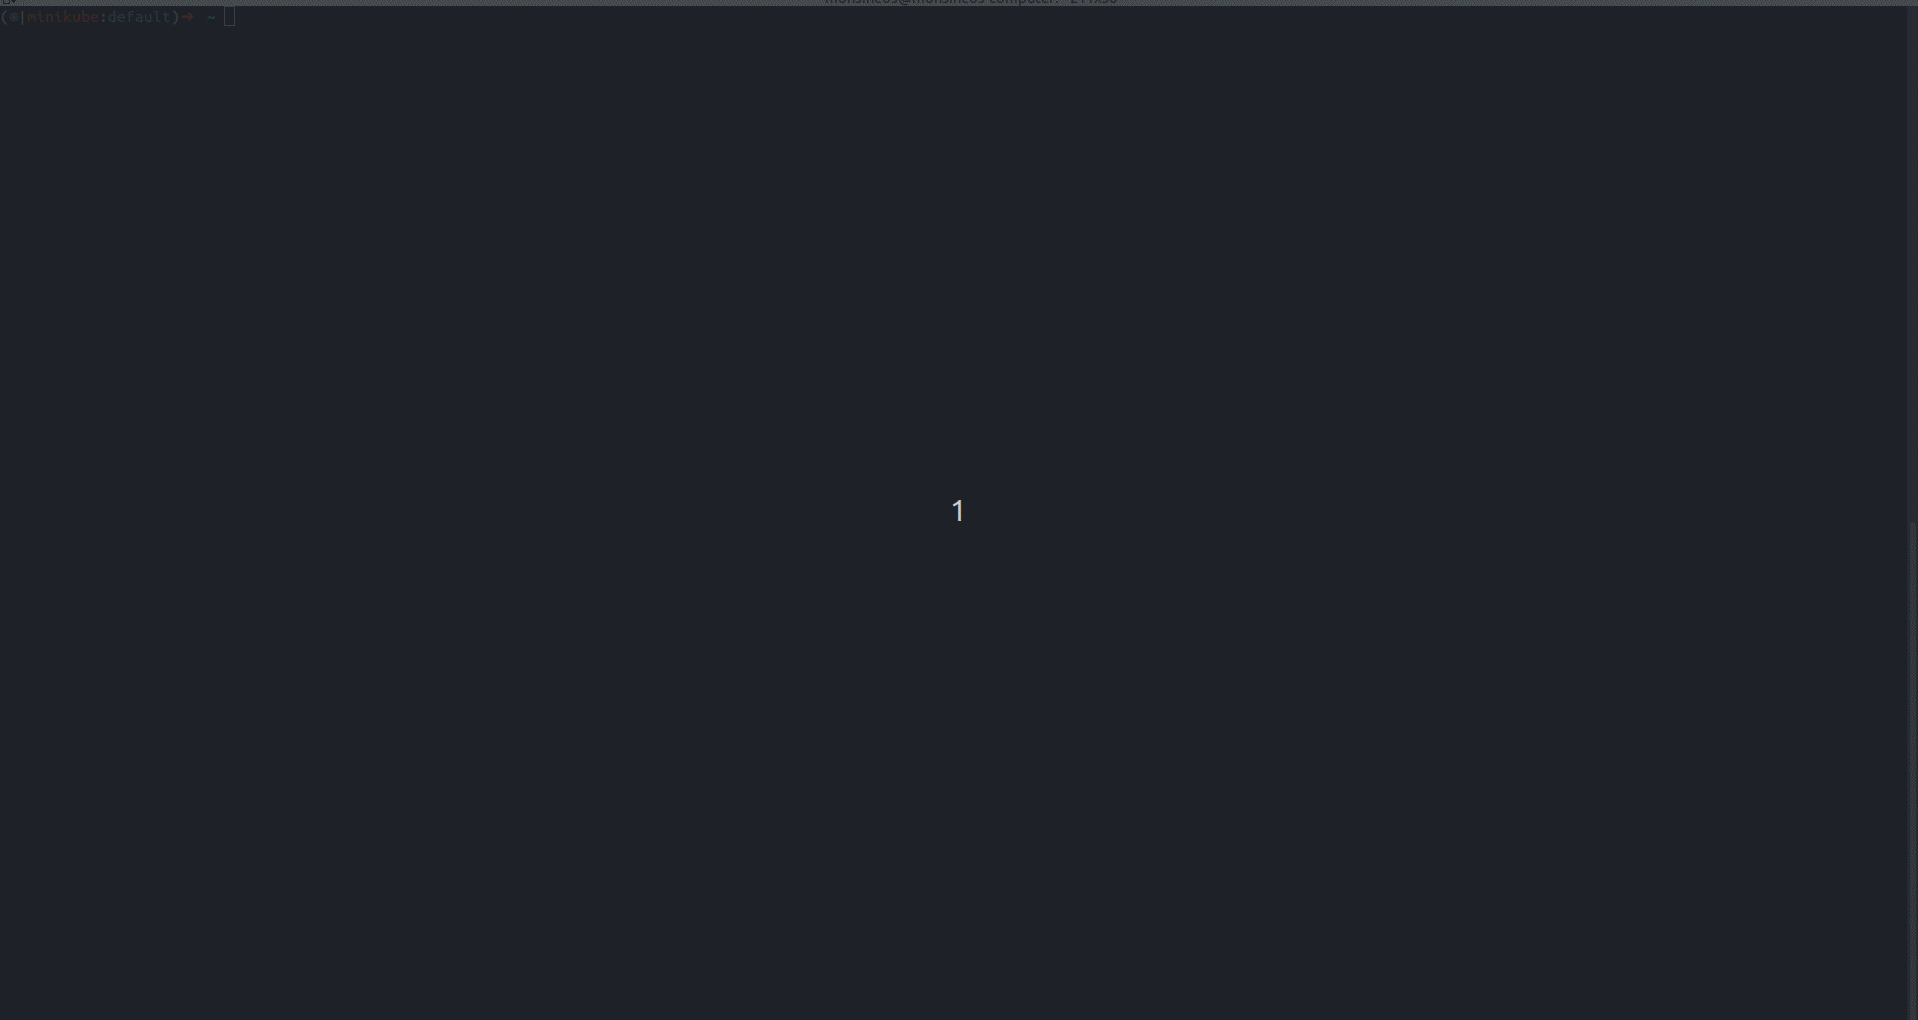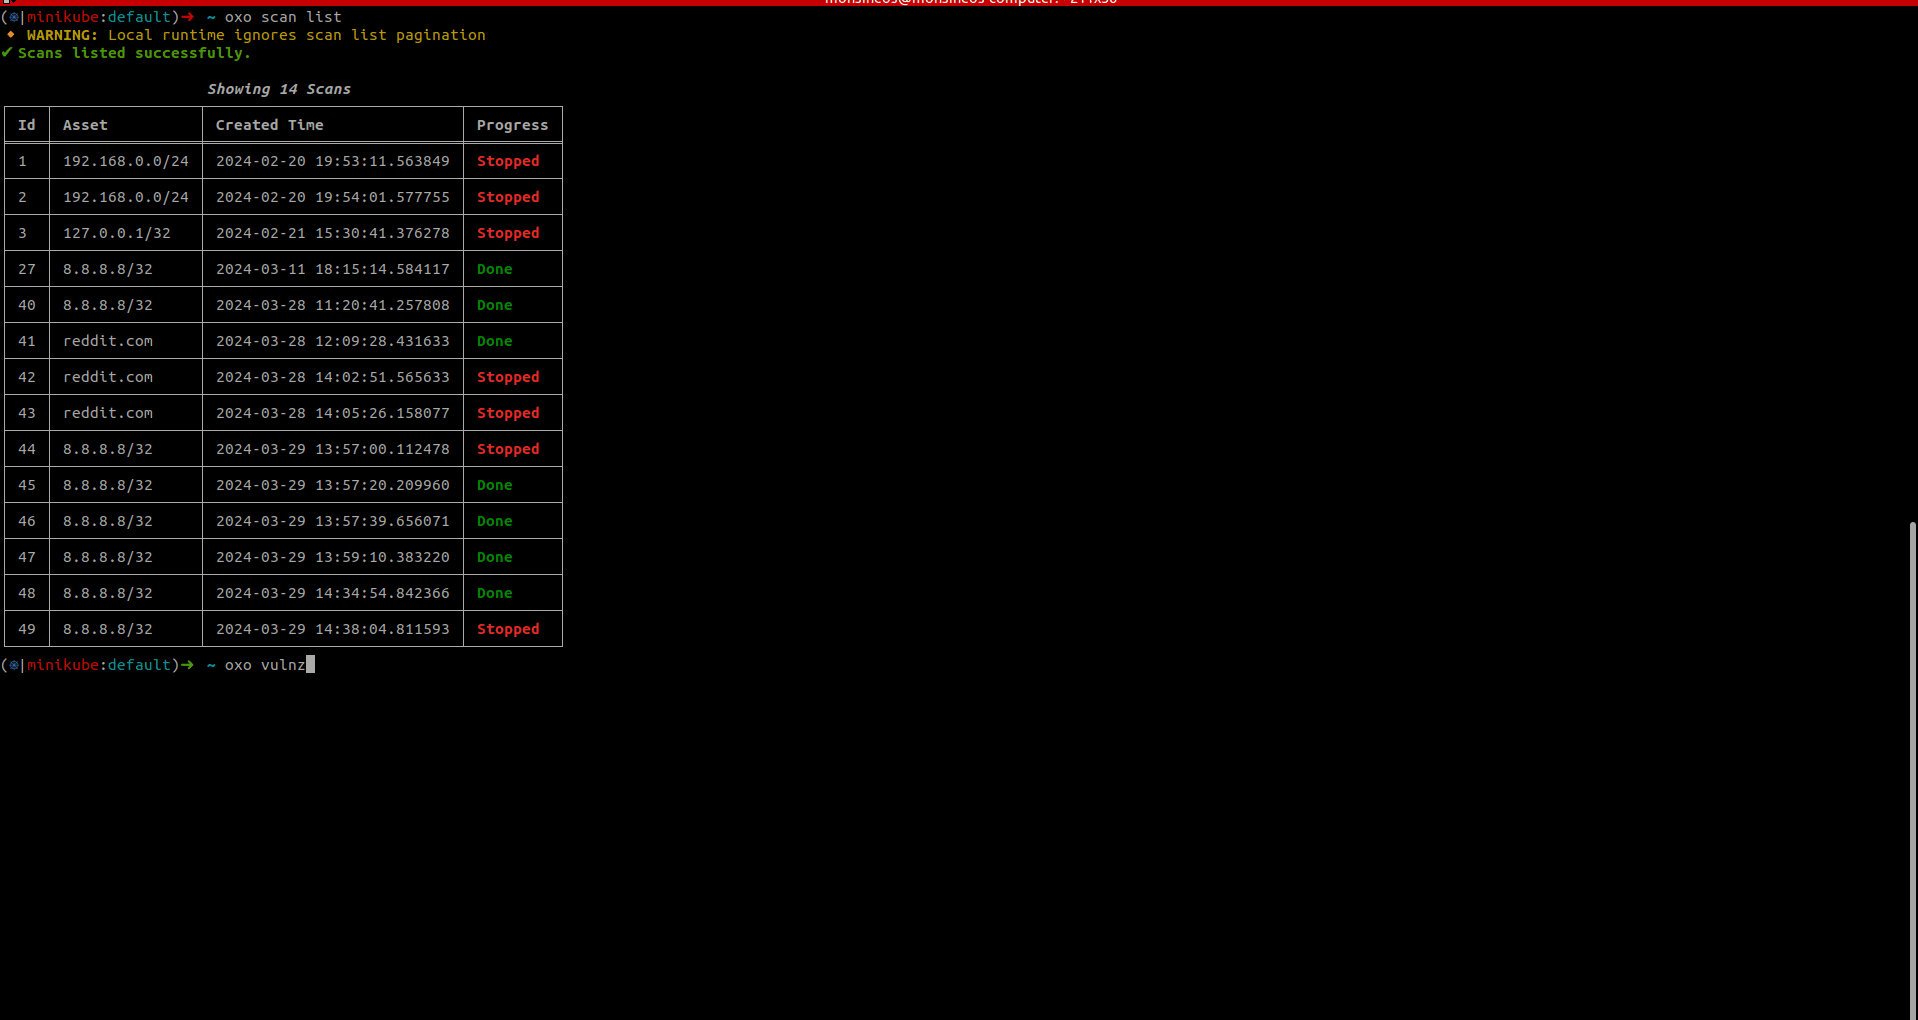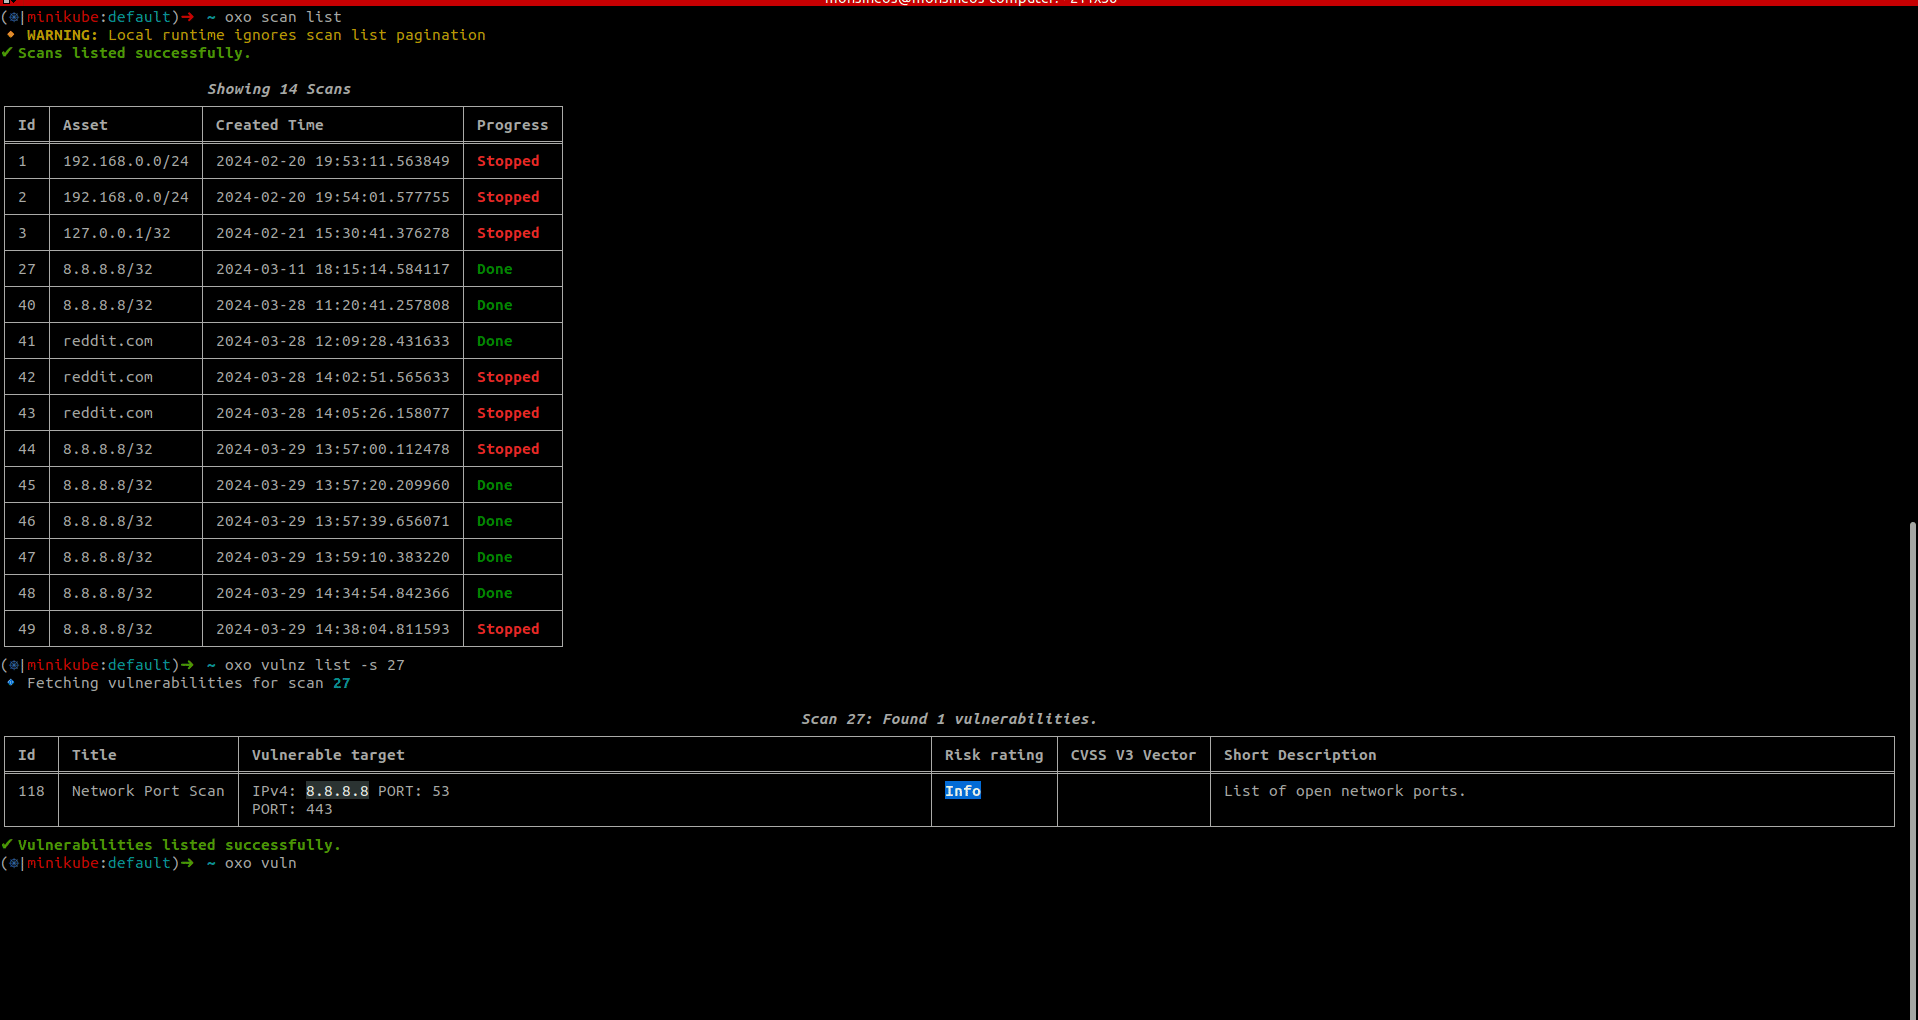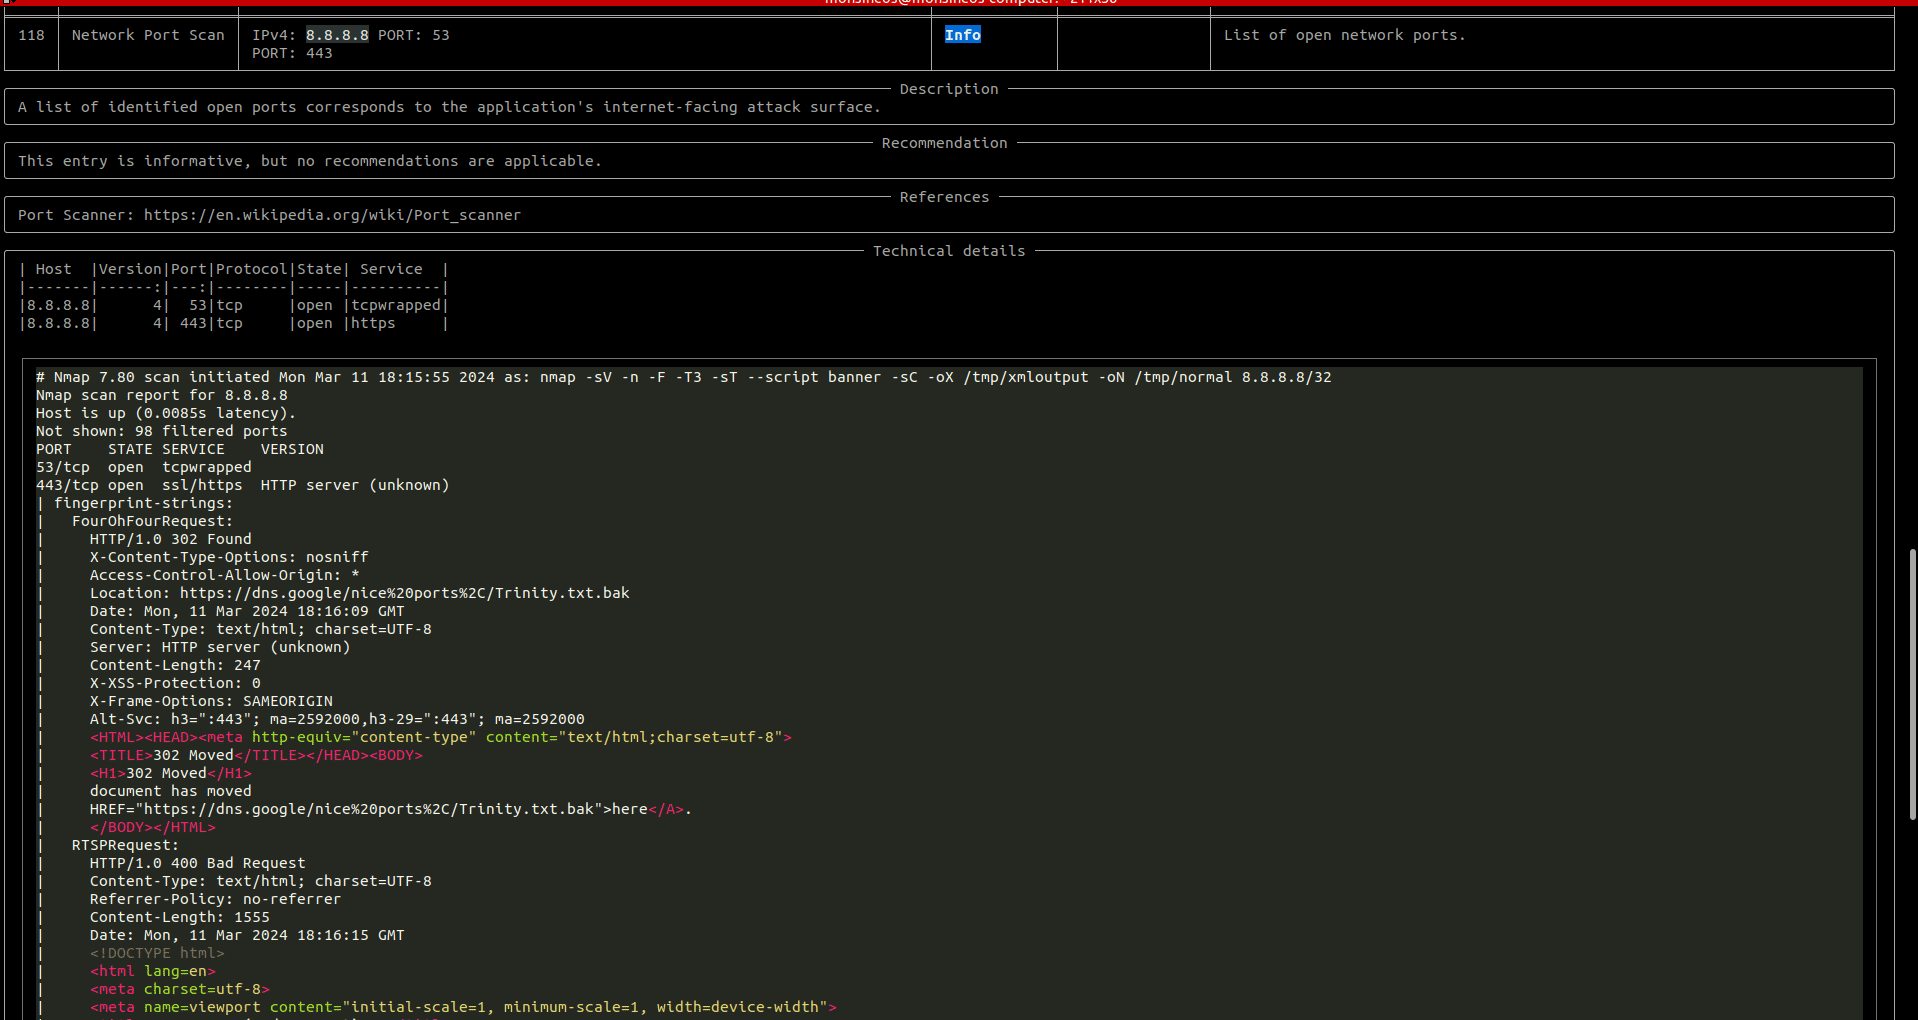 # Características principales * **Modular y escalable**: Combina fácilmente múltiples agentes especializados para realizar escaneos exhaustivos. * **Amplio soporte de activos**: Escanea desde direcciones IP y dominios hasta aplicaciones móviles (Android, iOS, HarmonyOS) y esquemas de API. * **Tienda de agentes**: Accede a una biblioteca en crecimiento de agentes oficiales y de la comunidad para herramientas de seguridad populares. * **Extensible**: Soporte integrado para crear y publicar tus propios agentes usando un framework simple basado en Python. * **API First**: Incluye una API GraphQL para una fácil integración en pipelines de CI/CD y otros flujos de trabajo automatizados. # Requisitos Se requiere Docker para ejecutar escaneos localmente. Para instalar Docker, sigue estas [instrucciones](https://docs.docker.com/get-docker/). # Instalación OXO se distribuye como un paquete de Python en PyPI. Para instalarlo, simplemente ejecuta el siguiente comando si ya tienes `pip` instalado. ```shell pip install -U ostorlab ``` # Primeros pasos OXO incluye una tienda que cuenta con docenas de agentes, desde agentes de escaneo de red como Nmap, Nuclei o Tsunami, escáneres web como ZAP, herramientas de fingerprinting web como WhatWeb y Wappalyzer, herramientas de fuerza bruta de DNS como Subfinder y Dnsx, escaneo de archivos maliciosos como VirusTotal, y mucho más. Para ejecutar cualquiera de estas herramientas combinadas, simplemente ejecuta el siguiente comando: > Se puede acceder a la CLI de OXO usando los comandos `oxo` o `ostorlab`. ```shell oxo scan run --install --agent agent/ostorlab/nmap --agent agent/ostorlab/tsunami --agent agent/ostorlab/nuclei ip 8.8.8.8 ``` Este comando descargará e instalará los siguientes agentes de escaneo: * [agent/ostorlab/nmap](https://oxo.ostorlab.co/store/agent/ostorlab/nmap) * [agent/ostorlab/tsunami](https://oxo.ostorlab.co/store/agent/ostorlab/tsunami) * [agent/ostorlab/nuclei](https://oxo.ostorlab.co/store/agent/ostorlab/nuclei) Escaneará la dirección IP objetivo `8.8.8.8`. Los agentes se distribuyen como imágenes Docker estándar. # Gestión de escaneos Para comprobar el estado del escaneo, ejecuta: ```shell oxo scan list ``` Una vez completado el escaneo, para acceder a los resultados del escaneo, ejecuta: ```shell oxo vulnz list --scan-id <scan-id> oxo vulnz describe --vuln-id <vuln-id> ``` Para detener un escaneo en ejecución, ejecuta: ```shell oxo scan stop --scan-id <scan-id> ``` # Imagen Docker Para ejecutar `oxo` en un contenedor, puedes usar la imagen disponible públicamente y ejecutar el siguiente comando: ```shell docker run -v /var/run/docker.sock:/var/run/docker.sock ostorlab/oxo:latest scan run --install --agent agent/ostorlab/nmap ip 8.8.8.8 ``` Notas: * El comando comienza directamente con: `scan run`, esto se debe a que la imagen `ostorlab/oxo` tiene `oxo` como `entrypoint`. * Es importante montar el socket de Docker para que OXO pueda crear agentes en la máquina host. # Registros del escáner On-Prem Al ejecutar OXO como un escáner on-prem, usa `--persist-logs` para escribir los registros del escáner en disco: ```shell oxo scanner --scanner-id <scanner-uuid> --persist-logs ``` Por defecto, los registros se escriben en `~/.ostorlab/scanner.log`. Para elegir otro archivo: ```shell oxo scanner --scanner-id <scanner-uuid> --persist-logs --log-file /var/log/ostorlab/scanner.log ``` Para cambiar la verbosidad de los registros persistidos: ```shell oxo scanner --scanner-id <scanner-uuid> --persist-logs --log-level DEBUG ``` # Activos OXO admite el escaneo de múltiples tipos de activos, lo que permite una cobertura de seguridad exhaustiva en diferentes plataformas y protocolos. | Categoría | Activo | Descripción | |----------|-------|-------------| | **Red** | `ip` | Dirección IP o rango de IP (v4 y v6). | | | `domain-name` | Nombre de dominio. | | **Web** | `link` | Enlace web, que acepta una URL, método, cabeceras y cuerpo de la petición. | | | `api-schema` | Esquema de API (OpenAPI, GraphQL, etc.). | | **Móvil** | `android-apk` / `android-aab` | Archivos de paquete de Android (.APK, .AAB). | | | `android-store` | Aplicación de Android en Google Play Store. | | | `ios-ipa` | Archivo de paquete de iOS (.IPA). | | | `ios-store` | Aplicación de iOS en la Apple App Store. | | | `ios-testflight` | Aplicación de iOS en TestFlight. | | | `harmonyos-apk` / `harmonyos-hap` | Archivos de paquete de HarmonyOS. | | **Otros** | `file` | Archivo genérico. | | | `phone-number` | Número de teléfono. | | | `agent` | Metaescaneo de un agente. | # La tienda OXO lista todos los agentes en una tienda pública donde puedes buscar y también publicar tus propios agentes. 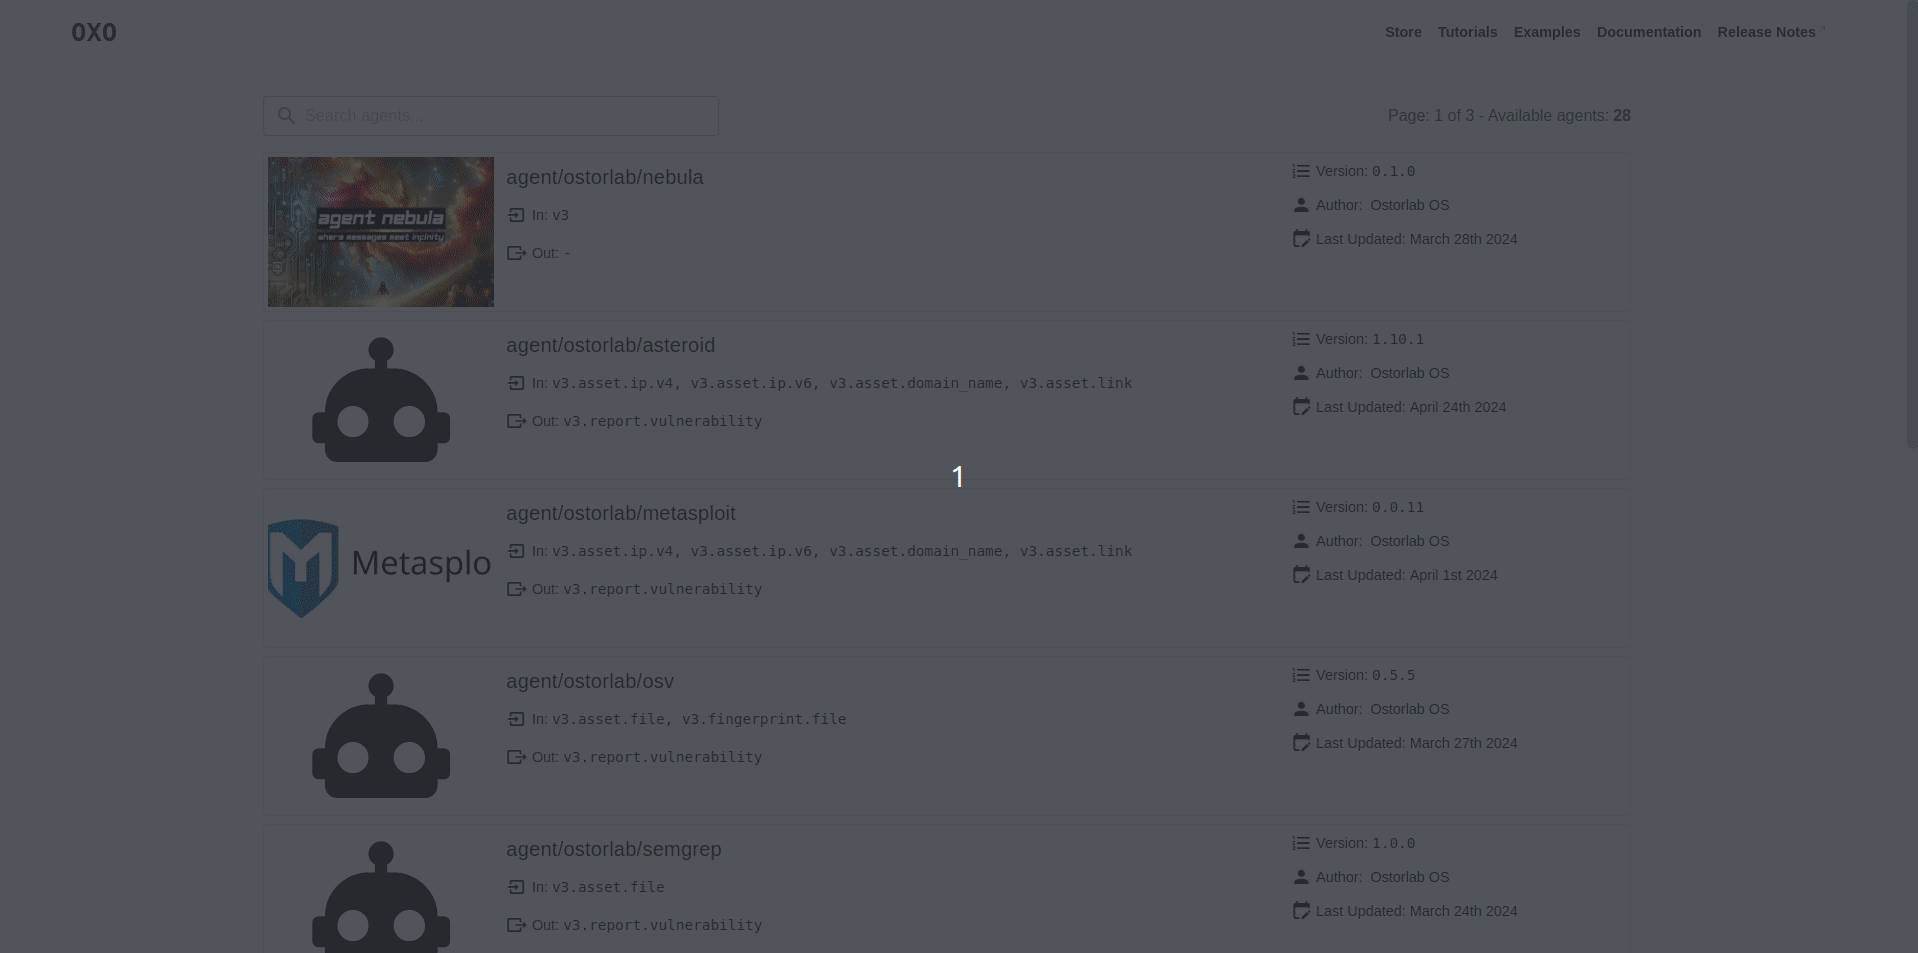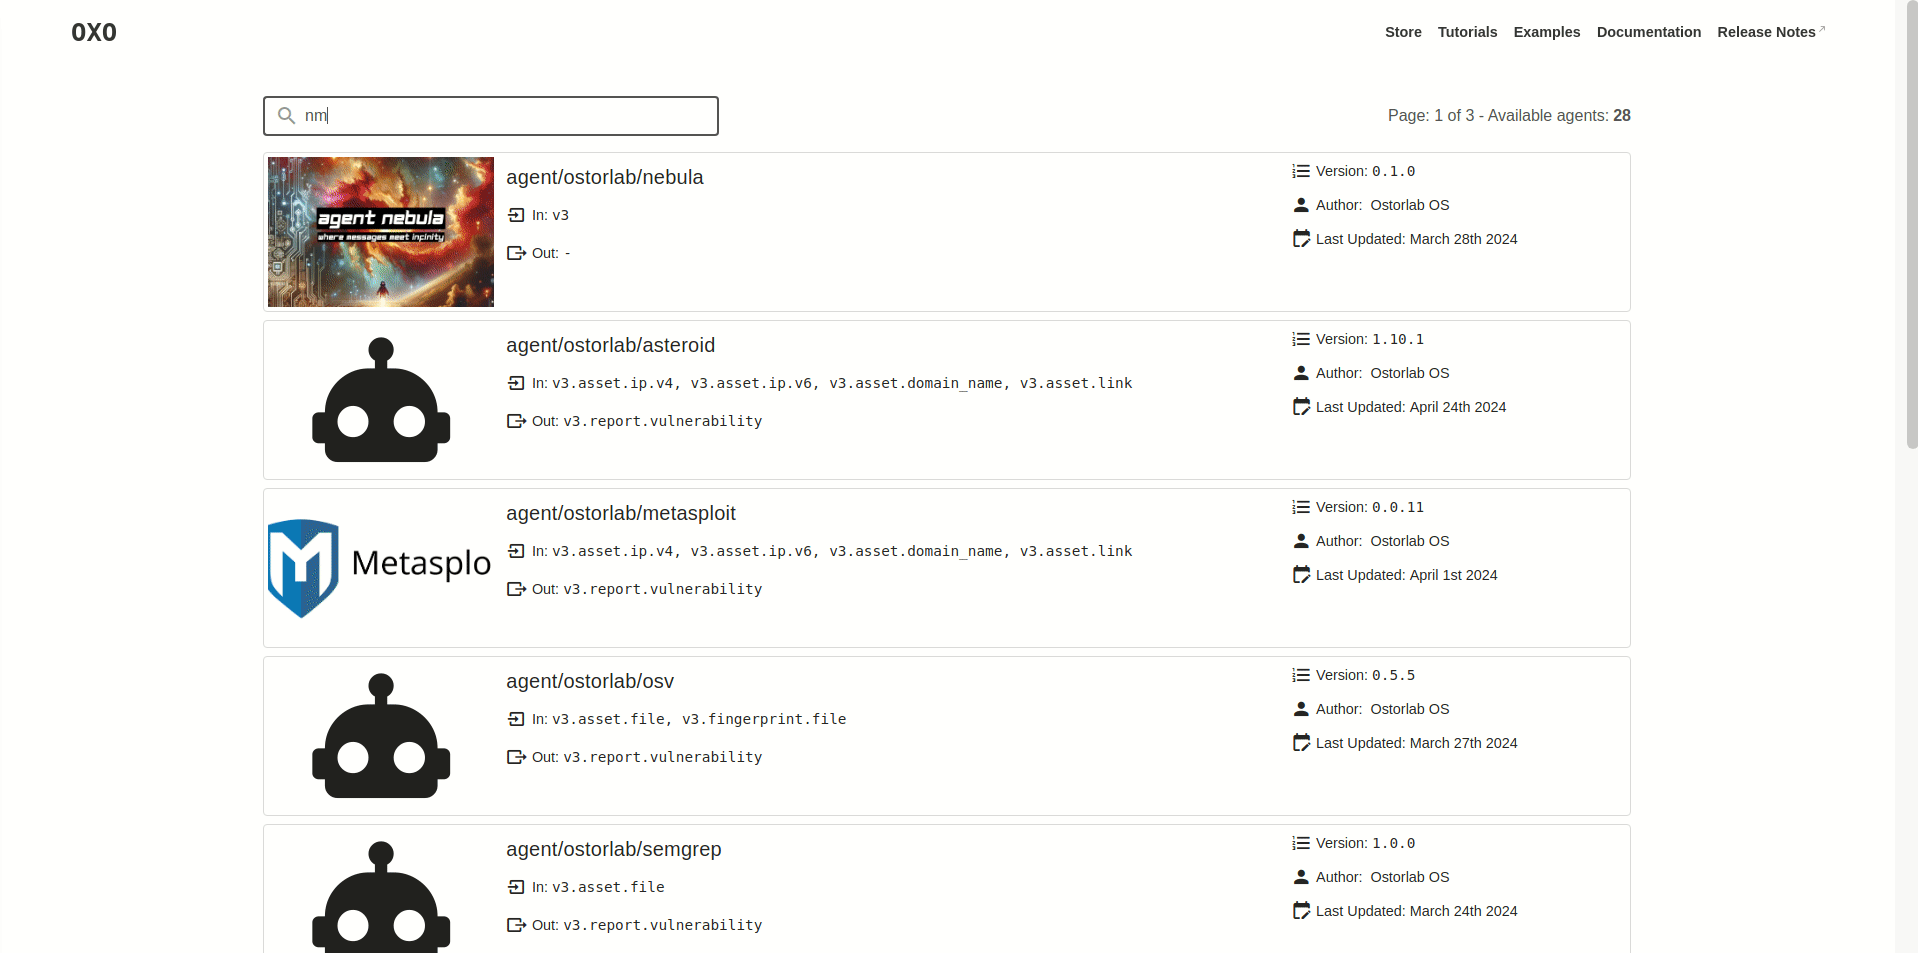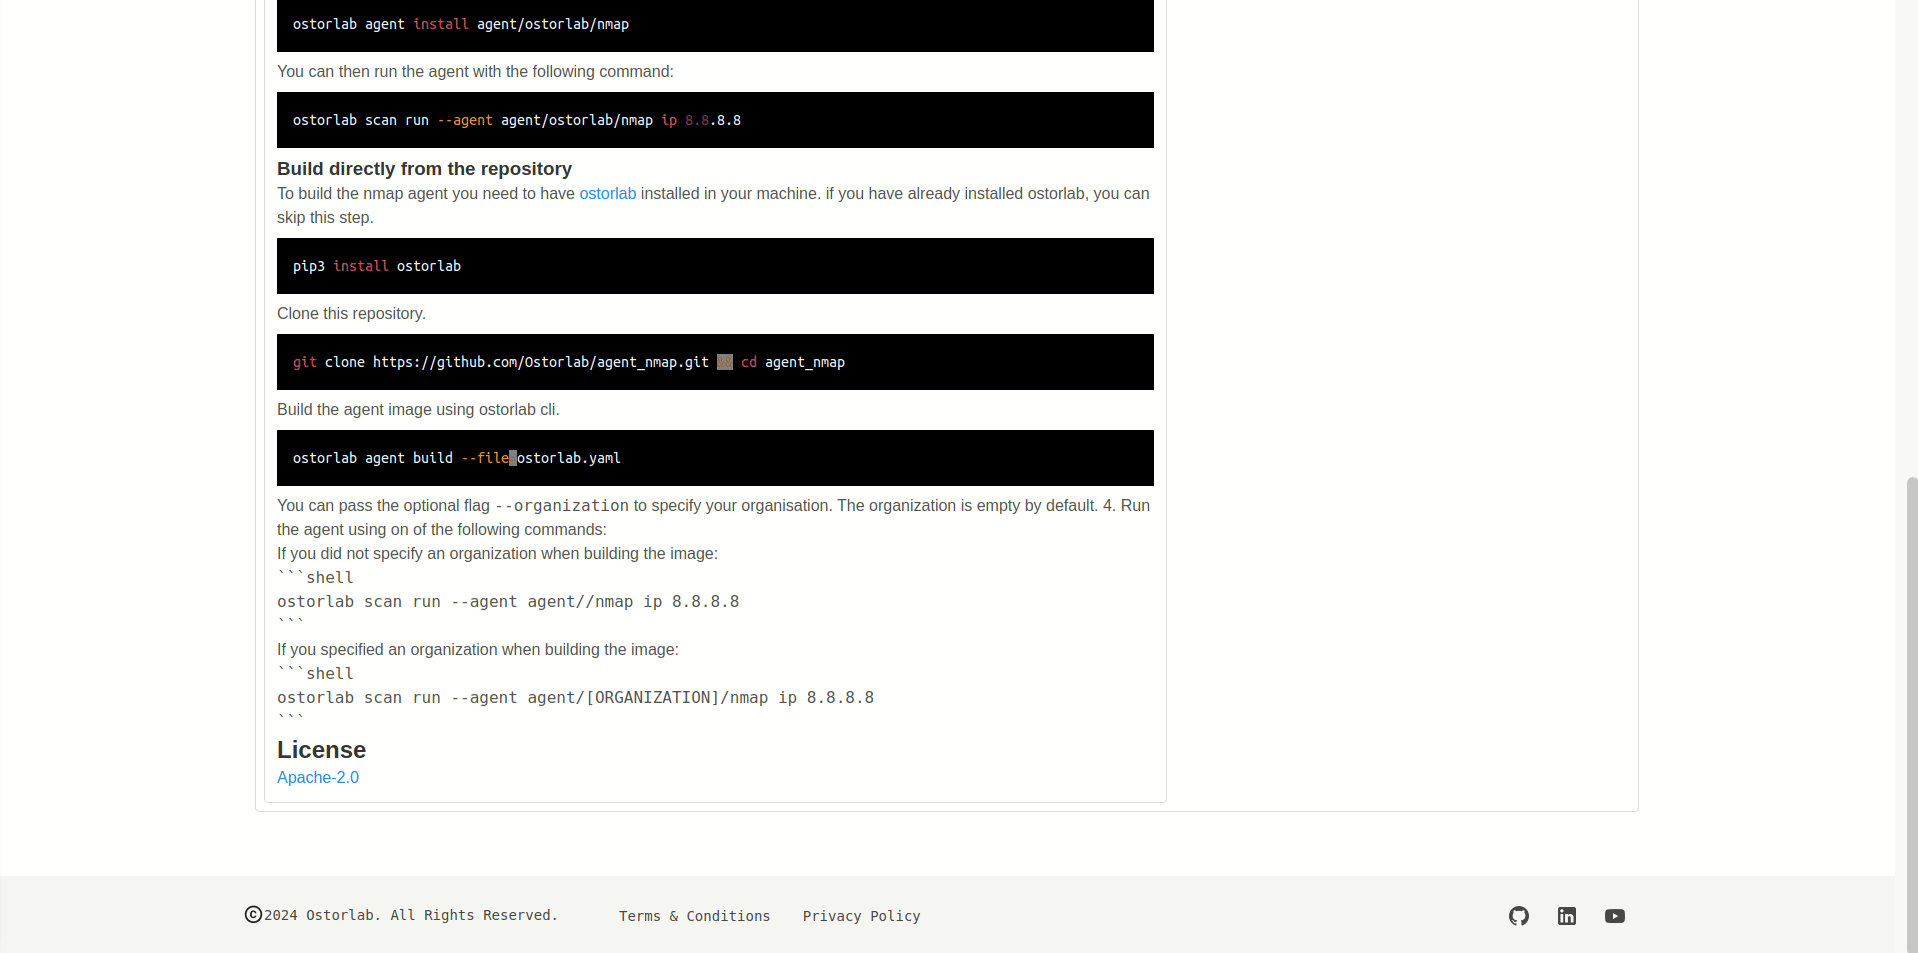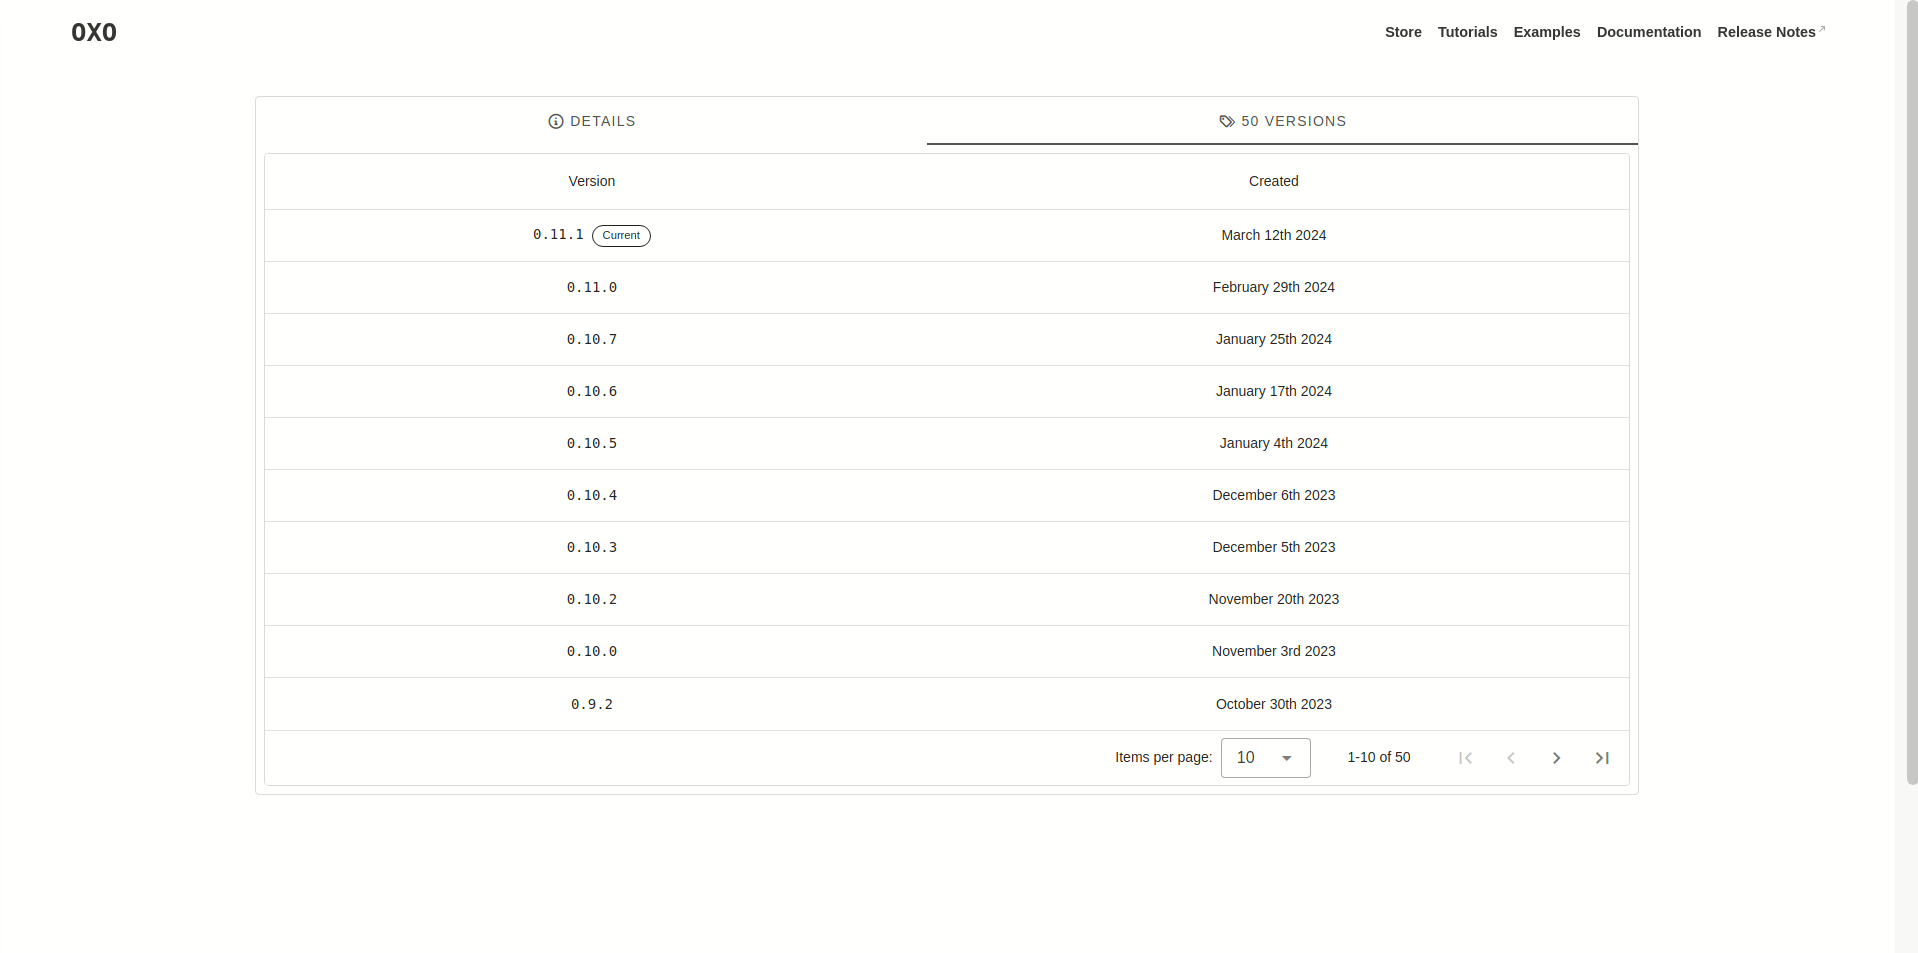 # Publica tu primer agente Para escribir tu primer agente, puedes consultar un tutorial completo [aquí](https://oxo.ostorlab.co/tutorials/write_an_agent). Los pasos son básicamente los siguientes: * Clona un agente plantilla con todos los archivos ya configurados. * Modifica el archivo `template_agent.py` para añadir tu lógica. * Modifica el `Dockerfile` añadiendo cualquier paso de compilación adicional. * Modifica el `ostorlab.yaml` añadiendo selectores, documentación, imagen y licencia. * Publícalo en la tienda. Una vez que hayas escrito tu agente, puedes publicarlo en la tienda para que otros lo usen y lo descubran. La tienda se encargará de la compilación del agente y recogerá automáticamente las nuevas versiones de tu repositorio Git. 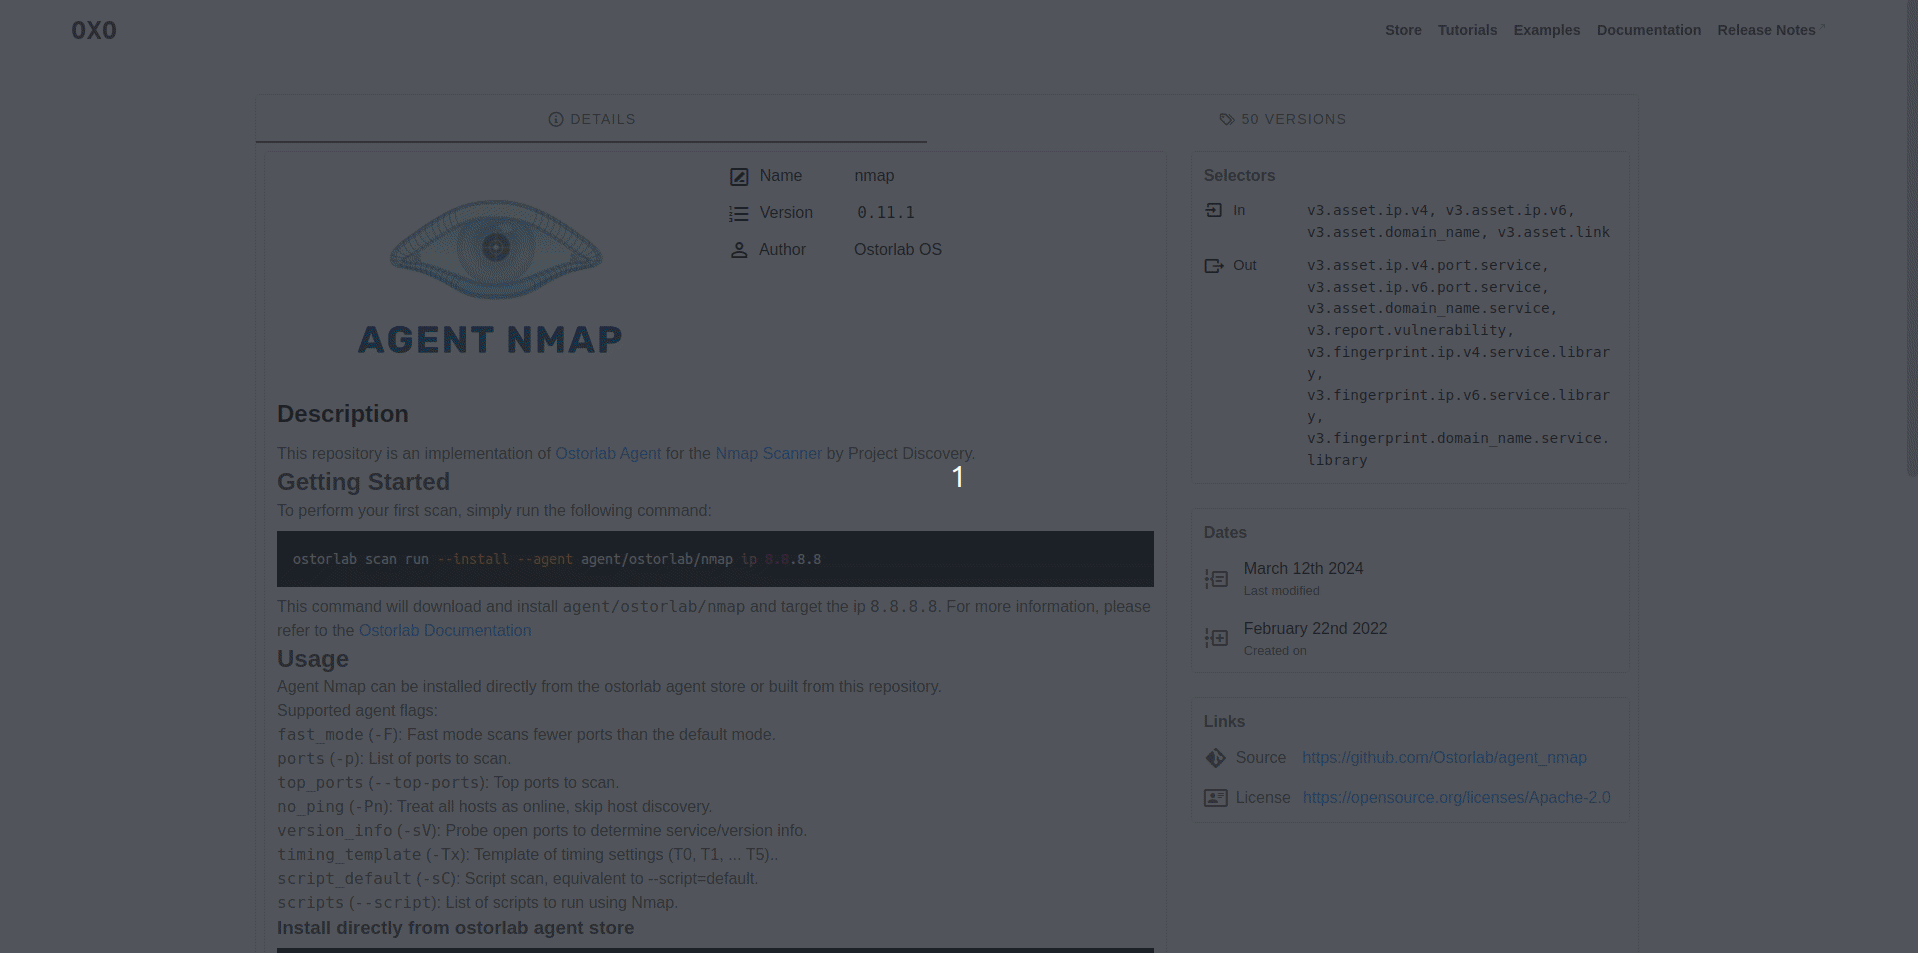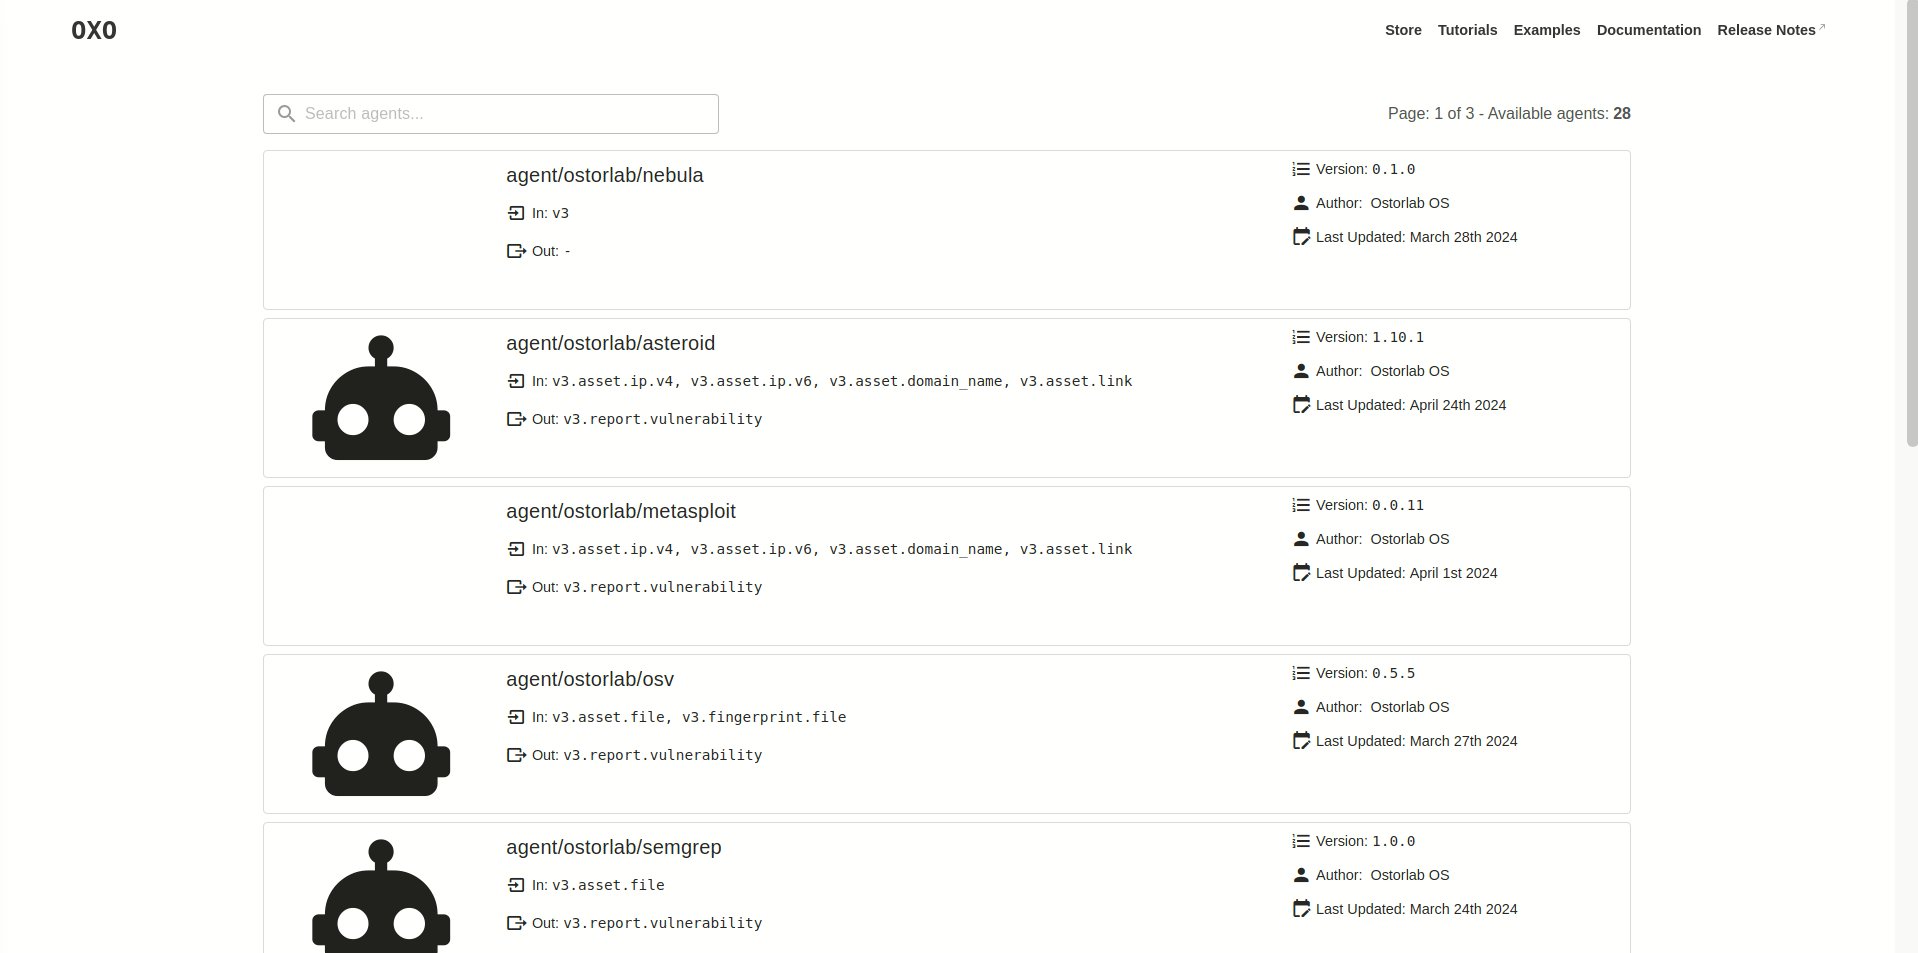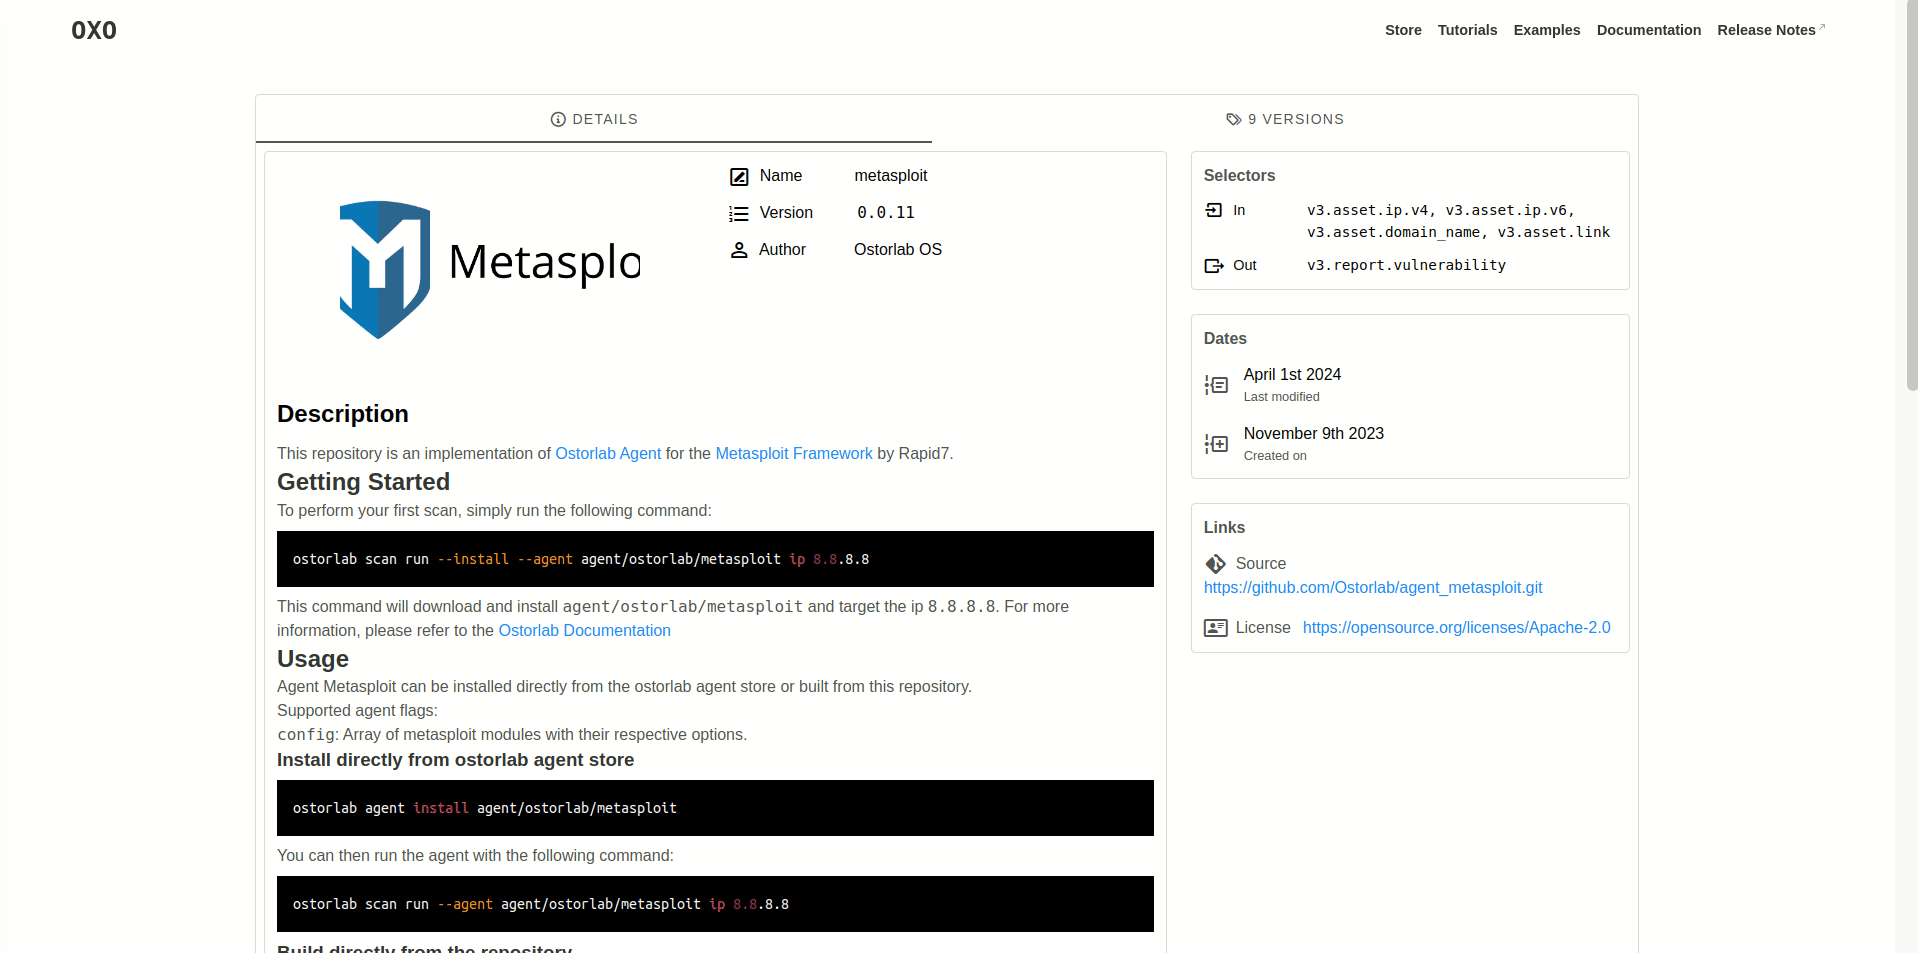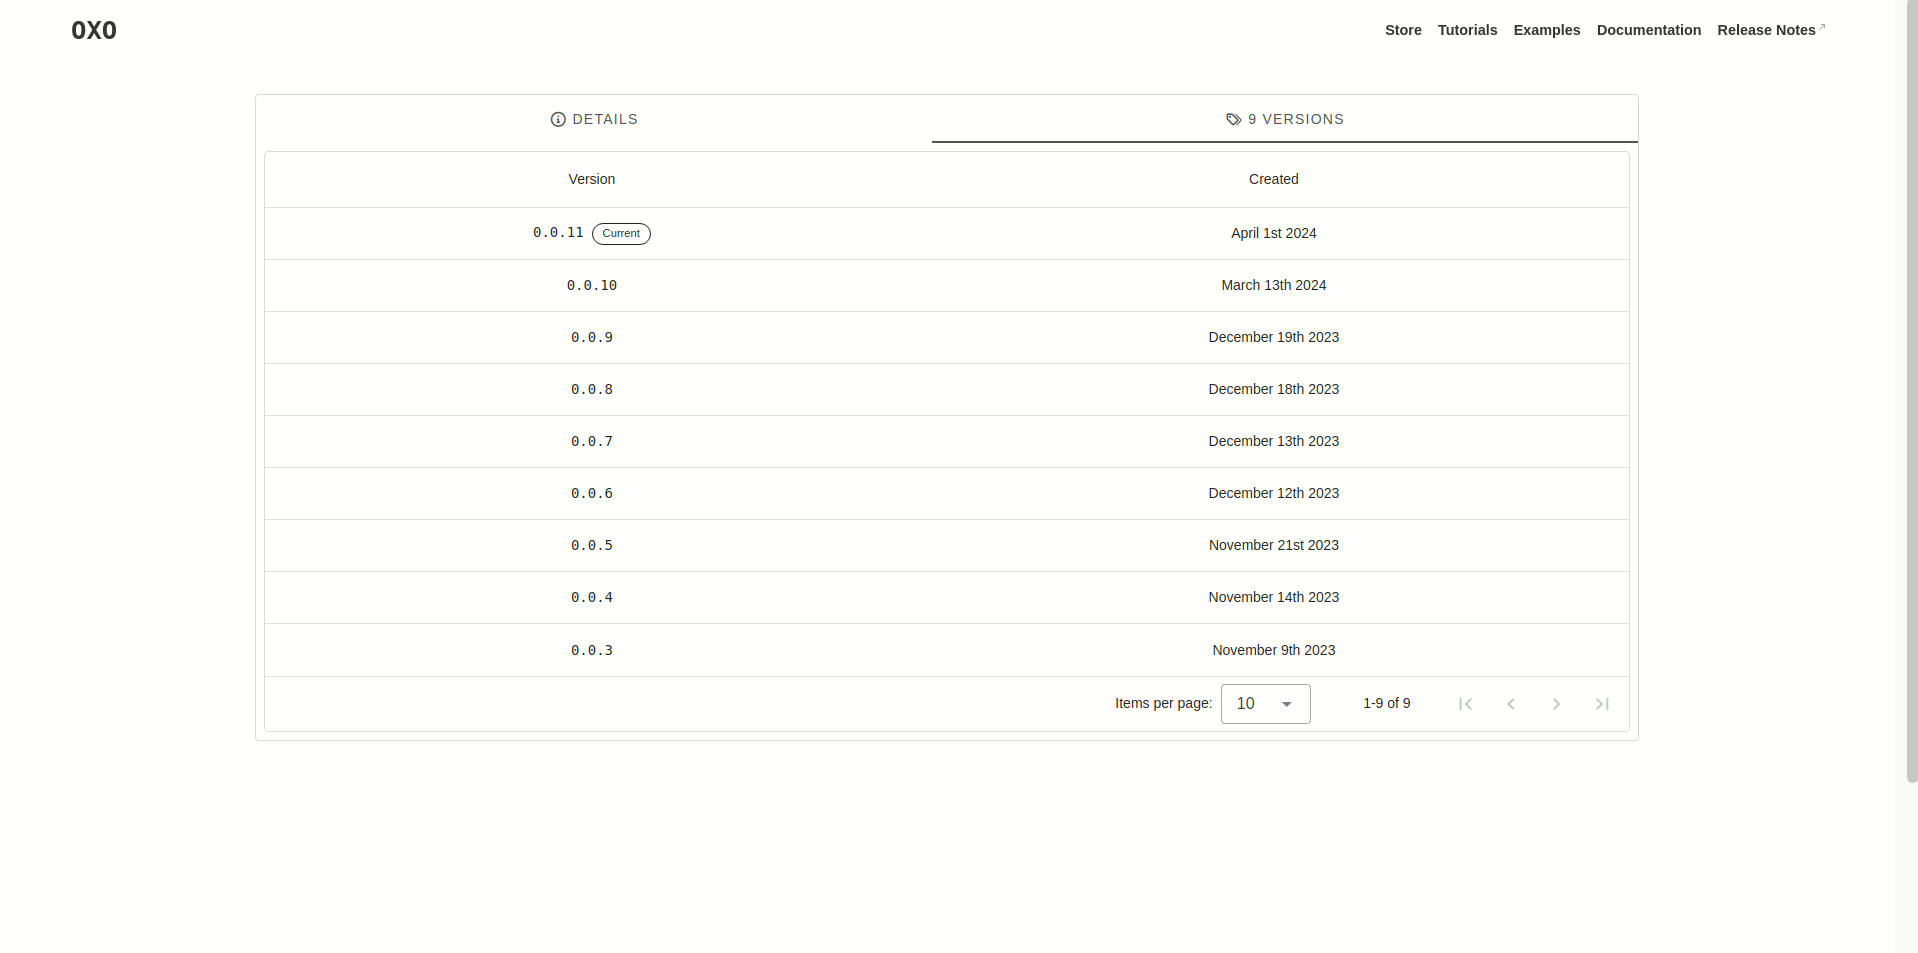 ## Ideas de agentes para construir Implementaciones de herramientas populares como: * ~~[semgrep](https://github.com/returntocorp/semgrep) para escaneo de código fuente.~~ * [nbtscan](http://www.unixwiz.net/tools/nbtscan.html): Escanea en busca de servidores de nombres NetBIOS abiertos en la red de tu objetivo. * [onesixtyone](https://github.com/trailofbits/onesixtyone): Escáner rápido para encontrar servicios SNMP expuestos públicamente. * [Retire.js](http://retirejs.github.io/retire.js/): Escáner que detecta el uso de bibliotecas JavaScript con vulnerabilidades conocidas. * ~~[snallygaster](https://github.com/hannob/snallygaster): Encuentra fugas de archivos y otros problemas de seguridad en servidores HTTP.~~ * ~~[testssl.sh](https://testssl.sh/): Identifica diversas debilidades TLS/SSL, incluidas Heartbleed, CRIME y ROBOT.~~ * ~~[TruffleHog](https://github.com/trufflesecurity/truffleHog): Busca en repositorios Git cadenas de alta entropía~~ y secretos, profundizando en el historial de commits. * [cve-bin-tool](https://github.com/intel/cve-bin-tool): Escanea binarios en busca de componentes vulnerables. * [XSStrike](https://github.com/s0md3v/XSStrike): Escáner de vulnerabilidades web XSS con payloads generativos. * ~~[Subjack](https://github.com/haccer/subjack): Herramienta de escaneo de subdomain takeover.~~ * [DnsReaper](https://github.com/punk-security/dnsReaper): Herramienta de escaneo de subdomain takeover. * [Gitleaks](https://github.com/gitleaks/gitleaks): Herramienta SAST para detectar y prevenir secretos hardcodeados. * [ffuf](https://github.com/ffuf/ffuf): Fuzzer web rápido escrito en Go. * [Gobuster](https://github.com/OJ/gobuster): Herramienta usada para hacer fuerza bruta en URIs, subdominios DNS y más. ## Créditos Como proyecto de código abierto en un campo en rápido desarrollo, siempre estamos abiertos a contribuciones, ya sea en forma de una nueva característica, infraestructura mejorada o mejor documentación. Consulta [CONTRIBUTING.md](https://github.com/ostorlab/oxo/blob/main/CONTRIBUTING.md) para empezar. Nos gustaría agradecer a los siguientes contribuidores por su ayuda para hacer de OXO una mejor herramienta: * [@jamu85](https://github.com/jamu85) * [@ju-c](https://github.com/ju-c) * [@distortedsignal](https://github.com/distortedsignal)






