
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
indicator-intelligence — Recopila archivos estáticos de dominios objetivo para descubrir dominios relacionados y direcciones IPv4 para inteligencia de amenazas y enriquecimiento de IOCs. | Kitploit
Herramientas/GitHubGitHub/osmankandemir/indicator-intelligence
OSINT (Inteligencia de Fuentes Abiertas)Enumeración de DNS y SubdominiosRecopilación de InformaciónInteligencia de Amenazas
GitHubosmankandemir/indicator-intelligence

indicator-intelligence

Recopila archivos estáticos de dominios objetivo para descubrir dominios relacionados y direcciones IPv4 para inteligencia de amenazas y enriquecimiento de IOCs.

Ver Repositorio
Compartir
1031493hace 2 añosRevisado por Kitploit

Logo

Indicator-Intelligence PyPI - Downloads Version Pip Version License Python Version Docker

Indicator-Intelligence

NOTA : Definitivamente debes usarlo para actividades legales. Por favor, consulta; USAGE_POLICY.md LICENSE

Descripción

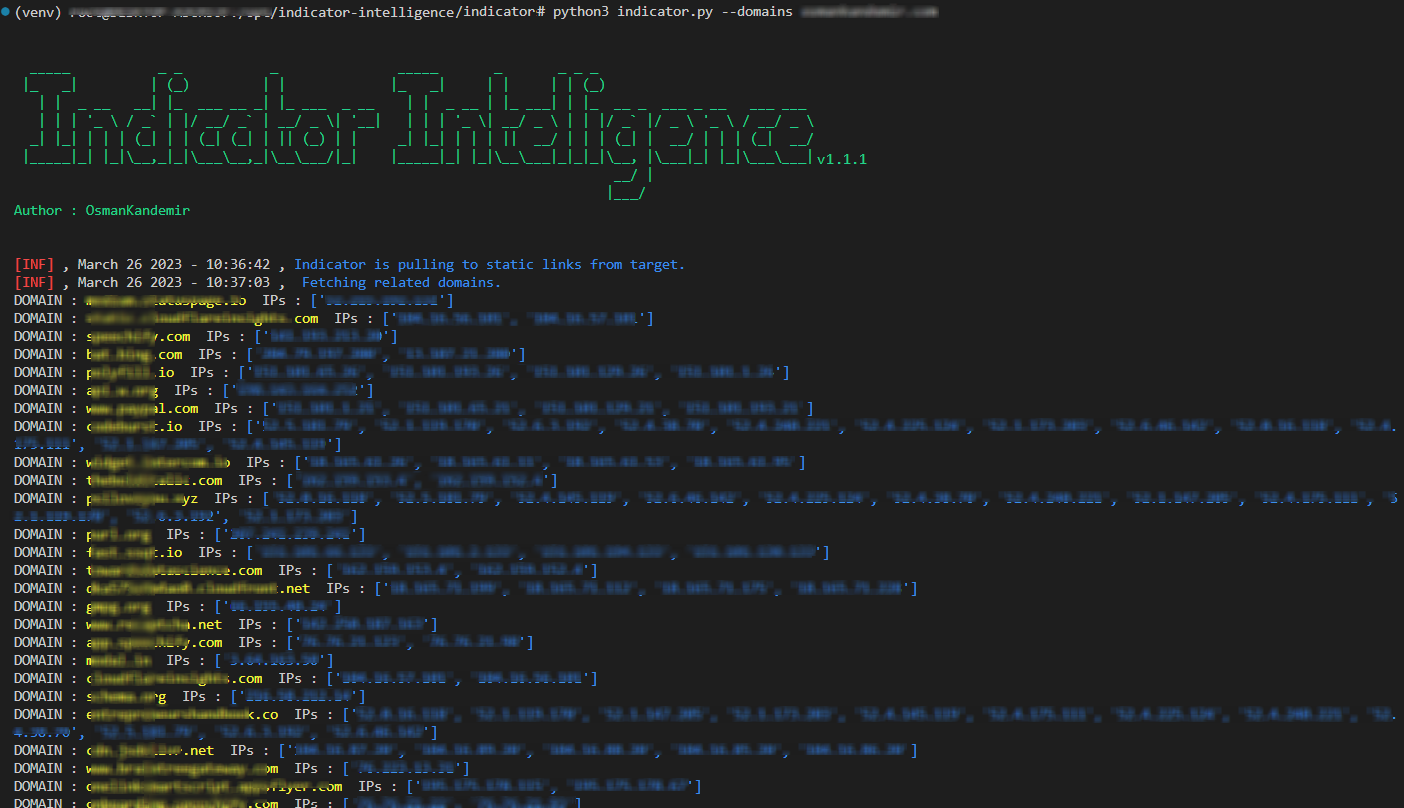
Encuentra dominios relacionados y direcciones IPv4 para realizar inteligencia de amenazas después de que Indicator-Intelligence recolecte archivos estáticos
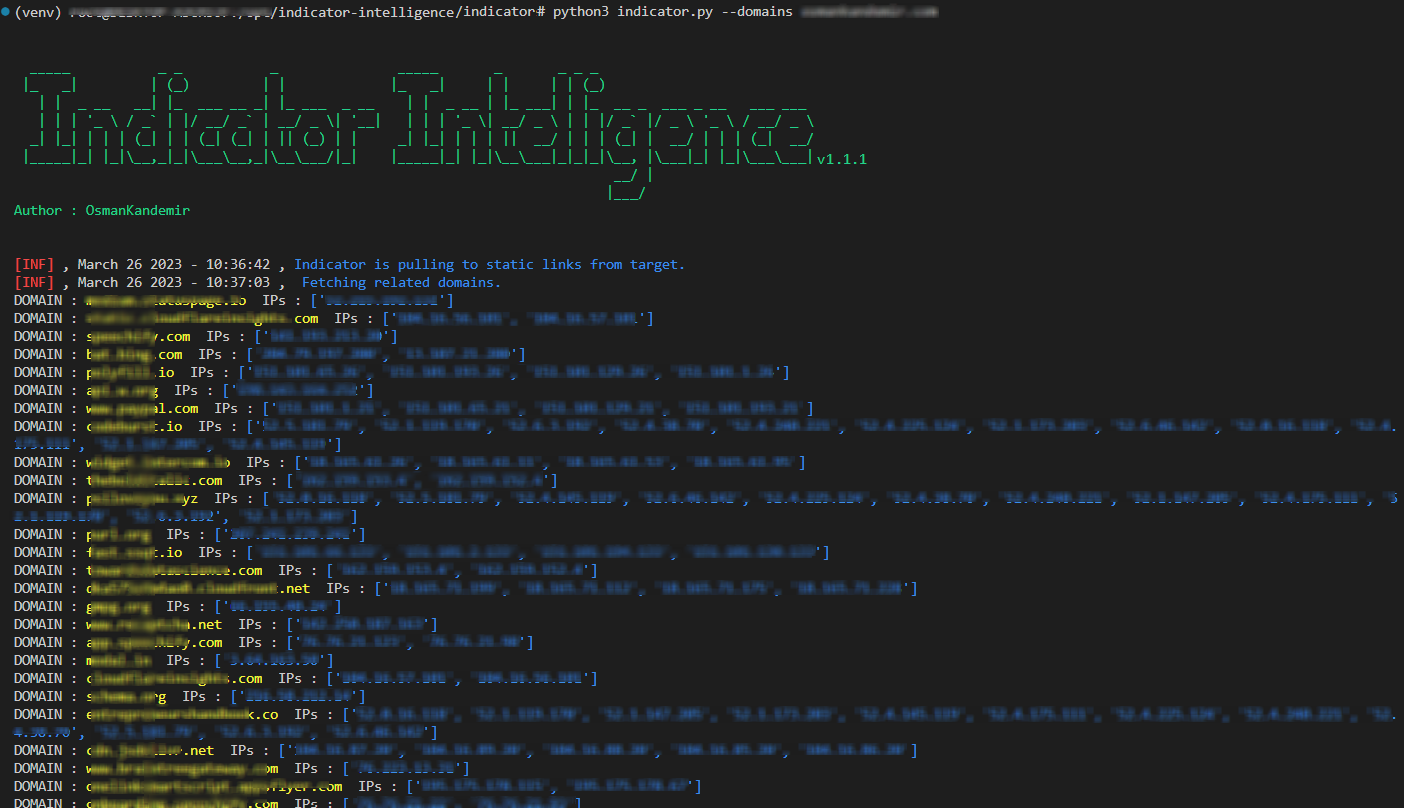
Captura de pantalla

Completado

  • Recolección de dominios e IPs relacionados.
  • Verificación HTTP - HTTPS.
  • Escaneo de archivos estáticos de segundo nivel o más profundos para la aplicación web objetivo.

Instalación

Desde el código fuente

Puedes usar virtualenv para las dependencias del paquete antes de la instalación.

git clone https://github.com/OsmanKandemir/indicator-intelligence.git
cd indicator-intelligence
python setup.py build
python setup.py install

Desde Pypi

El script está disponible en PyPI. Para instalar con pip:

pip install indicatorintelligence

Desde Dockerfile

Puedes ejecutar esta aplicación en un contenedor después de construir un Dockerfile.

docker build -t indicator .
docker run indicator --domains target-web.com --json

Desde DockerHub

docker pull osmankandemir/indicator
docker run osmankandemir/indicator --domains target-web.com --json

Desde Poetry

pip install poetry
poetry install

Uso

-d DOMAINS [DOMAINS], --domains DOMAINS [DOMAINS] Input Targets. --domains target-web1.com target-web2.com
-p PROXY, --proxy PROXY Use HTTP proxy. --proxy 0.0.0.0:8080
-a AGENT, --agent AGENT Use agent. --agent 'Mozilla/5.0 (Windows NT 10.0; Win64; x64)'
-o JSON, --json JSON  JSON output. --json

Uso de la función

from indicator.indicator import Indicator

#SCAN
Indicator(["target-web.com"])

#OUTPUT
Indicator(["target-web.com"],json=True)

Desarrollo y Contribución

Ver; CONTRIBUTING.md

Licencia

Copyright (c) 2023 Osman Kandemir
Licenciado bajo la Licencia GPL-3.0.

Donaciones

Si te gusta Indicator-Intelligence y deseas mostrar tu apoyo, puedes usar la función Buy A Coffee o Github Sponsors para el desarrollador usando el botón de abajo.

Puedes usar la función de niveles patrocinados de github para donaciones.

Patrocíname : https://github.com/sponsors/OsmanKandemir 😊
Buy Me A Coffee

Tu apoyo será muy apreciado😊

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    317
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    275

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →