
 oritera/cairn
Un motor de búsqueda de espacio de estados de propósito general basado en IA, validado primero en pruebas de penetración autónomas.


Cairn es un motor de resolución de problemas de propósito general.
No define roles, ni flujos de trabajo. Dado un origen y un objetivo, busca un camino a través de un espacio de estados desconocido.
Las pruebas de penetración de IA son uno de esos problemas, y uno comprobado.


Las pruebas de penetración son fundamentalmente una búsqueda dirigida a través de un espacio de estados casi infinito:
Esta estructura no es exclusiva de las pruebas de penetración. La investigación de vulnerabilidades, la demostración matemática, los desafíos CTF — cualquier problema con un punto de inicio claro, una condición de éxito clara y un camino desconocido intermedio comparte la misma forma.
Cairn está construido para esta clase de problemas. Las pruebas de penetración son el primer dominio en el que ha sido validado.
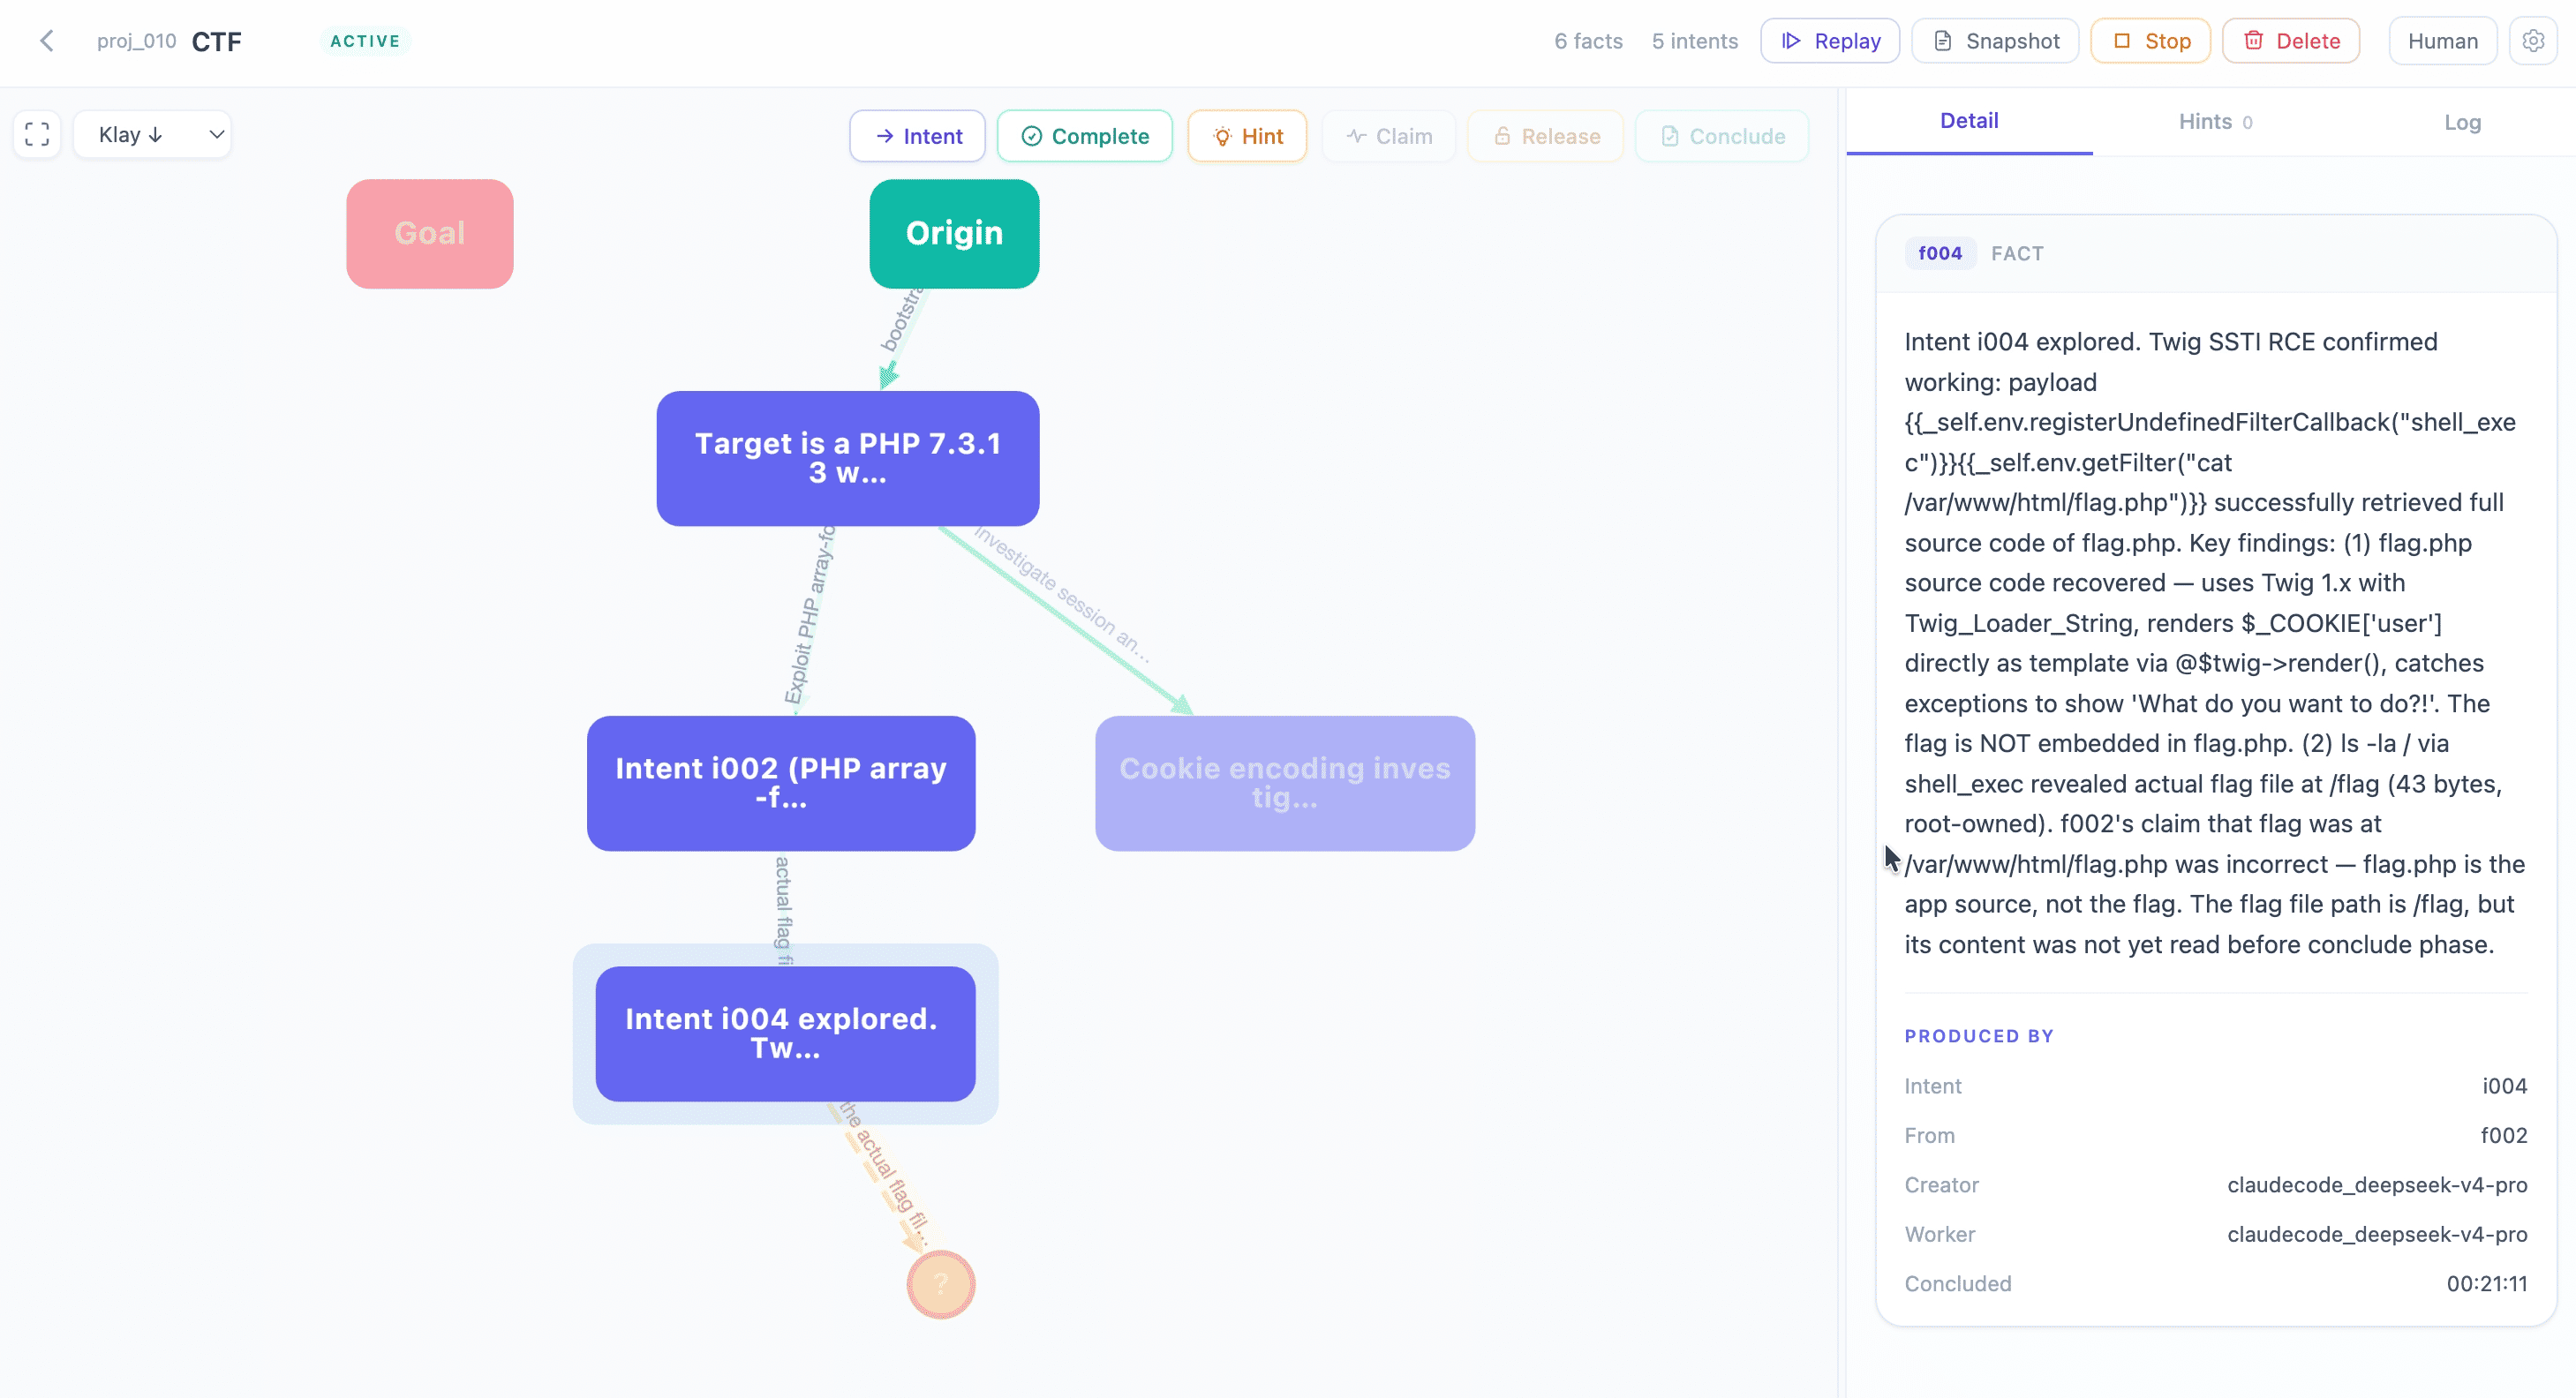
El motor está construido sobre una Arquitectura de Pizarra con un gráfico explícito de hechos e intenciones. Solo necesita tres primitivas:
| Concepto | Significado |
|---|---|
| Hecho | Un hallazgo confirmado y objetivo escrito en la pizarra |
| Intención | Una dirección de exploración declarada, aún no ejecutada |
| Pista | Juicio humano inyectado en cualquier momento; absorbido por los agentes en la siguiente lectura |
El gráfico crece desde origin hacia goal. Cada nuevo Hecho es un peldaño; cada Intención es un paso hacia lo desconocido.
Los Trabajadores Agentes ejecutan un bucle OODA — Observar el gráfico completo, Orientarse al estado actual, Decidir las siguientes intenciones, Actuar para explorar — y escriben sus hallazgos como nuevos Hechos. Los Trabajadores no tienen roles fijos. Las tareas se generan en tiempo de ejecución a partir del estado actual del gráfico, no de descripciones de trabajo predefinidas.
Los agentes se coordinan exclusivamente a través de la pizarra compartida (Estigmergia). Sin comunicación directa. Sin silos de información.
https://github.com/user-attachments/assets/e557b1ac-dda4-41cb-87dd-9d56dbf05133
Tres tipos de tareas, todas ejecutadas por el mismo Trabajador:
| Tarea | Qué hace | Salida |
|---|---|---|
| Bootstrap | Al inicio del proyecto, intenta resolver el problema directamente | Hecho + posible Completado |
| Reason | Lee el gráfico completo: ¿se cumple el objetivo? ¿Qué se debería explorar a continuación? | Completado / nuevas Intenciones / no-op |
| Explore | Reclama una Intención, ejecuta la exploración, reporta hallazgos | Un Hecho |
Arquitectura del sistema:
          ┌──────────────────────────────────┐
          │           Cairn Server           │
          │    Facts + Intents + Hints       │
          └─────────────────┬────────────────┘
                            │
                     Read / Write API
                            │
          ┌─────────────────┴────────────────┐
          │             Dispatcher           │
          │   Schedules tasks, manages       │
          │   containers, writes protocol    │
          └──────────┬───────────────┬───────┘
                     │               │
     ┌───────────────┴──┐     ┌──────┴──────────────┐
     │  Worker Container│     │  Worker Container   │
     │   (Project A)    │     │   (Project B)       │
     │  ┌────┐  ┌────┐  │     │  ┌────┐  ┌────┐     │
     │  │ W. │  │ W. │  │     │  │ W. │  │ W. │     │
     │  └────┘  └────┘  │     │  └────┘  └────┘     │
     └──────────────────┘     └─────────────────────┘
Cairn Server solo mantiene la consistencia del gráfico.
Cairn Dispatcher lee el gráfico, programa tareas, inicia y detiene contenedores de trabajadores, y es el único escritor del protocolo. Cada proyecto obtiene su propio Contenedor de Trabajador; varios Trabajadores Agentes se ejecutan concurrentemente dentro de él. Los Trabajadores Agentes solo reciben un prompt y devuelven una salida estructurada.
Backends de trabajadores soportados: Claude Code, Codex y Pi.
Tencent Cloud Hackathon · Desafío de Pruebas de Penetración de IA · 2ª Edición
610 equipos · 1,345 participantes · principales universidades y empresas de seguridad de toda China
| Métrica | Valor |
|---|---|
| Problemas resueltos | 54/54 — único equipo en AK |
| Clasificación final | 3º |
El sistema nunca había sido probado antes de la competencia. El pipeline completo se puso en línea por primera vez a las 4 AM del día de la carrera. Sin entrenamiento, sin ajustes, sin herramientas específicas del dominio. Cero herramientas MCP, cero RAG, cero roles de agente predefinidos.
Requisitos previos
Ambos métodos de configuración requieren la imagen del contenedor de trabajo:
docker pull --platform=linux/amd64 ghcr.io/oritera/cairn-worker-container:latest
Crea tu configuración local del despachador y completa tus endpoints de LLM y claves API:
cp dispatch.example.yaml dispatch.yaml
Descarga la imagen base utilizada para construir Cairn:
docker pull ghcr.io/astral-sh/uv:python3.13-trixie
docker compose up --build
Esto inicia cairn-server en el puerto 8000 y cairn-dispatcher una vez que el servidor pasa su verificación de estado. El despachador monta dispatch.yaml desde la raíz del proyecto y se conecta a Docker a través del socket del host. Los datos se persisten en ./datas/cairn/.
# Inicia el servidor
uv run --project cairn cairn serve
