Guía de Respuesta al Incidente de Vercel Abril 2026
Última actualización: 20 de abril de 2026 a las 12:07 p. m. AEST/Brisbane - (v2 — incorpora la actualización del CEO de Vercel del 20 de abril)
¿Qué ocurrió?
Vercel reveló el 19 de abril de 2026 que un atacante obtuvo acceso no autorizado a sistemas internos. Aquí está el anuncio oficial:
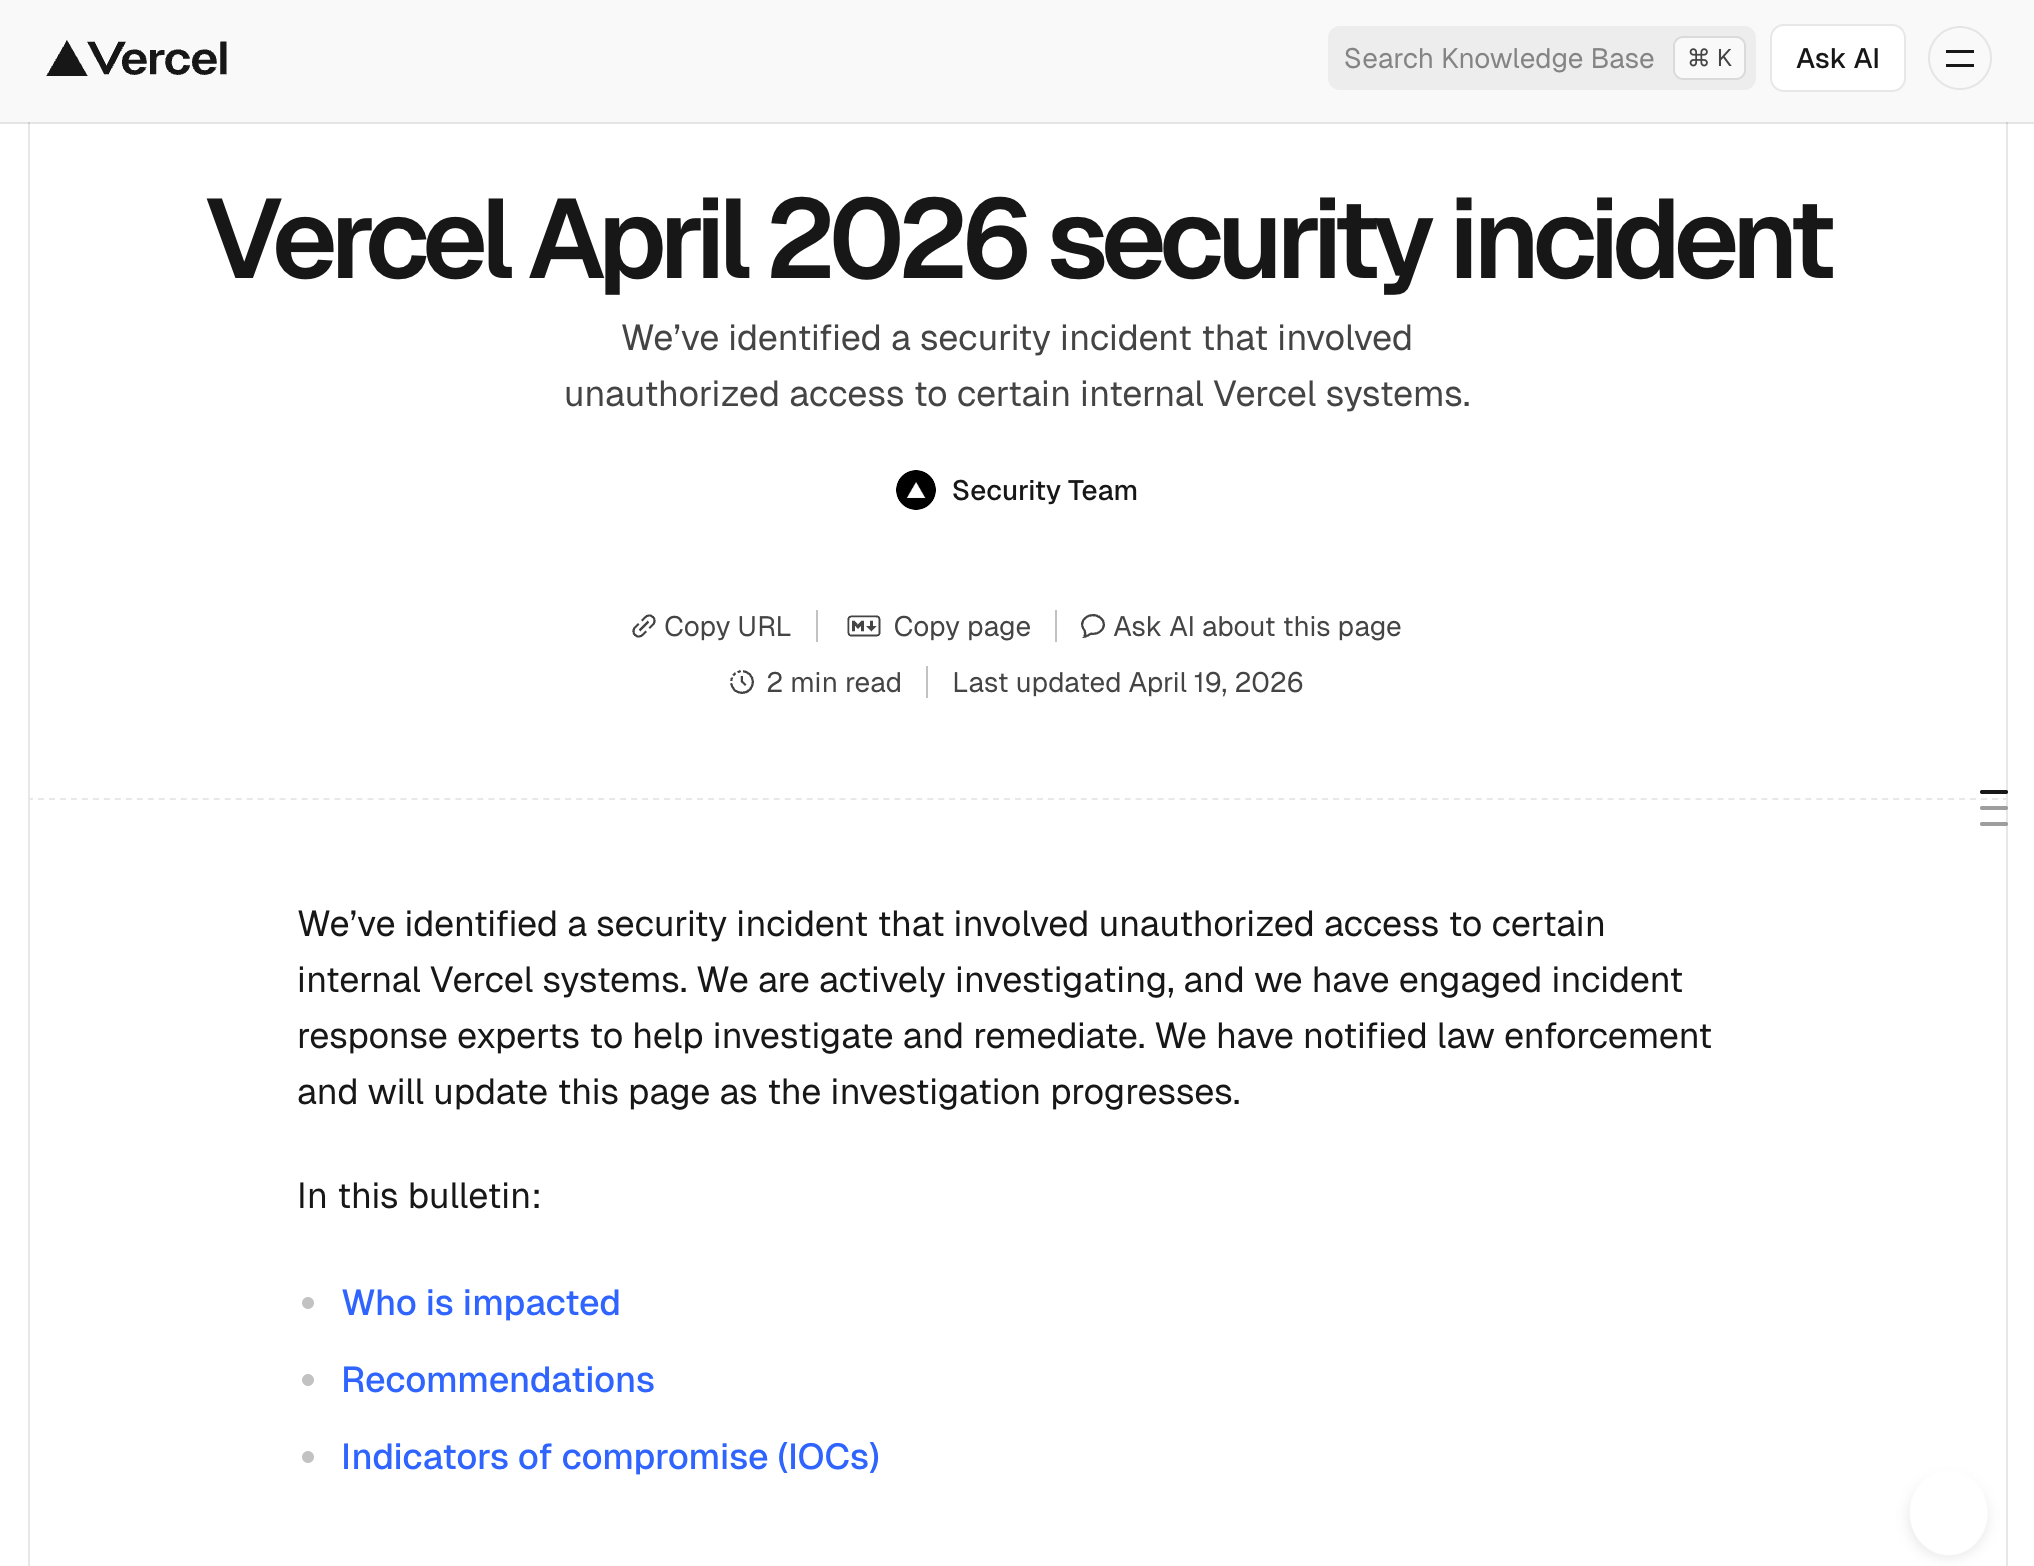
El 20 de abril, el CEO de Vercel, Guillermo Rauch, publicó una actualización detallada confirmando la vía de acceso inicial: un empleado de Vercel utilizó una plataforma de IA llamada Context.ai, que a su vez fue vulnerada; desde allí, el atacante se movió hacia la cuenta de Google Workspace del empleado y escaló hacia los entornos de Vercel. Las variables de entorno están cifradas en reposo, pero el atacante pudo enumerar las variables no marcadas como "sensibles". Vercel describe al atacante como altamente sofisticado y probablemente acelerado por IA. Google Mandiant está involucrado en la respuesta. Vercel afirma que Next.js, Turbopack y sus proyectos de código abierto siguen siendo seguros.
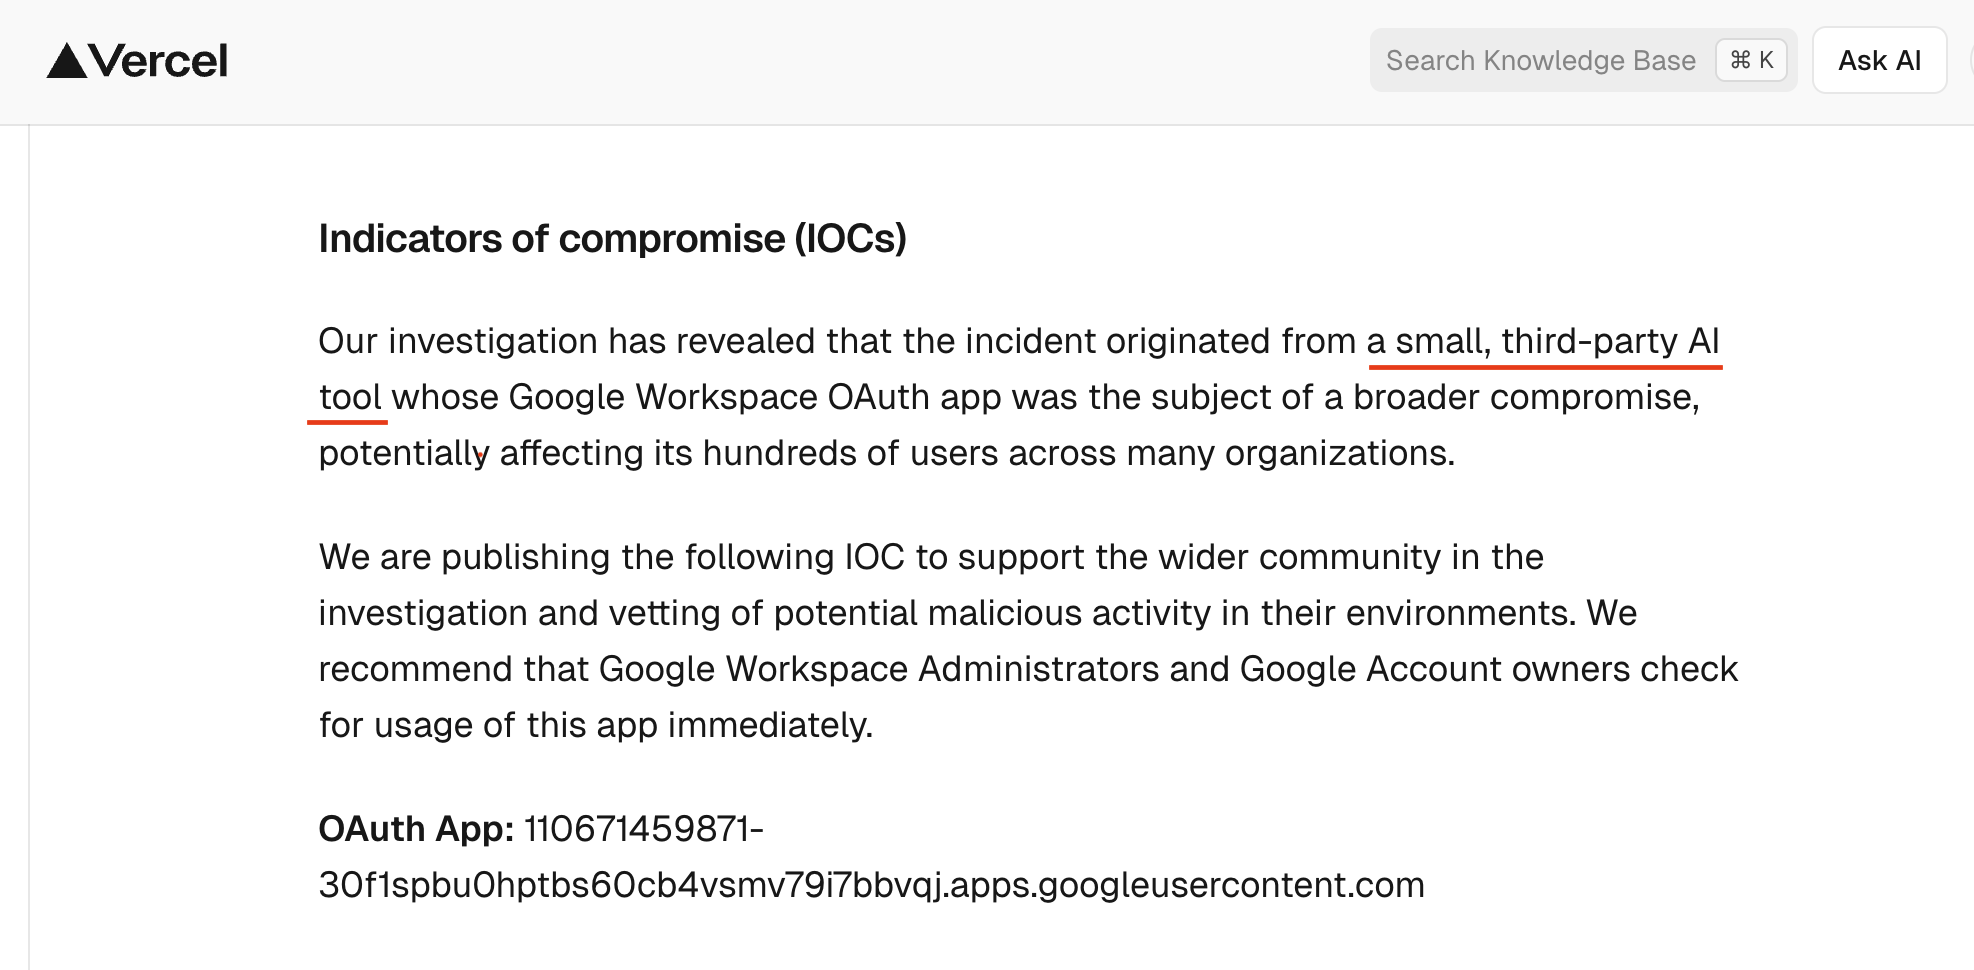
Aquí está la sección importante de indicadores de compromiso de ese aviso de seguridad:
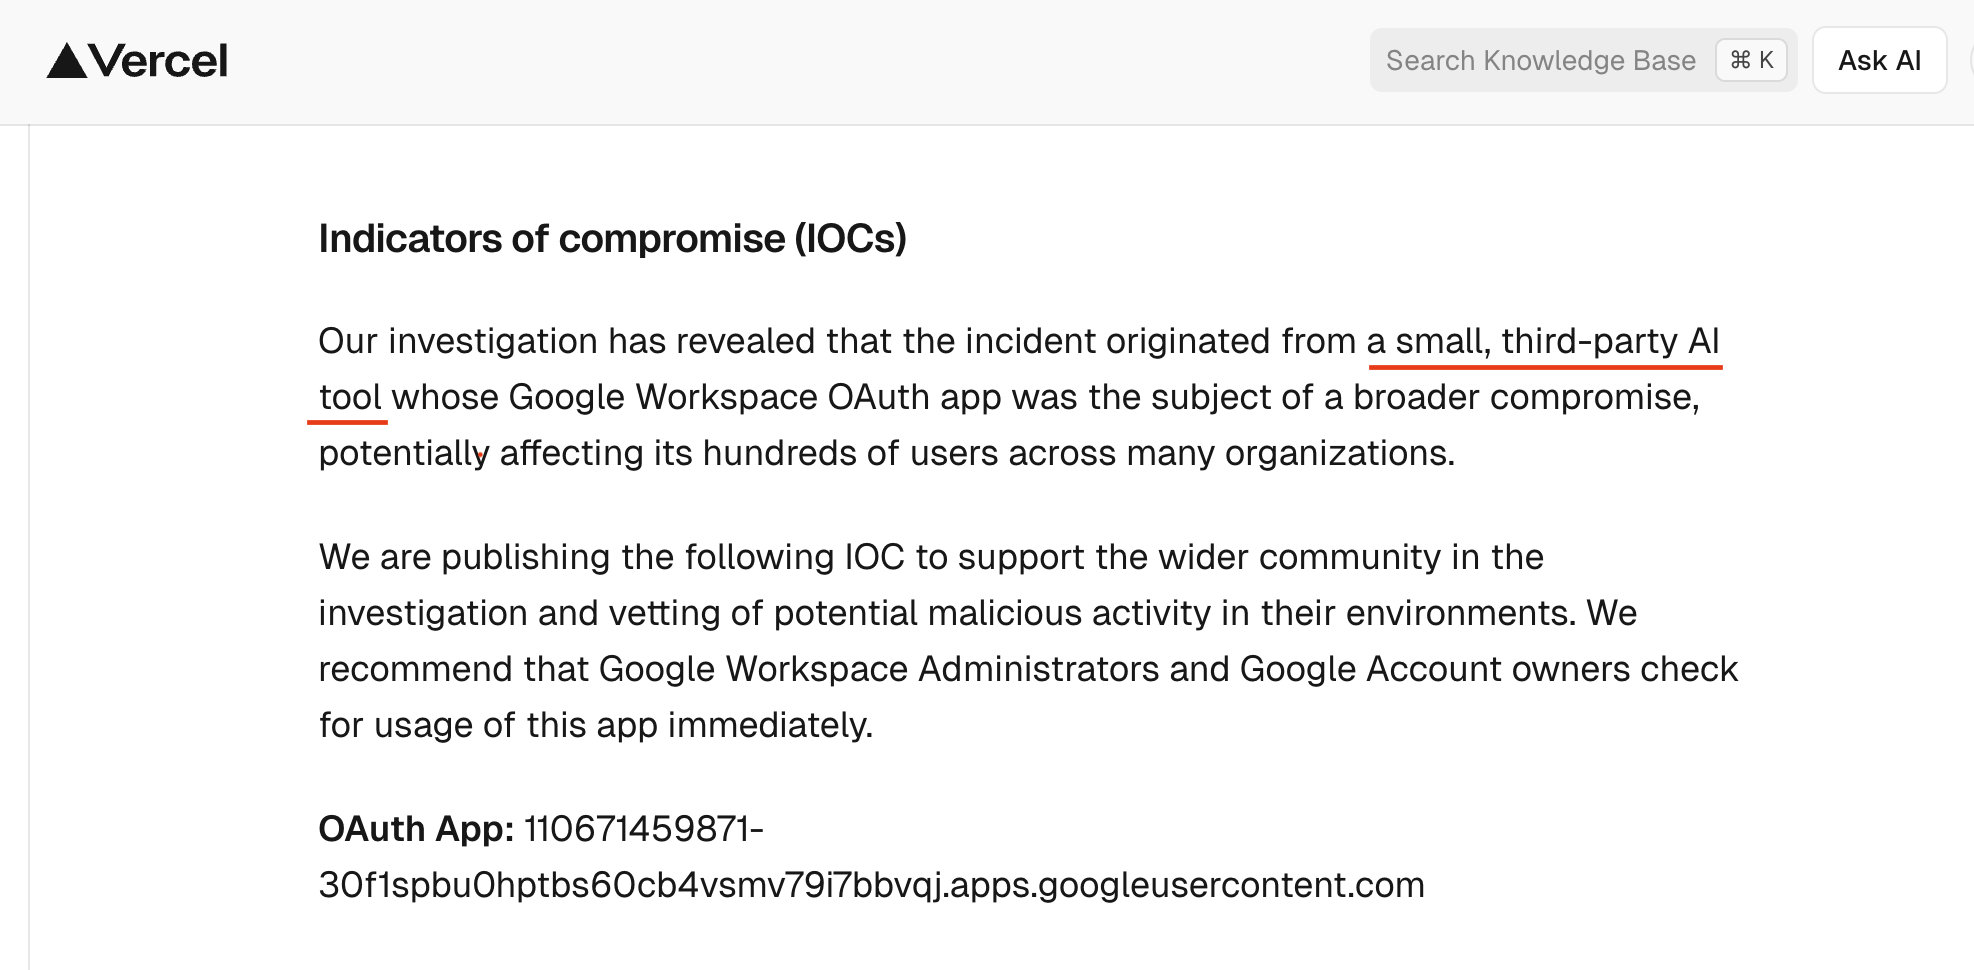
Bastante escaso en detalles. ¡Ni siquiera te dicen dónde buscar ese único IOC de Google! Como cliente de Vercel, estoy bastante decepcionado con este nivel de detalle. ¡Ayúdame a entender qué buscar! ¡Dime a dónde ir para saber si he sido comprometido o no!
Ante la falta de detalles de Vercel, hemos creado este documento
Si ejecutas cargas de trabajo en Vercel, asume lo siguiente hasta que se demuestre lo contrario:
- Las variables de entorno no marcadas como "sensibles" en cualquier proyecto de Vercel dentro de la ventana de exposición pueden haber sido legibles.
- Cualquier credencial enviada a Vercel mediante el panel de control o la CLI
vercel env que no se haya rotado es un pasivo permanente.
- Los tokens dentro de las rutas de integración de Vercel ↔ GitHub y Vercel ↔ Linear pueden haber sido accesibles.
- No recibirás una señal clara de "estás afectado / no estás afectado" rápidamente. Rota primero, luego investiga.
Esta distinción es importante para las comunicaciones ejecutivas y para no sobrerreaccionar (o subreaccionar).
Confirmado por Vercel (boletín + actualización del CEO del 20 de abril)
- Acceso no autorizado a ciertos sistemas internos de Vercel.
- Vector de acceso inicial: Context.ai, una plataforma de IA utilizada por un empleado de Vercel, fue vulnerada. El atacante usó ese punto de apoyo para comprometer la cuenta de Google Workspace del empleado en Vercel, luego escaló desde allí hacia los entornos de Vercel.
- Las variables de entorno del cliente están cifradas en reposo. Las variables designadas como "no sensibles" eran, sin embargo, enumerables por el atacante una vez dentro.
- El impacto en el cliente se describe como "bastante limitado"; Vercel ha contactado directamente a los clientes sobre los que tiene preocupaciones.
- Next.js, Turbopack y los proyectos de código abierto de Vercel han sido analizados y se cree que siguen siendo seguros (es decir, no hay artefacto malicioso en la ruta de publicación de esos proyectos según la declaración de Vercel del 20 de abril).
- El atacante se describe como altamente sofisticado y probablemente significativamente acelerado por IA.
- Socios de respuesta: Google Mandiant está activamente involucrado; firmas externas de IR, colegas de la industria y fuerzas del orden están implicados.
- Vercel se ha comunicado con Context.ai para ayudar a comprender el alcance completo.
- Vercel ha implementado mejoras en la interfaz de usuario: página de resumen de variables de entorno, gestión mejorada de variables de entorno sensibles.
Reportado / atribuido por terceros y el atacante (no confirmado por Vercel)
- Las integraciones de Linear y GitHub se vieron afectadas de manera desproporcionada (reportes de la comunidad, notablemente Theo Browne en X).
- Datos listados para la venta en BreachForums: base de datos interna, cuentas de empleados, tokens de GitHub, tokens de npm, fragmentos de código fuente, marcas de tiempo de actividad — ofrecidos por ~2 millones de dólares.
- El actor se identifica como ShinyHunters; otros actores históricamente vinculados a ese apodo han negado su participación.
- Clases específicas de datos de clientes exfiltradas más allá de lo que Vercel ha confirmado directamente con los clientes.
Trata los informes no confirmados como plausibles y procesables para tu propio triaje, pero no los cites como hechos en comunicaciones con clientes o reguladores hasta que Vercel los corrobore o tengas evidencia independiente. La brecha entre "variables de entorno enumerables" (confirmado por Rauch) y "tokens de npm + GitHub a la venta en BreachForums" (afirmación del atacante) es la brecha que más importa para el riesgo de la cadena de suministro: asume lo peor para fines de rotación, ciñete a la versión confirmada para comunicaciones.
Alcance: quién necesita ejecutar este manual
Urgencia máxima — recibiste contacto directo de Vercel, o se aplica alguno de los siguientes casos:
- Tienes (o tenías) una integración de Vercel ↔ GitHub con alcance de escritura en el repositorio.
- Tienes (o tenías) una integración de Vercel ↔ Linear.
- Almacenas secretos no cifrados (no marcados como sensibles) como variables de entorno de Vercel.
- Publicas paquetes npm desde CI/CD que se ejecuta en o a través de la infraestructura de Vercel.
Urgencia estándar — cualquier equipo con proyectos activos de Vercel, incluso sitios de marketing. Los sitios de marketing a menudo contienen claves de API de CMS, tokens de analítica y webhooks de formularios que pivotan hacia sistemas más sensibles.
Hazlo igualmente — incluso si tus proyectos fueron eliminados antes del incidente. La cuestión es si los secretos residieron alguna vez en Vercel en una forma legible, no si el proyecto sigue ahí.
Pregunta paralela: ¿tu organización está expuesta directamente a Context.ai?
La actualización del 20 de abril menciona a Context.ai como el proveedor upstream vulnerado. Si alguien en tu organización usa Context.ai independientemente de Vercel — para inteligencia de reuniones, gestión del conocimiento, enriquecimiento de CRM o cualquier otro flujo de trabajo — puedes tener tu propia ventana de exposición directa separada del incidente de Vercel.
Ejecuta estas comprobaciones en paralelo:
- Consulta tu SSO / IdP (Okta, Entra, Google Workspace) para cualquier usuario que se haya autenticado en Context.ai o en una aplicación OAuth relacionada con Context.
- Busca en la consola de administración de Google Workspace → Seguridad → Registros de acceso a aplicaciones OAuth para
context.ai o IDs de aplicación asociados.
- Revisa las herramientas de gestión de gastos corporativos / SaaS para suscripciones a Context.ai.
- Revisa qué ámbitos de OAuth se concedieron — los ámbitos de lectura de Gmail, Calendario, Drive y directorio de Workspace son de alto impacto.
 opensourcemalware/vercel-april2026-incident-response

