
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Cohab_Processes — Un pequeño script de Aggressor para ayudar a los Red Teams a identificar procesos extraños en una máquina host. | Kitploit
Herramientas/GitHubGitHub/octoberfest7/cohab_processes
Scripting y AutomatizaciónRecopilación de InformaciónPost-ExplotaciónPruebas de PenetraciónRed Teaming
GitHuboctoberfest7/cohab_processes

Cohab_Processes

Un pequeño script de Aggressor para ayudar a los Red Teams a identificar procesos extraños en una máquina host.

Ver Repositorio
891340hace 3 añosRevisado por Kitploit
Compartir

Cohab_Processes

Este script de Aggressor está diseñado para ayudar a los Red Teams internos a identificar procesos sospechosos o extraños ("Cohabitación") que se ejecutan en sus entornos.

Los Red Teams pueden compilar una lista de procesos "conocidos" (ya sea de forma independiente o en colaboración con la fuerza Azul) y proporcionarla al script de Aggressor. Esta lista de procesos podría incluir aquellos vistos "al menos x veces en nuestra red" para establecer una línea base. Una vez que el script se haya cargado en CobaltStrike, la salida del beacon se modificará o se codificará por colores para los siguientes comandos:

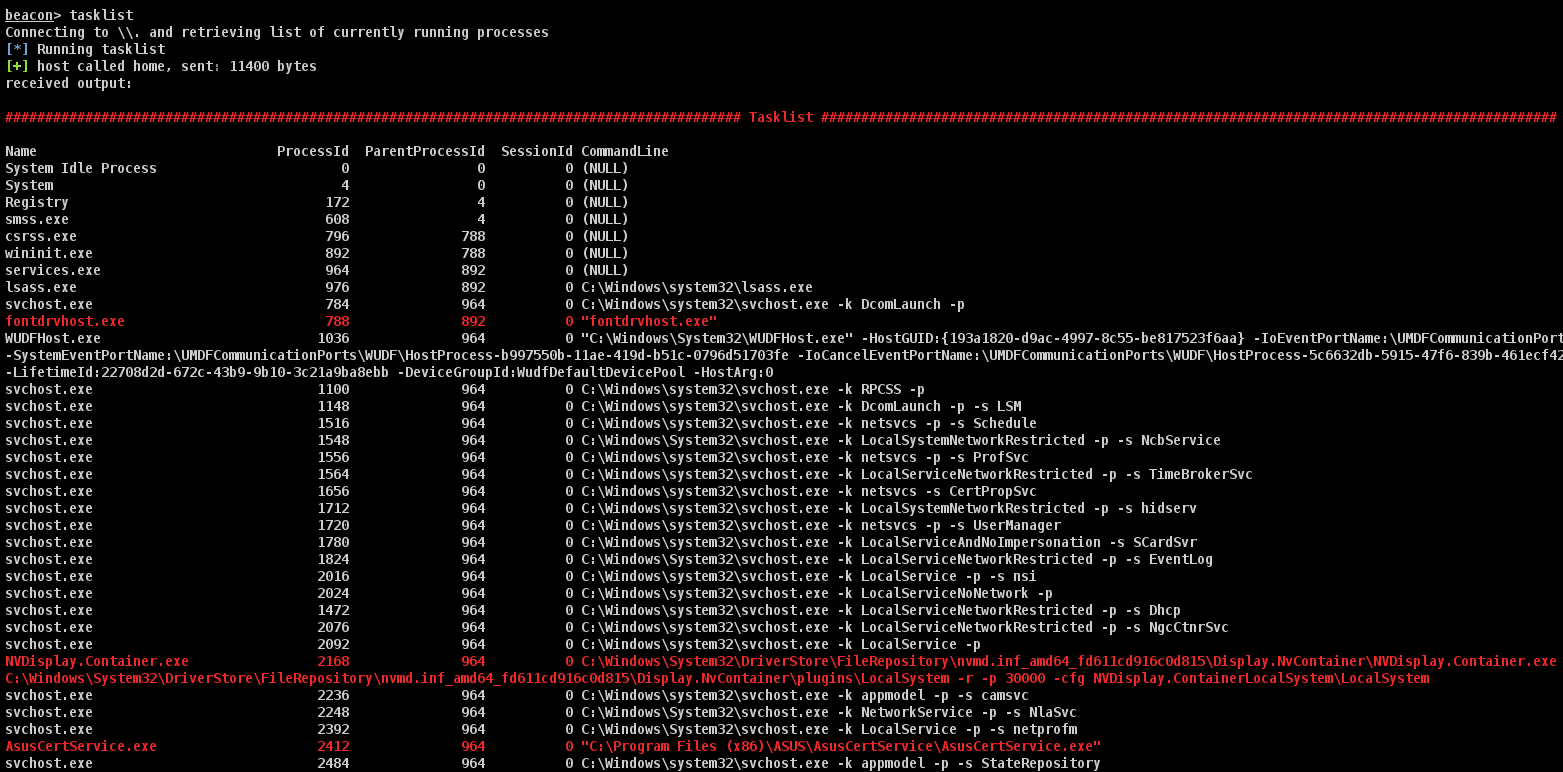
  1. shell tasklist
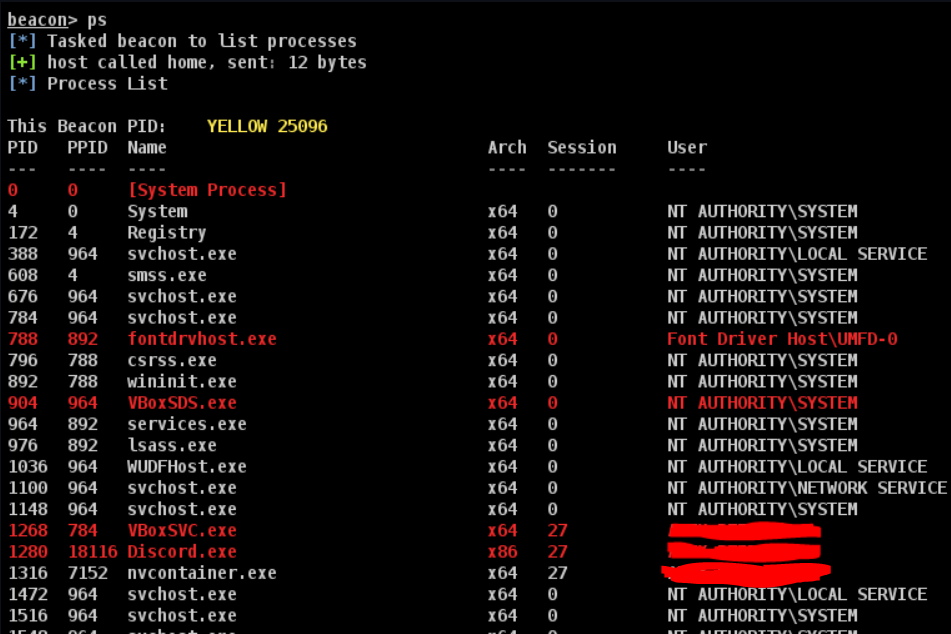
  2. ps
  3. el BOF tasklist de TrustedSec (No es obligatorio usar este BOF, pero se recomienda encarecidamente)

Cualquier proceso devuelto como salida de los comandos anteriores que NO se encuentre en la lista de procesos "conocidos" se resaltará en ROJO para una investigación/escrutinio más detallados.

shell tasklist:

imagen

ps:

imagen

BOF tasklist de TrustedSec:

imagen

Configuración

La lista de procesos conocidos debe estar en un archivo de texto, un proceso por línea. Edite la línea 3 en Cohab_Processes.cna y especifique su lista de procesos "conocidos". Cargue el script .cna en CobaltStrike y disfrute.

He incluido 'knownprocesses.txt' como ejemplo para que los usuarios puedan observar el comportamiento de este script antes de esforzarse en compilar la lista de procesos "conocidos" en su entorno.

BOF tasklist de TrustedSec

Se requiere una pequeña modificación en el BOF tasklist de TrustedSec para hacerlo compatible con este script. Básicamente, tuve que añadir una etiqueta de "fin de BOF" a la salida para que el script de Aggressor identifique que el BOF terminó de enviar datos y deje de intentar leer y aplicar colores.

imagen

Recomiendo obtener el paquete completo de su repositorio y luego modificar el BOF tasklist (CS-Situational-Awareness-BOF/src/SA/tasklist/entry.c) para que coincida con el que he incluido aquí. Esto es necesario porque el repositorio completo contiene algunos archivos auxiliares/de encabezado que necesitará para recompilar entry.c.

Limitaciones

Esta metodología para identificar una posible cohabitación ES severamente limitada. Por ejemplo, no identificará ni detectará cosas como:

  1. Inyección de procesos, donde un malware se ha inyectado y se ejecuta dentro de un proceso legítimo y "conocido".
  2. Sideloading o secuestro de DLL, donde un malware ha sido cargado por un proceso legítimo y "conocido" al residir en una DLL que el proceso carga/ejecuta.

Este script sirve como una ayuda para detectar los "frutos bajos".

Créditos

Gracias a TrustedSec por su excelente repositorio de BOF. Inspiración y algunos fragmentos de código tomados de ProcessColor.cna de harleyQu1nn (https://github.com/harleyQu1nn/AggressorScripts/blob/master/ProcessColor.cna)


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →