 nimaarek/cve-2026-8932-poc
Prueba de concepto que reproduce CVE-2026-8932, un fallo de coincidencia en la configuración incompleta de mTLS en la reutilización de conexiones de libcurl, con un servidor de laboratorio local y un PoC en C.

Reproducción de prueba de concepto de CVE-2026-8932, un problema de coincidencia en una configuración mTLS incompleta en la reutilización de conexiones de libcurl.
CVE-2026-8932 afecta la lógica de reutilización de conexiones de libcurl cuando la configuración de TLS mutuo (mTLS) cambia entre solicitudes.
En condiciones vulnerables, libcurl puede reutilizar una conexión TLS existente aunque una opción de configuración relacionada con mTLS haya cambiado y debería haber impedido que esa conexión se reutilizara.
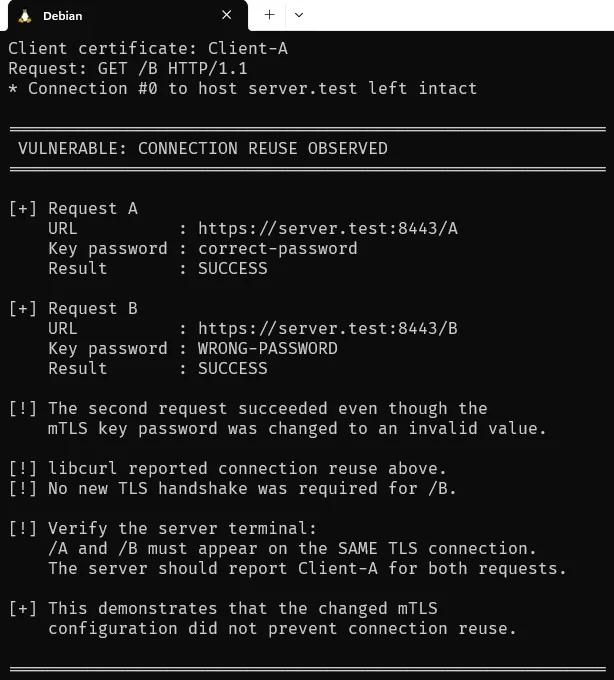
Esta PoC demuestra el problema cambiando la contraseña de la clave privada entre dos solicitudes mientras se utiliza el mismo certificado de cliente y la misma clave privada.
La primera solicitud utiliza la contraseña correcta:
correct-password
La segunda solicitud utiliza intencionadamente una contraseña no válida:
WRONG-PASSWORD
Si libcurl reutiliza incorrectamente la conexión TLS existente, la segunda solicitud no requiere otro handshake TLS. En consecuencia, la contraseña de clave privada inválida nunca es necesaria para establecer una nueva conexión TLS y la solicitud tiene éxito.
Por lo tanto, el PoC demuestra la condición de reutilización de conexión asociada con CVE-2026-8932.
| Propiedad | Valor |
|---|---|
| CVE | CVE-2026-8932 |
| Componente | libcurl |
| Tipo de vulnerabilidad | Coincidencia incompleta de configuración mTLS |
| CWE | CWE-305 — Omisión de autenticación por debilidad primaria |
| Área afectada | Reutilización de conexión TLS |
| Protocolo | HTTPS / mTLS |
| Cliente | API de libcurl |
| CLI de curl | No afectado |
| Alcance del PoC | Entorno de laboratorio local |
La vulnerabilidad es un problema de coincidencia lógica/de configuración, en lugar de una vulnerabilidad tradicional de seguridad de memoria como un desbordamiento de búfer o un use-after-free.
libcurl mantiene información de conexión y puede reutilizar una conexión existente cuando una solicitud posterior se considera compatible con la configuración de la conexión.
Por lo tanto, para las conexiones TLS, la configuración de la conexión debe compararse cuidadosamente antes de su reutilización.
La implementación vulnerable no incluía todos los campos relevantes de configuración mTLS en la lógica de coincidencia de conexiones.
Entre las configuraciones afectadas se encuentran:
cert_type
key
key_type
key_passwd
key_blob
El ajuste importante que utiliza este PoC es:
key_passwd
El PoC establece una conexión TLS utilizando una clave privada de cliente cifrada y la contraseña correcta:
correct-password
A continuación, realiza otra solicitud utilizando el mismo certificado y clave, pero cambia la contraseña a:
WRONG-PASSWORD
Una implementación vulnerable de coincidencia de conexiones aún podría considerar reutilizable la conexión existente.
La prueba consta de dos solicitudes HTTP.
La primera solicitud establece la conexión TLS:
URL:
https://server.test:8443/A

Client certificate:
client.crt

Private key:
client.key

Key password:
correct-password
La conexión TLS permanece persistente porque el servidor admite HTTP keep-alive.
La segunda solicitud utiliza el mismo certificado y la misma clave privada, pero cambia la contraseña de la clave:
URL:
https://server.test:8443/B

Client certificate:
client.crt

Private key:
client.key

Key password:
WRONG-PASSWORD
Si libcurl crea una nueva conexión TLS, la carga de la clave privada cifrada con la contraseña incorrecta debería fallar.
Sin embargo, si libcurl reutiliza incorrectamente la conexión existente, no se requiere un nuevo handshake TLS.
Por lo tanto, la contraseña no válida no impide que la solicitud HTTP tenga éxito.
La configuración del laboratorio consta de:
                         localhost
                            |
                            v
                  +---------------------+
                  | Python mTLS Server  |
                  |   127.0.0.1:8443   |
                  +----------+----------+
                             |
                             | HTTPS / TLS 1.3
                             |
                    +--------+--------+
                    |                 |
                  /A                 /B
                    \                 /
                     \               /
                      v             v
                  Same TLS Connection
                         |
                         v
                     libcurl
                     PoC (C)
La observación importante es que /A y /B deben llegar en la misma conexión TLS.
CVE-2026-8932-PoC/
├── README.md
├── LICENSE
├── .gitignore
│
├── certs/
│   └── .gitkeep
│
├── poc/
│   └── poc.c
│
├── server/
│   └── server.py
│
└── docs/
    ├── CVE-2026-8932-POC.jpg
    ├── CVE-2026-8932-server-POC.jpg
    ├── poc-output.txt
    └── server-output.txt
El directorio certs/ se mantiene intencionalmente vacío en el repositorio. Los certificados y las claves privadas deben generarse localmente.
El PoC se probó en el siguiente entorno:
OS:
Debian GNU/Linux 13 (trixie)

Architecture:
x86_64

libcurl:
8.14.1

OpenSSL:
3.5.7

GCC:
14.2.0
La instalación vulnerable de libcurl utilizada para la reproducción fue:
libcurl/8.14.1
Verifique la versión instalada:
curl --version
y:
pkg-config --modversion libcurl
mkdir -p ~/cve-2026-8932-lab/{certs,poc,server,docs}

cd ~/cve-2026-8932-lab
cd ~/cve-2026-8932-lab/certs

openssl genrsa -out ca.key 2048

openssl req -x509 -new -nodes \
  -key ca.key \
  -sha256 \
  -days 3650 \
  -subj "/CN=CVE-2026-8932-CA" \
  -out ca.crt
Generar la clave privada del servidor:
openssl genrsa -out server.key 2048
Genera la CSR:
openssl req -new \
  -key server.key \
  -subj "/CN=server.test" \
  -out server.csr
Cree las extensiones del certificado:
printf "subjectAltName=DNS:server.test\nextendedKeyUsage=serverAuth\n" \
  > server.ext
Firme el certificado utilizando la CA de prueba:
openssl x509 -req \
  -in server.csr \
  -CA ca.crt \
  -CAkey ca.key \
  -CAcreateserial \
  -out server.crt \
  -days 3650 \
  -sha256 \
  -extfile server.ext
Generar la clave privada del cliente:
openssl genrsa -out client.key.tmp 2048
Genera la CSR:
openssl req -new \
  -key client.key.tmp \
  -subj "/CN=Client-A" \
  -out client.csr
Convierte la clave privada al formato PKCS#8 cifrado:
openssl pkcs8 \
  -topk8 \
  -in client.key.tmp \
  -out client.key \
  -v2 aes-256-cbc \
  -passout pass:correct-password
La clave privada resultante se cifra con:
correct-password
Cree las extensiones del certificado de cliente:
printf "extendedKeyUsage=clientAuth\n" \
  > client.ext
Firme el certificado de cliente:
openssl x509 -req \
  -in client.csr \
  -CA ca.crt \
  -CAkey ca.key \
  -CAcreateserial \
  -out client.crt \
  -days 3650 \
  -sha256 \
  -extfile client.ext
