
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
TeamPass — Gestor de Contraseñas Colaborativo | Kitploit
Herramientas/GitHubGitHub/nilsteampassnet/teampass
Autenticación y AutorizaciónDescifrado de ContraseñasHerramientas de Cifrado/DescifradoAuditoría de ConfiguraciónSeguridad WebSeguridad en la NubeDevSecOpsPrivacidadGestión de Identidad y Acceso (IAM)Seguridad de APIsSeguridad de Bases de Datos
1.8k57029hace 2 díasRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
GitHubnilsteampassnet/teampass

TeamPass

Gestor de Contraseñas Colaborativo

Ver RepositorioSitio web
Compartir
Teampass

Teampass

Gestión de contraseñas autoalojada en la que todo tu equipo puede confiar

Control de acceso por carpetas · cifrado AES-256-GCM autenticado · evidencia de cumplimiento
Tus secretos nunca salen de tu infraestructura.

🌐 teampass.net · 📖 Documentación · 💬 Discusiones · 🐳 Docker Hub

Release License PHP Docker Pulls Stars

CodeQL Docker Build Security policy Sponsor


Contenido

  • Acerca de
  • Para quién es
  • Seguridad
  • Características
  • Primeros pasos
  • Documentación
  • Idiomas
  • Comunidad
  • Apoya a Teampass
  • Licencia

Acerca de

Teampass es un gestor de credenciales de código abierto que tú mismo alojas. Sin cuentas que crear, sin una empresa detrás que guarde tus datos — solo una aplicación PHP/MySQL en tu propio servidor, con control de acceso por carpetas, claves de cifrado por usuario y un registro de auditoría completo.

Se ha desarrollado y mantenido desde 2009, impulsado por lo que los equipos reales se encuentran de verdad: quién debería ver cada credencial, cómo demostrarlo a un auditor y cómo evitar que las contraseñas vivan en hilos de chat y hojas de cálculo.
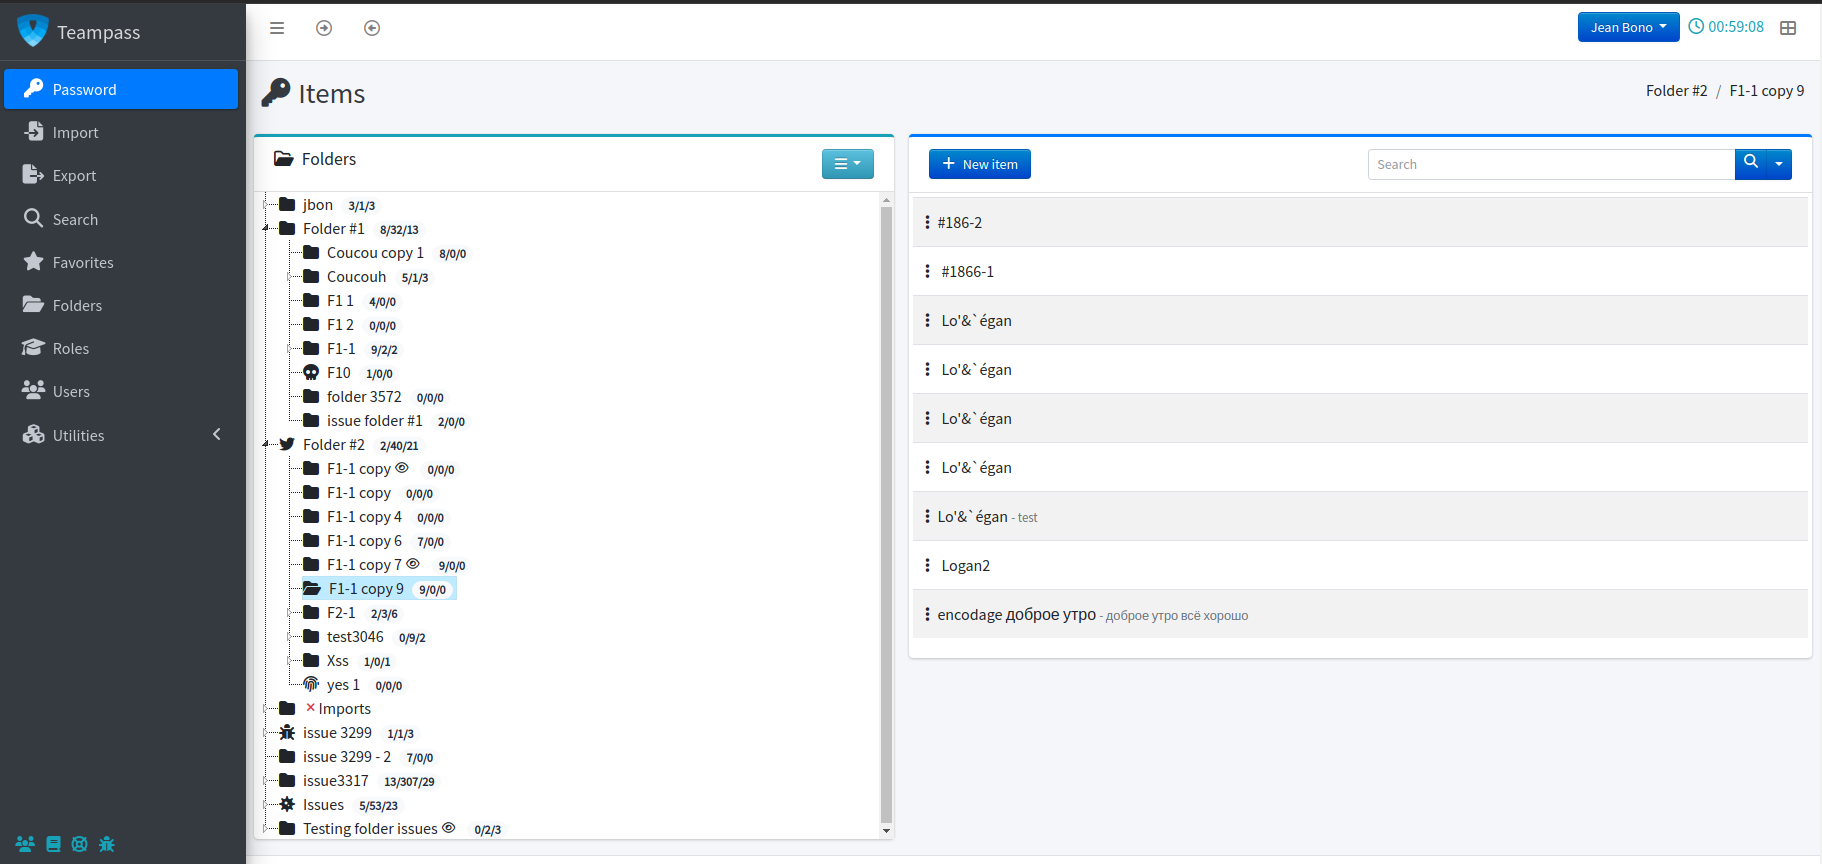
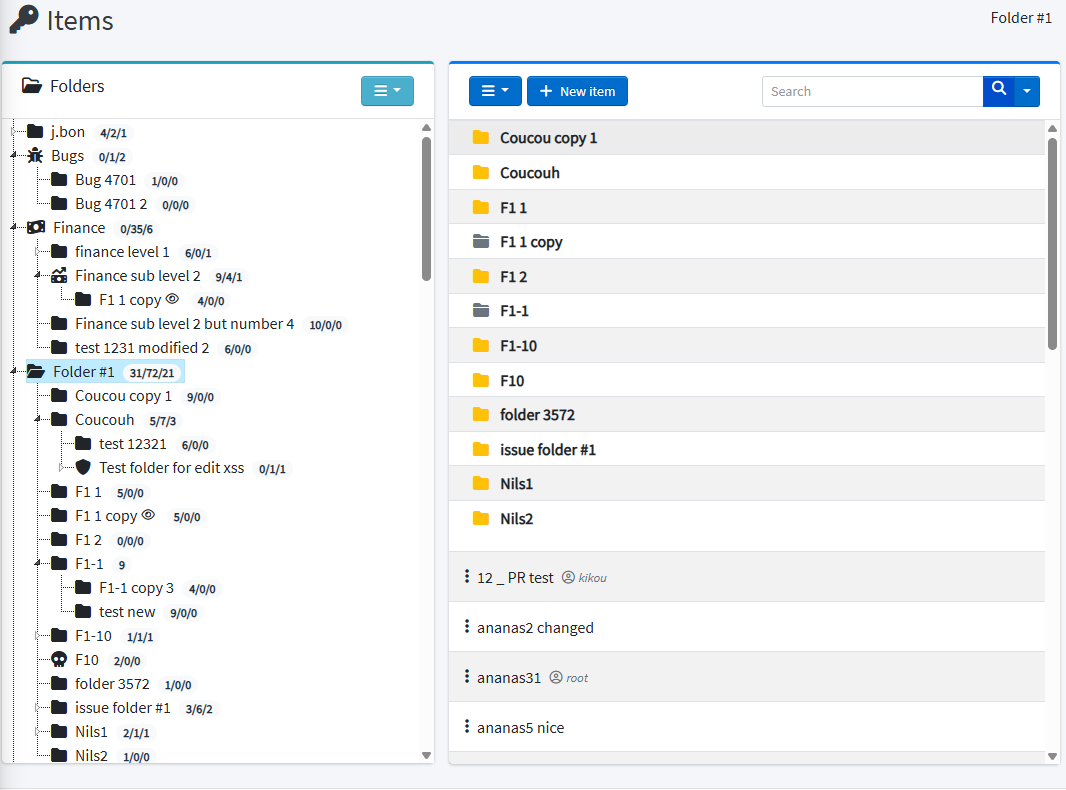
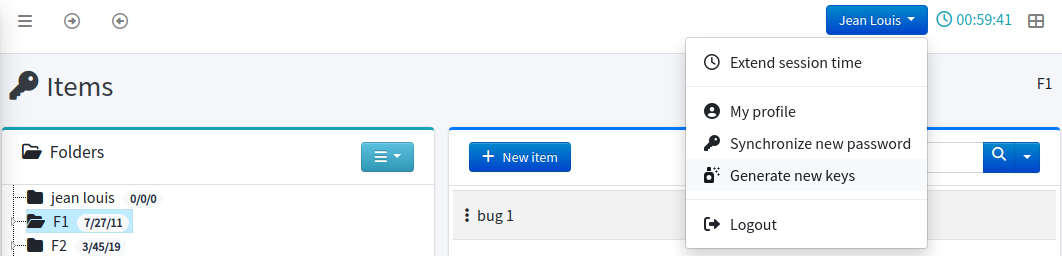
Interfaz de Teampass
📸 Más capturas de pantalla

Elementos y secretos

Lista de elementos Detalle del elemento

Carpetas y roles

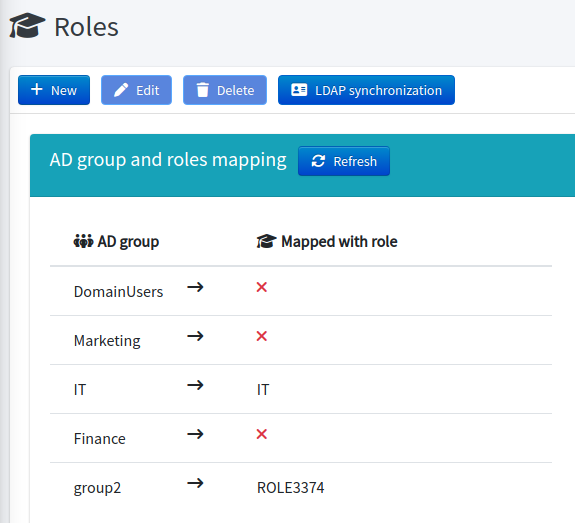
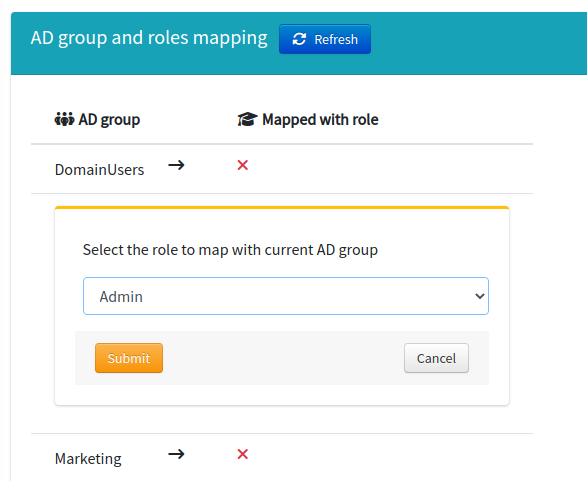
Árbol de carpetas Roles Permisos de rol Asignación de roles

Autenticación y MFA

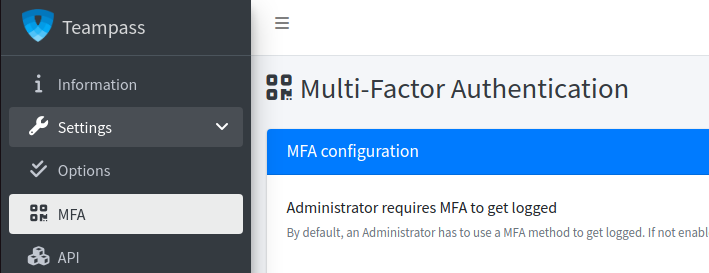
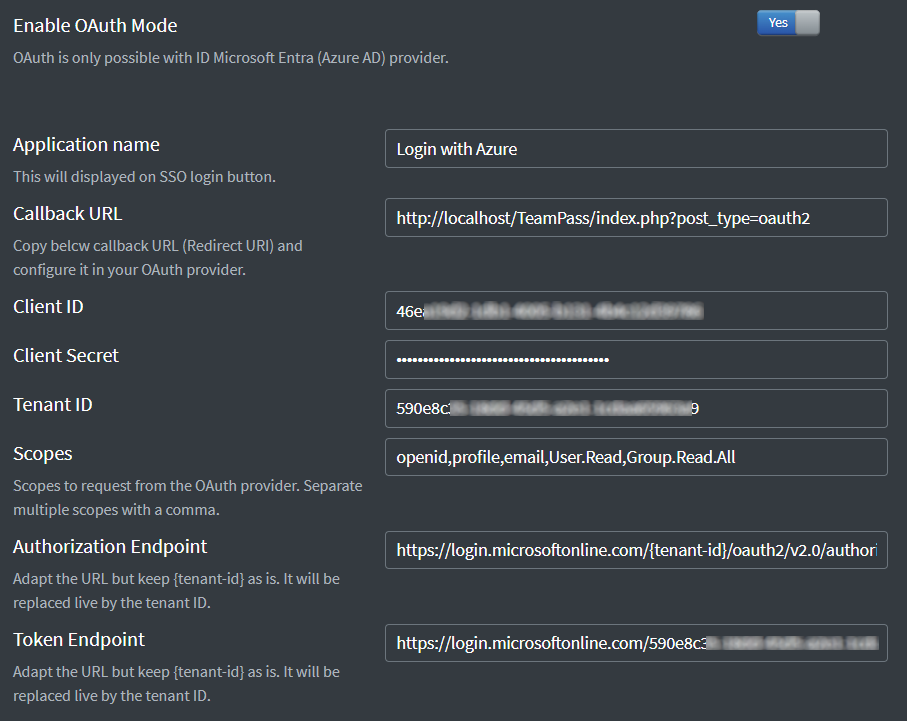
Configuración de MFA Configuración de OAuth2

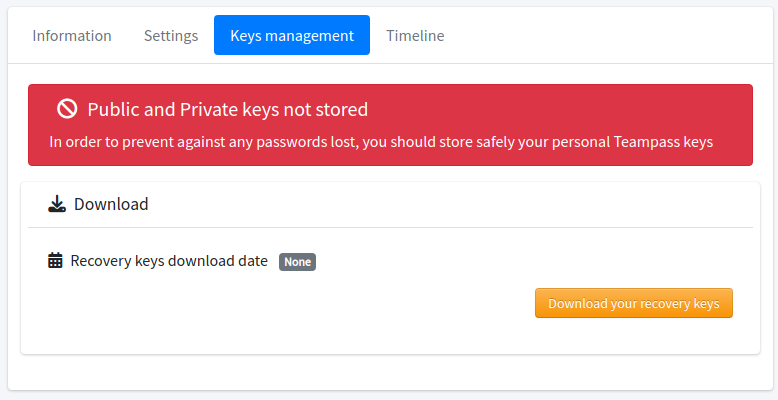
Claves de cifrado

Gestión de claves Regeneración de claves

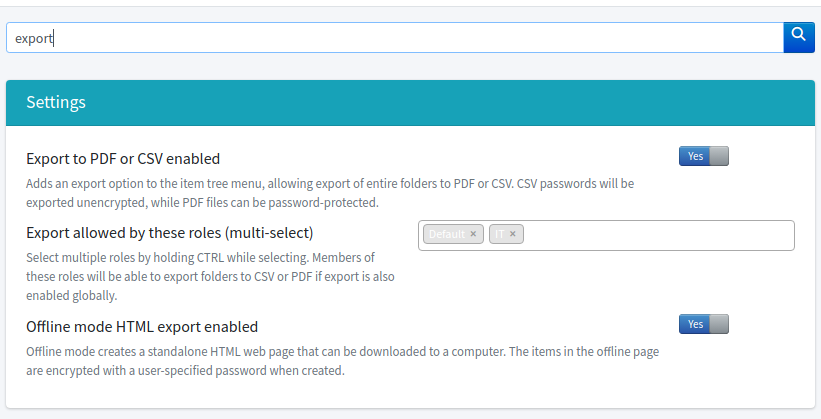
Búsqueda, exportación, vista de un solo uso
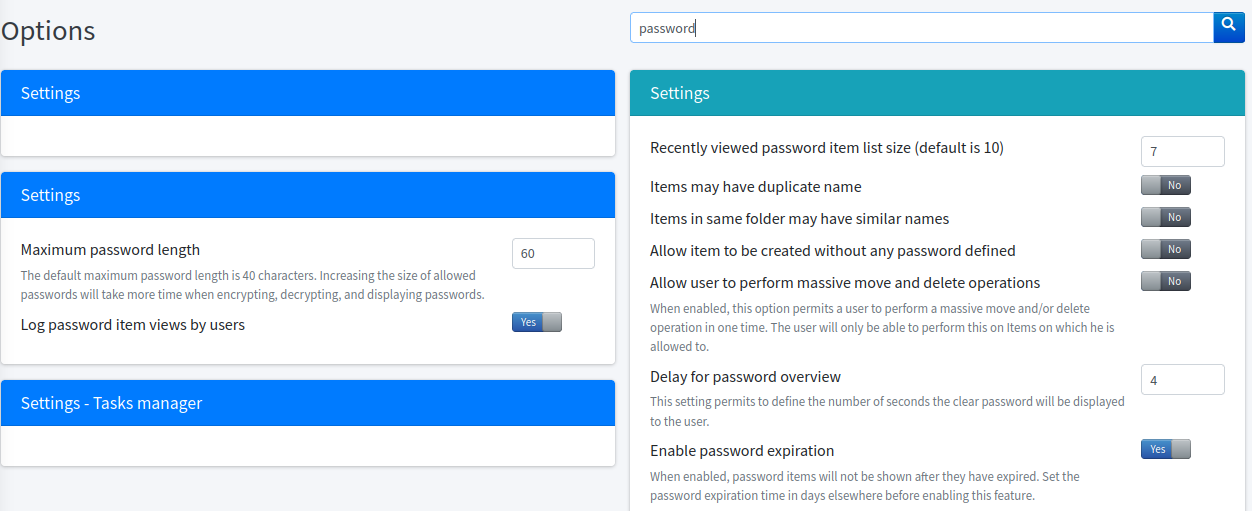
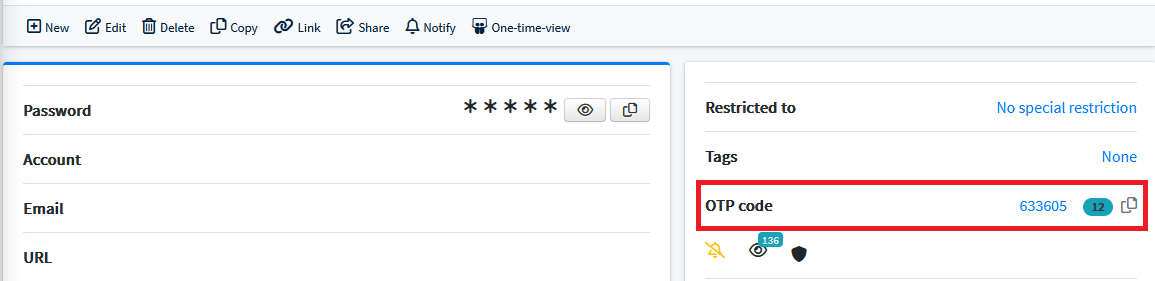
Búsqueda por palabra clave Exportación Vista de un solo uso TOTP

Tareas en segundo plano

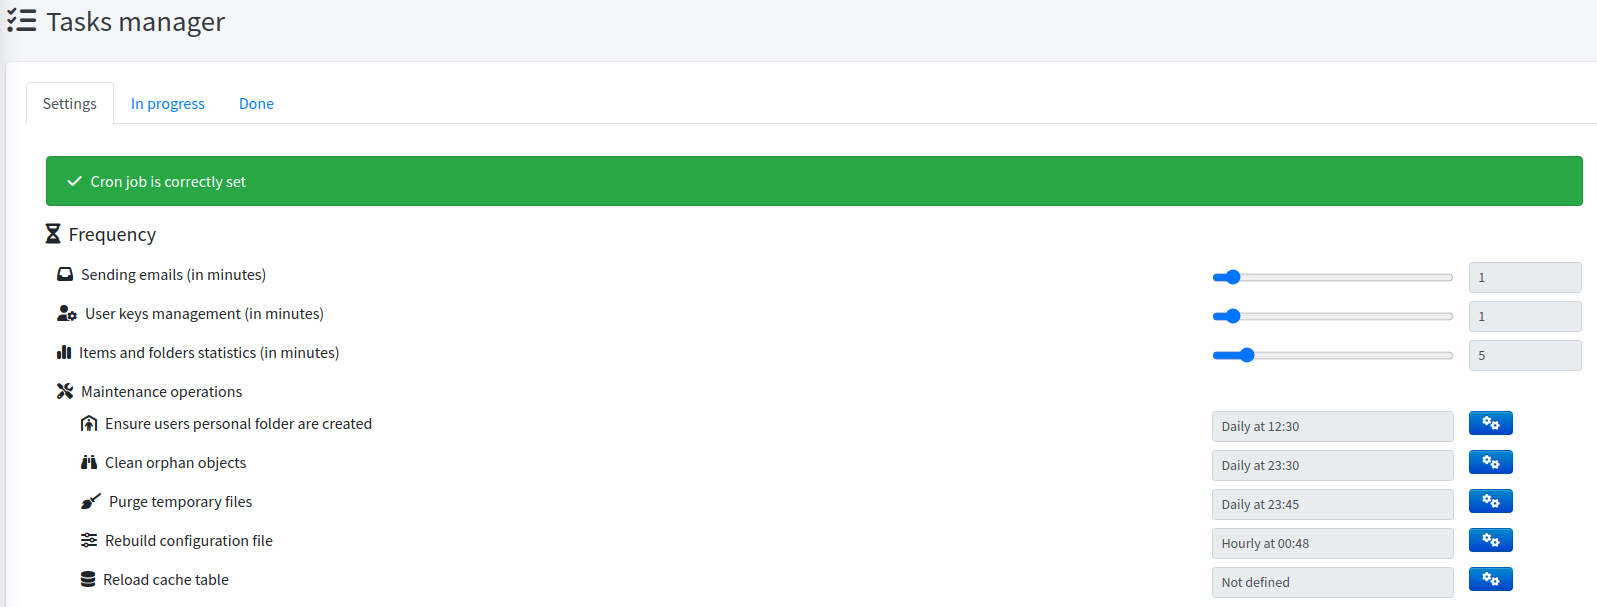
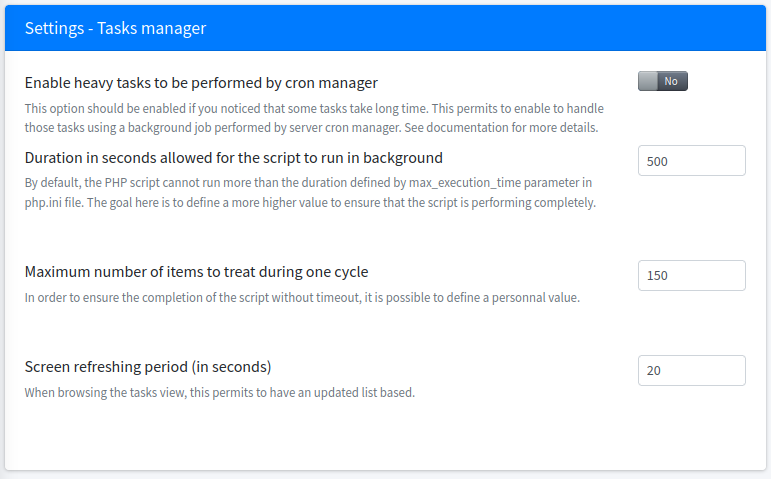
Tareas Configuración de tareas

Para quién es

🏠 Particulares y Homelab

Sé dueño de tu bóveda, literalmente.

  • Funciona en una Raspberry Pi o un VPS de 5 €
  • Carpetas personales cifradas con tu propia clave
  • Importación desde Bitwarden, LastPass, 1Password o KeePassXC
  • Gratis para siempre, sin necesidad de registrarse

👥 Equipos y PYMES

Deja de compartir contraseñas en el chat.

  • Carpetas y roles en lugar de un documento compartido
  • Un registro de quién accedió a qué y cuándo
  • Secure Send para clientes y contratistas
  • Extensión de navegador para el autocompletado diario

🏛️ Empresas y sectores regulados

Demuestra tus controles de acceso, no solo los declares.

  • Campañas de recertificación de accesos con decisiones inmutables
  • Informes de cumplimiento y exportación de evidencia
  • LDAP/AD con grupos anidados, SSO OAuth2
  • Clasificación y propiedad de los datos

Seguridad

Cifrado que puedes explicar a un auditor

Los secretos se cifran con AES-256-GCM usando nonces aleatorios y sales por secreto, bajo claves de objeto de 256 bits. La clave privada que los desbloquea se deriva de tu contraseña con PBKDF2-SHA256 a 600 000 iteraciones.

  • Cifrado autenticado — la manipulación se detecta, no se descifra en silencio
  • Distribución de claves por usuario — cada usuario posee su propia copia envuelta en RSA de cada clave de objeto, de modo que eliminar una cuenta revoca el acceso de verdad en lugar de solo ocultar un botón
  • Migración diferida — las actualizaciones de formato ocurren al acceder, sin ventana de mantenimiento
Descargar herramienta