 nescau-ufla/fuzzingtool
Software para fuzzing, utilizado en pruebas de penetración de aplicaciones web.


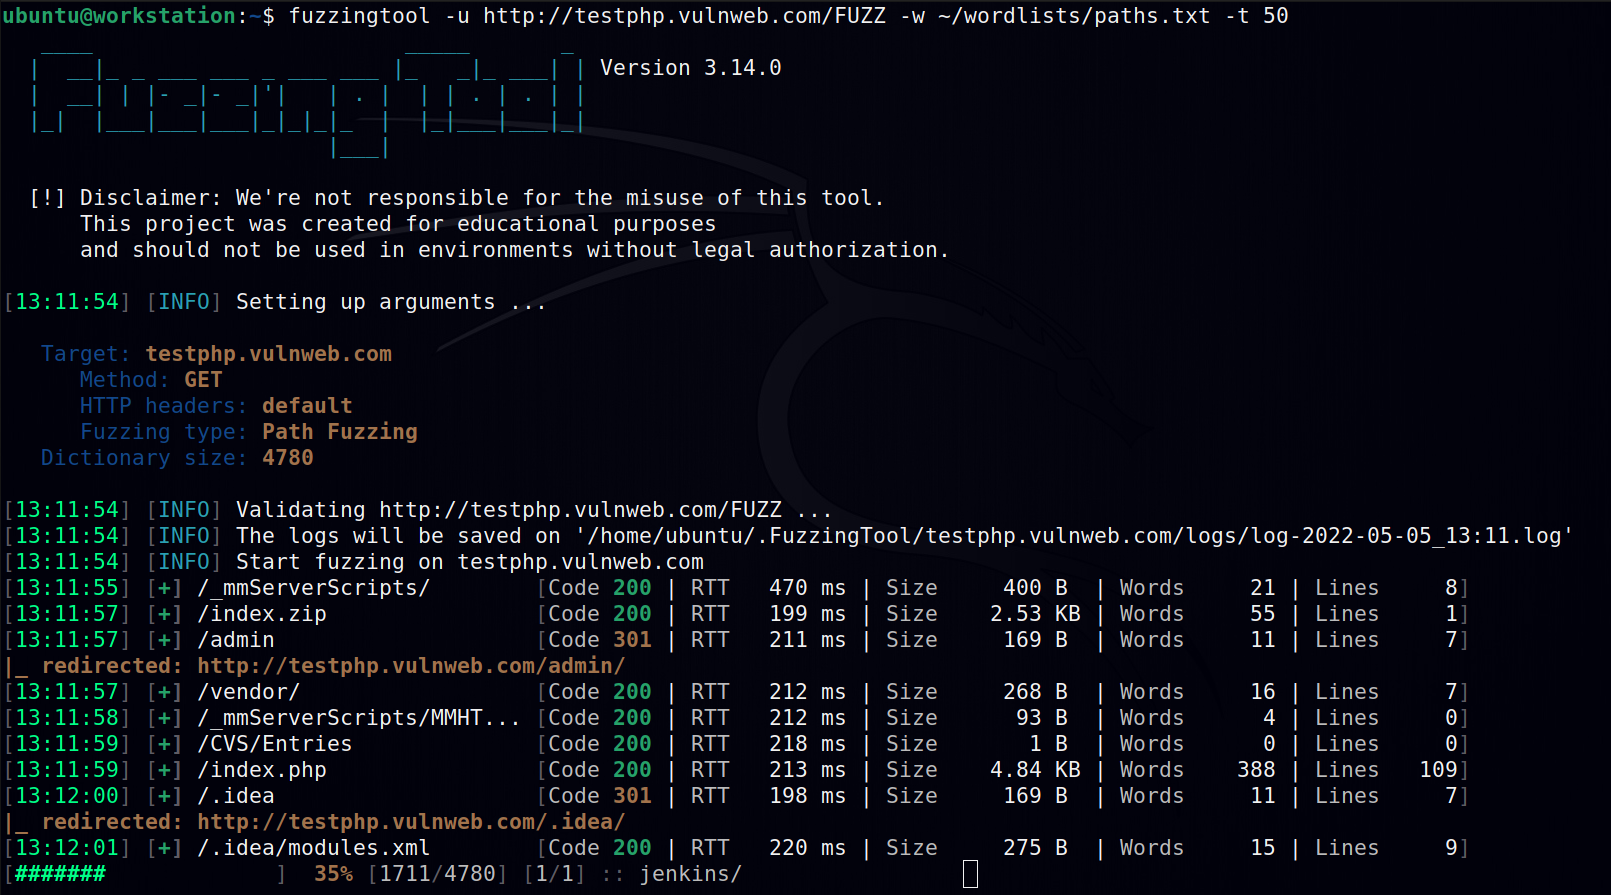
FuzzingTool es una herramienta de pruebas de penetración web que maneja fuzzing. Una vez completada la prueba, todas las entradas potencialmente vulnerables (y los datos de respuesta) se guardan en un archivo de informe.
No somos responsables del mal uso de esta herramienta. Este proyecto fue creado con fines educativos y no debe utilizarse en entornos sin autorización legal.

Antes de comenzar las pruebas de penetración, eche un vistazo a los requisitos previos y la instalación.
¡FuzzingTool ya está en Pypi! Puede instalarlo con:
$ pip install FuzzingTool
Si desea instalarlo manualmente, descargue la última versión o clone este repositorio, y también siga los siguientes requisitos previos.
$ pip install -r requirements.txt
Consulte el manual de usuario (lista de comandos y ejemplos de uso) en nuestra página wiki.
Usamos SemVer para el versionado. Para ver las versiones disponibles, consulte las etiquetas en este repositorio.
Si desea contribuir al proyecto FuzzingTool, lea CONTRIBUTING.md.
Este proyecto está licenciado bajo la Licencia MIT; consulte LICENSE para más detalles.
