
 neo23x0/munin
Comprobador de hash en línea para Virustotal y otros servicios


 _________   _    _   ______  _____  ______
| | | | | \ | |  | | | |  \ \  | |  | |  \ \     /.)
| | | | | | | |  | | | |  | |  | |  | |  | |    /)\|
|_| |_| |_| \_|__|_| |_|  |_| _|_|_ |_|  |_|   // /
                                              /'" "

Comprobador de hashes en línea para Virustotal y otros servicios
Florian Roth
Munin es una utilidad de comprobación de hashes en línea que recupera información valiosa de diversas fuentes en línea
La versión actual de Munin consulta los siguientes servicios:
Modo predeterminado: leer hashes desde un archivo
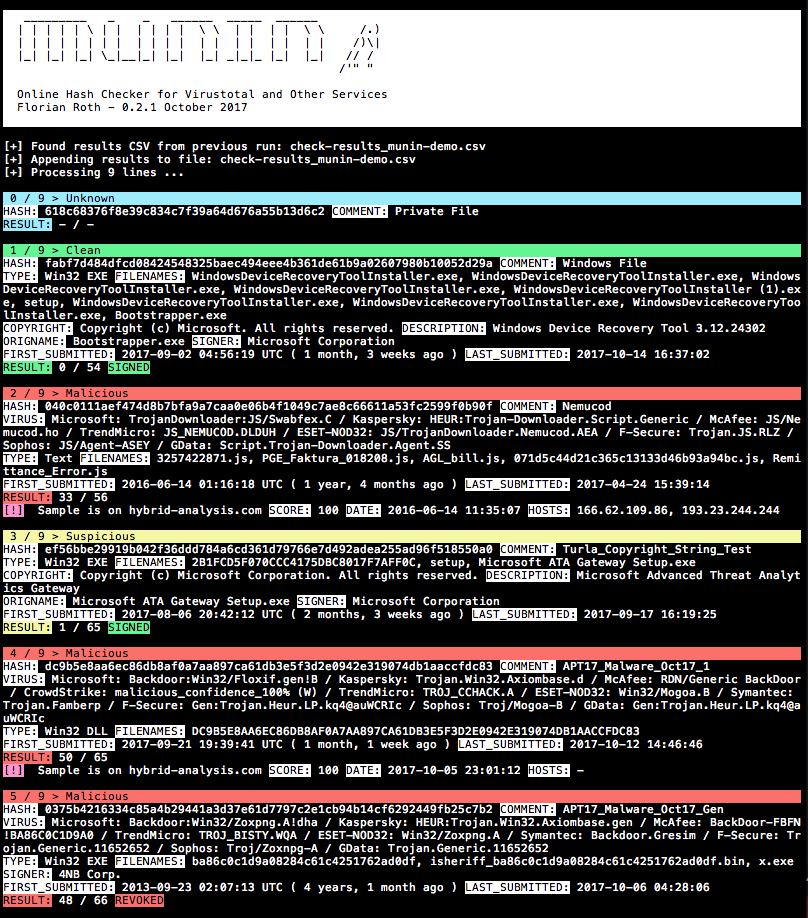
usage: munin.py [-h] [-f path] [--vh search-string]
                [--vhrule search-string] [-o output] [--vtwaitquota]
                [--vtminav min-matches] [--limit hash-limit]
                [--vhmaxage days] [-c cache-db] [-i ini-file]
                [-s sample-folder] [--comment] [-p vt-comment-prefix]
                [--download] [-d download_path] [--nocache] [--nocsv]
                [--verifycert] [--sort] [--web] [-w port] [--cli]
                [--rescan] [--debug]

Comprobador de hashes en línea

optional arguments:
  -h, --help            muestra este mensaje de ayuda y sale
  -f path               Archivo a procesar (hash línea por línea O csv con hash
                        en cada línea - autodetecta posición y comentario)
  --vh search-string    Consulta Valhalla por hashes mediante palabra clave, etiquetas, nombre de regla
                        YARA, software Mitre ATT&CK (p. ej. S0154),
                        técnica (p. ej. T1023) o grupo de amenaza (p. ej. G0049)
  --vhrule search-string
                        Consulta Valhalla por hashes mediante reglas por palabra clave,
                        etiquetas, nombre de regla YARA, software Mitre ATT&CK (p. ej.
                        S0154), técnica (p. ej. T1023) o grupo de amenaza
                        (p. ej. G0049)
  -o output             Archivo de salida para resultados (CSV)
  --vtwaitquota         No continuar si se supera la cuota de VT sino esperar
                        al día siguiente
  --vtminav min-matches
                        Número mínimo de coincidencias de AV para consultar la información del hash
                        en VT"
  --limit hash-limit    Salir tras procesar esta cantidad de hashes nuevos en modo
                        lote (caché ignorada).
  --vhmaxage days       Antigüedad máxima de la muestra en Valhalla a procesar
  -c cache-db           Nombre del archivo de base de datos de caché (predeterminado: vt-hash-
                        db.json)
  -i ini-file           Nombre del archivo ini que contiene las claves de API
  -s sample-folder      Carpeta con muestras a procesar
  --comment             Publica un comentario para el hash analizado que
                        contiene el comentario de la línea de registro
  -p vt-comment-prefix  Prefijo del comentario de Virustotal
  --download            Habilita la descarga de muestras desde Hybrid Analysis.
                        Se necesita el SHA256 de la muestra.
  -d download_path      Ruta de salida para la descarga de muestras desde Hybrid
                        Analysis. La carpeta debe existir
  --nocache             No usar el archivo de base de datos de caché
  --nocsv               No escribir un CSV con los resultados
  --verifycert          Verificar certificados SSL/TLS
  --sort                Ordenar las líneas de entrada
  --web                 Ejecutar Munin como servicio web
  -w port               Puerto del servicio web
  --cli                 Ejecutar Munin en modo de interfaz de línea de comandos
  --rescan              Activar un reescaneo de cada archivo analizado
  --debug               Salida de depuración
pip3 install -r requirements.txt (en macOS añade --user)cp munin.ini my.ini (consulta la sección Get the API Keys para obtener ayuda)python munin.py -i my.ini -f munin-demo.txtProcesa un resultado de Virustotal Retrohunt y ordena las líneas antes de comprobar para que las firmas coincidentes se verifiquen en bloques
python3 munin.py -i my.ini -f ~/Downloads/retro_hunt
Procesar un directorio con muestras y verificar sus hashes en línea
python3 munin.py -i my.ini -s ~/malware/case34
Usar el modo de interfaz de línea de comandos (nuevo en v0.14)
python3 munin.py -i my.ini
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
