
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
ssh-auditor — La mejor manera de escanear contraseñas SSH débiles en tu red | Kitploit
Herramientas/GitHubGitHub/ncsa/ssh-auditor
Escáneres de VulnerabilidadesAtaques de ContraseñasSeguridad de Redes
GitHubncsa/ssh-auditor

ssh-auditor

La mejor manera de escanear contraseñas SSH débiles en tu red

Ver Repositorio
620867hace 5 añosRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Build Status

SSH Auditor

Características

ssh-auditor automáticamente:

  • Revisar todos los hosts conocidos cuando se añadan nuevas credenciales. Solo comprobará las nuevas credenciales.
  • Poner en cola un escaneo completo de credenciales para cualquier nuevo host descubierto.
  • Poner en cola un escaneo completo de credenciales para cualquier host conocido cuya versión de SSH o huella de clave cambie.
  • Intentar la ejecución de comandos así como intentar tunelizar una conexión TCP.
  • Revisar cada credencial usando un scan_interval por credencial - por defecto 14 días.

Está diseñado para que puedas ejecutar ssh-auditor discover + ssh-auditor scan desde cron cada hora para realizar una auditoría constante.
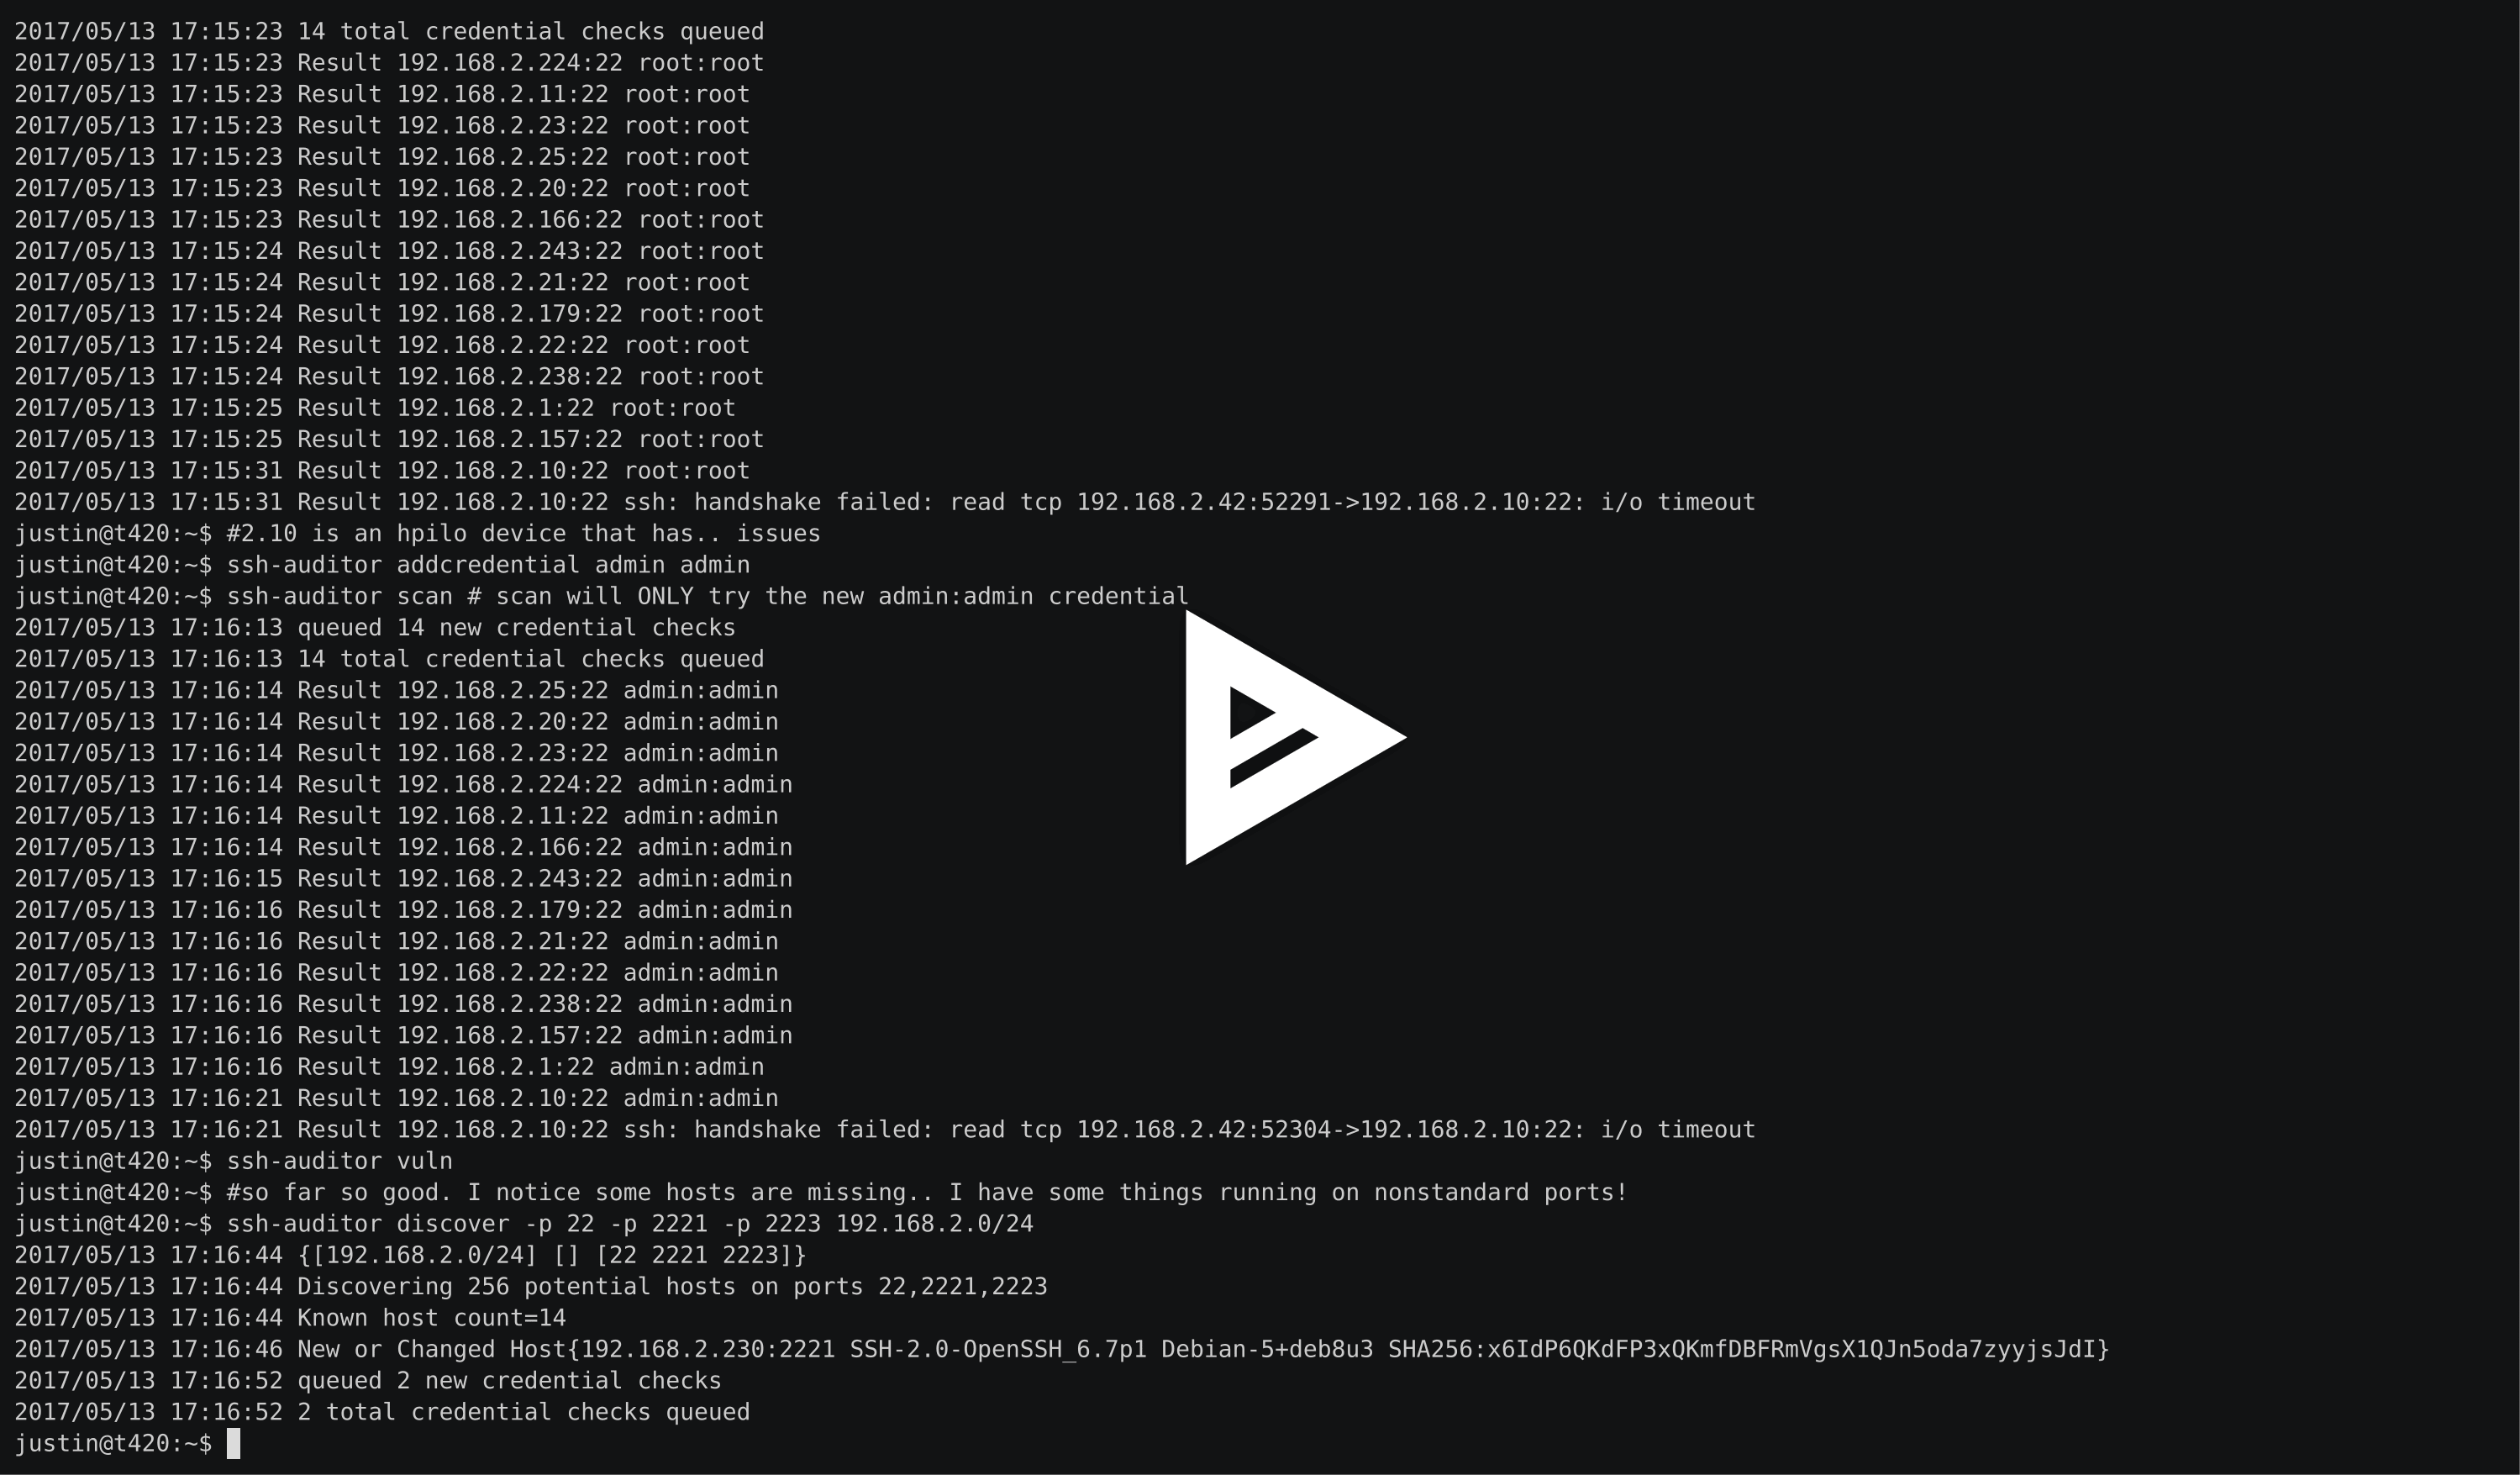
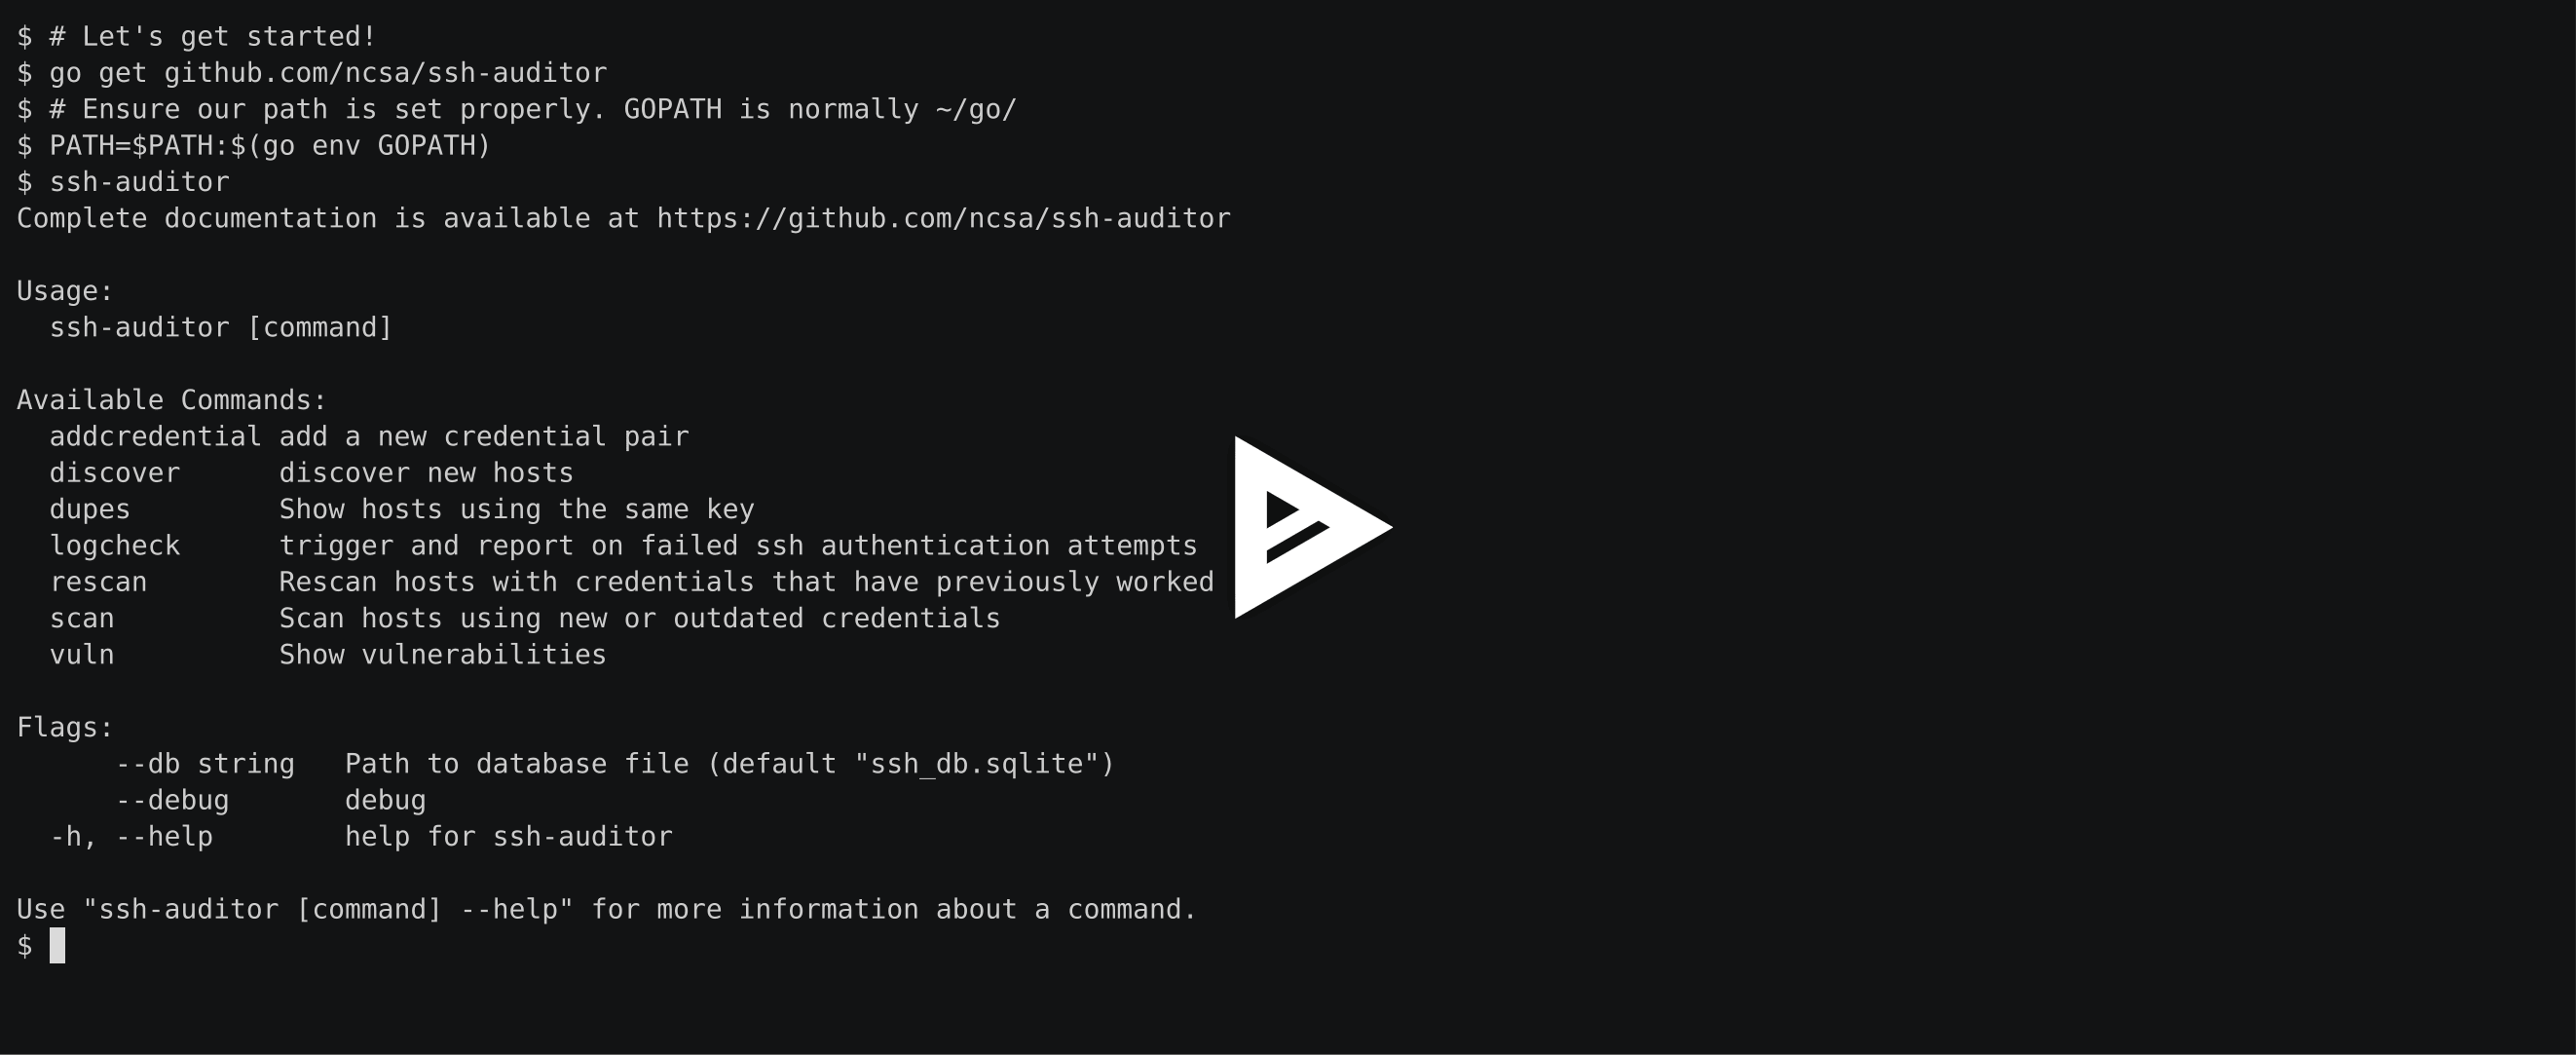
Demos

Demo anterior mostrando todas las características

demo

Demo mostrando la salida de registro mejorada

demo

Uso

Instalación

$ brew install go # o como quieras instalar el compilador de go
$ go get github.com/ncsa/ssh-auditor

o Compilar desde un clon de git

$ go build

Compilar un binario estático incluyendo sqlite

$ make static

Asegúrate de poder usar suficientes descriptores de archivo

$ ulimit -n 4096

Crear base de datos inicial y descubrir servidores ssh

$ ./ssh-auditor discover -p 22 -p 2222 192.168.1.0/24 10.0.0.1/24

Añadir pares de credenciales para comprobar

$ ./ssh-auditor addcredential root root
$ ./ssh-auditor addcredential admin admin
$ ./ssh-auditor addcredential guest guest --scan-interval 1 # comprobar esto una vez al día

Probar credenciales contra hosts descubiertos

$ ./ssh-auditor scan

Generar un informe sobre qué credenciales funcionaron

$ ./ssh-auditor vuln

Volver a comprobar credenciales que funcionaron

$ ./ssh-auditor rescan

Generar un informe sobre uso de claves duplicadas

$ ./ssh-auditor dupes

PENDIENTE

  • actualizar la tabla de 'cambios de host'
  • manejar falsos positivos de dispositivos que no usan autenticación por contraseña SSH sino que usan el shell para hacerlo.
  • tiempos de revisión variables - cada credencial tiene un scan_interval en días
  • mejor soporte para puertos no estándar - discover es lo único que necesita actualizarse, el resto no importa.
  • posiblemente convertir en daemon y añadir una API a la que Bro pueda conectarse para iniciar un descubrimiento tan pronto como se detecte un nuevo servidor SSH.
  • hacer que el almacenamiento sea intercambiable (mysql, postgresql).
  • diferenciar entre un intento de contraseña fallido y una conexión fallida o tiempo de espera. Mayormente hecho. Cosas como fail2ban complican esto.
  • añadir implementaciones en Go para el comando de informe sqlite3.

Consulta de informe.

Esta consulta que ejecuta ssh-auditor vuln es

select
        hc.hostport, hc.user, hc.password, hc.result, hc.last_tested, h.version
 from
        host_creds hc, hosts h
 where
        h.hostport = hc.hostport
 and    result!='' order by last_tested asc
Descargar herramienta