
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
mwemu — Emulador de hardware x86 en Rust puro y simulador de procesos de Windows para análisis de malware, emulación de shellcode y desempaquetado de payloads. Soporta ejecutables PE de 32/64 bits, Metasploit, Cobalt Strike y familias de malware complejas. | Kitploit
Herramientas/GitHubGitHub/mwemuorg/mwemu
Frameworks de ExploitsIngeniería InversaShellcodeAnálisis de MalwareAnálisis de Binarios
GitHubmwemuorg/mwemu

mwemu

Emulador de hardware x86 en Rust puro y simulador de procesos de Windows para análisis de malware, emulación de shellcode y desempaquetado de payloads. Soporta ejecutables PE de 32/64 bits, Metasploit, Cobalt Strike y familias de malware complejas.

Ver Repositorio
3134425hace 5h 53mRevisado por Kitploit
Sitio web

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

MWEmu

CI mwemu crates.io libmwemu crates.io Docs.rs PyPI License: Apache 2.0 MSRV Listed on mcpservers.org

Documentación oficial

mwemu.github.io

¿Qué es esto?

Es un emulador de hardware + simulador de procesos del SO implementado en rust puro.

Este enfoque es muy conveniente para el análisis de malware y otras cosas (PE, shellcode, etc.)

El SO es principalmente windows, emula un proceso de windows, con soporte muy básico para linux.

El hardware es x86 32/64bits, es rápido y fiable.
MWEMU Logo

Tres formas de usar el software

  • línea de comandos mwemu https://github.com/mwemuorg/mwemu
  • crate libmwemu https://crates.io/crates/libmwemu
  • pymwemu https://pypi.org/project/pymwemu/

nota sobre scemu

El proyecto fue renombrado de scemu a mwemu.

Algunos vídeos

r2con2025 usando radare2 desde mwemu para hacer análisis estático y visualización dentro de un momento de emulación.

algunas demos

Características

  • 📦 seguridad de rust, bueno para emular malware.

    • Todas las dependencias están en rust.
  • ⚡ emulación muy rápida

    • benchmarks
    • 25.767.432 instrucciones/segundo
    • 680.000 instrucciones/segundo imprimiendo cada instrucción -vv.
    • pruébalo tú mismo: time mwemu -f test/exe64win_enigma.bin -6 -v -c 20000000 --cmd q
  • impulsado por la increíble librería desensambladora iced-x86 de rust.

  • herramienta de línea de comandos, librería rust y librería python.

  • detector de iteraciones.

  • seguimiento de memoria y registros.

  • coloreado.

  • detenerse en un momento específico y explorar el estado o modificarlo.

  • 339 instrucciones de CPU implementadas.

  • 260 winapi de 32bits implementadas de 15 dlls.

  • 204 winapi de 64bits implementadas de 10 dlls.

  • todas las llamadas al sistema de linux.

  • cadenas SEH.

  • manejador de excepciones vectorizadas.

  • estructuras PEB, TEB.

  • enlazado dinámico.

  • enlace de IAT.

  • carga retardada.

  • asignador de memoria.

  • reaccionar con int3.

  • cpuid no depurado.

  • emulación de shellcode de 32bits y 64bits.

  • emulación de ejecutables pe32 y pe64.

  • emulación completa con payloads conocidos:

    • shellcodes de metasploit.
    • codificadores de metasploit.
    • cobalt strike.
    • shellgen.
    • guloader (no totalmente por ahora, pero llega más lejos que el depurador)
    • mars stealer pe32.
    • bumblebee.
  • emulación parcial con funciones complejas de malware:

    • guloader
    • xloader
    • danabot

pymwemu vs malware

  • raccoon, descifrado de cadenas
  • vidar, descifrado de cadenas
  • xloader, descifrado total, generación de claves, construcción del cifrado de url.
  • lokibot, desofuscación de api
  • mars desempaquetado y obtención de ioc
  • shikata decodificación y obtención de ioc
  • danabot descifrado de cadenas
  • zloader descifrado de cadenas
  • bumblebee desempaquetado tras emular 25.515.274.634 instrucciones.
  • enigma loader desofuscación de api y descifrado del drop
  • bugsleep desempaquetado
  • gozi descifrado de bss y predictor de dga.

Capturar un momento de emulación

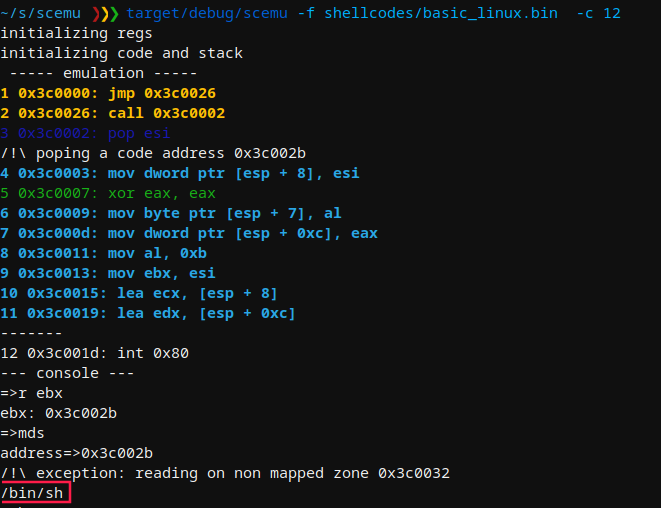
Durante la emulación puedes ver el número de instrucciones de cpu emuladas, ese es un ID único para un momento de emulación.

Con el flag -c detienes la emulación en un momento específico e inspeccionas qué está pasando con la consola.

Uso

MWEMU emulator for malware 0.7.11
@sha0coder

USAGE:
    mwemu [FLAGS] [OPTIONS]

FLAGS:
    -6, --64bits         enable 64bits architecture emulation
        --banzai         skip unimplemented instructions, and keep up emulating what can be emulated
        --flags          trace the flags hex value in every instruction.
    -F, --fpu            trace the fpu states.
    -h, --handle         handle Ctrl+C to spawn console
        --help           Prints help information
    -l, --loops          show loop interations, it is slow.
    -m, --memory         trace all the memory accesses read and write.
    -n, --nocolors       print without colors for redirectin to a file >out
    -r, --regs           print the register values in every step.
    -p, --stack_trace    trace stack on push/pop
    -t, --test           test mode
        --version        Prints version information
    -v, --verbose        -vv for view the assembly, -v only messages, without verbose only see the api calls and goes
                         faster
Descargar herramienta