 mvpyyds/cve-2023-4166
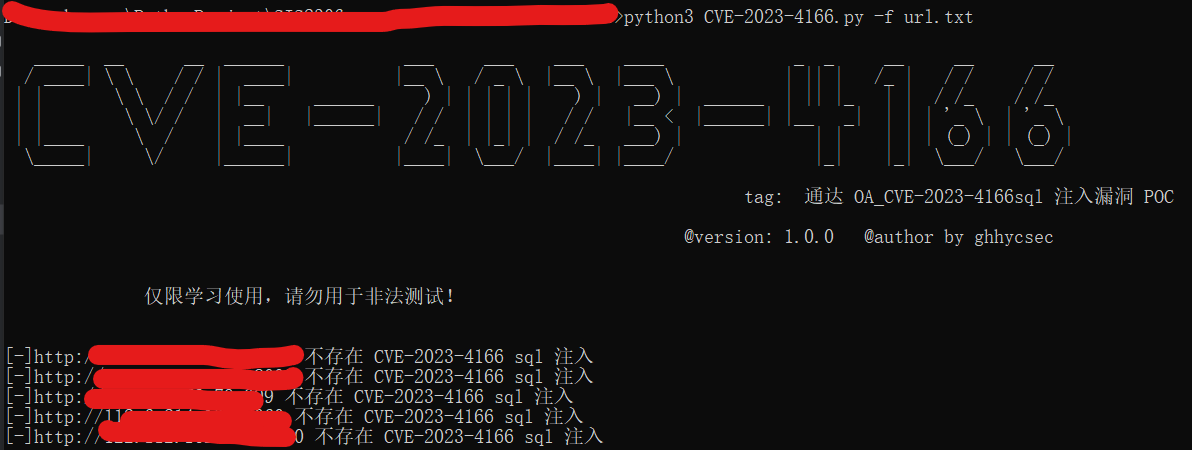
Exploit en Python para CVE-2023-4166 dirigido a Tongda OA. Admite escaneo por lotes basado en URL única y archivos para la verificación automatizada de vulnerabilidades.

fofa:通达 OA
python3 CVE-2023-4165.py -h python3 CVE-2023-4165.py -u 单个url目标文件 python3 CVE-2023-4165.py -f url.txt
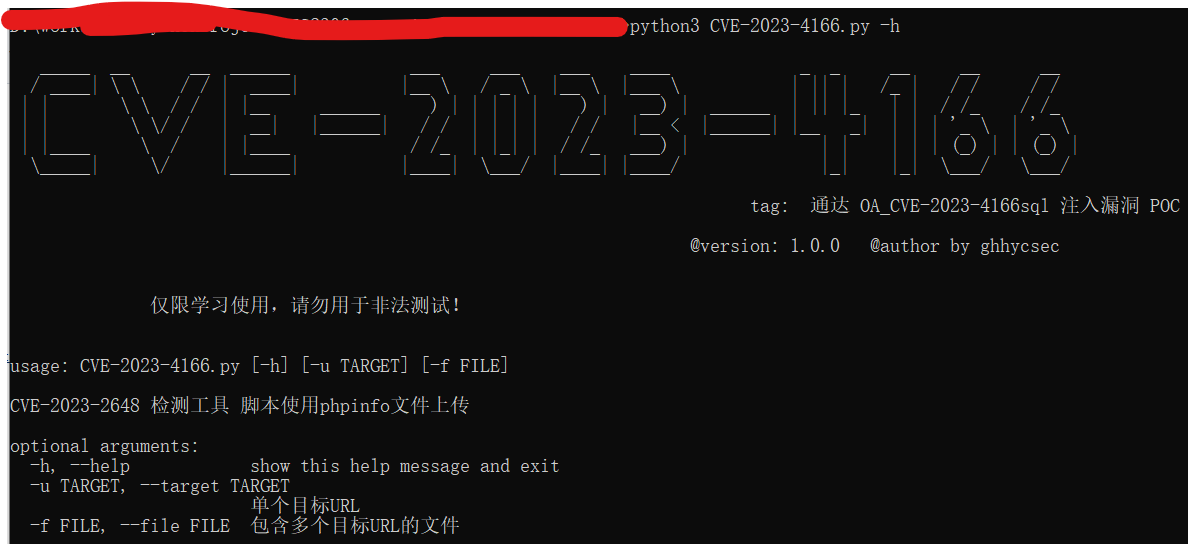 Luego verifica la dirección.

