Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
h4rpy — Herramienta automatizada de ataque WPA/WPA2 PSK. | Kitploit

Herramientas/GitHubGitHub/ms-web-bn/h4rpy
Auditoría Wi-FiAtaques de ContraseñasPruebas de PenetraciónAprendizaje y Educación
GitHubms-web-bn/h4rpy

h4rpy

Herramienta automatizada de ataque WPA/WPA2 PSK.

Ver Repositorio
6559156hace 5 añosRevisado por Kitploit
Compartir

h4rpy

h4rpy es una herramienta automatizada de ataque WPA/WPA2 PSK, un wrapper del framework aircrack-ng.

h4rpy proporciona una interfaz limpia para el descifrado automatizado de redes WPA/WPA2 PSK. h4rpy habilita el modo monitor en la interfaz inalámbrica seleccionada, escanea el espacio inalámbrico en busca de puntos de acceso, intenta capturar el handshake WPA/WPA2 de 4 vías para el punto de acceso e inicia un ataque de diccionario sobre el handshake. También es posible enviar paquetes de desasociación a los clientes asociados con el punto de acceso.

Instalación:

La instalación consiste en clonar el repositorio, ejecutar un script que instalará las dependencias (framework aircrack-ng y Terminator son necesarios para ejecutar h4rpy), o instalarlas manualmente, y hacer que h4rpy sea ejecutable. El script de instalación funciona con los gestores de paquetes apt y pacman (Debian y Arch).

# git clone https://github.com/MS-WEB-BN/h4rpy/
# cd h4rpy
# sudo bash config.sh
# sudo chmod +x h4rpy

Uso:

Para ejecutar h4rpy:

# sudo ./h4rpy

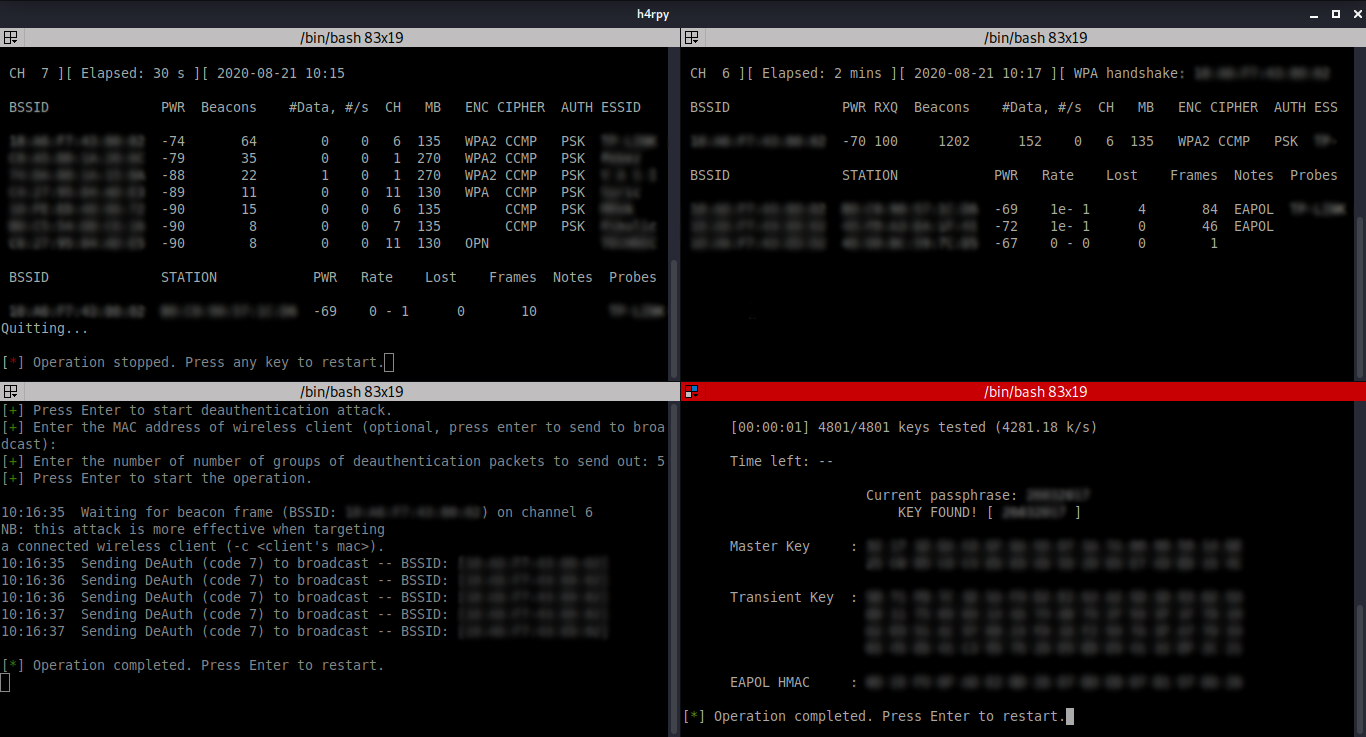
Arriba a la izquierda: Habilitar modo monitor, escanear puntos de acceso (captura de paquetes de tramas 802.11 sin procesar);

Arriba a la derecha: Captura de paquetes en la red inalámbrica seleccionada, capturando el handshake WPA/WPA2 de 4 vías;

Abajo a la izquierda: Envía paquetes de desasociación a los clientes que están actualmente asociados con un punto de acceso seleccionado;

Abajo a la derecha: Ataque de diccionario sobre el handshake WPA/WPA2 de 4 vías capturado.

Capturas de pantalla:

Start Cracked

Licencia:

El software es libre de usar, modificar y distribuir, siempre que se dé crédito al creador (n1x_ [MS-WEB]).

Aviso legal:

Cualquier acción y/o actividad realizada mediante el uso de h4rpy es responsabilidad exclusiva del usuario. El mal uso de h4rpy puede dar lugar a cargos penales contra las personas en cuestión. El autor no se hará responsable en caso de que se presenten cargos penales contra cualquier persona que haga un mal uso de h4rpy para infringir la ley.

Nota de contribución:

Cada uno de los scripts/herramientas/programas alojados aquí se realizan como parte de los cursos de ciberseguridad de MS-WEB, dirigidos a principiantes, por lo tanto son puramente educativos y/o demostrativos, y se pretende que sigan siéndolo, incluso si alcanzan una audiencia más amplia y un uso en el mundo real. Todas las pausas presentes en el código están ahí para que el usuario pueda leer la salida, de modo que se entienda la acción que se está ejecutando.

Cualquier pull request que elimine dichas pausas, o partes de la salida, va en contra del propósito educativo y no será aceptado.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →