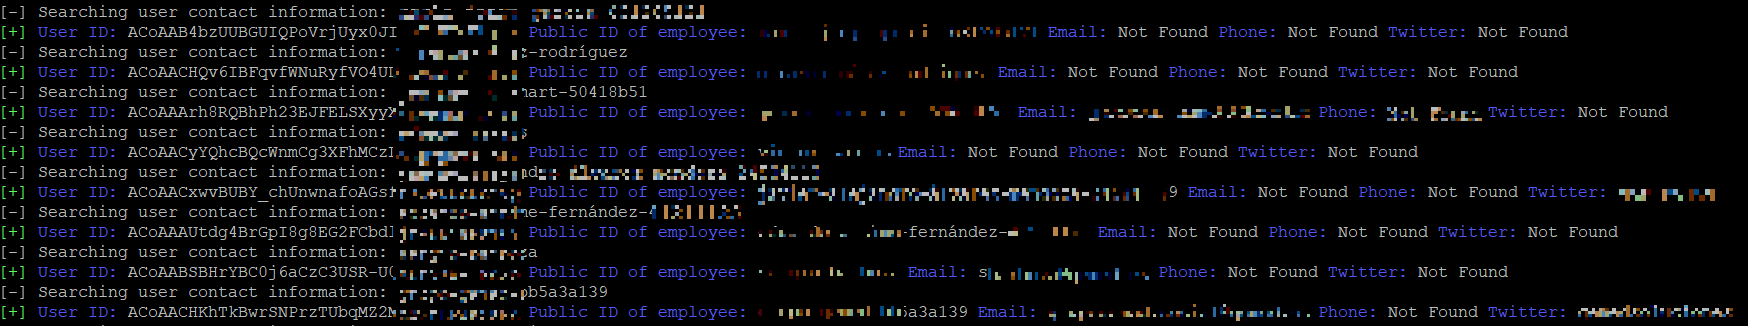

SocialPwned es una herramienta OSINT que permite obtener los correos electrónicos, de un objetivo, publicados en redes sociales como Instagram, Linkedin y Twitter para encontrar posibles filtraciones de credenciales en PwnDB o Dehashed y obtener información de cuentas de Google a través de GHunt.


SocialPwned es una herramienta OSINT que permite obtener los correos electrónicos, de un objetivo, publicados en redes sociales como Instagram, LinkedIn y Twitter para encontrar posibles filtraciones de credenciales en PwnDB o Dehashed y obtener información de cuentas de Google a través de GHunt.
El propósito de esta herramienta es facilitar la búsqueda de objetivos vulnerables durante la fase de Footprinting en un Hacking Ético. Es común que los empleados de una empresa publiquen sus correos electrónicos en redes sociales, ya sean profesionales o personales, por lo que si estos correos tienen filtradas sus credenciales, es posible que las contraseñas encontradas hayan sido reutilizadas en el entorno a auditar. Si no es el caso, al menos tendrías una idea de los patrones que sigue este objetivo para crear las contraseñas y poder realizar otros ataques con un mayor nivel de efectividad.
SocialPwned utiliza diferentes módulos:
$ service docker start
$ docker pull mrtuxx/socialpwned
$ docker run -v $(pwd)/credentials.json:/socialpwned/credentials.json -v $(pwd)/output:/socialpwned/output -it mrtuxx/socialpwned socialpwned.py --credentials credentials.json --help
NOTA: Necesitarás tener el servicio docker correctamente instalado.
La instalación de Tor depende de tu sistema. En un Debian:
$ sudo apt-get install tor
$ /etc/init.d/tor start
Clona el repositorio usando Git:
$ git clone https://github.com/MrTuxx/SocialPwned.git
$ cd SocialPwned
$ sudo pip3 install --user --upgrade git+https://github.com/twintproject/twint.git@origin/master#egg=twint
$ sudo pip3 install -r requirements.txt
$ sudo python3 socialpwned.py --credentials credentials.json --help
Para que el módulo GHunt funcione correctamente debes seguir estos pasos:
Para hacer uso de las funciones de Instagram y Linkedin necesitas tener una cuenta creada en cada una de las redes sociales. Las credenciales deben indicarse en un archivo JSON:
{
    "instagram":{
        "username":"username",
        "password":"password"
    },
    "linkedin":{
        "email":"email",
        "password":"password"
    },
    "ghunt":{
        "SID":"SID",
        "SSID":"SSID",
        "APISID":"APISID",
        "SAPISID":"SAPISID",
        "HSID":"HSID"
    },
    "dehashed":{
         "email":"email",
         "apikey":"apikey"
    }
}
NOTA: Las cookies necesarias para que el módulo GHunt funcione se pueden obtener siguiendo los pasos explicados aquí.
usage: socialpwned.py [-h] --credentials CREDENTIALS [--pwndb] [--tor-proxy PROXY] [--instagram] [--info QUERY]
                      [--location LOCATION_ID] [--hashtag-ig QUERY] [--target-ig USERNAME] [--search-users-ig QUERY]
                      [--my-followers] [--my-followings] [--followers-ig] [--followings-ig] [--linkedin]
                      [--company COMPANY_ID] [--search-companies QUERY] [--employees] [--my-contacts]
                      [--user-contacts USER_ID] [--search-users-in QUERY] [--target-in USERNAME] [--add-contacts]
                      [--add-a-contact USER_ID] [--twitter] [--limit LIMIT] [--year YEAR] [--since DATE]
                      [--until DATE] [--profile-full] [--all-tw] [--target-tw USERNAME] [--hashtag-tw USERNAME]
                      [--followers-tw] [--followings-tw] [--ghunt] [--email-gh [email protected]] [--dehashed]
                      [--email-dh [email protected]]
Si haces un pull de la imagen docker debes ejecutar:
docker run -v $(pwd)/<YOUR CREDENTIALS JSON FILE>:/socialpwned/credentials.json -v $(pwd)/output:/socialpwned/output -it mrtuxx/socialpwned socialpwned.py --credentials credentials.json <COMMANDS>
Mantén las sesiones de Linkedin e Instagram en un navegador para resolver posibles bloqueos. Interactúa de forma normal.
Antes de intentar obtener todos los correos electrónicos de los empleados de una organización en Linkedin, asegúrate de tener una amplia red de contactos, amigos en común y algunos empleados agregados a tu red. Muchas veces no puedes ver la información de un contacto si no está en tu red.
Intenta no realizar búsquedas masivas para evitar ser bloqueado.
Combina los módulos cuando se trate de un objetivo específico o no manejará una gran cantidad de información, de lo contrario puede fallar o serás bloqueado.
Cada vez que se ejecuta SocialPwned, se generará un directorio con el siguiente formato:

