 mrforkbomb/cifswitch-checker-cve-2026-46243
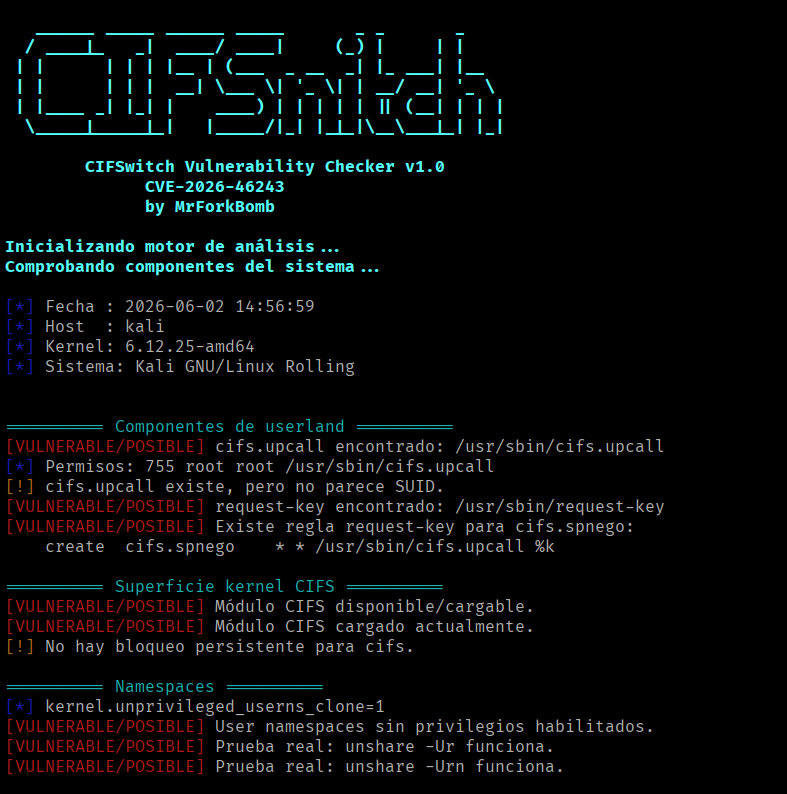
Script para comprobar si la vulnerabilidad de Linux CIFSwitch (CVE-2026-46243) nos afecta. Detecta configuraciones potencialmente vulnerables y mitigaciones sin ejecutar exploits.

Checker para Linux que permite identificar configuraciones potencialmente vulnerables a la vulnerabilidad CIFSwitch (CVE-2026-46243). No explota la vulnerabilidad ni modifica el sistema. El objetivo principal es ayudar a identificar equipos potencialmente afectados y validar mitigaciones.
La herramienta realiza verificaciones pasivas sobre:
Referencia Técnica La vulnerabilidad original y la prueba de concepto (PoC) utilizada como referencia para el desarrollo de este checker se puede encontrar en el siguiente repositorio: https://github.com/manizada/CIFSwitch
Clonar el repositorio:
git clone https://github.com/MrForkBomb/CIFSwitch-Checker-CVE-2026-46243.gitcd CIFSwitch-Checker-CVE-2026-46243chmod +x CIFSwitch_Checker.sh./CIFSwitch_Checker.sh o bash CIFSwitch_Checker.sh

Este script nace con el objetivo de aportar una forma sencilla y rápida de evaluar la exposición de sistemas Linux ante vulnerabilidades recientes del kernel sin necesidad de ejecutar exploits o códigos potencialmente sospechosos.
La prioridad es ofrecer análisis seguros, reproducibles y comprensibles de una forma fácil para administradores de sistemas y profesionales de ciberseguridad.
Este proyecto tiene fines exclusivamente defensivos, educativos y de auditoría de seguridad. La herramienta CIFSwitch Checker no explota la vulnerabilidad ni modifica el sistema, únicamente realiza verificaciones pasivas para ayudar a identificar configuraciones potencialmente vulnerables y validar mitigaciones.
