
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
jboss-_CVE-2017-12149 — Herramienta de línea de comandos basada en Java para verificar la presencia de CVE-2017-12149 en servidores JBoss enviando solicitudes manipuladas y comprobando una cadena de respuesta específica. | Kitploit
Herramientas/GitHubGitHub/mre-fog/jboss-_cve-2017-12149
Escáneres de VulnerabilidadesAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de Penetración
GitHubmre-fog/jboss-_cve-2017-12149

jboss-_CVE-2017-12149

Herramienta de línea de comandos basada en Java para verificar la presencia de CVE-2017-12149 en servidores JBoss enviando solicitudes manipuladas y comprobando una cadena de respuesta específica.

Ver Repositorio
3hace 3 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

jboss-_CVE-2017-12149

72DC2C8058A7B3711A5D0446692D4BDA

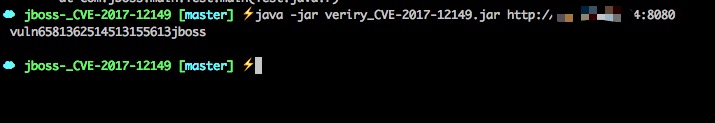
verify_CVE-2017-12149.jar ofrece la verificación de la vulnerabilidad en modo de línea de comandos; si la vulnerabilidad existe, devuelve la cadena de caracteres característica. Solo necesita ejecutar el comando:

$ java -jar verify_CVE-2017-12149.jar http://xxx:8080

#成功返回:
vuln6581362514513155613jboss
截图2

Descargar herramienta