 mr-un533n/cve-2024-57609
Vulnerabilidad de redirección abierta en Kanaries

Página del Proveedor: https://kanaries.net/
Video de Prueba de Concepto: https://drive.google.com/file/d/1kqfbmx1W6UgSs56gOLOsUFiGcvKrIyW9/view?usp=sharing
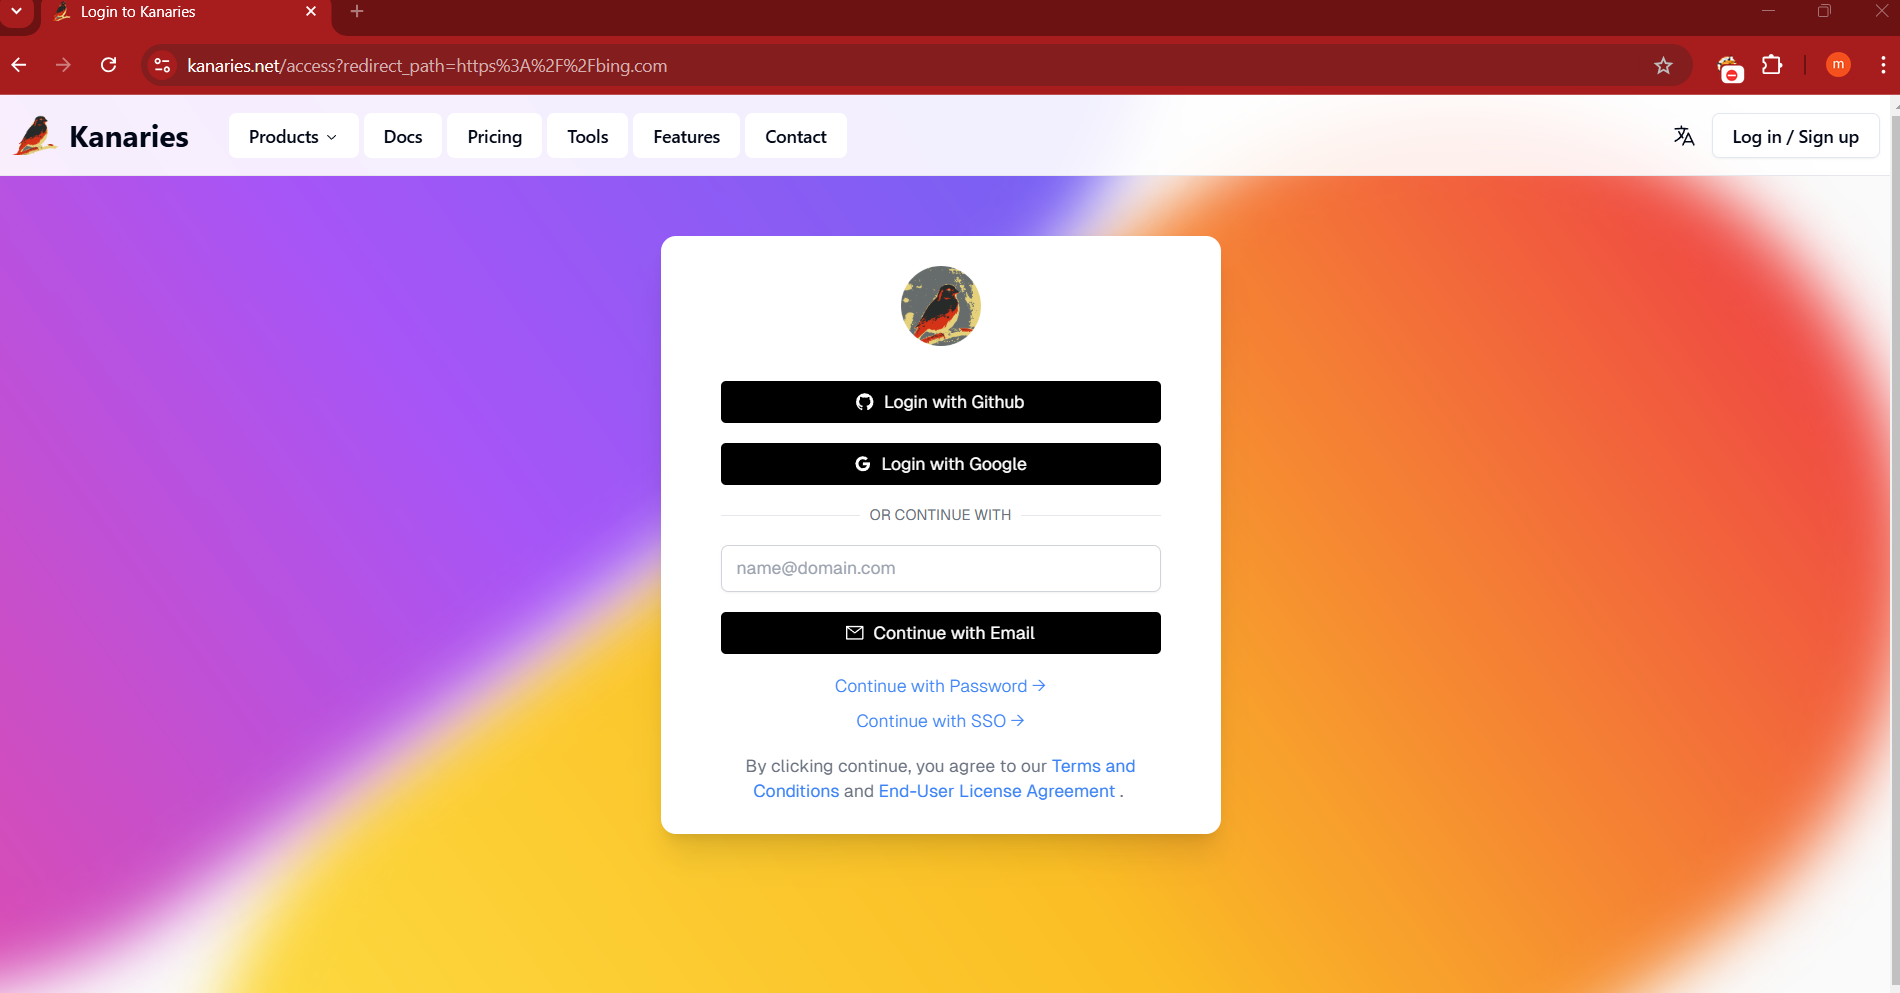
Navegue al sitio web de Kanaries.
redirect_path a un sitio malicioso, como:
https://kanaries.net/access?redirect_path=https%3A%2F%2Fbing.comHaga clic en "Iniciar sesión con GitHub" o "Iniciar sesión con Google" para iniciar el proceso de inicio de sesión.
En lugar de ser redirigido de vuelta a la página prevista (kanaries.net), es redirigido a bing.com (o a cualquier URL maliciosa especificada en el parámetro redirect_path).