

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/mlcsec/proctools
Forensia de MemoriaAnálisis ForenseRecopilación de InformaciónForensia DigitalRed Teaming
GitHubmlcsec/proctools

proctools

Pequeño conjunto de herramientas para extraer información y volcar cadenas sensibles de procesos de Windows.

Ver Repositorio
1161436hace 2 añosRevisado por Kitploit
Compartir

proctools

Pequeño conjunto de herramientas para extraer información y volcar cadenas sensibles de procesos de Windows. Hecho para acompañar a FormThief.

  • procsearch - encuentra cadenas sensibles en la memoria del proceso objetivo
    • busca la cadena analizada en la memoria legible del proceso; si se encuentra, muestra un rango de caracteres ASCII válidos alrededor de la cadena de búsqueda
  • procinfo - muestra la siguiente información de versión de archivo del ejecutable del proceso:
    • nombre del proceso
    • descripción
    • nombre del producto
    • versión del archivo
    • nombre interno
    • nombre de la compañía
    • comentarios
    • derechos de autor legales
    • marcas registradas legales
    • versión del producto
    • compilación privada
    • compilación especial
  • procargs - extrae los argumentos de línea de comandos del proceso objetivo
  • prockill - termina el proceso objetivo

procsearch.cpp

Vuelca la memoria del proceso y busca cadenas legibles. PID, cadena de búsqueda y rango proporcionados solo para esta versión. Cuando se encuentra la cadena de búsqueda, el parámetro de rango indica cuántos caracteres a cada lado de la cadena encontrada se deben imprimir siempre que sean ASCII válidos.

Compilar en VS. Ejemplo a continuación volcando información de usuario del proceso de Outlook:

PS C:\Users\capde> .\procsearch.exe 7592 "email" 500

[+] Search string "email" FOUND: (...) "age_group": "adult",  "association_status": "{\"com.microsoft.Olk\":\"associated\"}"
,"authority": "https://login.microsoftonline.com/consumers",  "birthday": "1969-3-1",  "display_name": "John Doe",
"email": "[email protected]",  "first_name": "John",  "id": "3a25f54136ac887c",  "last_name": "Doe",  "location":
"UK",  "login_name":"[email protected]","onprem_sid": "",  "password_change_url": "",  "phone_number": "" (...)

No funciona correctamente con Inline-Execute-PE. Estoy trabajando para resolver esto y la versión BOF de C++ que debería permitir rangos de búsqueda mayores que la versión C actualmente.


procsearch-BOF.c

Compilar y cargar el .cna:

x86_64-w64-mingw32-gcc -c procsearch-BOF.c -o procsearch-BOF.o

La versión BOF es sensible a los tamaños de buffer, por lo que la opción <range> no está presente y la salida es algo limitada. Siéntete libre de jugar con los tamaños de buffer, pero ten cuidado, podrías obtener errores __chkstk o el beacon podría colgarse si es demasiado grande.

Idealmente quería escribir esto en C++, el cual he hecho funcionar localmente con bof-vs, pero ejecutarlo en beacon devuelve algunos errores de símbolos desconocidos distorsionados o se cuelga. Lo actualizaré cuando sea posible. Probablemente haya una mejor manera de implementar la función/búferes de búsqueda en C, pero esto funcionará por ahora.

No recomendaría buscar un solo carácter como "." en un proceso muy grande, ya que podría colgar el beacon. Recomiendo cadenas de búsqueda de al menos 3 o 4 caracteres cuando se use BOF. Puedes aumentar realmente el rango con la versión de C++.

Ejemplo volcando datos de usuario ficticios del proceso de Outlook:


https://github.com/mlcsec/proctools/assets/47215311/dccd1223-774e-4dec-8353-91c057900a07


procinfo.cs

Utilidad en C# para imprimir toda la información de versión de archivo para el pid proporcionado. Compilar en VS o con csc:

procinfo-csharp


procinfo-BOF.c

BOF en C que replica parte de la funcionalidad anterior, hay que resolver problemas al volcar valores de VerQueryValue(lpVersionInfo, "\\StringFileInfo\\040904b0\\...).

Compilar y cargar .cna:

x86_64-w64-mingw32-gcc -c procinfo-BOF.c -o procinfo-BOF.o

procinfo-c


procargs-BOF.c

Extrae los argumentos de línea de comandos para el proceso especificado. Compilar y cargar .cna:

x86_64-w64-mingw32-gcc -c procargs.c -o procargs-BOF.o

image


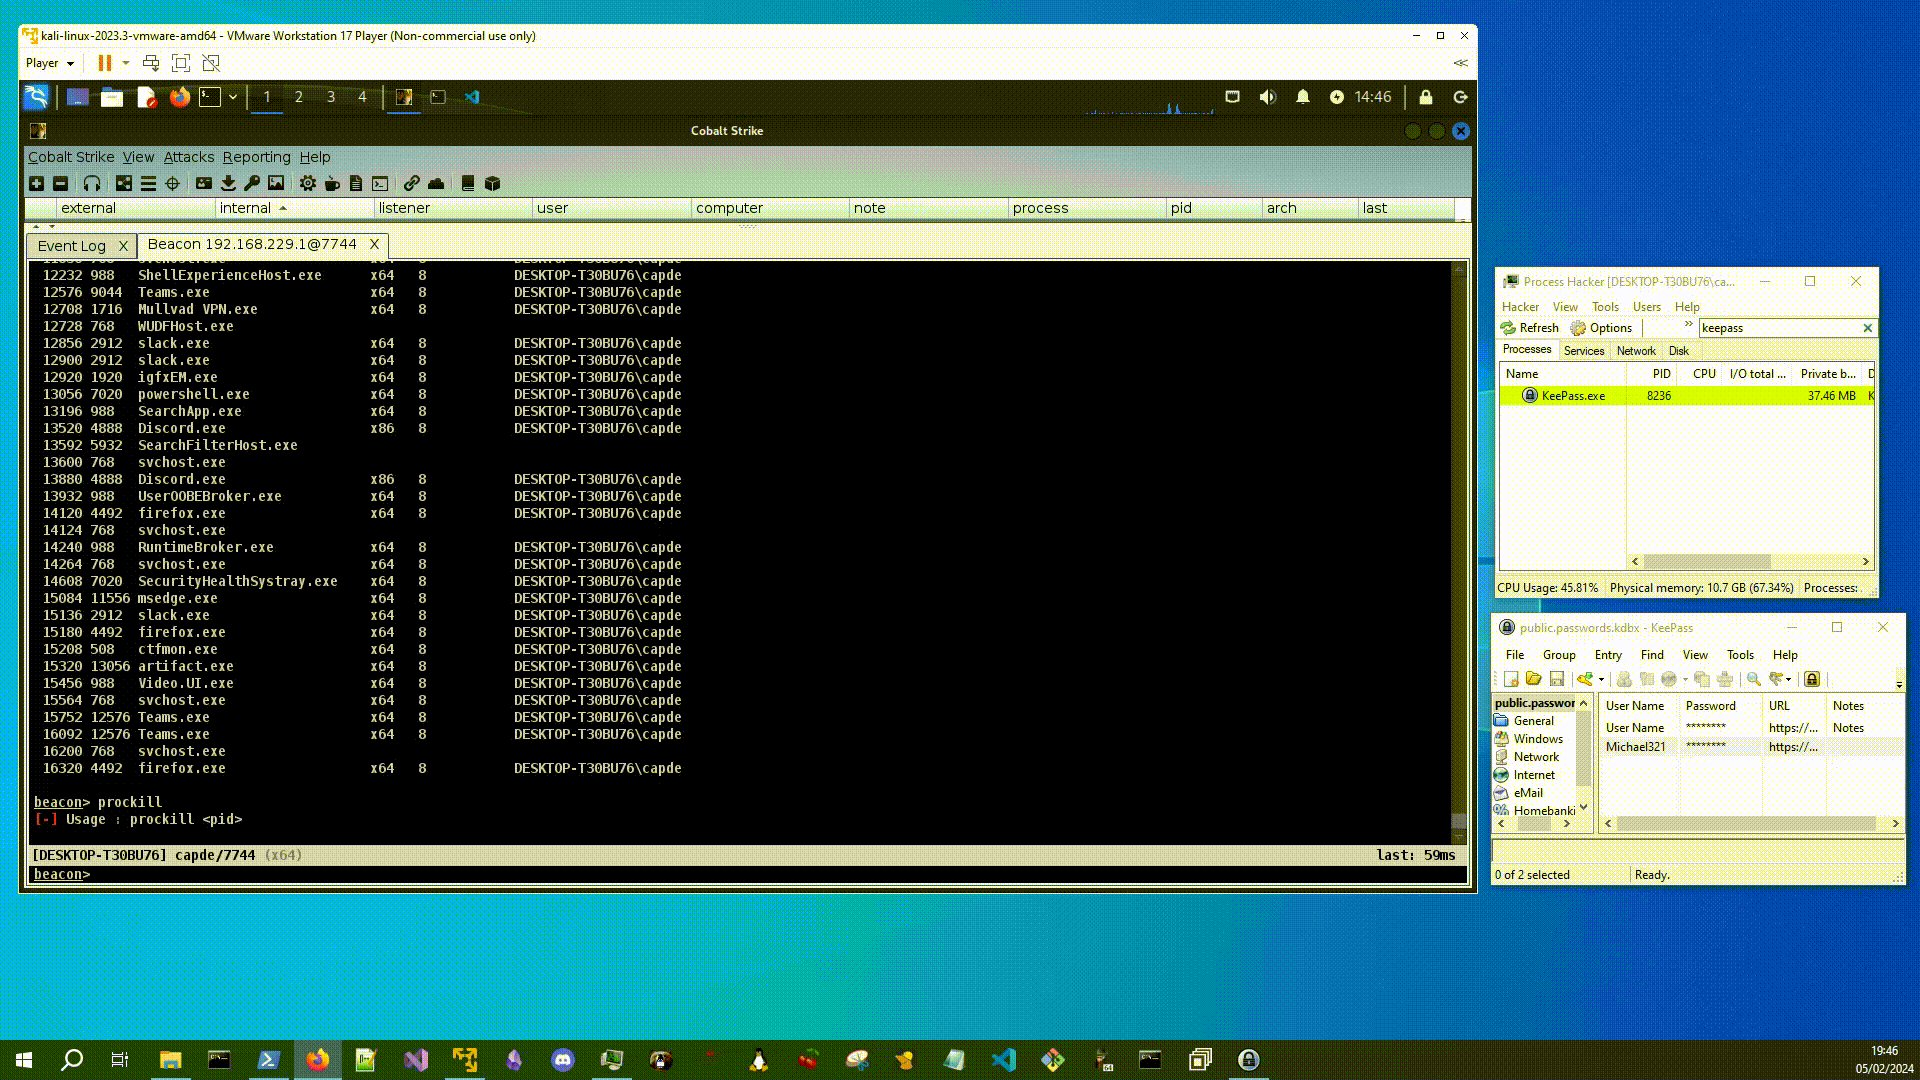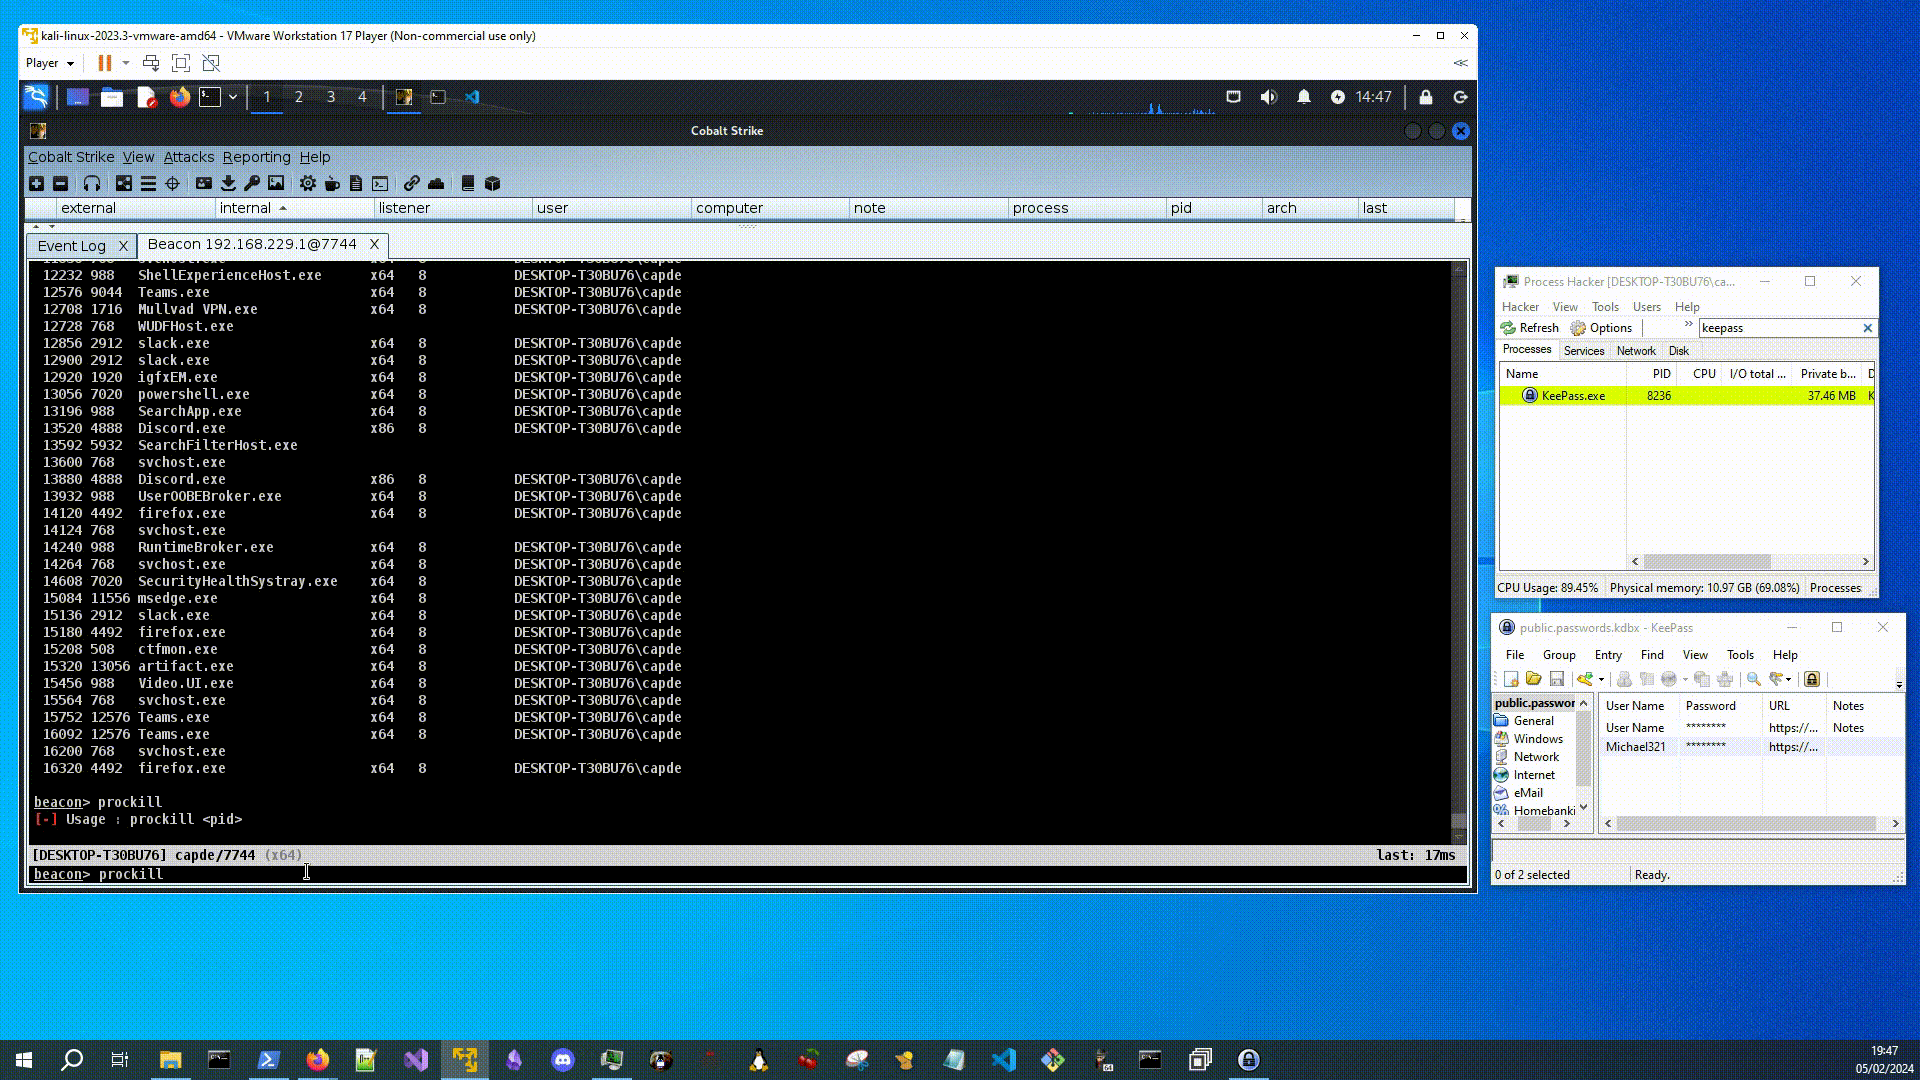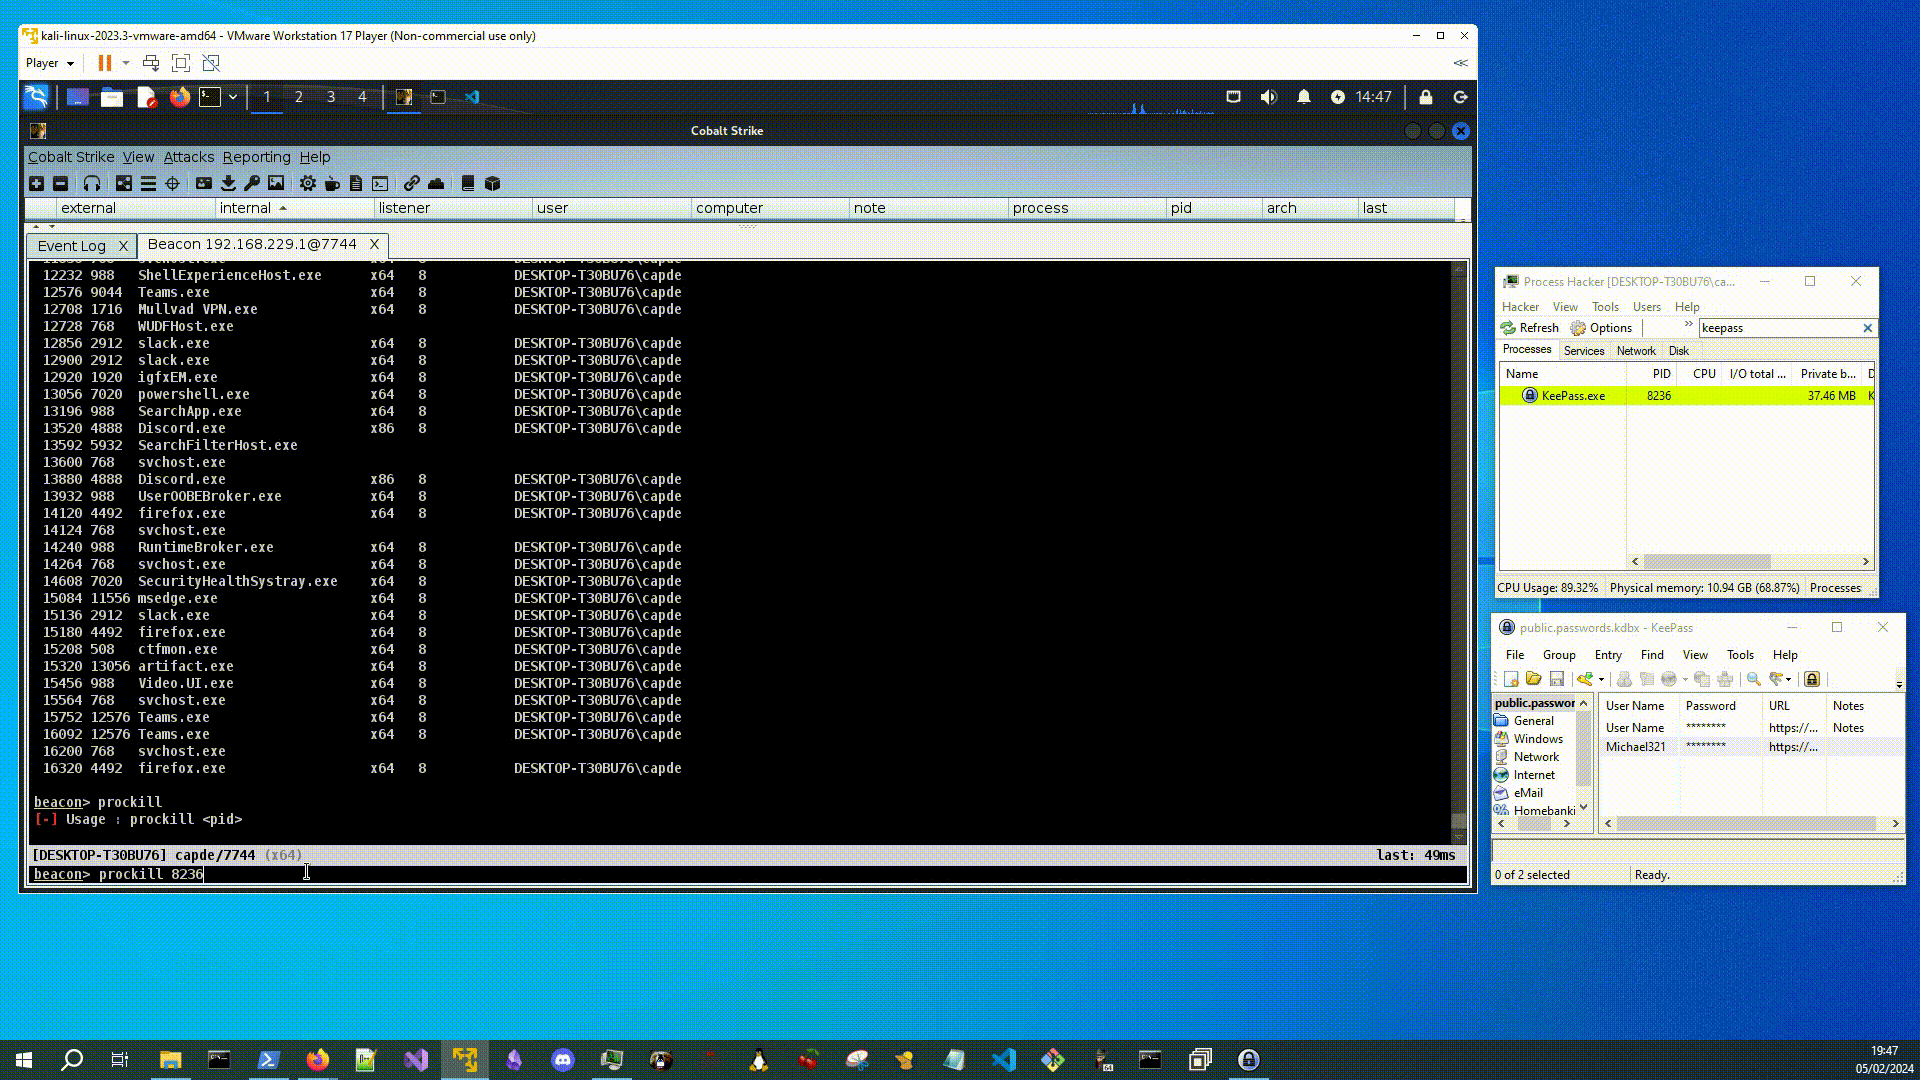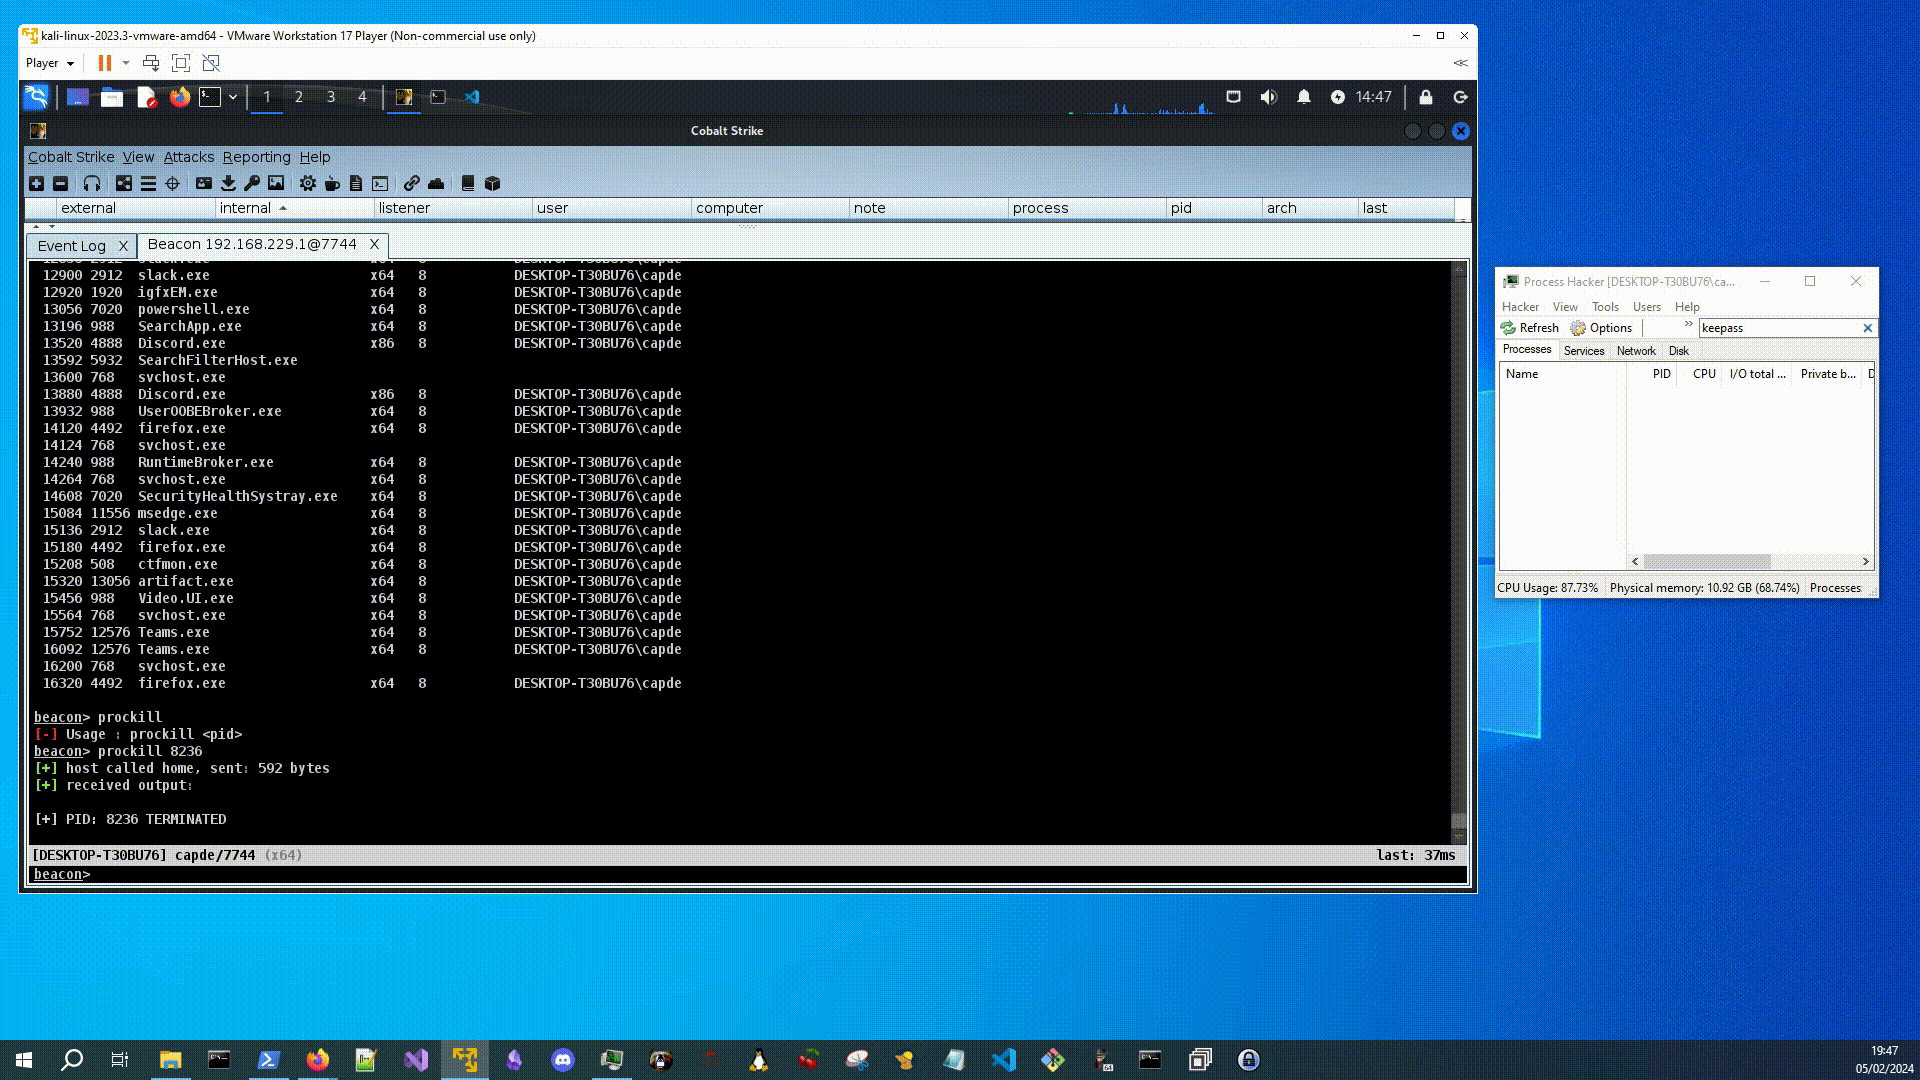
prockill-BOF.c

Termina un proceso (o simplemente usa kill en CS, no estoy seguro de por qué hice esto):

x86_64-w64-mingw32-gcc -c prockill-BOF.c -o prockill-BOF.o
prockill-BOF

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






