

Taxonomías utilizadas en el sistema de taxonomía MISP y que pueden ser utilizadas por otras herramientas de intercambio de información.

MISP Taxonomies es un conjunto de bibliotecas de clasificación comunes para etiquetar, clasificar y organizar información. La taxonomía permite expresar el mismo vocabulario entre un conjunto distribuido de usuarios y organizaciones.
Las taxonomías que pueden utilizarse en MISP y en otras herramientas de intercambio de información se expresan en Machine Tags (Triple Tags). Una machine tag se compone de un namespace (MUST), un predicado (MUST) y un valor (OPTIONAL). Las machine tags a menudo se denominan triple tags debido a su formato.
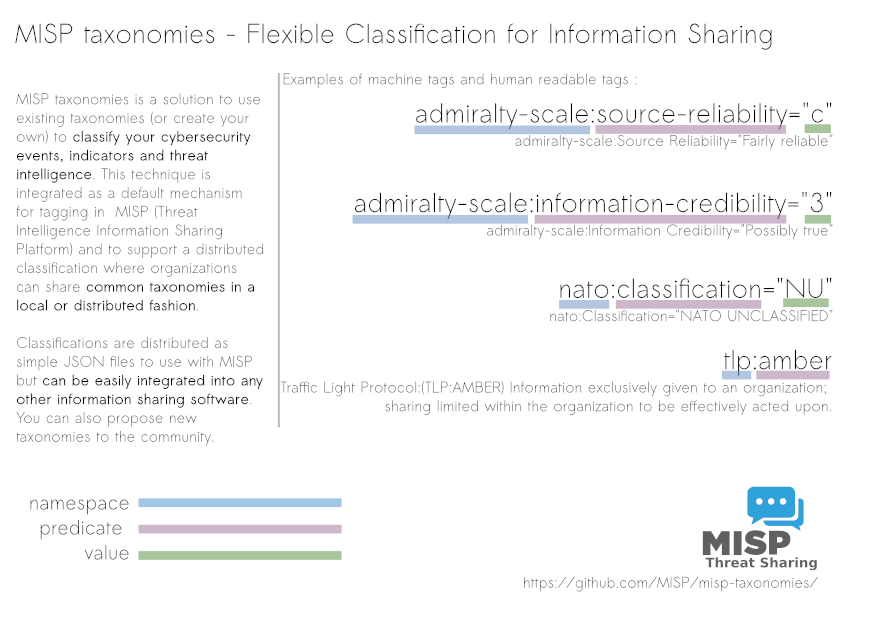
Las siguientes taxonomías pueden utilizarse en MISP (como etiquetas locales o distribuidas) o en otras herramientas y software que deseen compartir taxonomías comunes entre herramientas de intercambio de información de seguridad.
CERT-XLM : Clasificación de incidentes de seguridad CERT-XLM. Descripción general
DFRLab-dichotomies-of-disinformation : Dicotomías de la desinformación de DFRLab. Descripción general
DML : El modelo Detection Maturity Level (DML) es un modelo de madurez de capacidades para referenciar la madurez de una organización en la detección de ciberataques. Está diseñado para organizaciones que realizan detección y respuesta basadas en inteligencia y que ponen énfasis en contar con un programa de detección maduro. Descripción general
GrayZone : La zona gris de la defensa activa incluye todos los elementos que se sitúan entre los elementos de defensa reactiva y las operaciones ofensivas. Cubre el espacio gris que existe entre ambas. Esta taxo puede utilizarse para la planificación o el modelado de la defensa activa. Descripción general
PAP : El Protocolo de Acciones Permitidas (Permissible Actions Protocol, o PAP, en su forma abreviada) fue diseñado para indicar cómo puede utilizarse la información recibida. Descripción general
access-method : El método de acceso utilizado para acceder remotamente a un sistema. Descripción general
accessnow : Clasificación de Access Now para clasificar un asunto (como seguridad, derechos humanos o derechos de la juventud). Descripción general
acn : Taxonomía cibernética para la Agencia Nacional de Ciberseguridad Italiana (ACN) Descripción general
acs-marking : El tipo de marcado de la Especificación de Control de Acceso (ACS) define los tipos de objeto necesarios para implementar sistemas automatizados de control de acceso basados en las políticas pertinentes que rigen el intercambio entre participantes. Descripción general
action-taken : Acción realizada en caso de un incidente de seguridad (perspectiva CSIRT). Descripción general
admiralty-scale : La Escala del Almirantazgo o Ranking (también llamada Sistema de la OTAN) se utiliza para clasificar la fiabilidad de una fuente y la credibilidad de una información. Referencia basada en FM 2-22.3 (FM 34-52) HUMAN INTELLIGENCE COLLECTOR OPERATIONS y documentos de la OTAN. Descripción general
adversary : Resumen y descripción de la infraestructura del adversario Descripción general
agent-threat-rules : Agent Threat Rules (ATR) es un estándar abierto de detección de amenazas contra agentes de IA publicado bajo Apache 2.0. La taxonomía organiza 330 reglas mantenidas por la comunidad en diez categorías de ataque que cubren inyección de indicaciones (prompt injection), envenenamiento de herramientas, compromiso de habilidades, exfiltración de contexto, manipulación de agentes, escalada de privilegios, autonomía excesiva, abuso de modelos, seguridad de modelos y envenenamiento de datos. Los predicados nombran la categoría; los valores son identificadores individuales de reglas con el formato ATR-YYYY-NNNNN. Descripción general
ai-bias-terminology : Una lista de definiciones independientes para cada tipo de sesgo. Términos agregados de uso común o relevantes para el sesgo en IA. De NIST.SP.1270-draft (2021) Descripción general
ai-computer-assisted : Taxonomía que describe el nivel de asistencia de IA y el nivel de revisión/actualización implicado en la creación de un paquete de inteligencia o evento. Descripción general
ai-safety-benchmark : Benchmark de seguridad de IA v0.5, creado por el MLCommons AI Safety Working Group (WG) Descripción general
ais-marking : La implementación del AIS Marking Schema es mantenida por el National Cybersecurity and Communication Integration Center (NCCIC) del Departamento de Seguridad Nacional de los Estados Unidos (DHS) Descripción general
analyst-assessment : Una serie de predicados de evaluación que describen las capacidades del analista para realizar análisis. Estas evaluaciones pueden ser asignadas por el propio analista o por otra parte que evalúe al analista. Descripción general
