

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
BlackStone — Generador automatizado de informes de pentesting con base de datos de vulnerabilidades, clasificación de severidad y recopilación de información del cliente mediante descubrimiento de subdominios y correos electrónicos. | Kitploit
Herramientas/GitHubGitHub/micro-joan/blackstone
Análisis de VulnerabilidadesRecopilación de InformaciónPruebas de Penetración
GitHubmicro-joan/blackstone

BlackStone

Generador automatizado de informes de pentesting con base de datos de vulnerabilidades, clasificación de severidad y recopilación de información del cliente mediante descubrimiento de subdominios y correos electrónicos.

Ver Repositorio
6009838hace 2 añosRevisado por Kitploit
Compartir

Proyecto sin título

Mi sitio web: https://microjoan.com
Mi blog: https://darkhacking.es/
Video de uso e instalación: https://youtu.be/qasPlaaYxiU
Cómprame un café: https://www.buymeacoffee.com/microjoan


Proyecto BlackStone 2.0 (Para Kali Linux)

El proyecto BlackStone o "BlackStone Project" es una herramienta creada con el fin de automatizar la redacción y presentación de un informe sobre auditorías de hacking ético o pentesting.

En esta herramienta podemos registrar en la base de datos las vulnerabilidades que encontramos en la auditoría, clasificándolas por auditoría interna, externa o wifi, además podemos poner su descripción y recomendación, así como el nivel de gravedad y esfuerzo para su corrección. Esta información nos ayudará luego a generar en el informe una tabla de criticidad como resumen global de las vulnerabilidades encontradas.

También podemos registrar una empresa y, simplemente añadiendo su página web, la herramienta podrá encontrar subdominios, números de teléfono, redes sociales, correos electrónicos de empleados…
BlackStone - Logotipo

Instalar BlackStone

Paso 1

cd /opt
git clone https://github.com/micro-joan/BlackStone
cd BlackStone
chmod +x installer.sh
./installer.sh

La aplicación se iniciará automáticamente pero si inicias sesión obtendrás el error 500, por lo que debes reiniciar el sistema y ejecutar el instalador por segunda vez (esto es normal)

Paso 2

(reiniciar el sistema)
cd /opt/BlackStone
./installer.sh

USO

Una vez completada la instalación, puedes usar BlackStone desde la terminal (con root):

blackstone

O también puedes buscar el icono en el sistema:
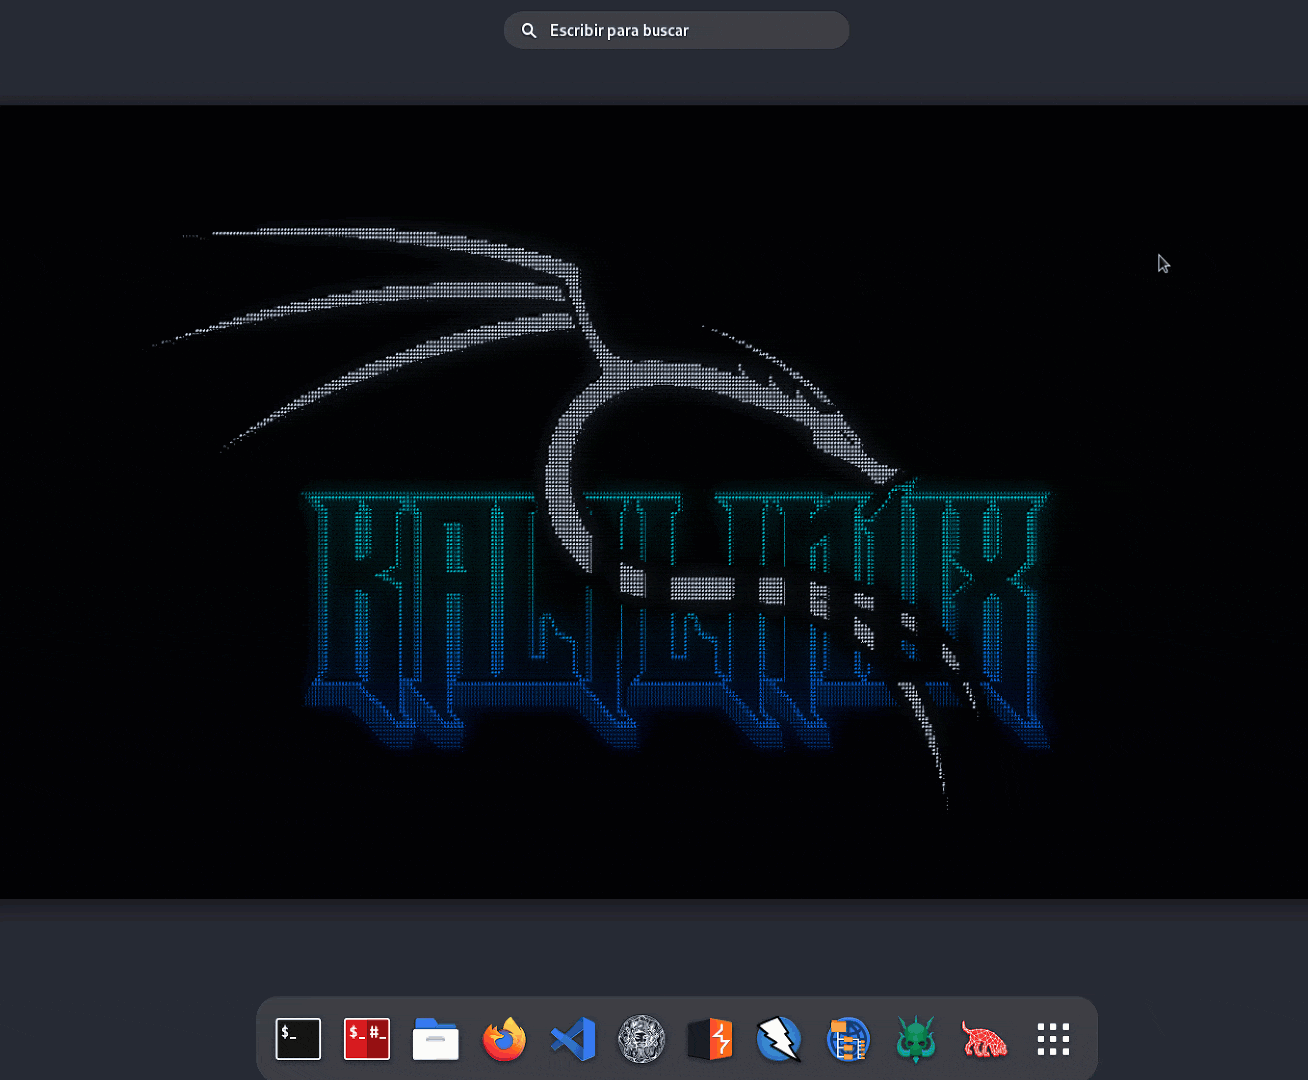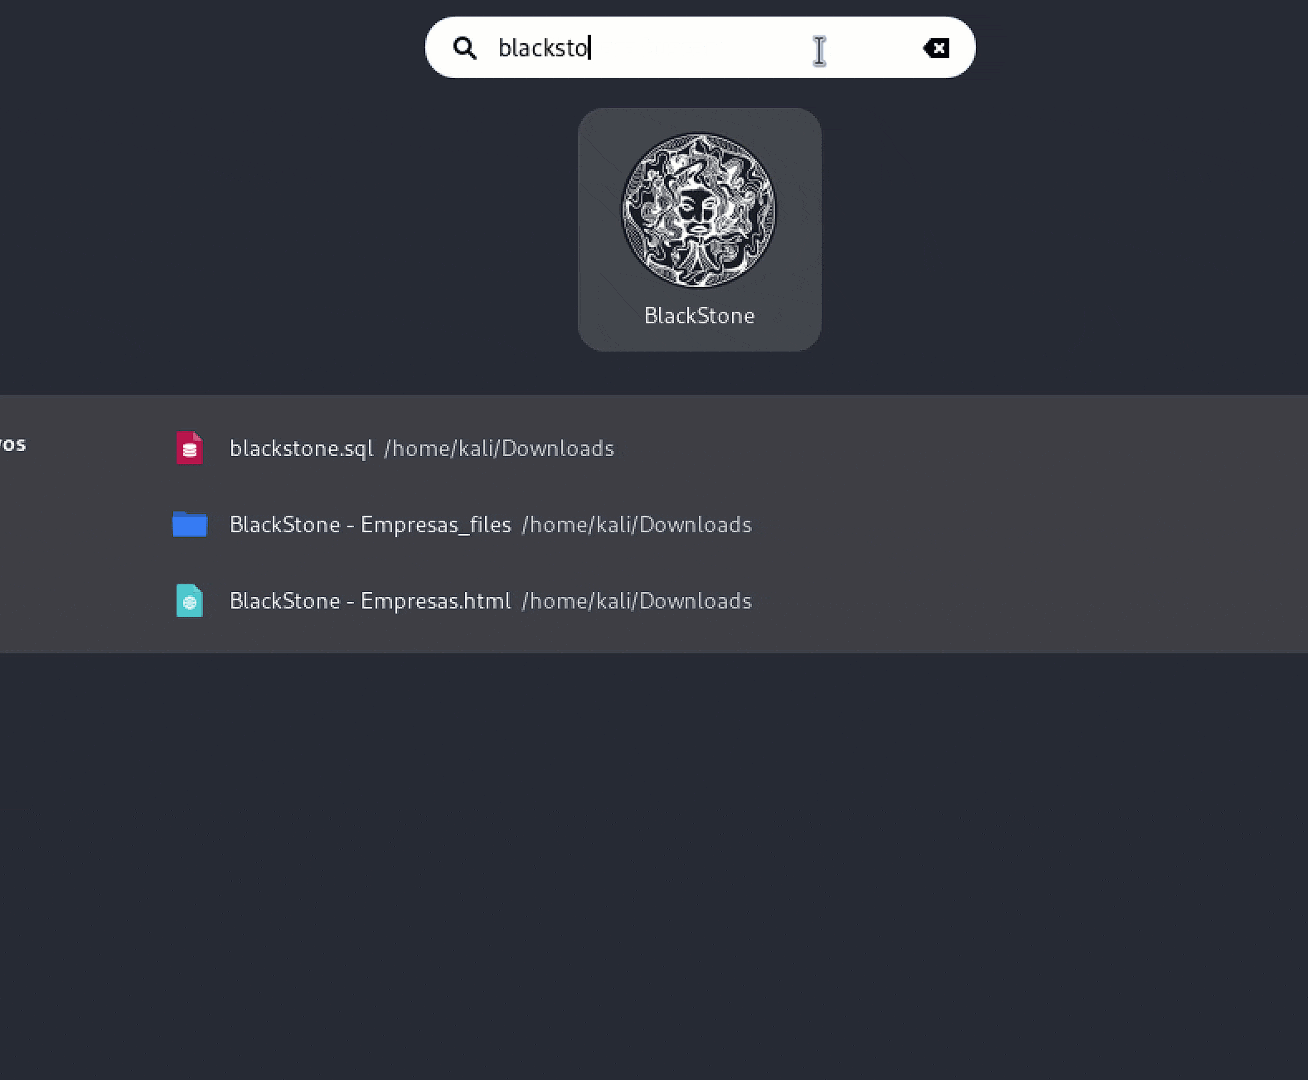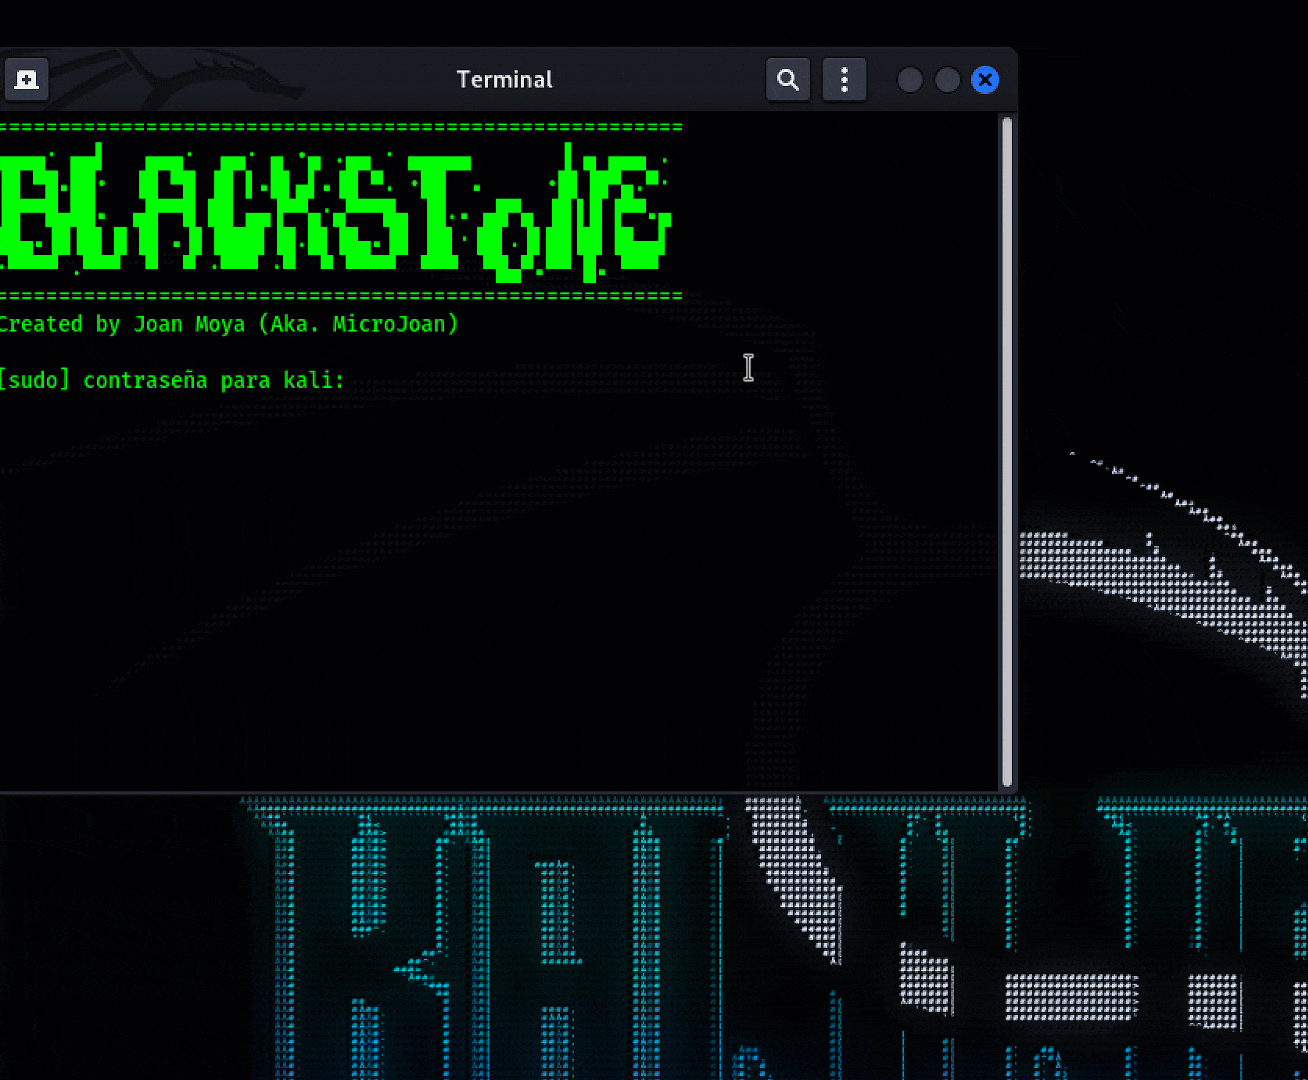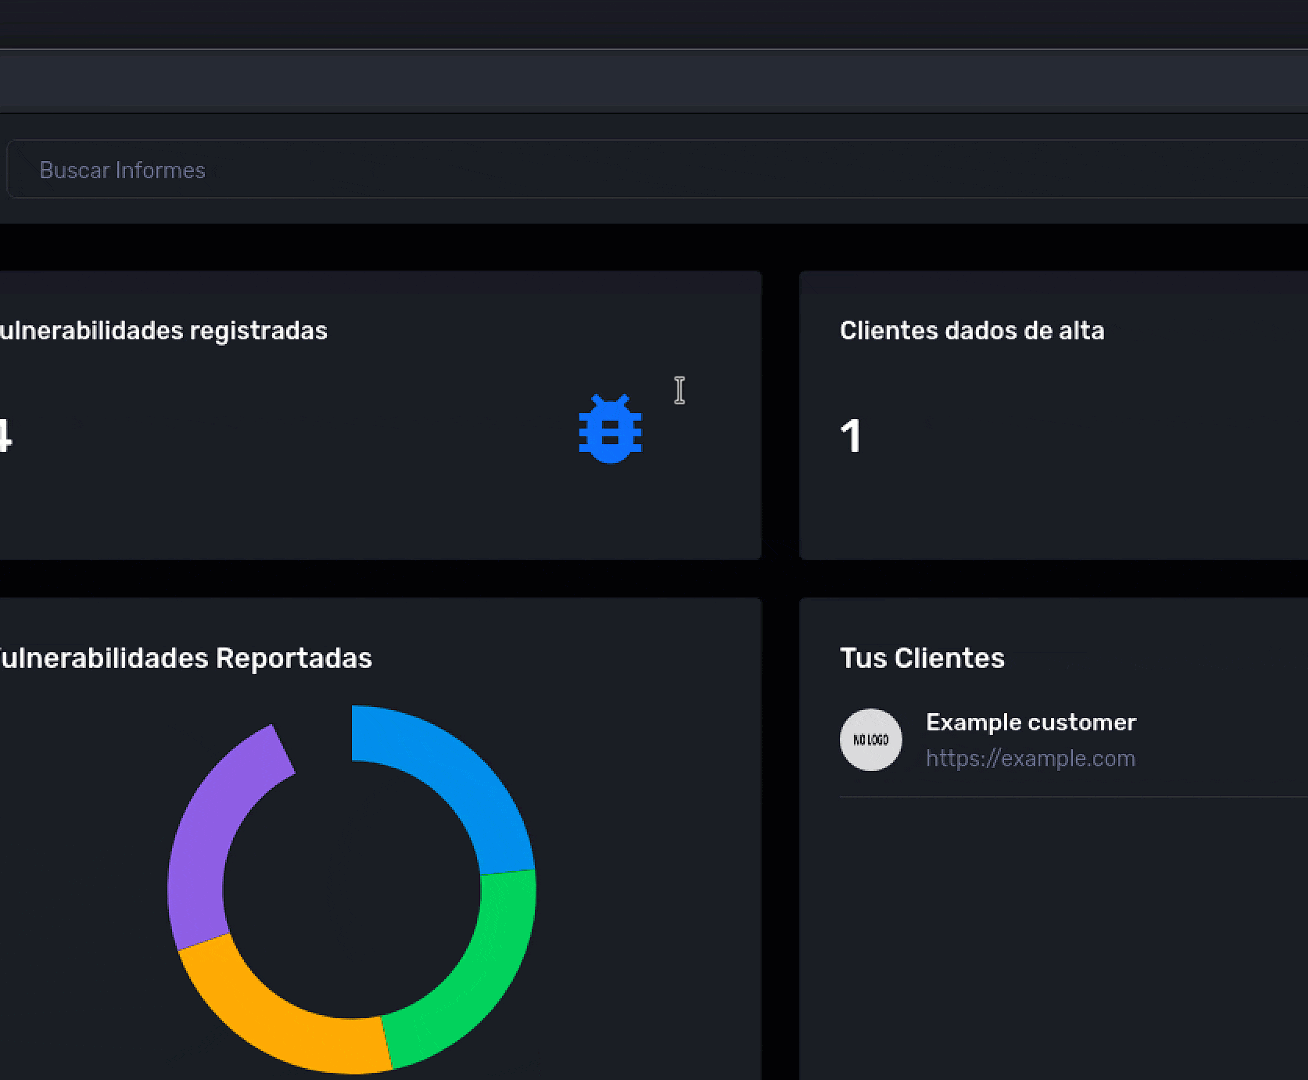
INICIO DE SESIÓN

Usuario: blackstone

Contraseña: blackstone

Últimas noticias

  • Instalador propio y automatizado para la implementación de BlackStone en Kali Linux.
  • Reemplazo de los resultados de Hunter.io por resultados similares nativos de la aplicación.
  • Se corrigieron numerosos campos sensibles a XSS almacenado.
  • Limitación del acceso a la aplicación BlackStone solo al ordenador que la ejecuta (nadie en tu red que detecte tu puerto 80 abierto podrá acceder a esta aplicación).
  • Inserción de imagen de logotipo para cada uno de los clientes, en lugar del logotipo automático por favicon (no se lograron buenos resultados).
  • Búsqueda automática de subdominios en el archivo del cliente (esta funcionalidad es nativa del propio código de BlackStone).
  • Se corrigieron varias traducciones español/inglés.
  • Integración del icono del sistema para BlackStone, la aplicación se agrega en Kali como una aplicación nativa con su propio lanzador.

Uso

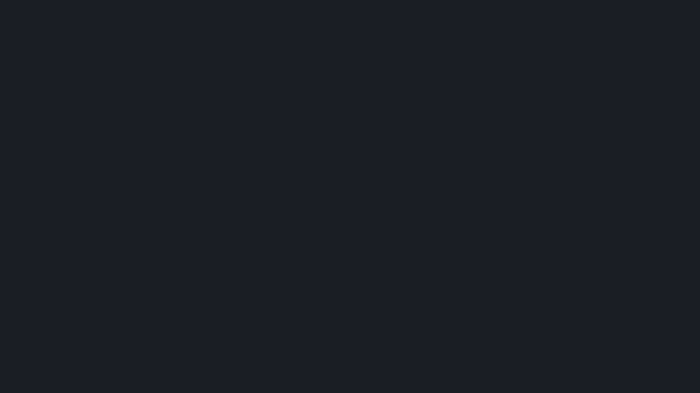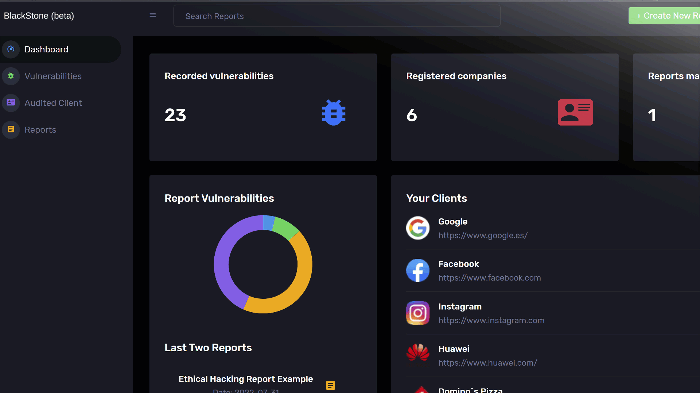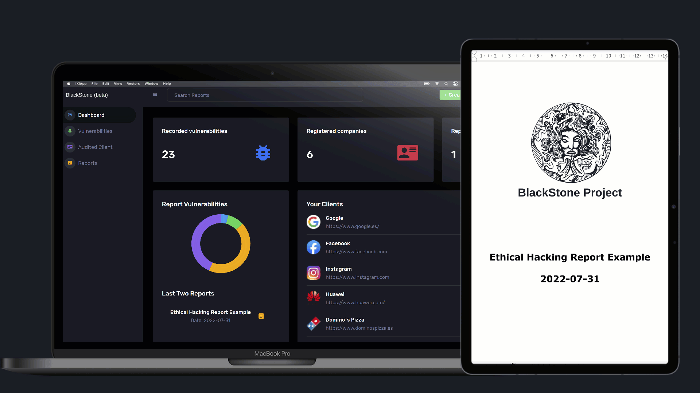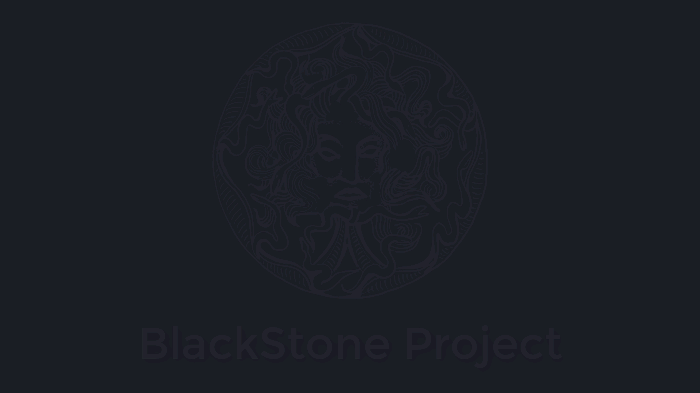
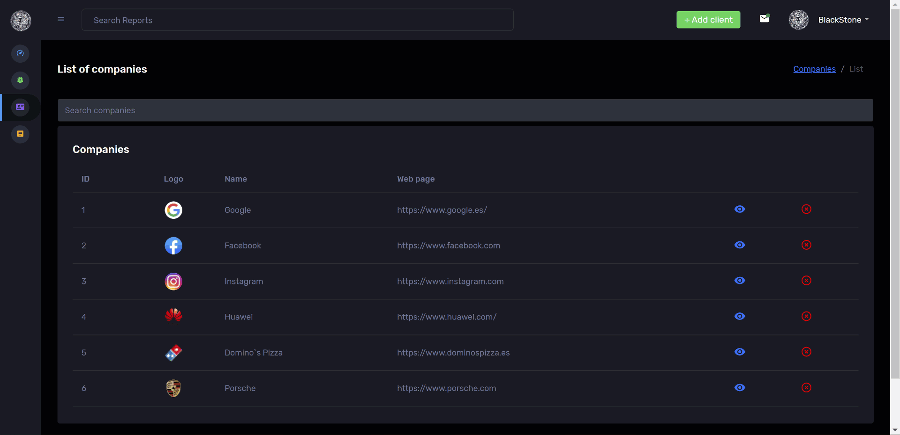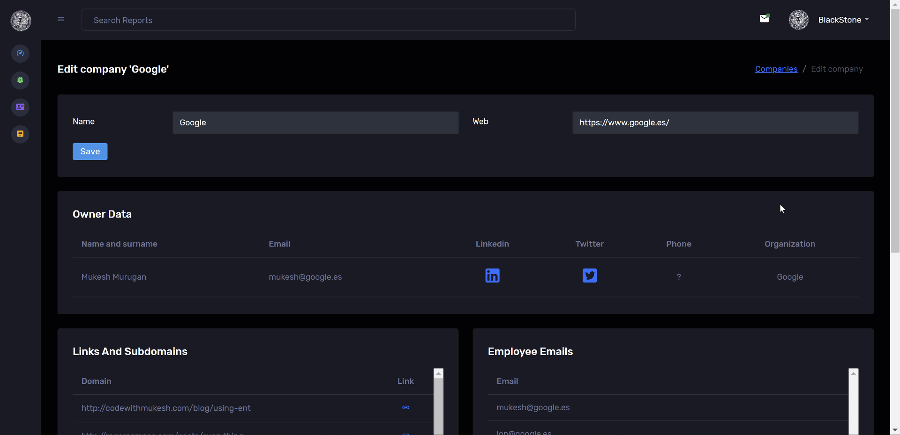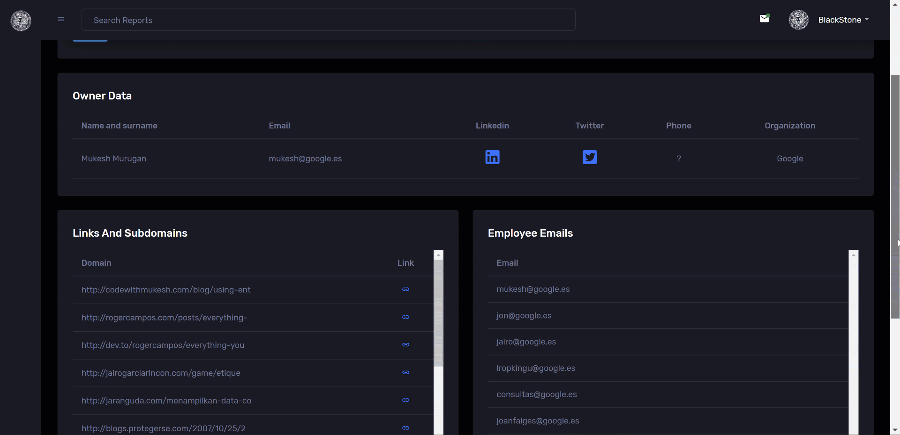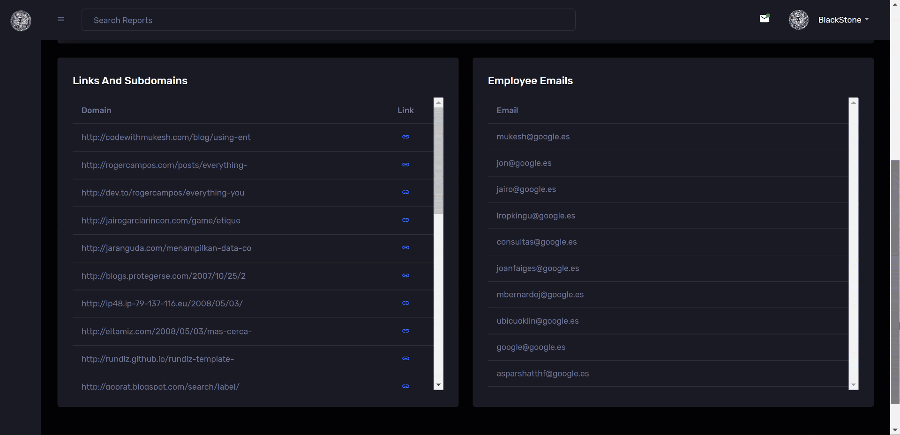
Después de tener vulnerabilidades en la base de datos, iremos al cliente auditado y registraremos un cliente junto con su página web, una vez registrado podremos ir a los detalles del cliente y podremos ver la siguiente información:
EL USO DE ESTA APLICACIÓN ES PARA USO PROFESIONAL, EL AUTOR NO SE HACE RESPONSABLE DE UN MAL USO.

  • Subdominios del sitio web, así como información de interés encontrada en Google
  • Correos electrónicos de los trabajadores de la empresa o servidores SMTP

Proyecto sin título

Una vez que tengamos registrada en la base de datos la empresa que vamos a auditar, crearemos un informe, añadiendo la fecha, el nombre del informe y la empresa que se va a auditar. Cuando registremos el informe, le daremos a editar y luego seleccionaremos las vulnerabilidades que queremos que aparezcan en el informe:
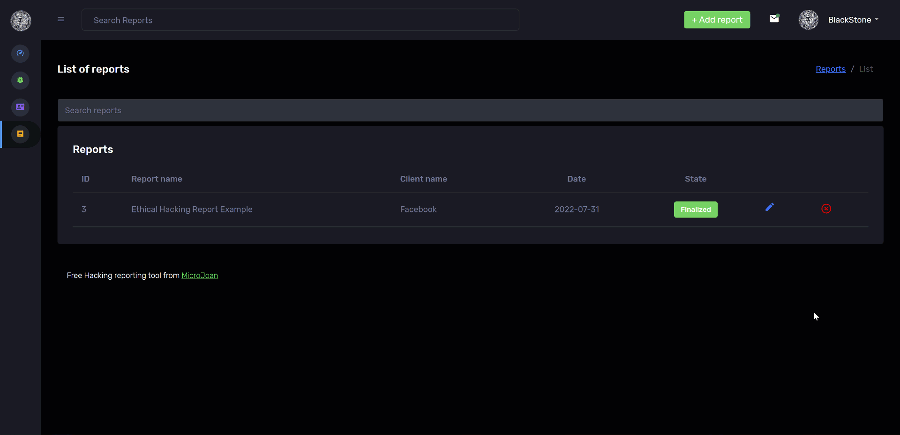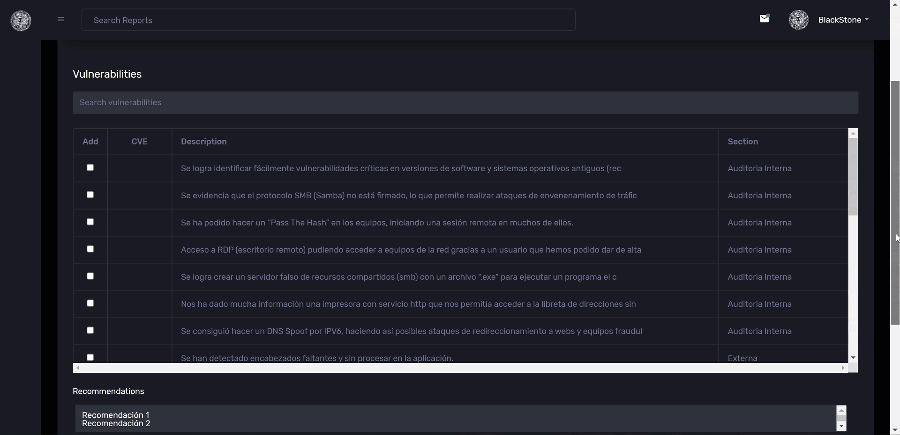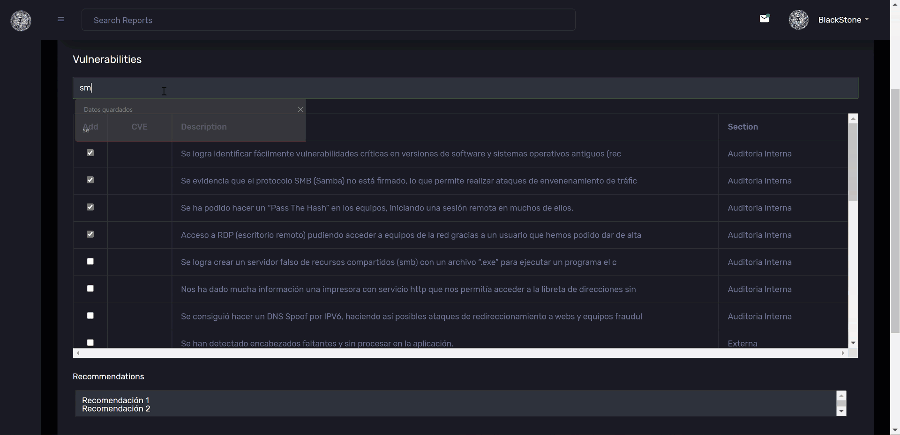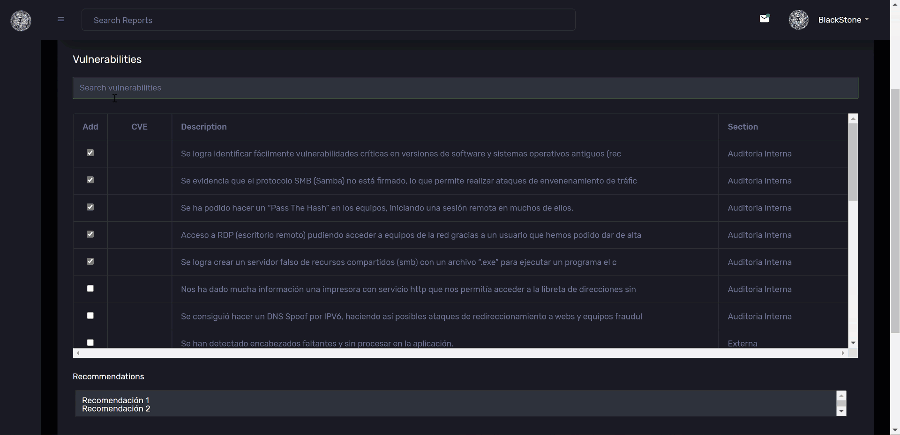
Proyecto sin título

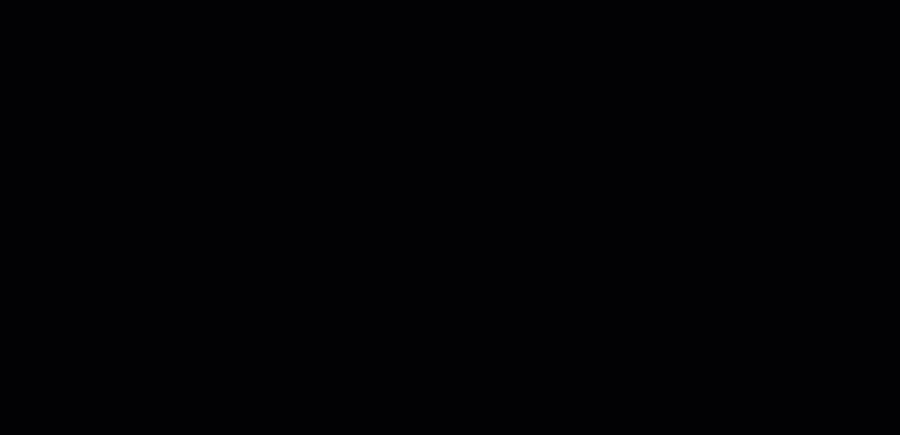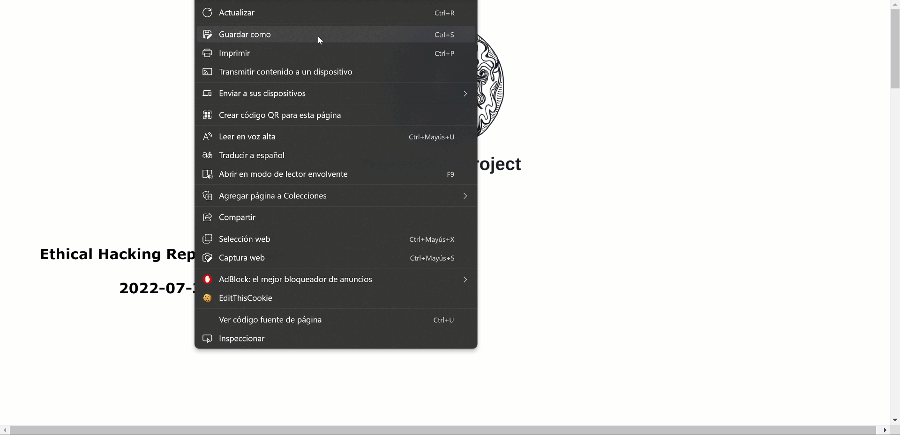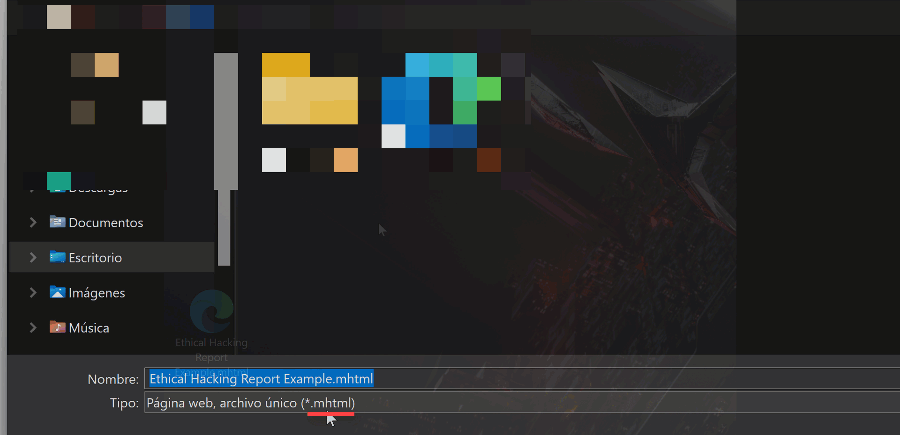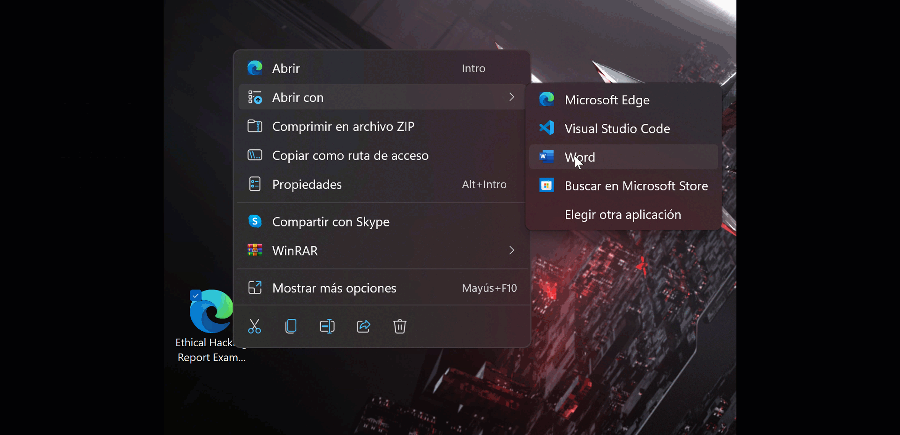
Finalmente, generaremos el informe haciendo clic en el botón "overview report", y luego guardaremos la página que se genera como ".mht", después la abriremos con Word para poder trabajar en el informe generado:
Proyecto sin título

Apoya a Blackstone

Cómprame un Café
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






