
 mdaseem03/cpanel_xss_2023
cpanel_xss_2023 es un script simple de Python diseñado para encontrar la vulnerabilidad CVE-2023-29489 en cPanel.

cpanel_xss_2023 es un script simple de Python diseñado para encontrar la vulnerabilidad CVE-2023-29489 y su explotabilidad en cpanel.
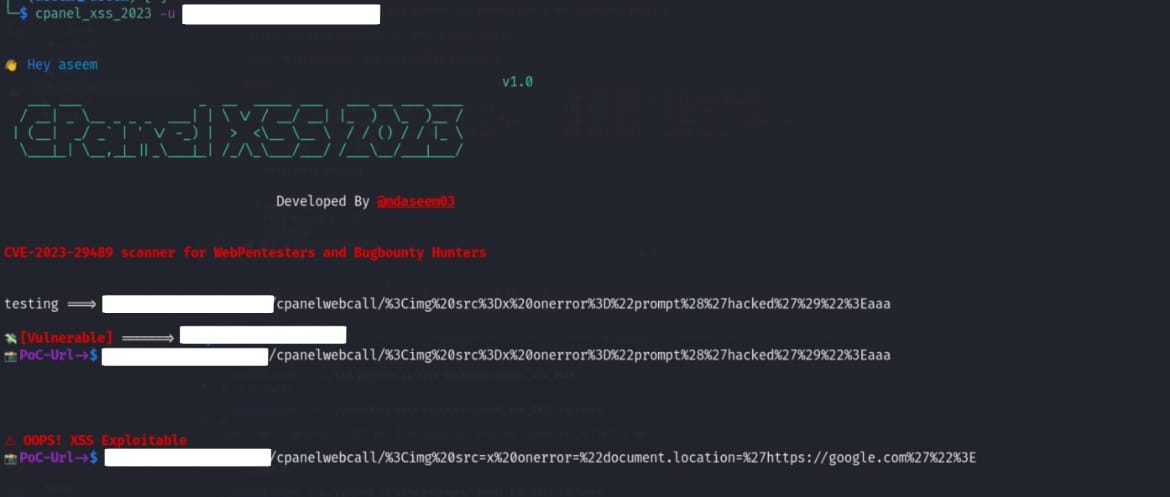
Antes de usar cpanel_xss_2023, asegúrate de tener instalados los siguientes requisitos previos:
Python 3.x: Asegúrate de tener Python 3.x instalado en tu sistema.
Paquetes de Python Requeridos:
Click: Instala la librería click usando el siguiente comando:
pip install click
Requests: Instala la librería requests usando el siguiente comando:
pip install requests
PyYAML: Instala la librería PyYAML usando el siguiente comando:
pip install PyYAML
Notificación por Telegram (Opcional):
Si planeas usar la función de notificación por Telegram, necesitarás configurar un bot de Telegram y obtener tu chat ID. Sigue estos pasos:
pip install cpanel-xss-2023
sudo cp ~/.local/bin/cpanel_xss_2023 /usr/bin
cpanel_xss_2023 -u https://example.com
cpanel_xss_2023 -i urls.txt -o results.txt
cpanel_xss_2023 -u https://example.com -c your_telegram_chat_id
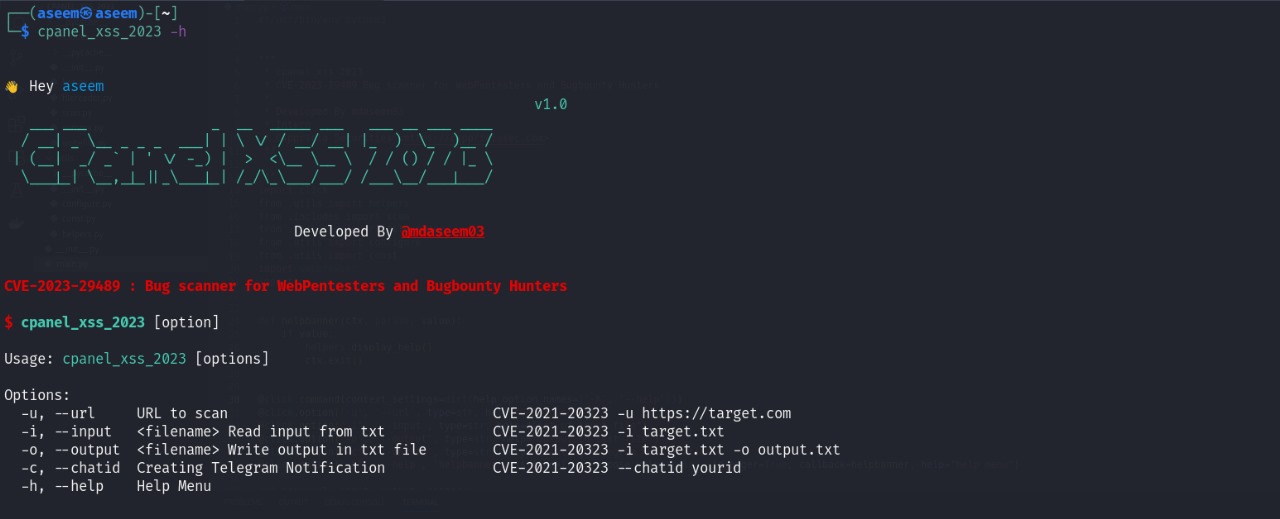
u, --url: Especifica la URL a escanear para la vulnerabilidad CVE-2023-29489.
Ejemplo: cpanel_xss_2023 -u https://target.com
i, --input: Lee las URLs de entrada desde un archivo.
Ejemplo: cpanel_xss_2023 -i target.txt
o, --output: Escribe los resultados del escaneo en un archivo de salida.
Ejemplo: cpanel_xss_2023 -i target.txt -o output.txt
c, --chatid: Crea notificaciones de Telegram para los resultados del escaneo.
Ejemplo: cpanel_xss_2023 --chatid your_telegram_chat_id
h, --help: Muestra el menú de ayuda.
Este script está destinado únicamente a fines educativos y éticos. El uso no autorizado de este script para realizar actividades maliciosas está estrictamente prohibido. Los desarrolladores no son responsables de ningún mal uso o daño causado por este script.
v1.0: Encuentra CVE-2023-29489 en cpanelv1.1: Encuentra si el endpoint es explotable o no


