
Skip to content
KitploitKITPLOIT
HerramientasBlog
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/marinafabregat/cve-2025-41089
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPapers e Investigación
GitHubmarinafabregat/cve-2025-41089

CVE-2025-41089

Reflected Cross-Site Scripting (XSS) en Xibo CMS v4.1.2 de Xibo Signage, debido a la falta de validación adecuada de la entrada del usuario.

Ver Repositorio
410hace 11 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2025-41089: XSS Reflejado en Xibo CMS

He descubierto una vulnerabilidad de Cross-Site Scripting (XSS) Reflejado en Xibo CMS v4.1.2. Este problema se origina por la falta de saneamiento adecuado de la entrada proporcionada por el usuario en el campo 'Configuration Name' de ciertos widgets dentro del editor de plantillas.

Un atacante puede crear un enlace especial o desencadenar una acción que inyecte un script malicioso en este campo. Cuando un usuario interactúa con la página afectada, el script se refleja desde el servidor y se ejecuta en el navegador de la víctima.


Prueba de Concepto (PoC)

Para desencadenar la vulnerabilidad, un usuario autenticado debe seguir estos pasos:

  1. Navegar a la sección Design > Templates y crear una nueva plantilla.
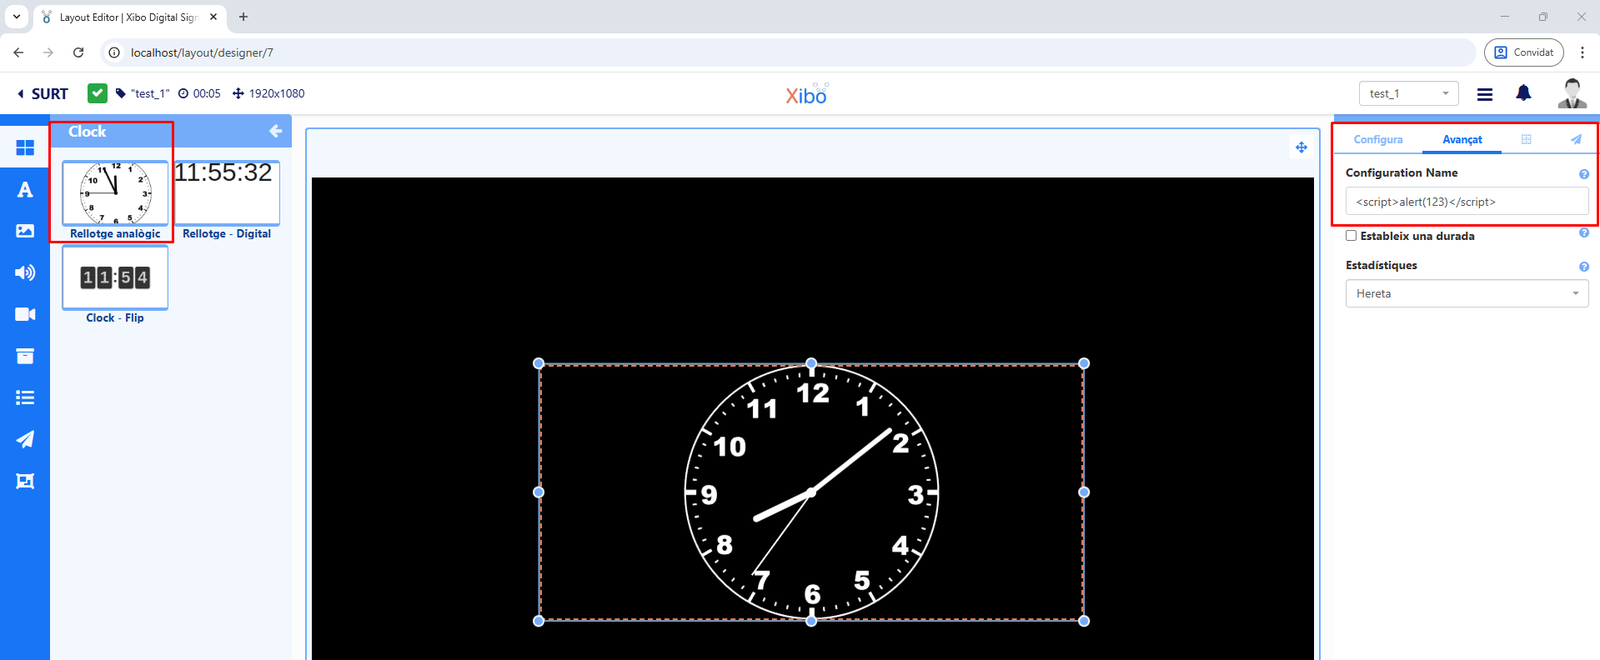
  2. Añadir un widget que contenga un campo 'Configuration Name', como el widget 'Clock'.
  3. En el campo 'Configuration Name' (ubicado en el panel izquierdo), insertar una carga útil XSS maliciosa (por ejemplo, <script>alert(1337)</script>).
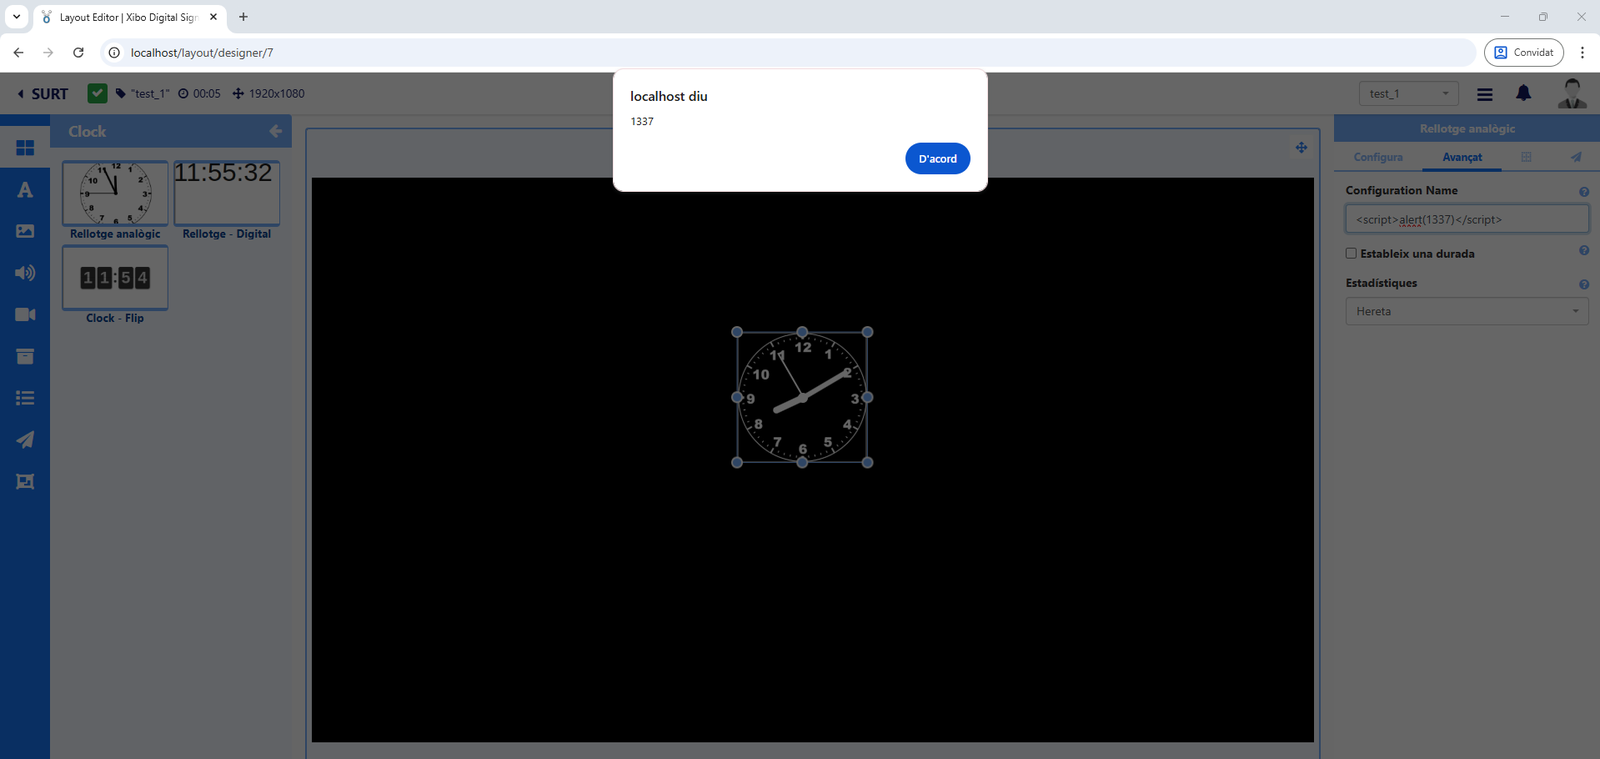
  4. Cuando se envía el formulario o la página se recarga con estos datos en la URL o en el cuerpo POST, el servidor reflejará la carga útil de vuelta al navegador, provocando la ejecución del script.

Explotación e Impacto

A diferencia del XSS Almacenado, una carga útil de XSS Reflejado no se almacena en la base de datos. La siguiente imagen muestra el componente comprometido:
Script_Location_2

Debido a que la carga útil no se almacena, no afecta a otros usuarios que visitan la página de forma normal. La siguiente imagen muestra el resultado final:
Result

Referencias

  • INCIBE-CERT (Español): Múltiples vulnerabilidades en Xibo CMS
  • INCIBE-CERT (Inglés): Multiple vulnerabilities in Xibo CMS

Aviso Legal

Esta información se proporciona únicamente con fines educativos y de investigación. NO soy responsable de ningún uso indebido o daño causado por esta información.

Descargar herramienta